
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 bishopfox/otto-support
Un'implementazione di un server MCP vulnerabile che utilizza mcp-go
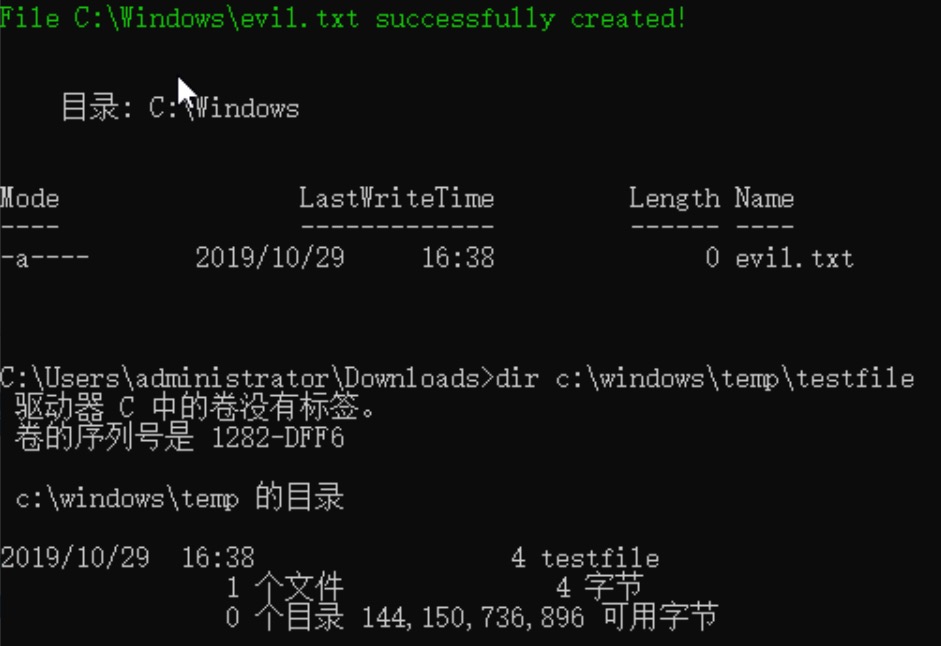 mayter/cve-2019-1315
Exploit PowerShell proof-of-concept per CVE-2019-1315, una vulnerabilità di elevazione dei privilegi tramite spostamento arbitrario di file del…
 0p5cur/cve-2025-32462-poc
🔓 PoC di escalation dei privilegi locali per CVE-2025-32462 (sudo -h bypass) – ottieni root tramite sudoers malconfigurati
 geniuszly/cve-2024-0582
Proof-of-concept exploit per CVE-2024-0582, una vulnerabilità del kernel Linux. Sfrutta io_uring per la manipolazione dei buffer, il leak di KASLR e…
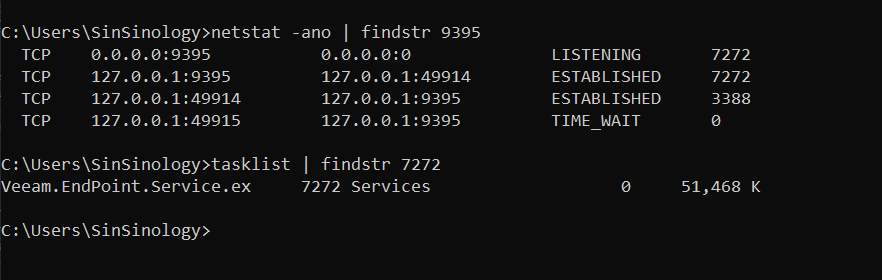 sinsinology/cve-2022-26503
Exploit proof-of-concept per CVE-2022-26503, una vulnerabilità di escalation dei privilegi locale in Veeam Agent for Windows tramite…
 traxes/forklift_lpe
Descrizione della vulnerabilità di CVE-2020-15349
 abraxas/cve-2026-11387-woocommerce-sms-otp
Plugin SMS & OTP per WooCommerce, notifiche degli ordini e recupero carrello abbandonato per WordPress; SMS Alert <3.9.6; Escalation dei privilegi…
 adityabhatt3010/room-walkthrough-billing
Una guida dettagliata dello sfruttamento di Billing room tramite CVE-2023-30258 e dell'escalation tramite configurazione errata di fail2ban
 azizmea/cve-2019-10149-privilege-escalation
CVE-2019-10149 escalation dei privilegi
 soralis0912/cve-2026-43499-aristotle-apk
Exploit del kernel Android per CVE-2026-43499 (Futex-PI use-after-free) che concede root temporaneo su Xiaomi XIG04 per abilitare ADB. Include…
 gmh5225/dsark64
PoC BYOVD che sfrutta il driver DsArk64.sys firmato WHQL per la terminazione di processi a livello ring-0 e lettura/scrittura nel kernel tramite…
 perongh/badepoll-selinux-disabler
Usa CVE-2026-43074 per disabilitare SELinux su Android (Linux 6.6/6.12)
 bittorrent3389/cve-2016-0728
un exploit per cve-2016-0728
 bbinfosec43/cve-2021-33909
Codice di exploit per CVE-2021-33909,Solo un dump del repository rimosso https://github.com/AmIAHuman/
 anyone202/cybermeowfia-termux
Termux Strumento di escalation dei privilegi e gestore root - CVE-2026-43501
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = fuga da --volume
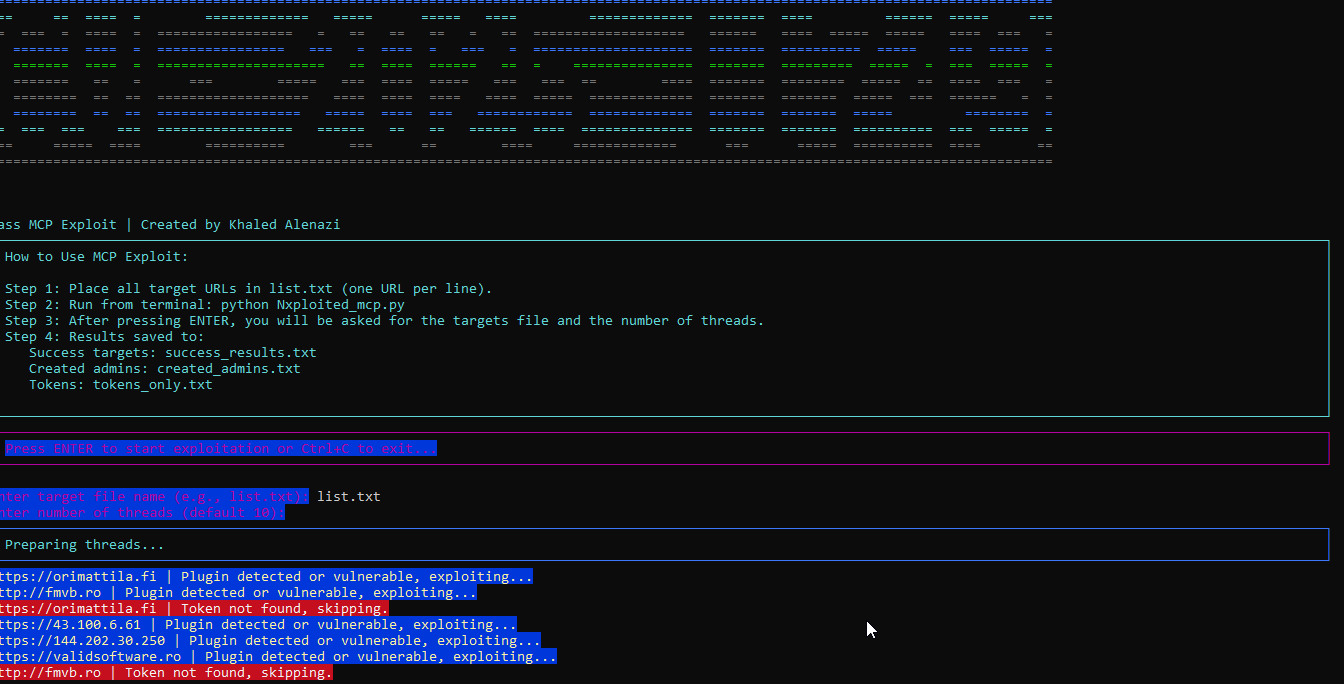 nxploited/cve-2025-11749
AI Engine <= 3.1.3 - Esposizione non autenticata di informazioni sensibili che porta all'escalation dei privilegi
 xm0kht4r/cve-2025-7771
Una semplice PoC che dimostra la vulnerabilità nel driver ThrottleStop.sys, mostrando capacità di lettura e scrittura arbitraria della memoria…








