
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 mein-0/knockgiga
Proof-of-concept di escalation locale dei privilegi che sfrutta le IOCTL di Gigabyte gdrv3.sys per scrivere il token SYSTEM in un processo utente…
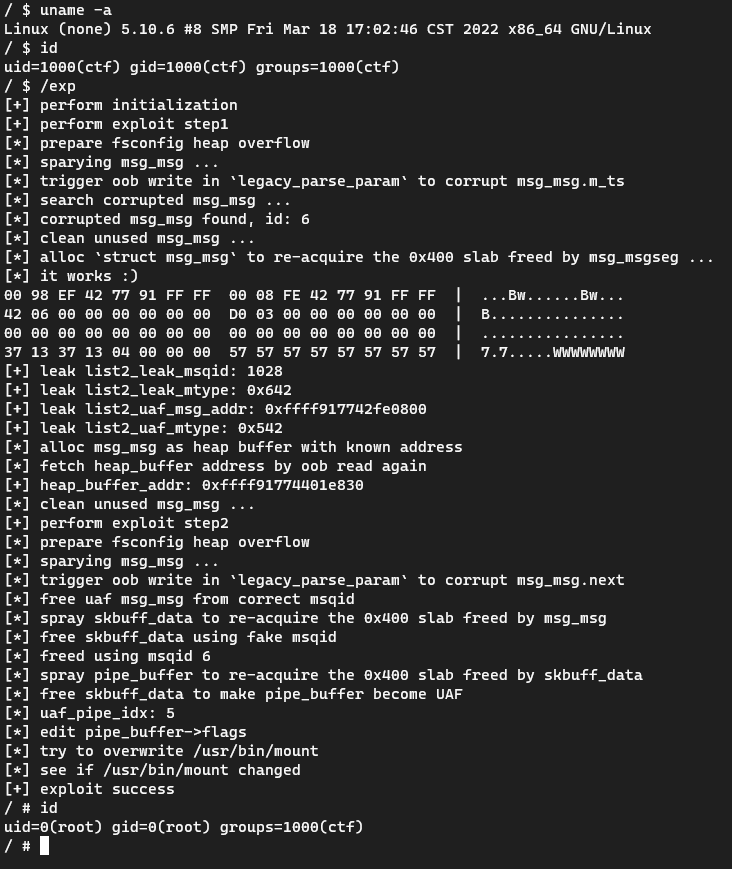 veritas501/cve-2022-0185-pipeversion
Exploit CVE-2022-0185 riscritto con la primitiva pipe
 mirchr/cve-2025-32463-sudo-chwoot
PoC per CVE-2025-32463 - Vulnerabilità di elevazione dei privilegi in Sudo chroot
 spaceplant/upnphostfileread
Exploit di lettura arbitraria di file per il servizio Windows UPnP Device Host.
 a7vinx/cve-2015-3636
Expolit per Android (goldfish kernel v3.10.0+) su arm64 con PXN e SELinux bypassati. Basato sul codice di fi01.
 phuketisland/cve-2021-3156-centos7
Sfrutta l'escalation dei privilegi sudo, solo per CentOS 7.
 alfarom256/cve-2022-45451
PoC per Acronis Lettura Arbitraria di File - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
Questo repository contiene una prova di concetto per 📱🚀👑⚡, una vulnerabilità di deserializzazione per l'escalation locale dei privilegi a…
 0xcyberstan/cve-2026-31694-poc
Cache readdir del kernel Linux FUSE scrittura fuori dai limiti (CVE-2026-31694): un server FUSE malintenzionato causa un overflow di una pagina della…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Prova di concetto
 adpunisher/ownershipstealer
Utilità da riga di comando per Windows che abilita SeTakeOwnershipPrivilege e modifica la proprietà dei file all'utente corrente, concedendo…
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD exploit inclusa esecuzione di codice remoto - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
POC per CVE-2024-42327: Escalation dei privilegi in Zabbix -> RCE
 pokerfacesad/cve-2021-1056
PoC for CVE-2021-1056, relativo alla sicurezza dei container GPU
 a0yami/cve-2025-50505
Exploit per CVE-2025-50505 in Clash Verge Rev, che dimostra l'escalation locale dei privilegi e l'esecuzione remota di codice tramite API non…
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591 è una vulnerabilità di escalation dei privilegi che ha interessato il servizio Below prima della versione 0.9.0
 al1ex/pentest-command
Pentest-Command
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork di exploit per RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Solo per ricerca autorizzata sui propri…








