
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 tdwyer/cve-2020-8559
Questo è un exploit PoC per la vulnerabilità Kubernetes CVE-2020-8559
 apkc/cve-2024-26229-bof
Implementazioni BOF di CVE-2024-26229 per Cobalt Strike e BruteRatel
 geekben/towelroot
Ricerca di CVE-2014-3153 e il suo famoso exploit towelroot su x86
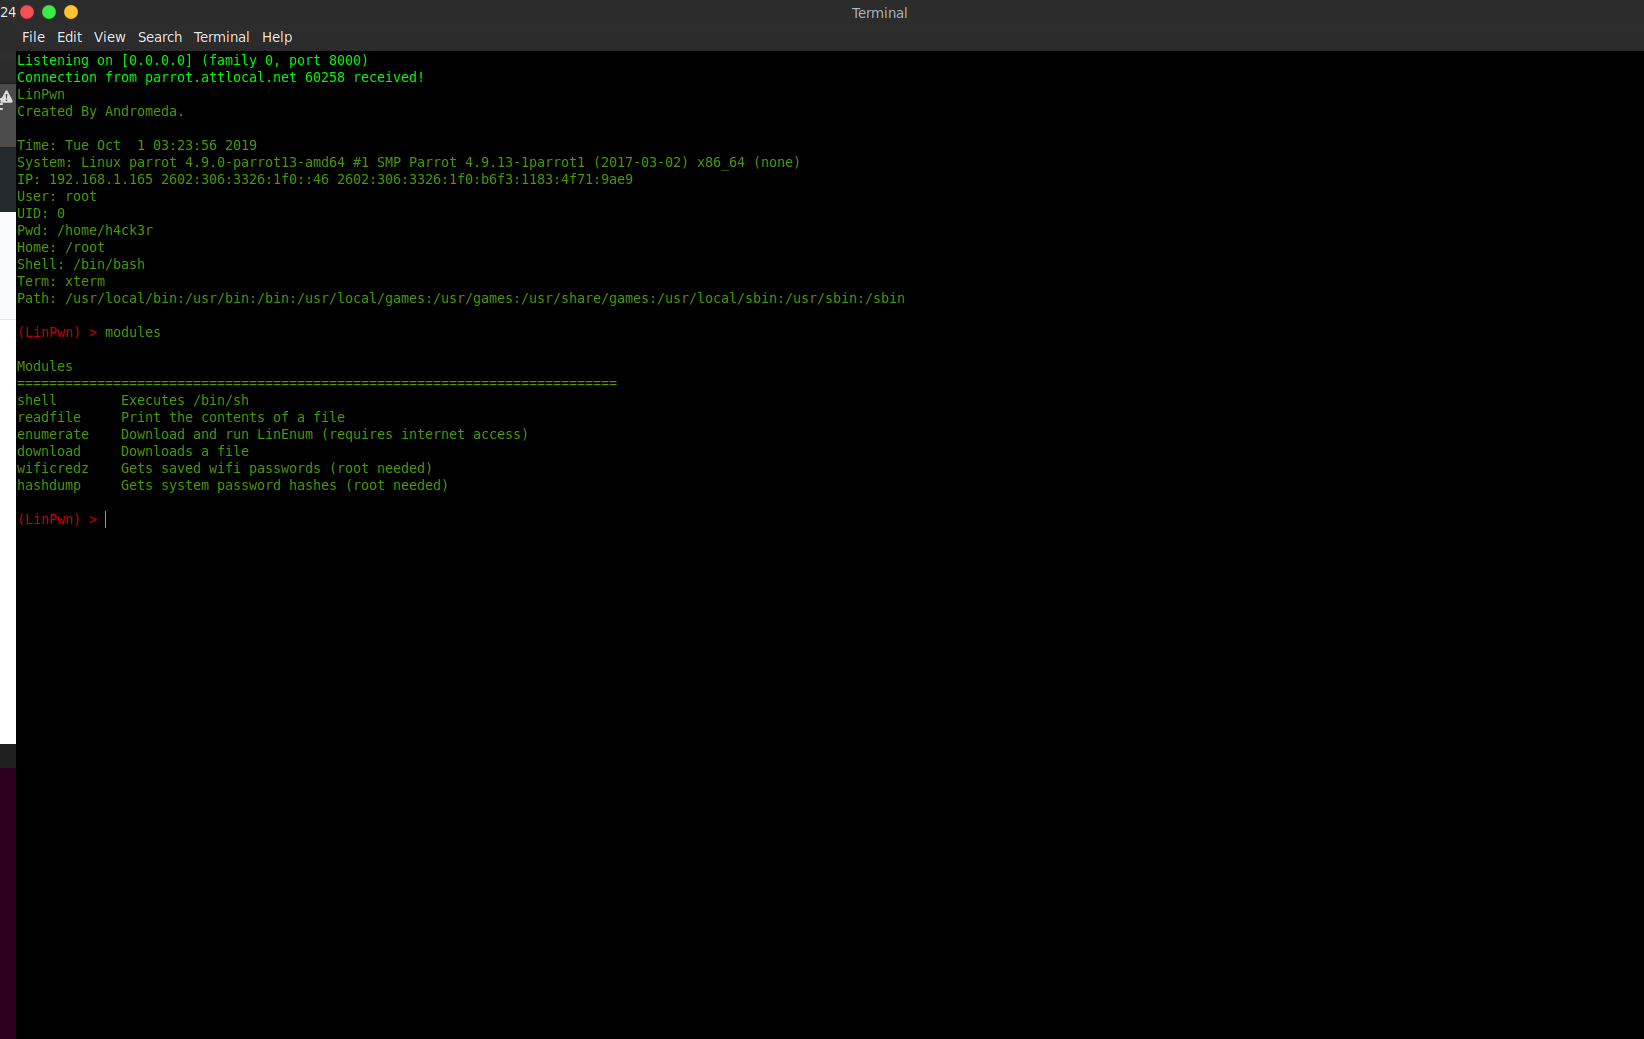 andromeda1957/linpwn
Strumento interattivo di post-sfruttamento per l'escalation dei privilegi su Linux, enumerazione, esfiltrazione di file e raccolta di credenziali…
 mr-r3b00t/cve-2021-3156
Exploit proof-of-concept per CVE-2021-3156, un buffer overflow basato su heap in sudo che consente l'escalation dei privilegi locali a root.
 synacktiv/windows_kernel_shadow_stack
Proof of concept che dimostrano alcuni aspetti della mitigazione dello shadow stack del kernel Windows.
 kristal-g/cve-2021-40449_poc
Exploit per CVE-2021-40449
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# Exploit di escalation dei privilegi locali basato su Rust per CVE-2026-31431 Exploit di escalation dei privilegi locali basato su Rust per…
 canyie/cve-2024-23700
PoC per CVE-2024-23700, escalation silenziosa dei privilegi su Android che consente di leggere/scrivere contatti, SMS, calendario, registro chiamate…
 tr3ee/cve-2021-4204
CVE-2021-4204: Escalation dei privilegi locali eBPF del kernel Linux
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 abstractclass/cloudprivs
Determina i privilegi dalle credenziali cloud tramite test di forza bruta.
 alexlinov/miniplasma-runner
CVE-2020-17103 adattato per C2 con split-binary SYSTEM callback
 alfarom256/logmeinpochandledup
Exploit per una condizione di gara (race condition) nel driver del kernel Windows di LogMeIn/GoTo che duplica gli handle di SYSTEM, consentendo…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Il miglior framework multi-exploit CertiGhost AD CS | Toolkit avanzato con server DC/LDAP rogue, abuso di certificati, estrazione…
 spaceraccoon/cve-2020-10665
POC per CVE-2020-10665: elevazione dei privilegi locale di Docker Desktop
 silverplate3/my-cves
CVE che ho trovato. Writeup tecnici, esempi di exploit e walkthrough di sessioni di fuzzing.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF local-root PoC adattato per i kernel Qualcomm Android 4.19 (Redmi K40 / classe Snapdragon…








