
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
Impianto & C2 cross-platform basato su syscall — syscall dirette (Win), syscall raw (Linux), canali HTTPS/DNS/ICMP. Nessun layer winapi.
 tastypepperoni/runaswintcb
Exploit C proof-of-concept che esegue una DLL con protezione WinTcb-Light da userland, dimostrando una primitiva di escalation dei privilegi di…
 horizon3ai/backup_dc_registry
Un semplice POC che abusa dei privilegi di Backup Operator per eseguire il dump remoto di SAM, SYSTEM e SECURITY.
 wh04m1001/cve-2023-20178
Proof-of-concept per la vulnerabilità di eliminazione arbitraria di file in Cisco Secure Client e AnyConnect, che consente l'escalation dei privilegi…
 flangvik/regpwnbof
Bof di RegPwn di MDSec
 mitchmoser/lacheck
Assembly C# .NET multithread per enumerare i privilegi amministrativi locali su host Windows tramite SMB, WMI e WinRM, con integrazione BloodHound…
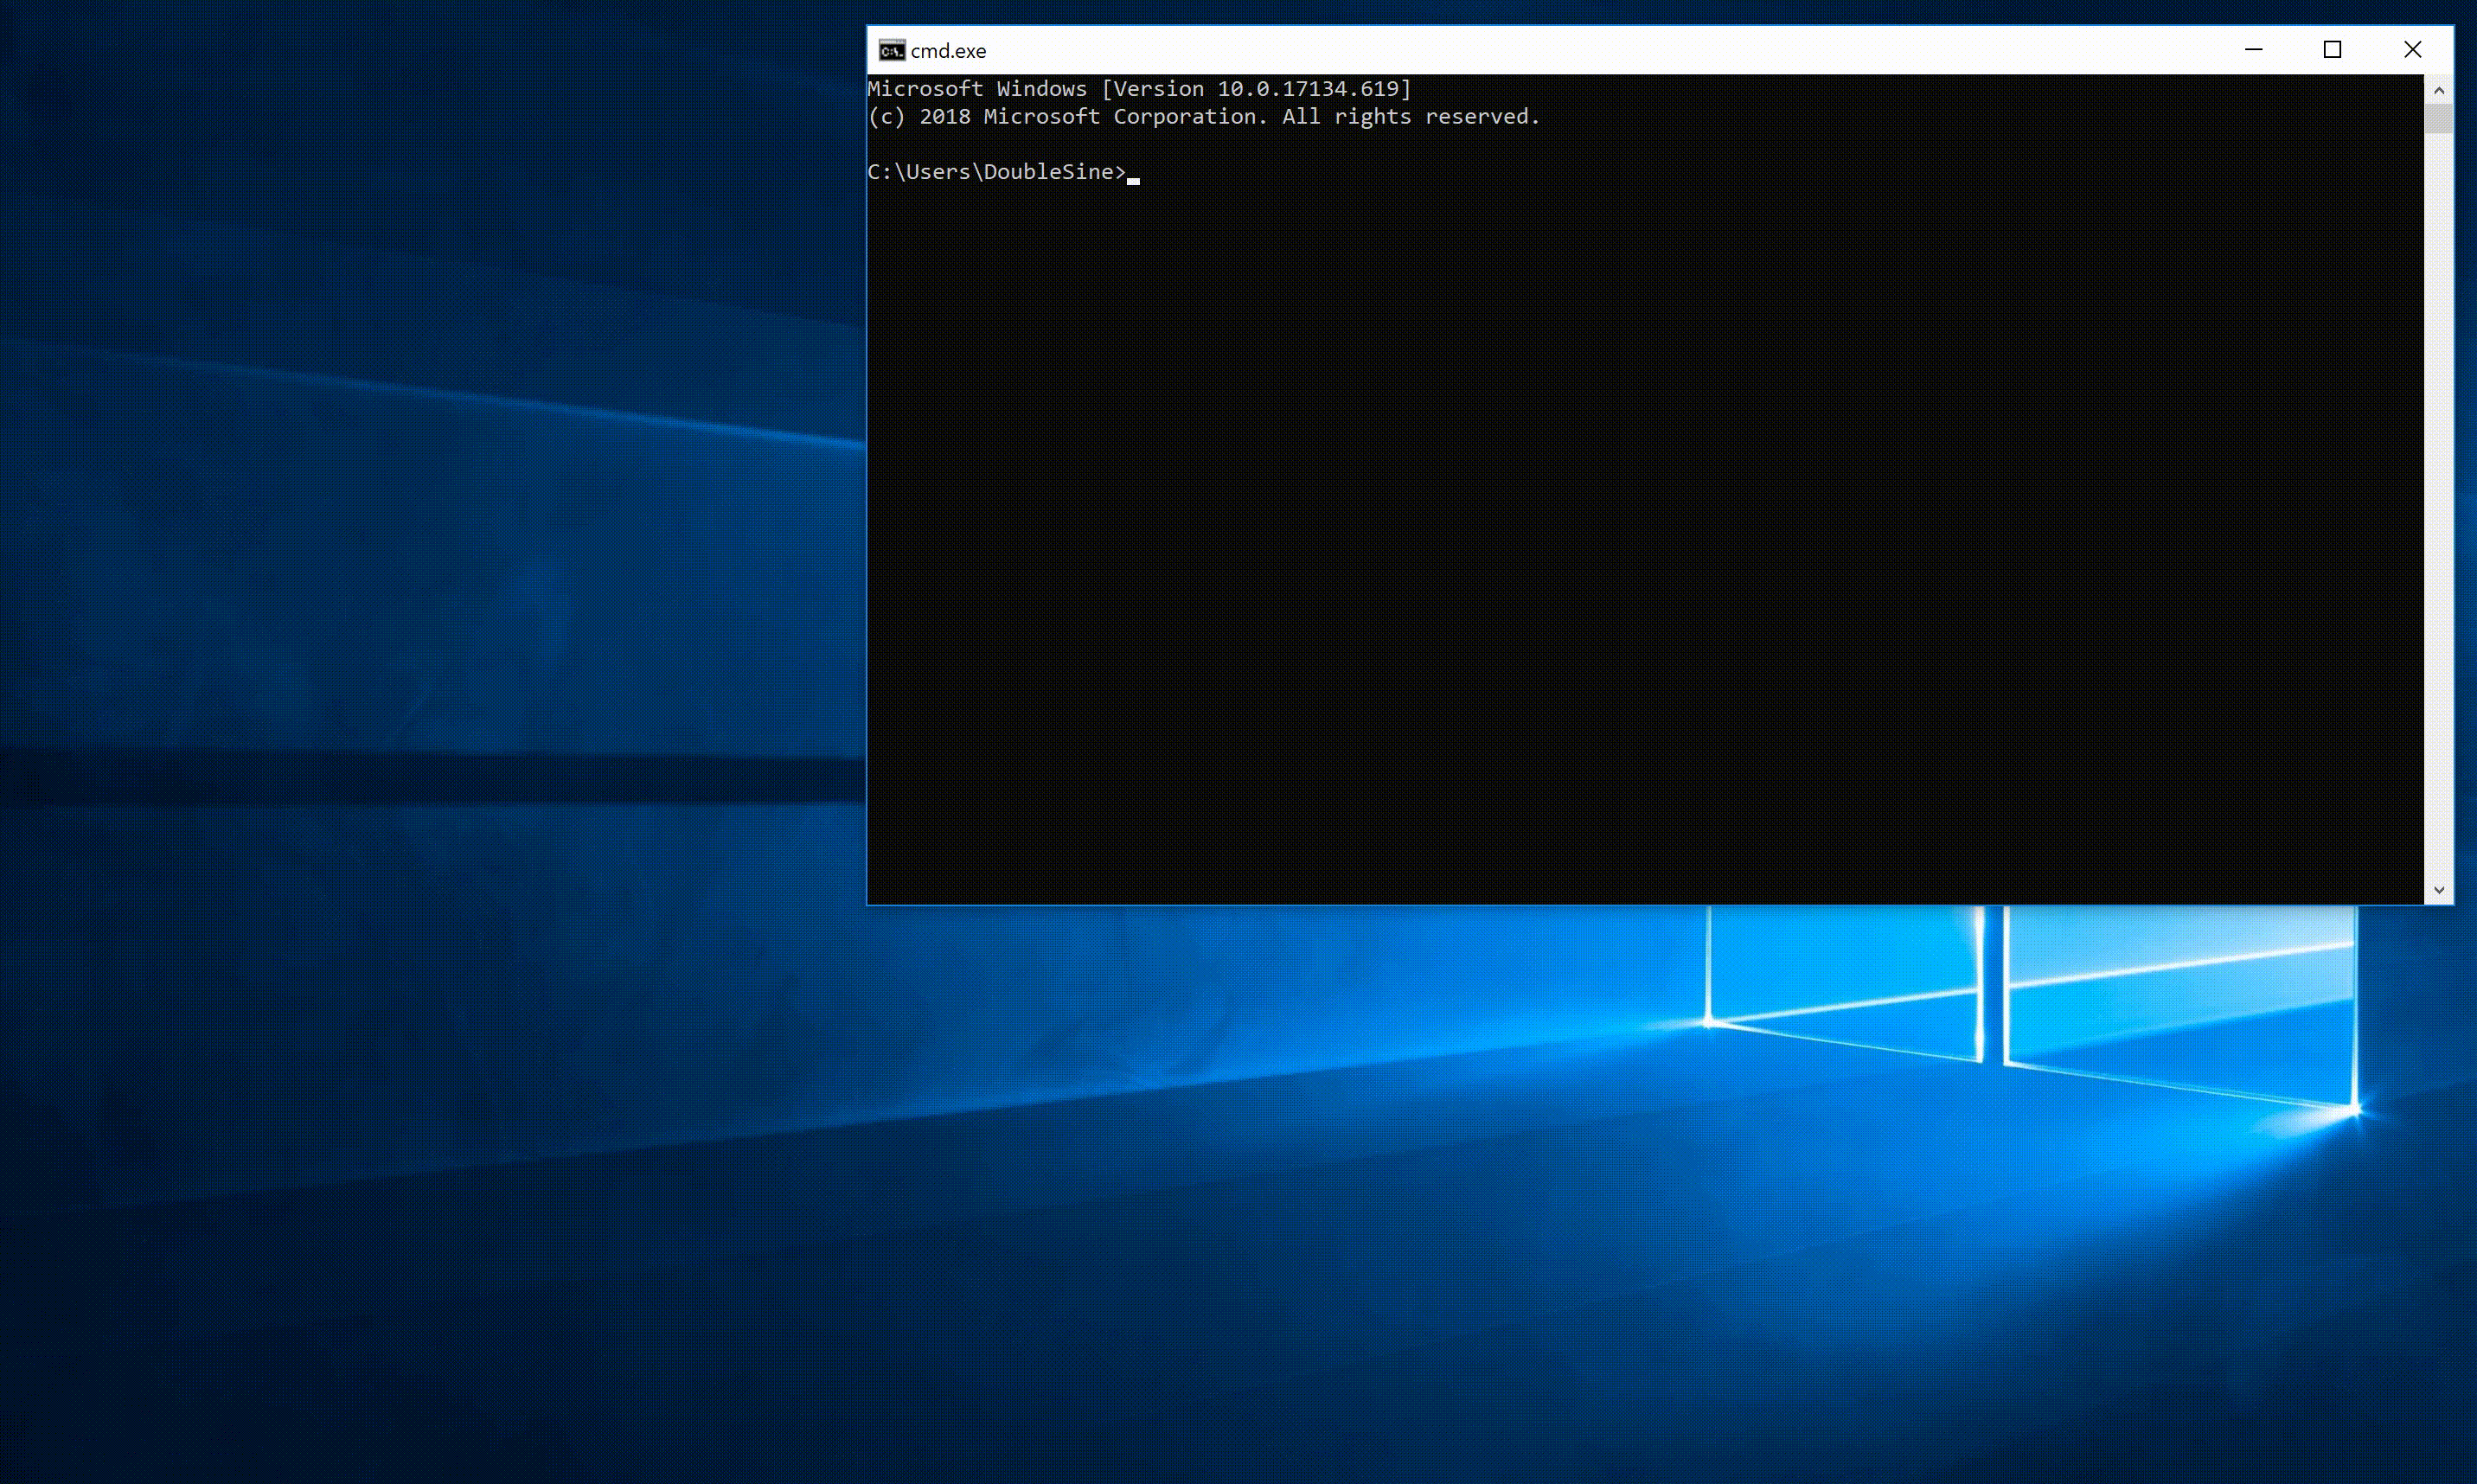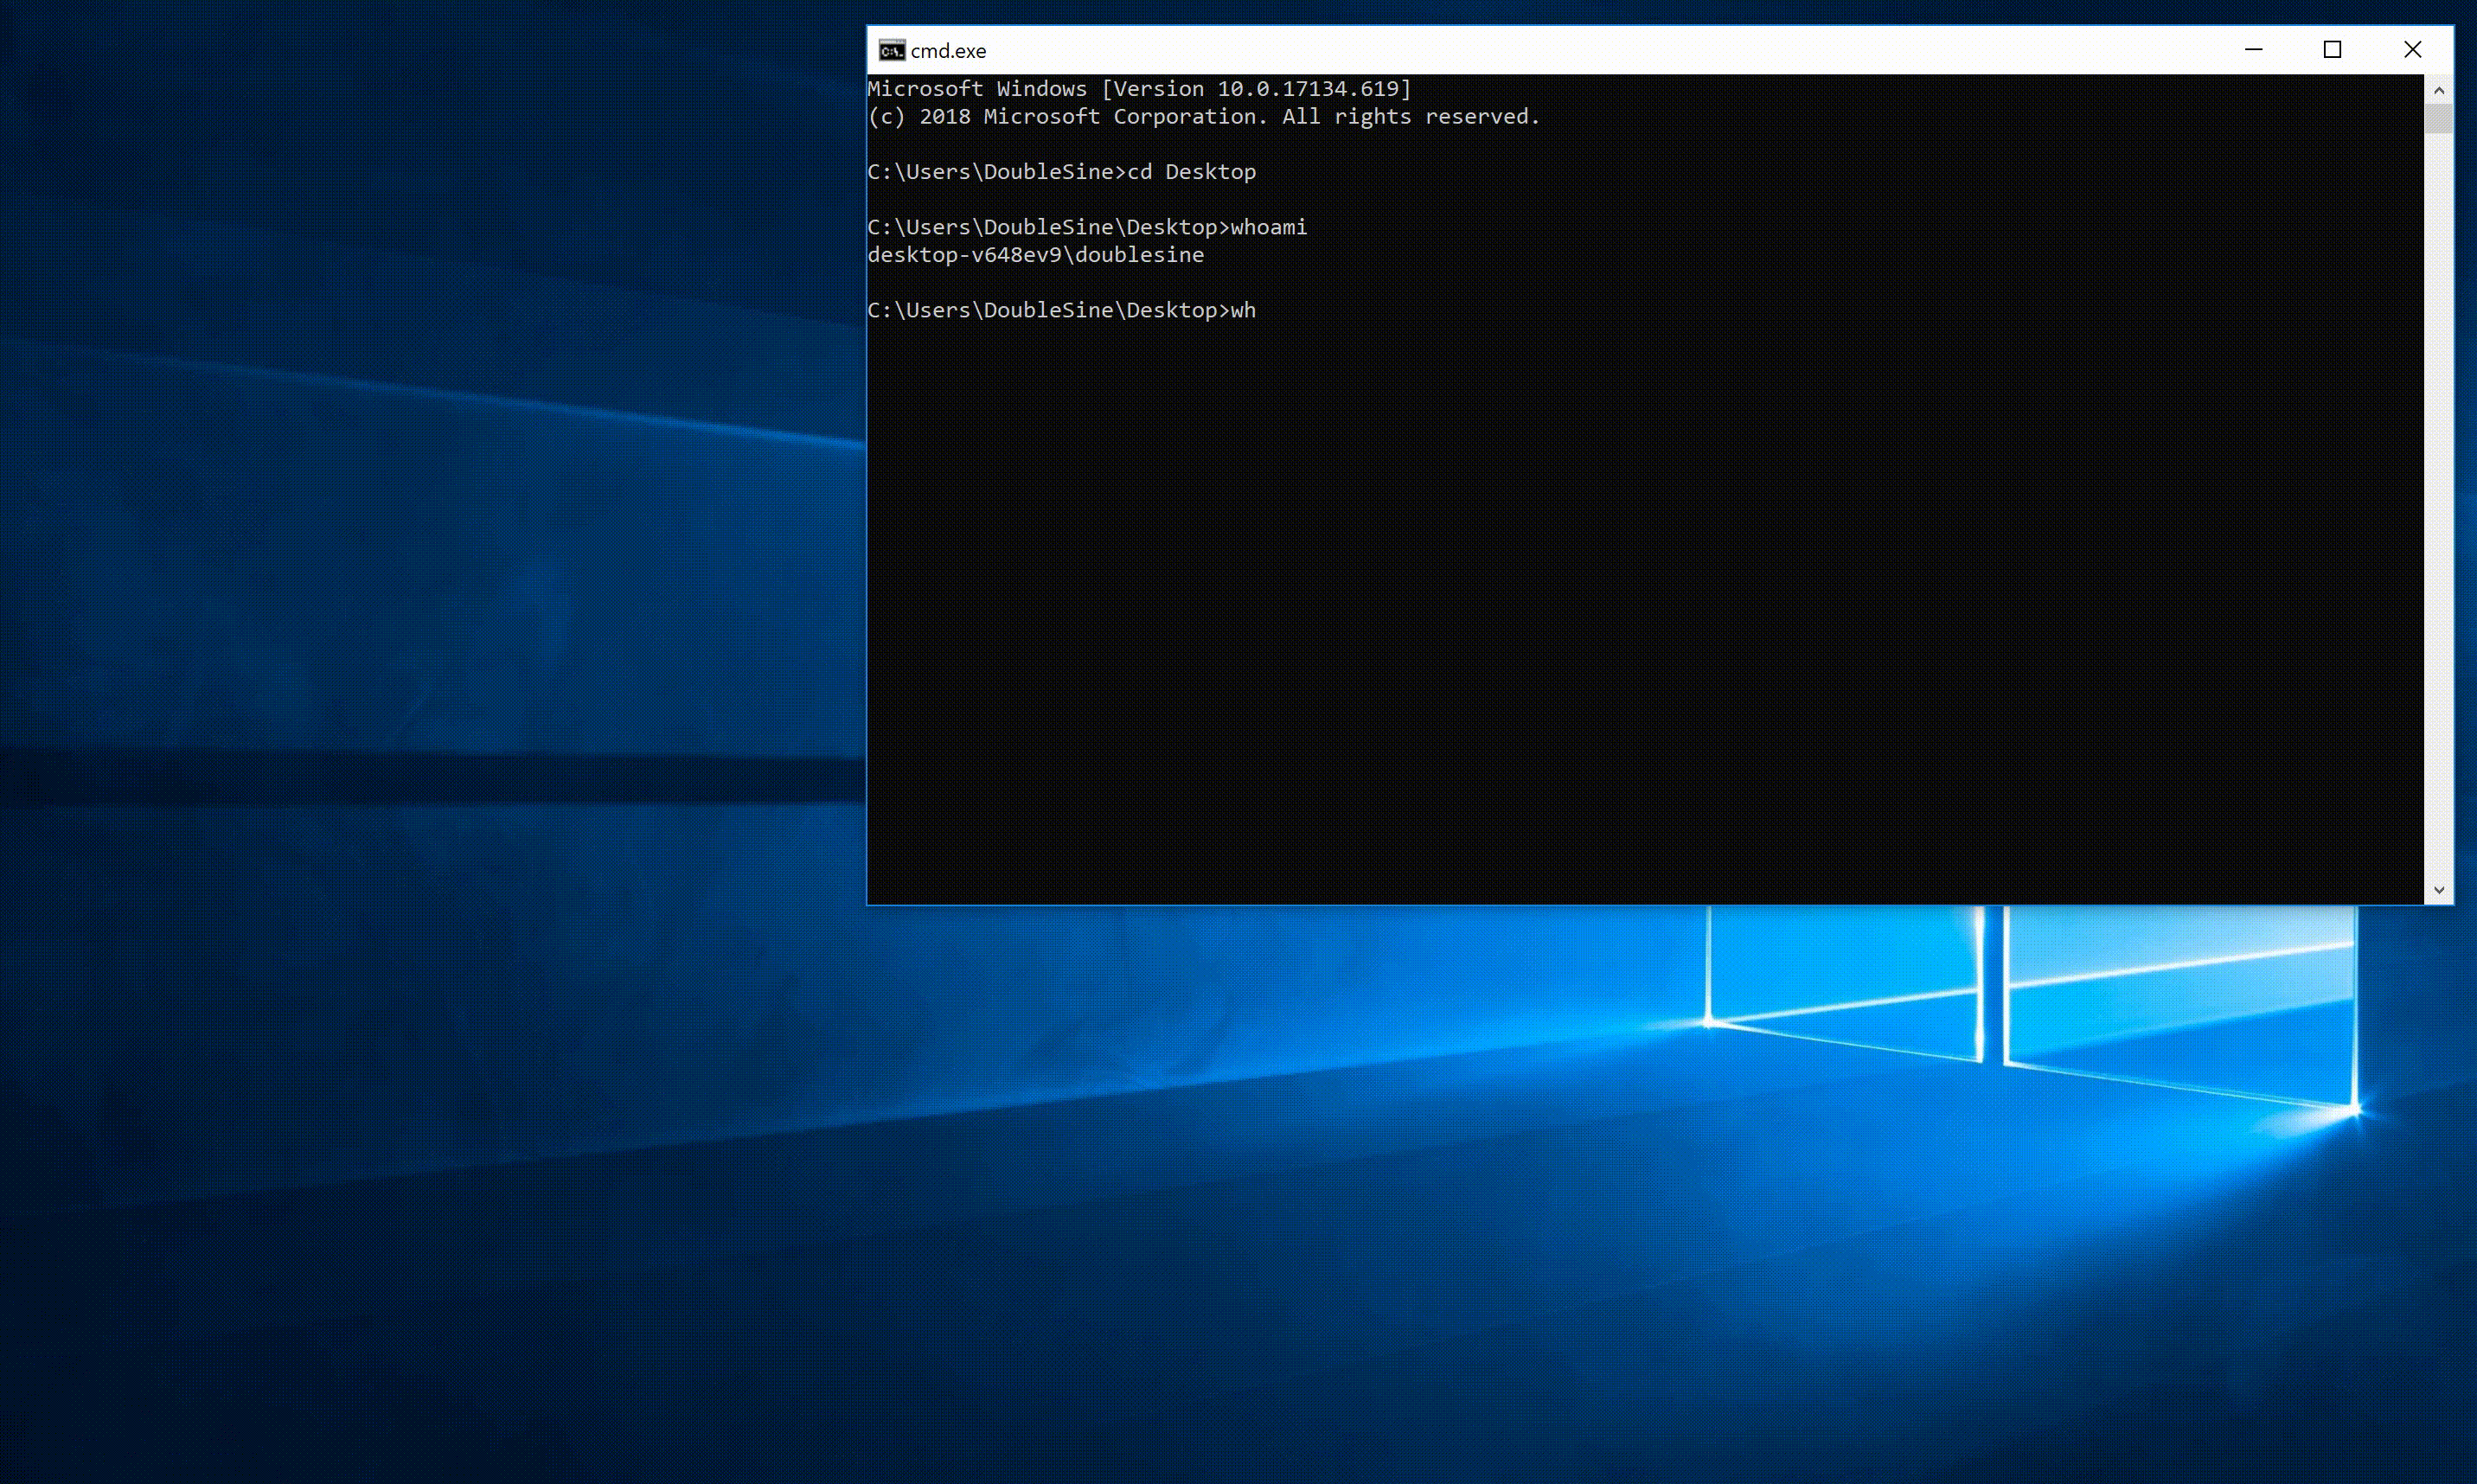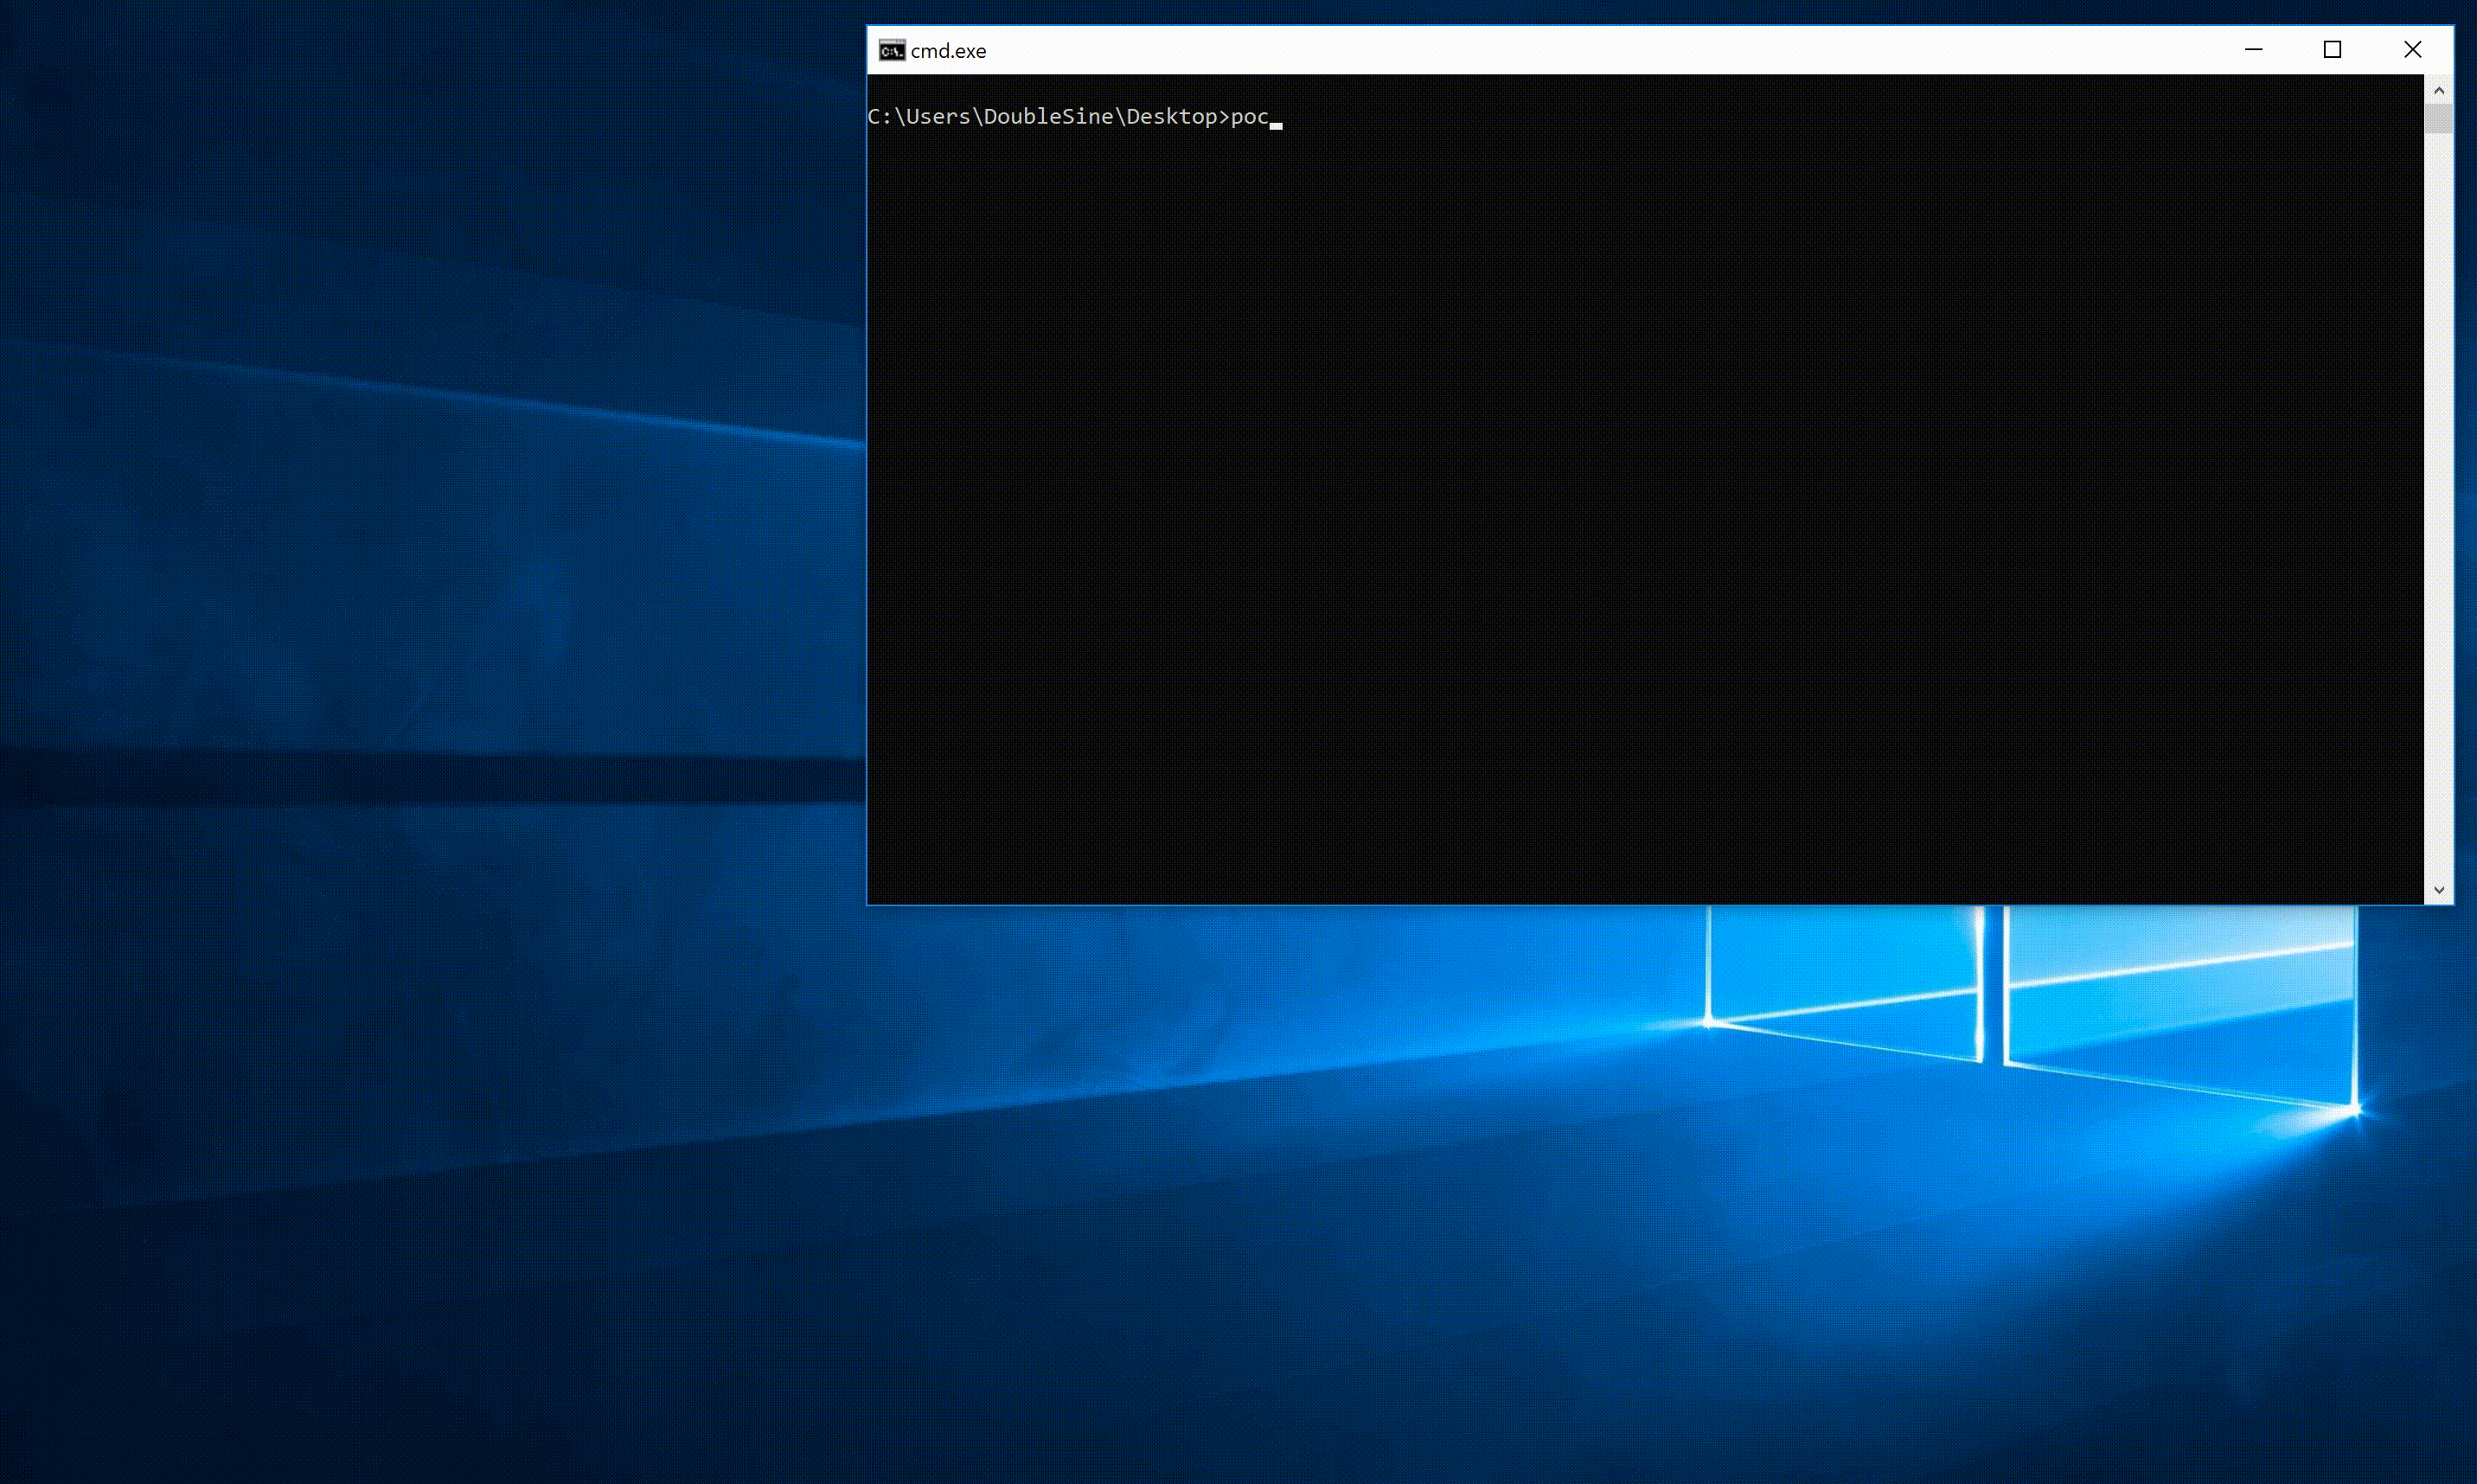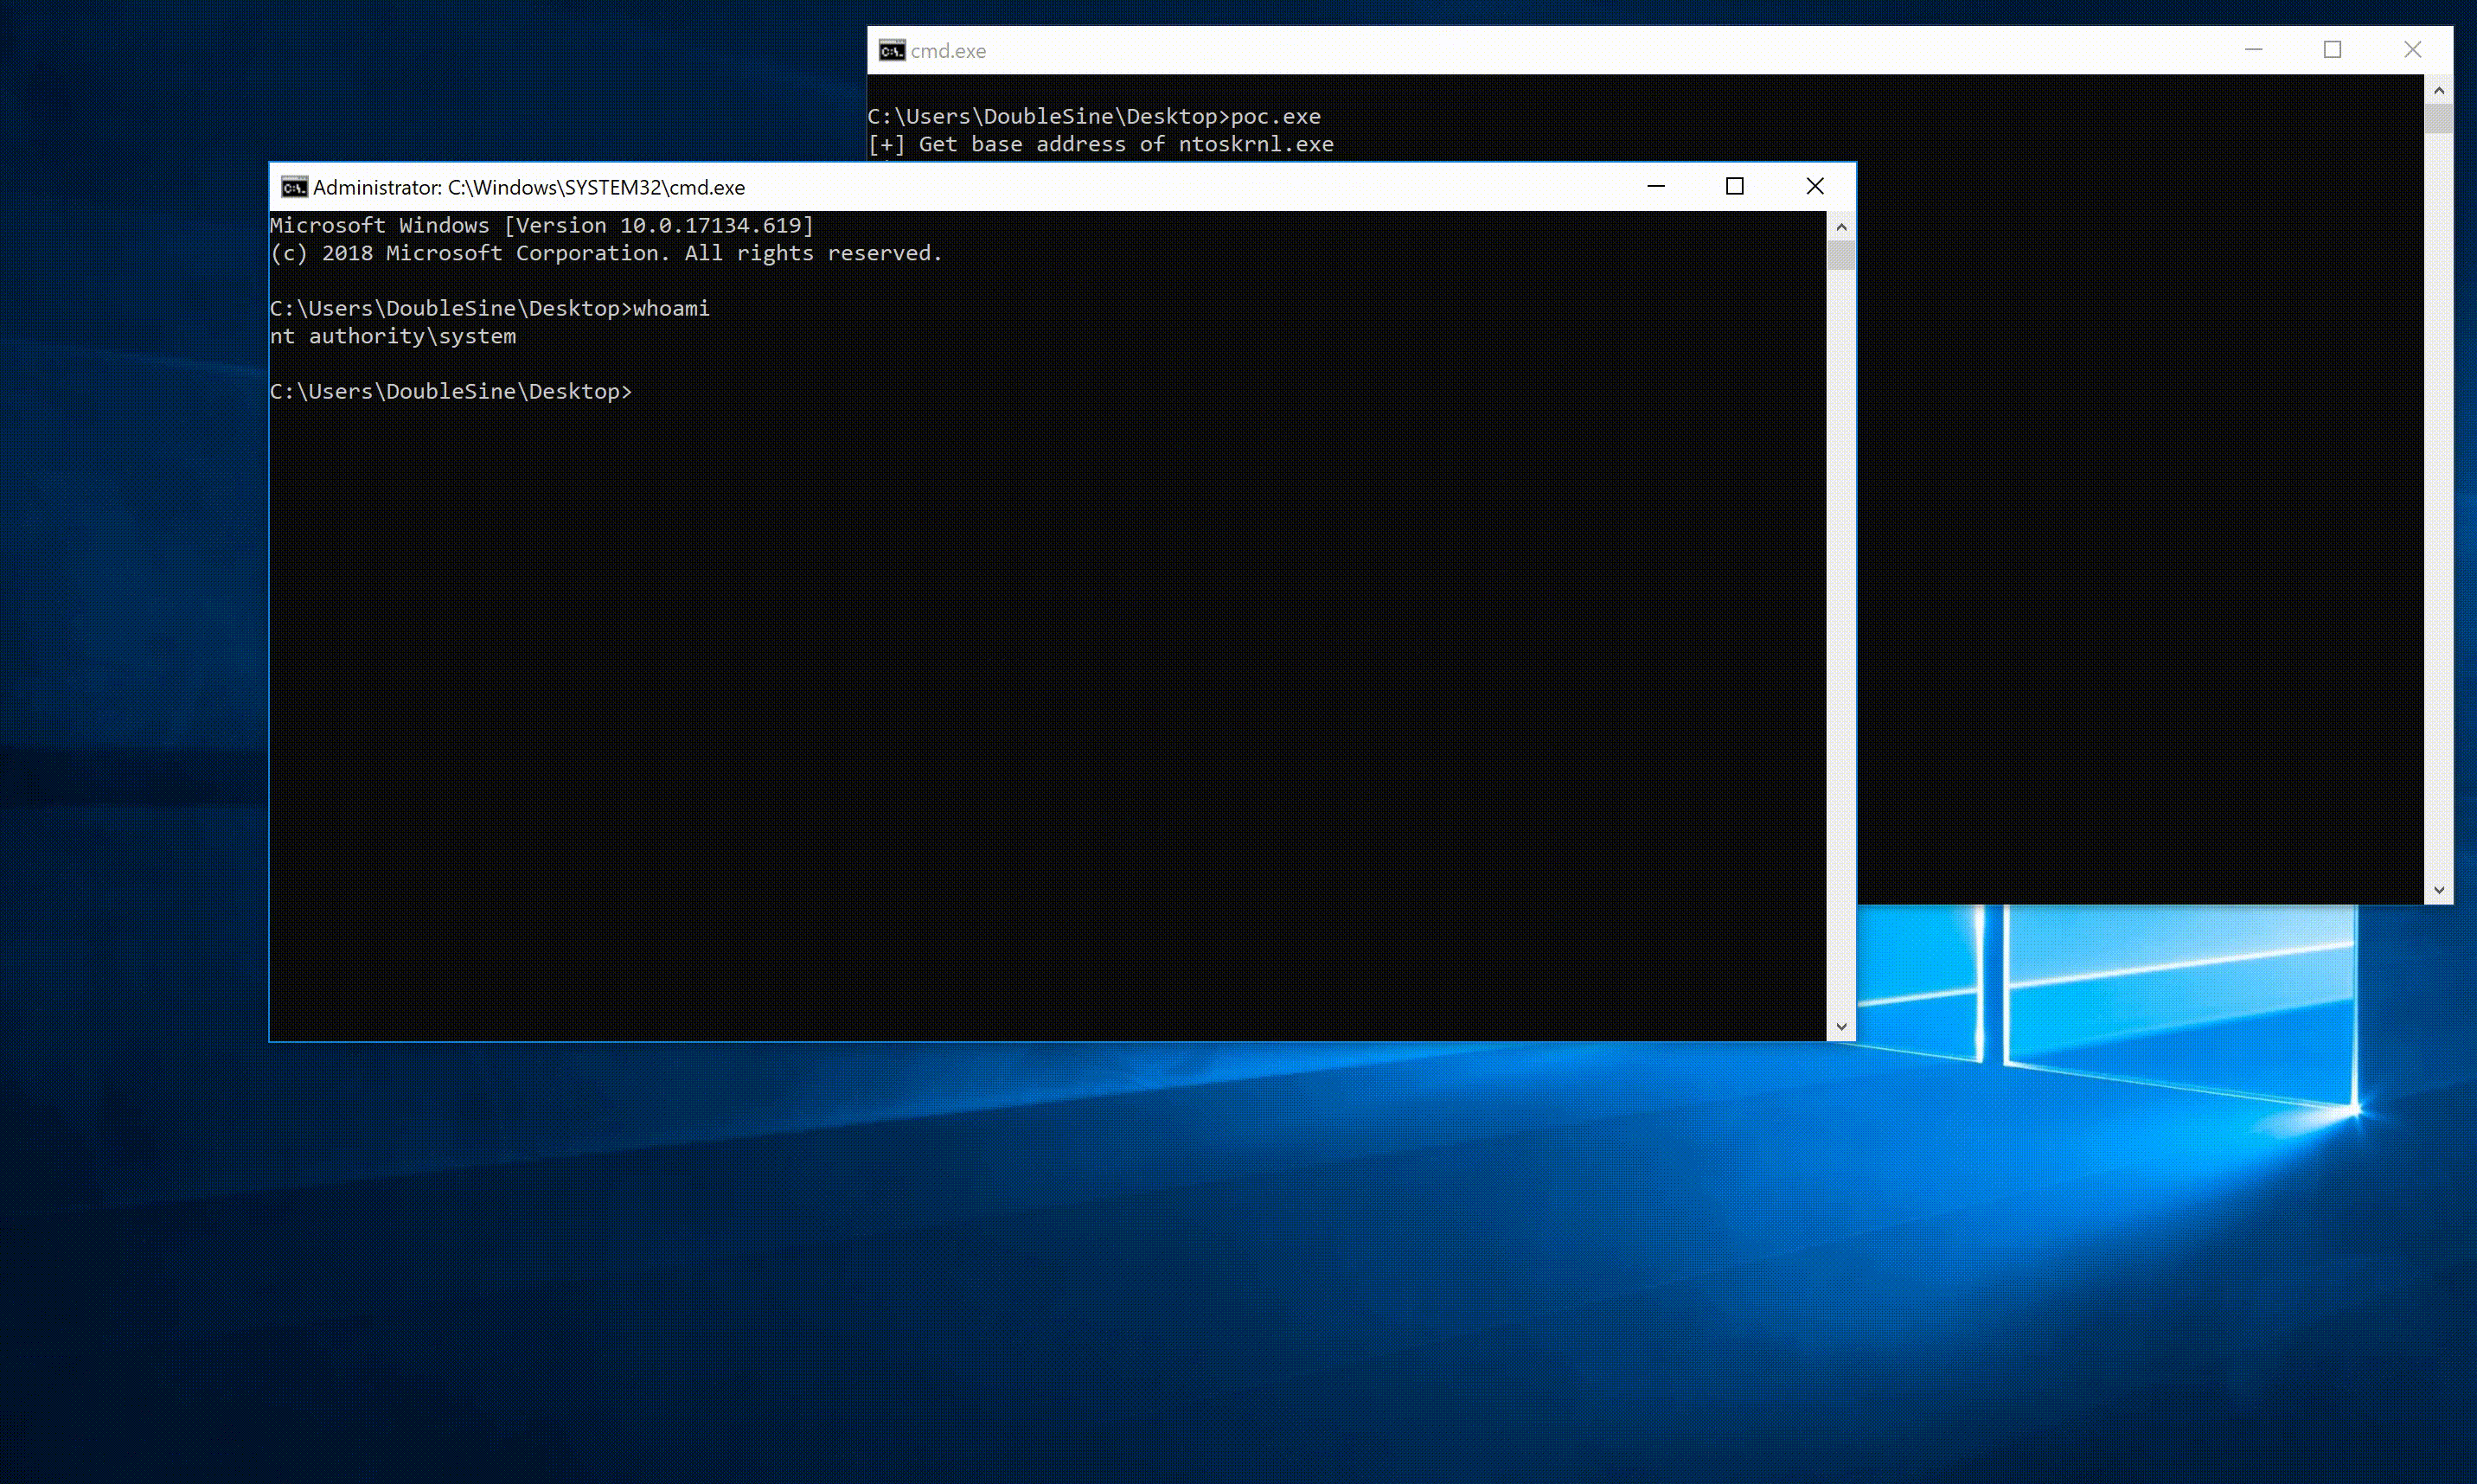 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Trasferito da https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Exploit standalone per CVE-2018-8440
 frkngksl/silentnimvest
Implementazione in Nim del metodo di estrazione delle credenziali di sud0Ru dagli hive SAM/SECURITY (noto come SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Un'utilità di dll injection in grado di operare in session-0
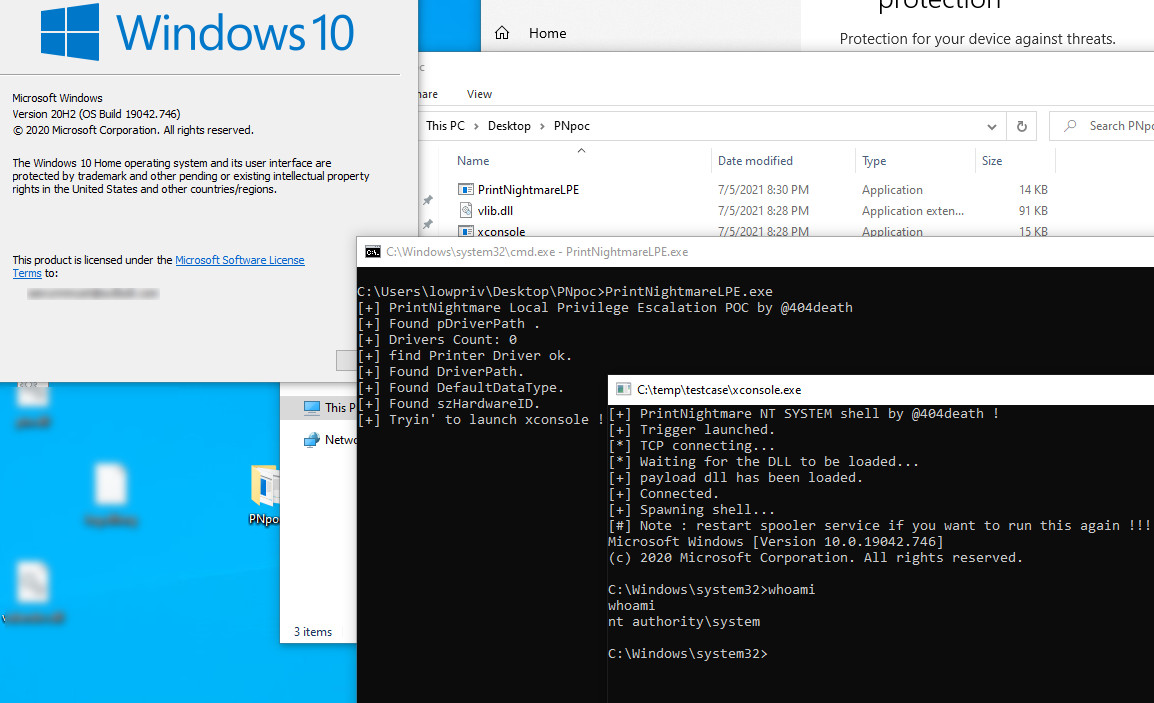 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Exploit di escalation dei privilegi locali per la vulnerabilità del kernel Linux CVE-2022-0847 (Dirty Pipe), che consente agli utenti non…
 hackerhouse-opensource/mssettingsdelegateexecute
Bypass UAC su Windows 10/11 x64 utilizzando la chiave di registro DelegateExecute di ms-settings.
 puckblush/tofu
Strumento di hacking offline del filesystem Windows per Linux
 dzonerzy/poc-cve-2021-4034
PoC per CVE-2021-4034 soprannominato pwnkit
 kpwn/vpwn
xnu escalation locale dei privilegi tramite cve-2015-1140 overflow dell'heap in IOHIDSecurePromptClient injectStringGated | poc||gtfo








