
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
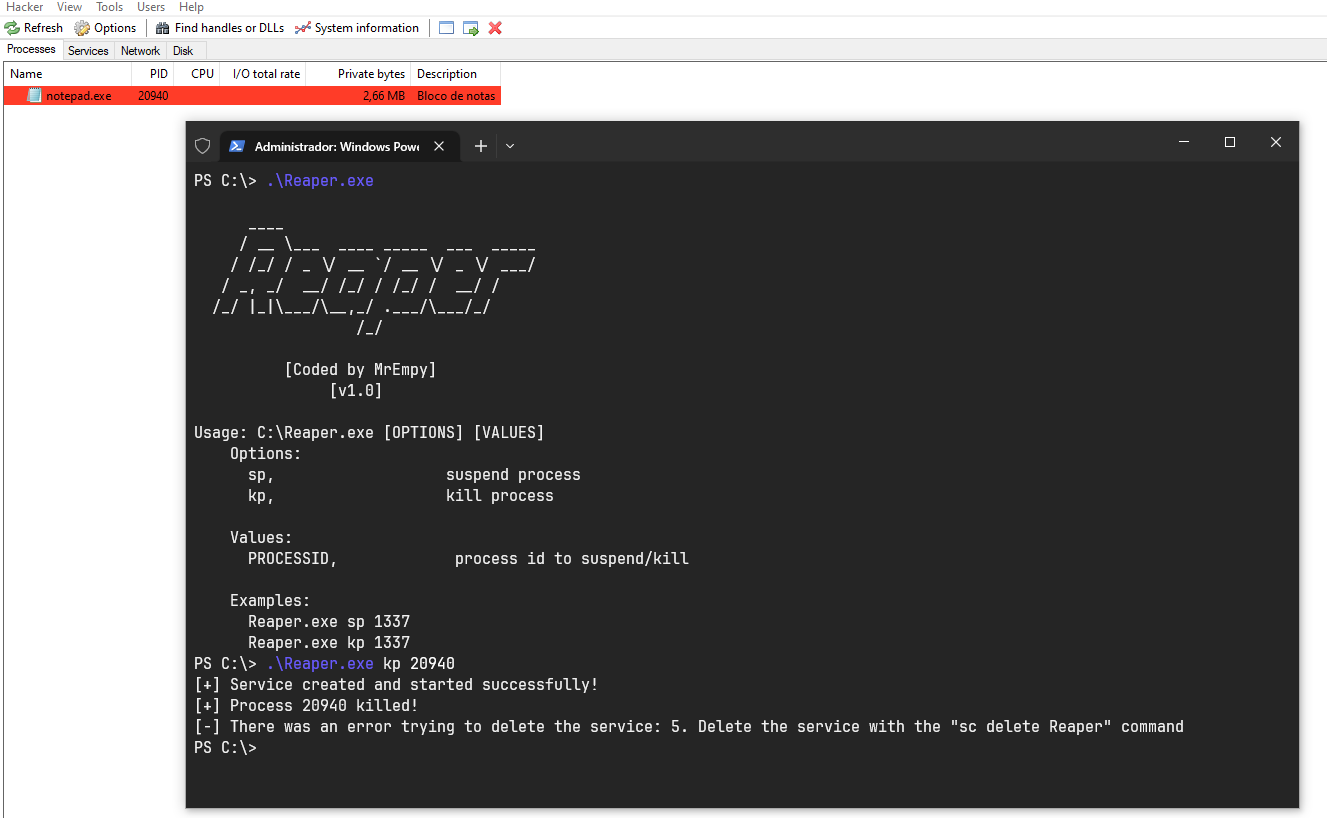
 brosck/reaper
Exploit proof-of-concept BYOVD che sfrutta il driver kprocesshacker.sys per terminare o sospendere processi con privilegi a livello kernel su sistemi…
 rwfpl/rewolf-msi-exploit
Exploit MSI NTIOLib/WinIO per l'escalation dei privilegi locale
 kyxiaxiang/360wfp_exploit
BYOVD: Usa 360 WFP driver per bloccare la connessione di rete EDR/XDR.
 t0thkr1s/gtfobins-cli
Cerca binari Unix che possono essere sfruttati per bypassare le restrizioni di sicurezza del sistema.
 mhaskar/fsquirtcplpoc
PoC per la generazione del modulo bthprops.cpl progettato per essere caricato da Fsquirt.exe LOLBin
 vozec/cve-2026-41651
Sfrutta una race condition TOCTOU nel gestore delle transazioni di PackageKit per installare pacchetti arbitrari come root, ottenendo un'escalation…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
Exploit di escalation dei privilegi locali per macOS (CVE-2016-1757) che sfrutta una condizione di gara in Mach IPC per bypassare le protezioni SIP e…
 fortalice/modifycerttemplate
Modifica dei modelli di certificato ADCS ed enumerazione ACL
 exodusintel/cve-2019-0808
Exploit Win32k di Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Exploit per CVE-2026-31431, una vulnerabilità di scrittura nella page-cache AF_ALG AEAD del kernel Linux che consente a utenti non privilegiati di…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF che sfrutta un bypass di Windows Protected Process Light per eseguire il dump dei processi protetti, consentendo l'accesso alle…
 tamirzb/cve-2021-1961
Codice exploit per CVE-2021-1961
 lithium876/controll_remote_access_trojan
Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.
 supersonic/tlpe
CVE-2026-49881, sfruttando la creazione di contesto non sicura nel servizio Telecom di Android 17 per eseguire codice arbitrario come UID 1000…
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili
 tyranid/exploitdotnetdcom
Un tool per sfruttare .NET DCOM per EoP e RCE. È risolto nelle ultime versioni di .NET.
 itaymigdal/lolspoof
Una shell interattiva per spoofare la riga di comando di alcuni LOLBins








