
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 alessandroz/beroot
Progetto di escalation dei privilegi - Windows / Linux / Mac
 hanakim3945/bl_sbx
itunesstored e bookassetd: fuga dalla sandbox
 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…
 bande-a-bonnot/boucle-framework
Framework per agenti autonomi con memoria strutturata, hook di sicurezza e gestione del loop. Costruito dall'agente che vi gira sopra.
 wattocyber/oscp-notes-2026
Vault di appunti OSCP + dashboard cockpit per l'esame: note tecniche unite, raccolte di comandi con variabili precompilate, macchine, credenziali e…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499) Exploit del kernel per OnePlus 15T con bootloader non sbloccato.
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 - toolchain di root temporanea per vivo X200 (kernel PD2415 / b57) basato su CVE-2026-43499. Solo per ricerca di sicurezza…
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 root temporaneo - note di ricerca
 webldix/cve-2024-31317-poc-deployer
Strumento di distribuzione automatizzata per il PoC di CVE-2024-31317 su Android 9-13, che consente l'escalation dei privilegi tramite iniezione…
 ejfkdev/avdroot
Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.
 deathshotxd/0xm0ncrush
Terminatore di processi in modalità kernel che utilizza un driver BYOVD firmato. Funziona su tutti i Windows 10/11. Nessun offset, nessun PDB. Rust.
 ariyanpegu/ghostlock-app
GhostLock App per l'esecuzione con un solo tocco (CVE-2026-43499)
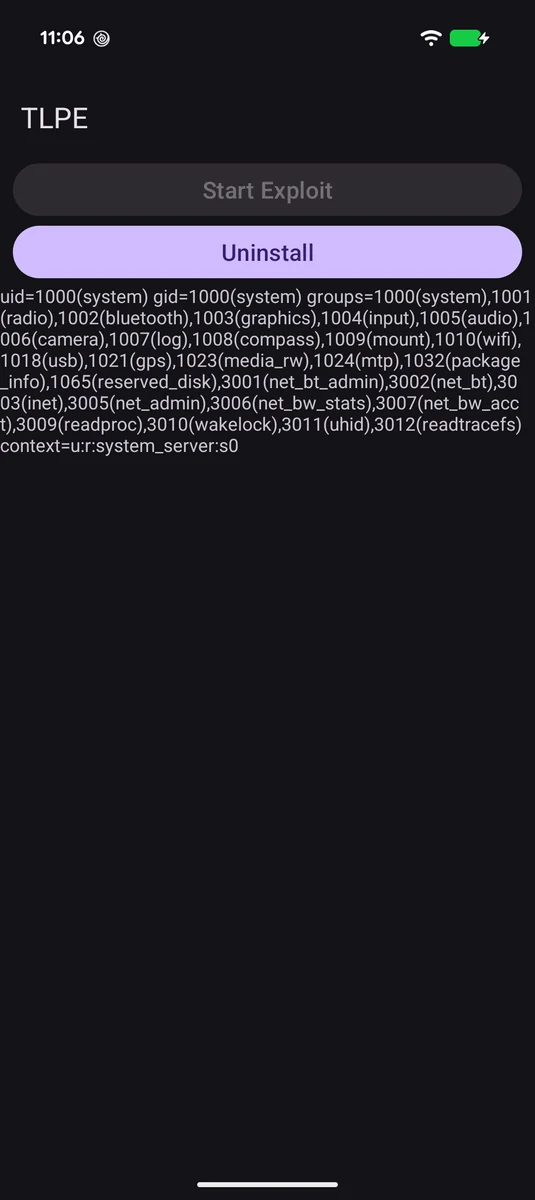 supersonic/tlpe
CVE-2026-49881, sfruttando la creazione di contesto non sicura nel servizio Telecom di Android 17 per eseguire codice arbitrario come UID 1000…
 capture0x/aws-pentest
CLI automatizzata per la valutazione della sicurezza AWS con 30 moduli che coprono l'escalation dei privilegi IAM, l'esposizione S3, il calcolo, la…
 broskigx/oihk-pentesting
Motore autonomo di penetration testing basato su AI multi-agente: un sandbox di strumenti governato, un gate immutabile di evidenza e validazione, e…
 cxyofficial/k50g-pocof4gt-cve-2026-43499-poc
Exploit di escalation dei privilegi locali per Redmi K50G/POCO F4 GT che utilizza CVE-2026-43499 (futex UAF) per ottenere root temporaneo e caricare…







