
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit

 snailsploit/claude-red
Libreria curata di 78 moduli SKILL.md di sicurezza offensiva che preparano Claude con metodologia esperta di red team su web, AD, wireless, cloud e…
 a23bc/op13-cve-2026-64560
Exploit del kernel Android specifico per dispositivo per CVE-2026-64560 sulle build di OnePlus 13, che fornisce root temporaneo tramite shell ADB con…
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 jingmatrix/pixel-ksu-root
Ricerca e exploit CVE per aiutare a ottenere i root sui dispositivi Pixel
 asarr22/root-my-galaxy-s938b
KSU installer per firmware Samsung Galaxy supportato con CVE-2026-43499
 sinfulz/justtryharder
Foglio informativo completo per penetration testing per la preparazione all'esame PWK/OSCP, che copre escalation dei privilegi, cracking delle…
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 hyblove/iqoo-temp-root
Toolbox per root temporanea vivo/iQOO (root temporanea senza sblocco, CVE-2026-43499) - Codice sorgente e script
 mein-0/forti-research
Proof-of-concept che sfrutta una vulnerabilità del driver kernel Fortinet fortimon3_74.sys per aggirare PPL e terminare processi protetti come…
 ivancabrera02/srhollow
Estrae i segreti LSA e le chiavi DPAPI dagli hive del registro di Windows tramite copie shadow VSS esistenti o appena create, con un parser regf…
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) exploit del kernel per dispositivi Android con bootloader bloccato
 swisskyrepo/payloadsallthethings
Una lista di payload utili e bypass per la sicurezza delle applicazioni web e per Pentest/CTF
 hacktricks-wiki/hacktricks
Benvenuto nella pagina dove troverai ogni trucco/tecnica/quant'altro ho imparato in CTF, app reali, e leggendo ricerche e notizie.
 r41n3rzuf477/quickassist_uac_bypass
PoC di bypass UAC che sfrutta il binario UIAccess QuickAssist per caricare una DLL controllata dall'attaccante tramite WebView2…
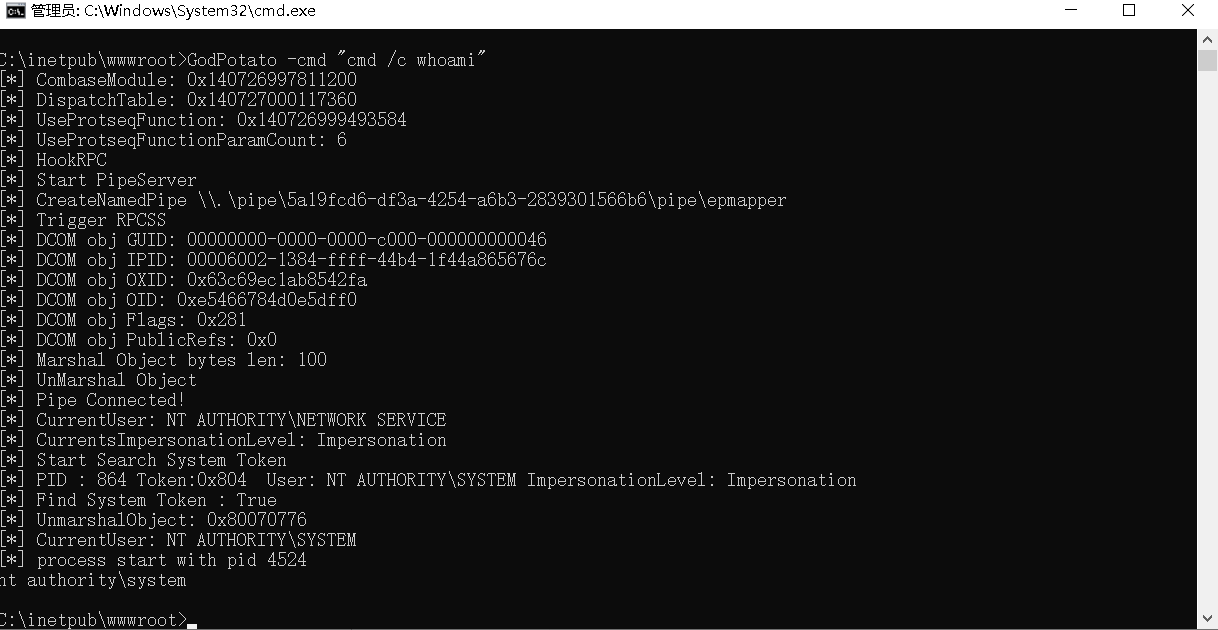 beichendream/godpotato
Strumento di escalation dei privilegi basato su DCOM per Windows Server 2012-2022 e Windows 8-11, che eleva gli utenti con ImpersonatePrivilege a NT…
 aniketlab/poco-m7-plus-jailbreak
Ricerca temporanea di root su Poco M7 Plus (SM6375) tramite Qualcomm GBL Exploit (CVE-2026-24088) + Analisi del Kernel GhostLock (CVE-2026-43499)








