
 #1
Strumenti per ottenere permessi di livello superiore o accesso non autorizzato su sistemi compromessi.
Raccomandato da Kitploit
 imeiplus/cve-2026-23111-poc
Exploit locale funzionante per l'escalation di privilegi per CVE-2026-23111, un use-after-free nel sottosistema nf_tables del kernel Linux, con…
 noorkhalel/cve-2026-34990-cups-lpe-poc
PoC generico per CVE-2026-34990 - CUPS 2.4.16 Escalation di privilegi locale tramite divulgazione di token locale e sovrascrittura arbitraria di file…
 gmh5225/exploit-asio-exploit
Bypass dell'autenticazione di AsIO3.sys e proof-of-concept di privesc locale
 fj016/cve-2026-69451-poc
Proof-of-concept exploit per CVE-2026-69451, una vulnerabilità di escalation dei privilegi in Fastprox. Esegue comandi arbitrari con privilegi…
 s1eezer/cve-2026-8069
Technical write-up e proof-of-concept per CVE-2026-8069, una escalation locale dei privilegi nei servizi Acer NitroSense e PredatorSense, che sfrutta…
 gmh5225/cve-2024-31969
Fornisce uno script di verifica proof-of-concept e documentazione per CVE-2024-31969, una escalation locale dei privilegi in sudoedit di sudo,…
 withsecurelabs/ppid-spoofing
Script per eseguire e rilevare lo spoofing del PID padre
 horkimhab/cve-2015-5287
Escalation dei privilegi locali per CVE-2015-5287 che colpisce RHEL 7.0/7.1 tramite abrt/sosreport, pensato per test di sicurezza autorizzati e…
 kongqbin/cve-2016-5195
Implementazione educativa dell'exploit di escalation dei privilegi Dirty COW (CVE-2016-5195), inclusi payload di race condition ed escalation a shell…
 devteam6rabbit/cve-2019-18634-writeup
analisi del buffer overflow di sudo che colpisce le versioni di sudo <1.8.26 e come usare GCC per compilare exploit disponibili pubblicamente
 jamal-soc21/weekly-breach-investigation--006
Repository che documenta la vulnerabilità Copy Fail (CVE-2026-31431) del kernel Linux, un difetto di escalation dei privilegi locale che consente…
 weirdindiankid/copy-fail
Proof-of-concept exploit per CVE-2026-31431 che eleva un utente normale a root sulla maggior parte delle distribuzioni Linux e CPU.
 w3llr00t3d/cve-2026-31431-poc
# Exploit LPE per CVE-2026-31431 CopyFail. Compatibile con Python 3.9.
 u1tr0nex/cve-2026-31431-copyfail-lab
Documentazione di test di laboratorio per CVE-2026-31431 (Copy Fail) LPE del kernel Linux
 ryan2929/cve-2026-43284-
# Exploit di escalation dei privilegi locali per il kernel Linux CVE-2026-43284 (Dirty Flag), che fornisce accesso root sui sistemi vulnerabili.
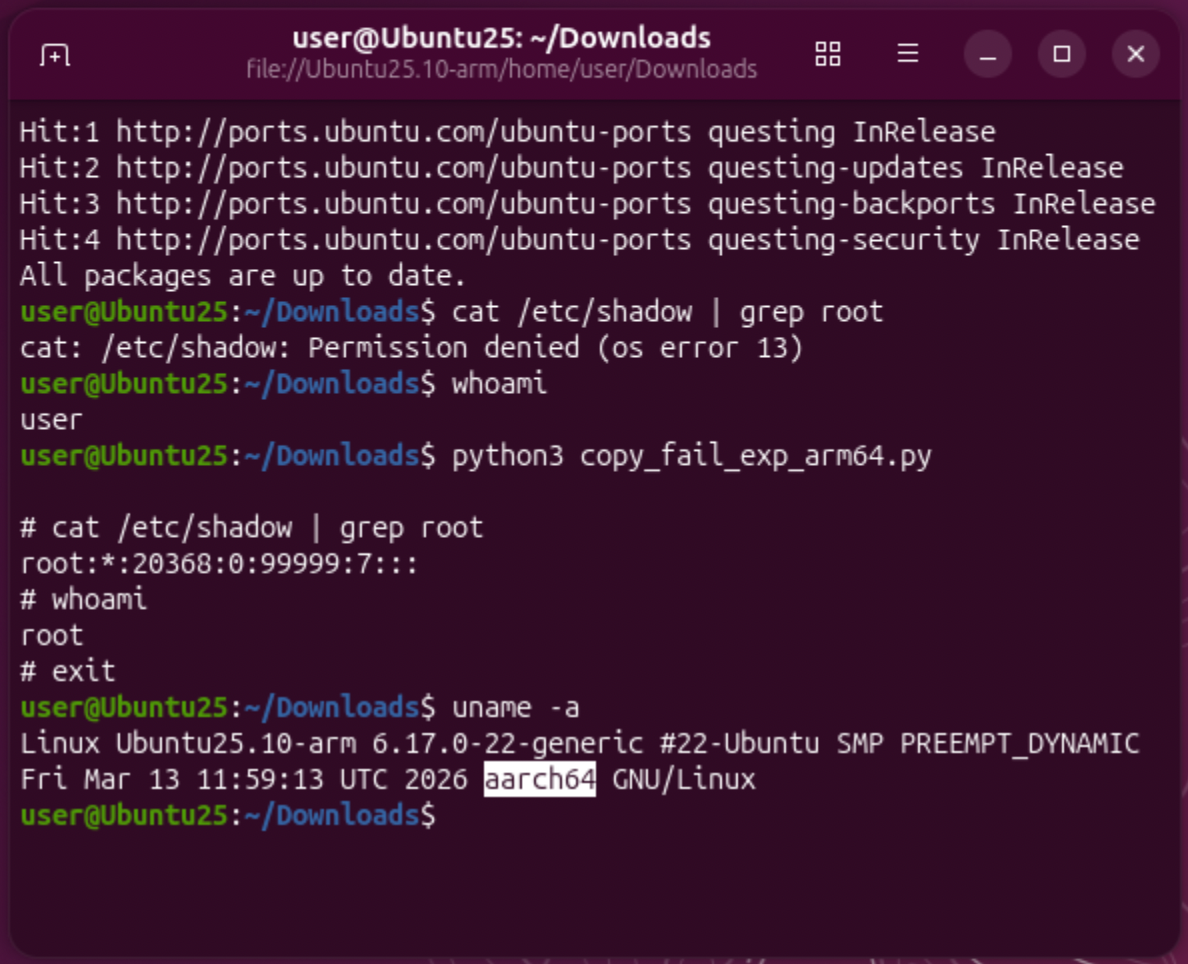 pascal-gujer/cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431, un'escalation locale dei privilegi su Linux tramite un bug logico in authencesn, con variante ARM64 per…
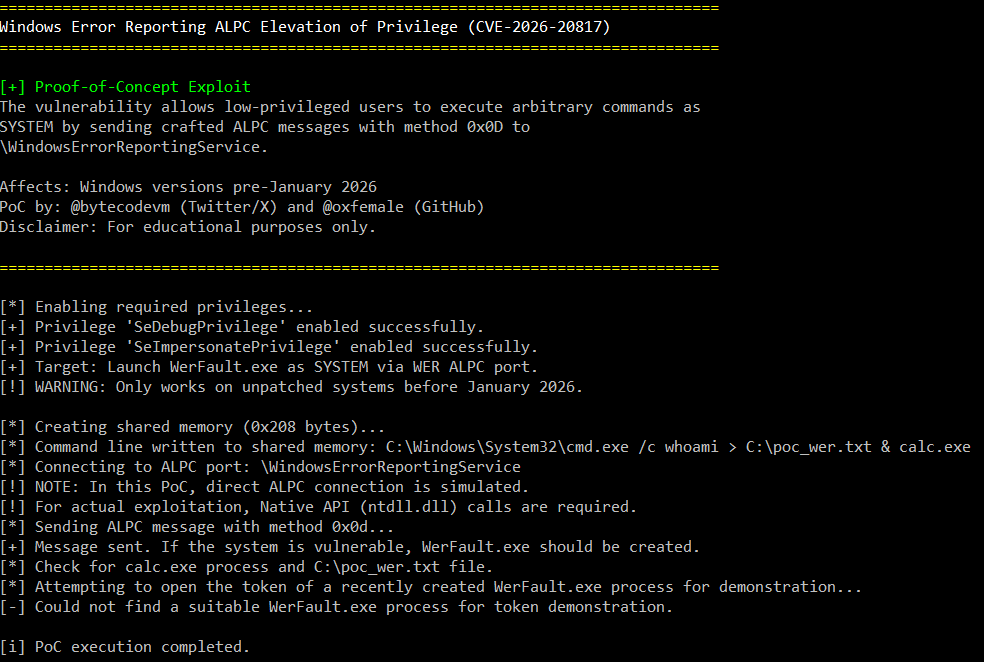 oxfemale/cve-2026-20817
Proof-of-concept exploit per CVE-2026-20817, un'escalation dei privilegi locali in Windows Error Reporting (WER) tramite ALPC, che consente agli…
 luckythandel/cve-2021-4034
Questo è un POC per la vulnerabilità trovata nel binario pkexec di polkit, utilizzato per eseguire programmi come un altro utente.








