
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
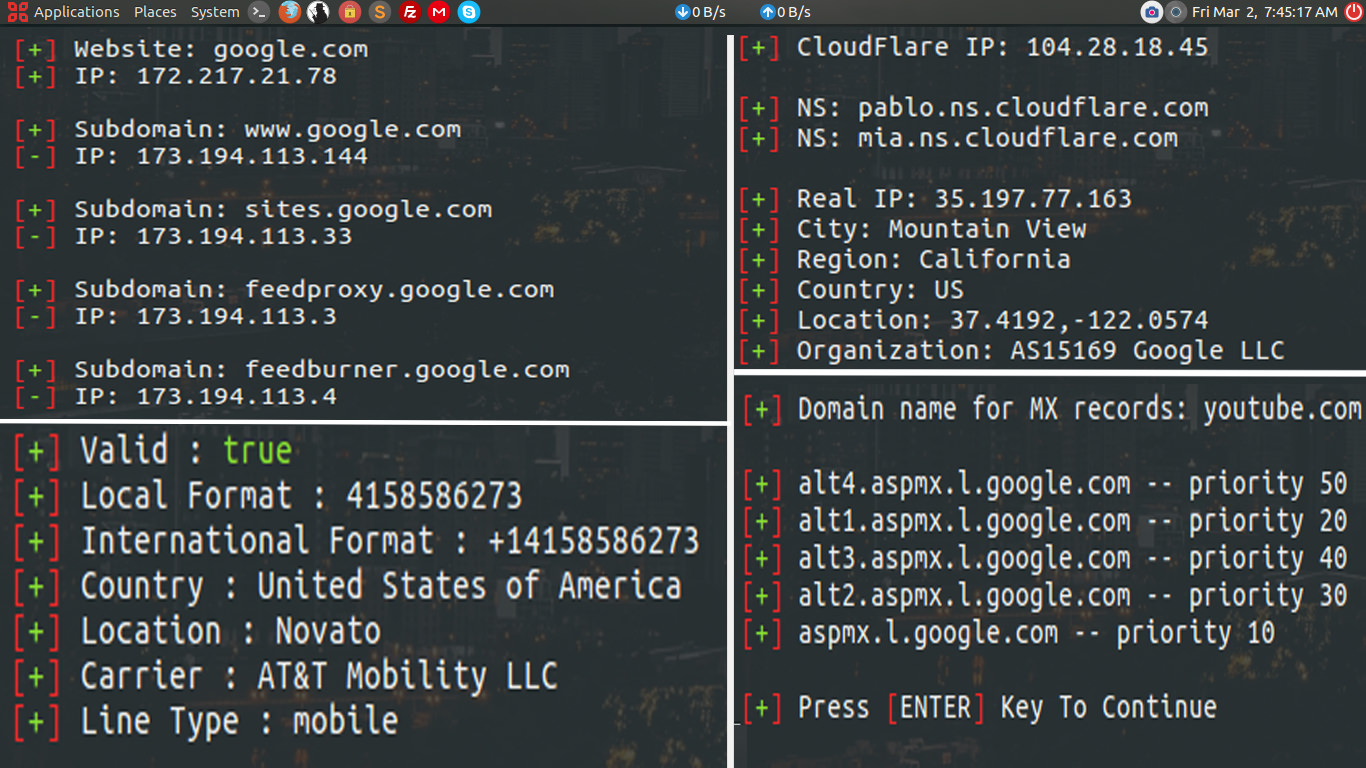
 moham3driahi/th3inspector
Th3Inspector 🕵️ Miglior strumento per la raccolta di informazioni 🔎
 besimorhino/powercat
netshell include tutte le funzionalità nella versione 2 di PowerShell
 microsoft/ethr
CLI multipiattaforma per test delle prestazioni di rete su TCP, UDP, HTTP, HTTPS e ICMP: larghezza di banda, connessioni/s, pacchetti/s, latenza,…
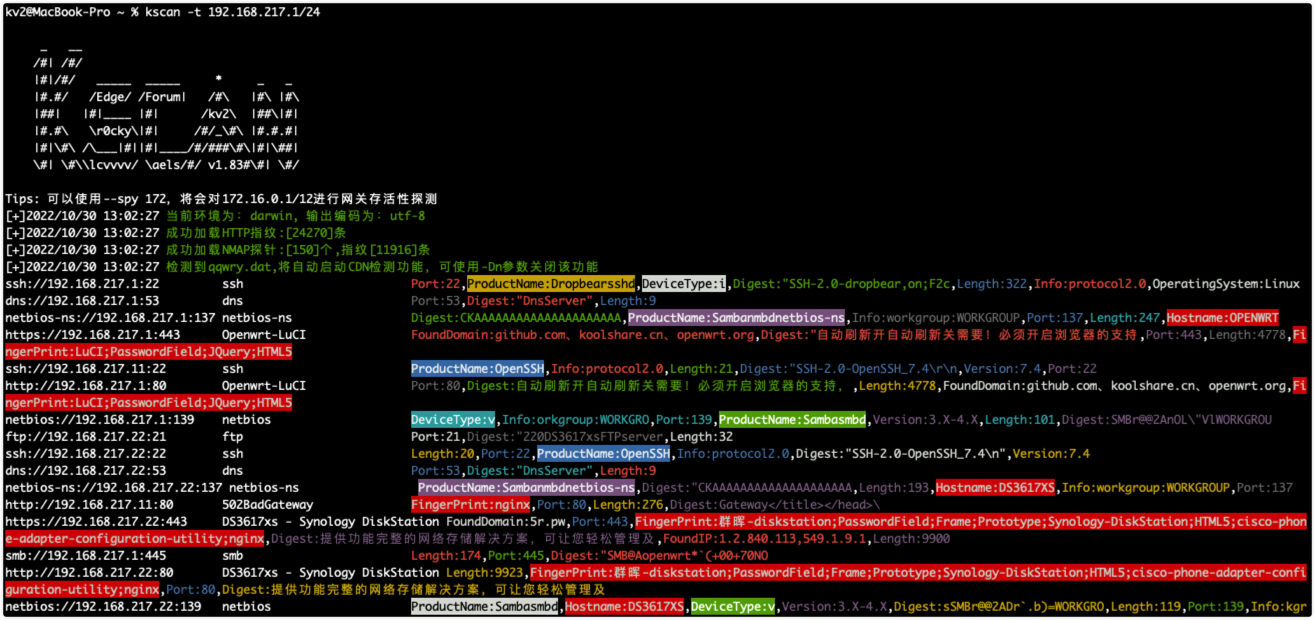 lcvvvv/kscan
Scanner di porte multi-protocollo con riconoscimento delle impronte digitali, rilevamento dei servizi e test di autenticazione tramite forza bruta.…
 thewhiteh4t/finalrecon
Strumento automatizzato di ricognizione web che fornisce analisi delle intestazioni, enumerazione DNS, scoperta di sottodomini, scansione delle…
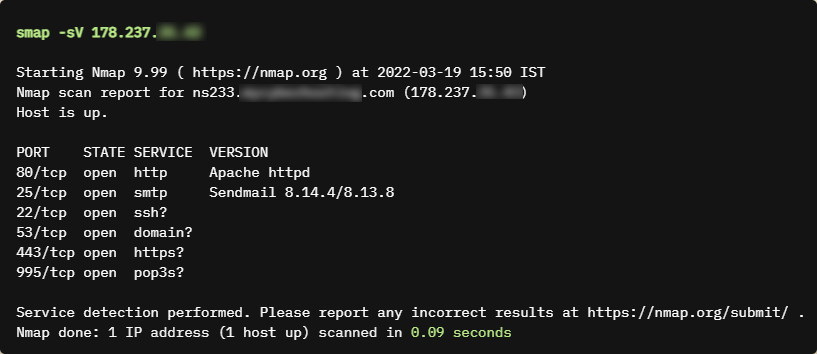 s0md3v/smap
un sostituto drop-in per Nmap basato su shodan.io
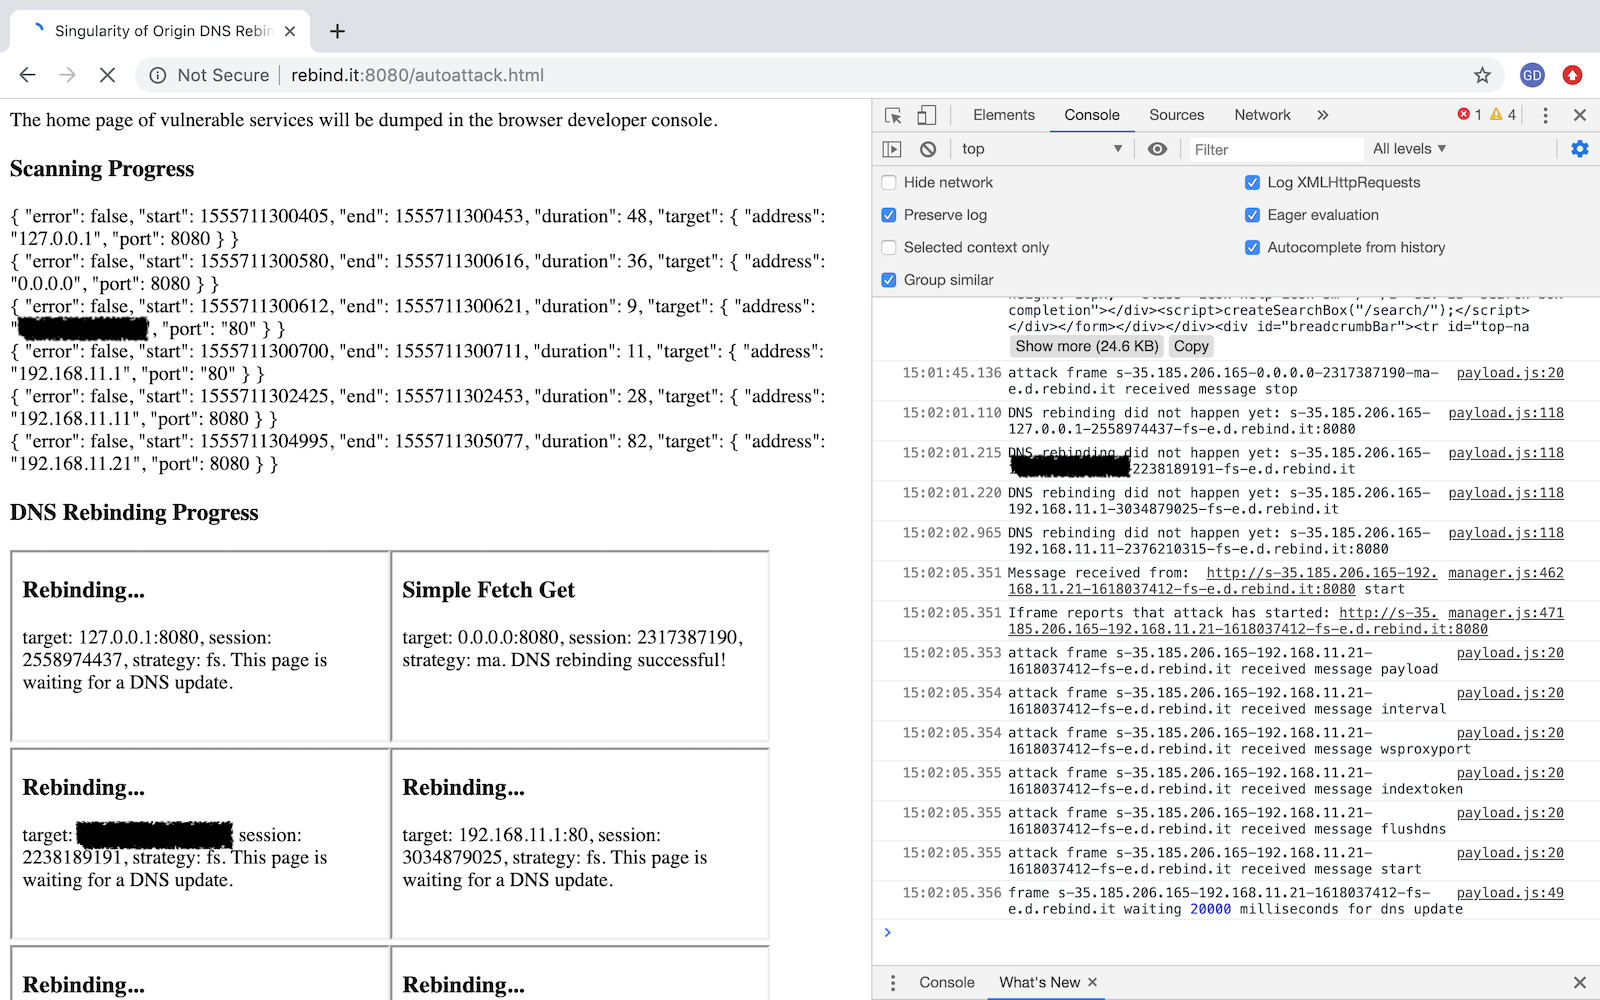 nccgroup/singularity
Un framework per attacchi di DNS rebinding.
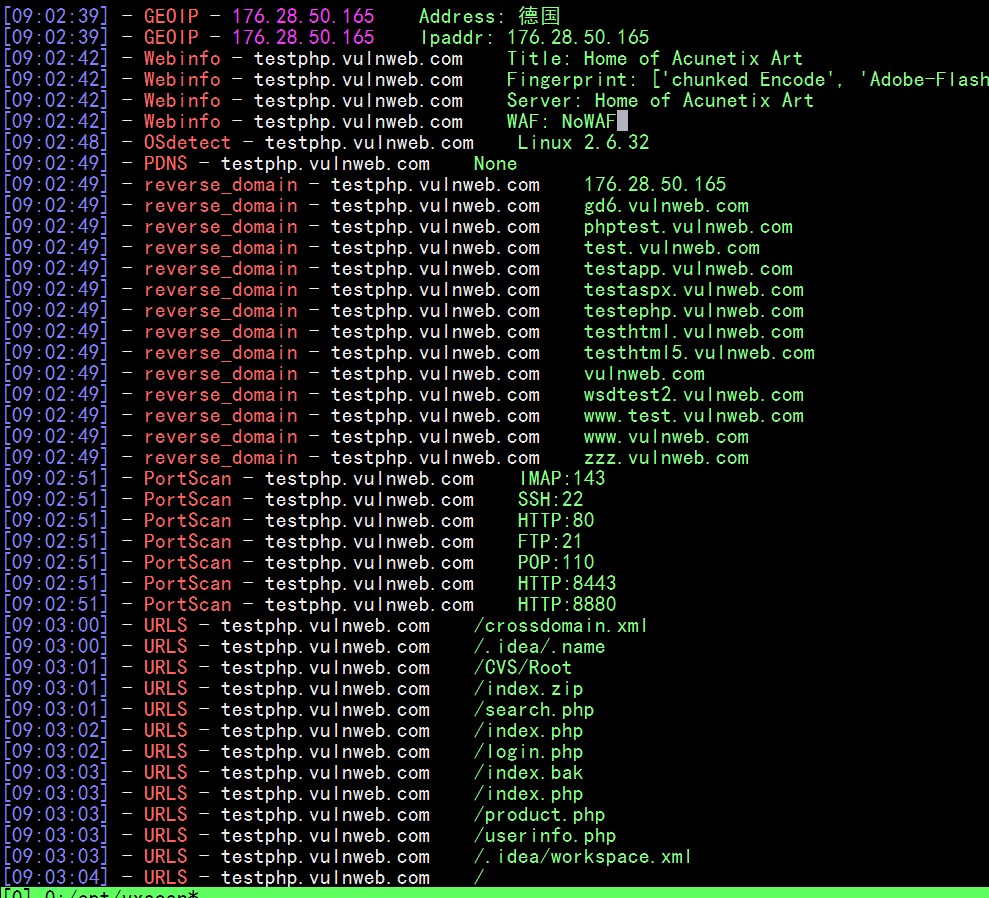 al0ne/vxscan
Strumento di scansione completo scritto in Python3, utilizzato principalmente per verifica di sopravvivenza, rilevamento di file sensibili (scansione…
 lionsec/xerosploit
Framework man in the middle efficiente e avanzato
 tomnomnom/httprobe
Prende un elenco di domini e verifica la presenza di server HTTP e HTTPS funzionanti.
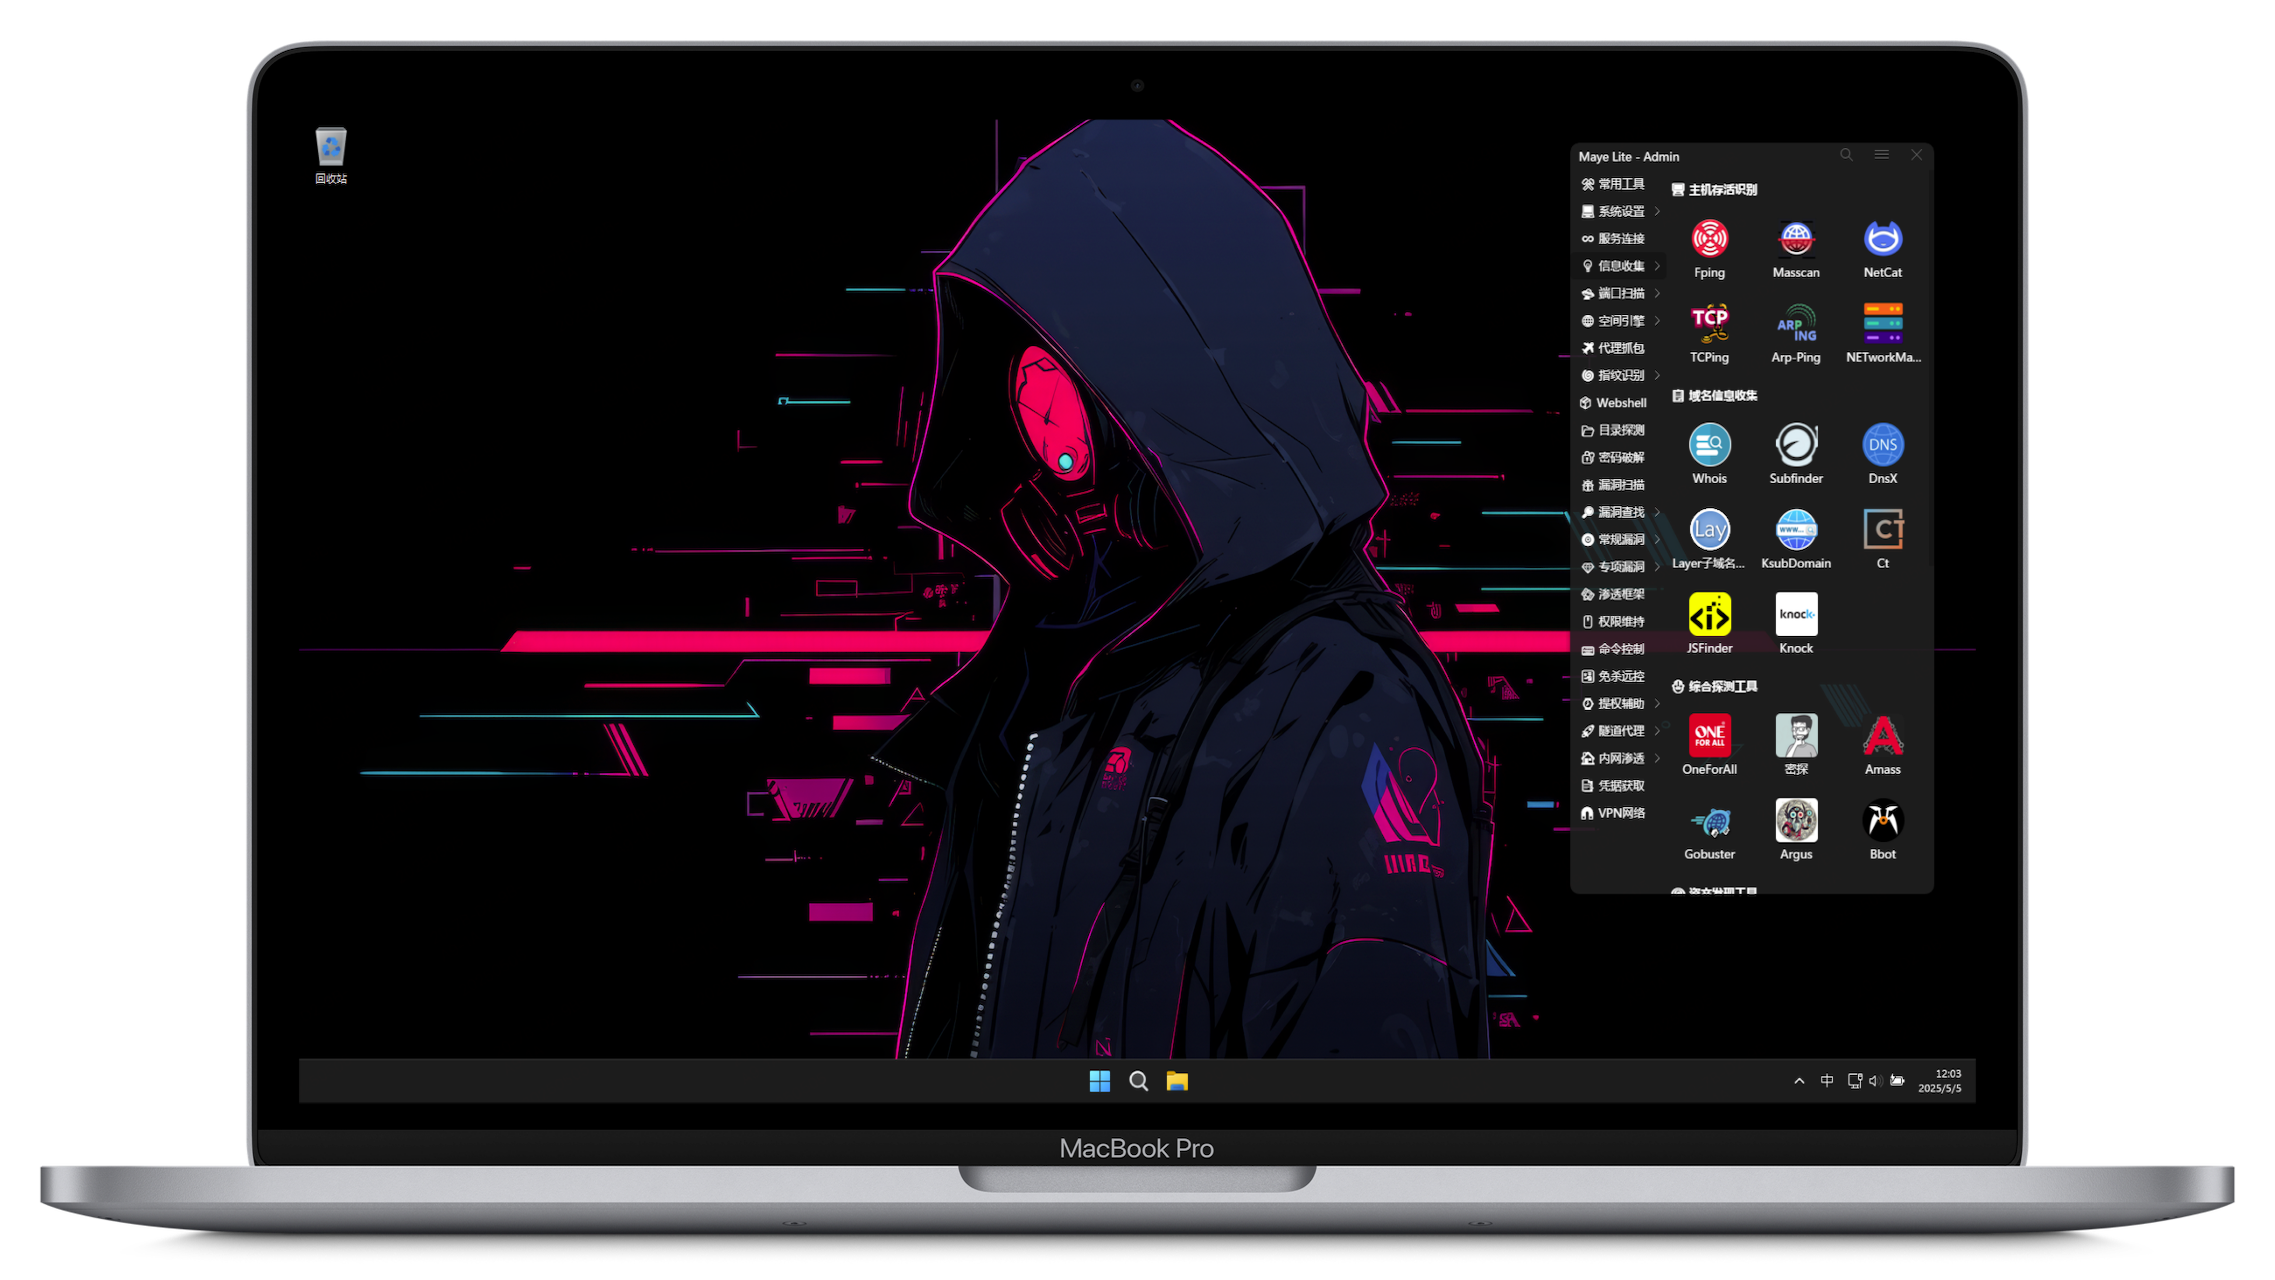 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Il primo ambiente di penetration testing Windows su Mac con chip M
 eldraco/domain_analyzer
Analizza la sicurezza di qualsiasi dominio trovando tutte le informazioni possibili. Realizzato in python.
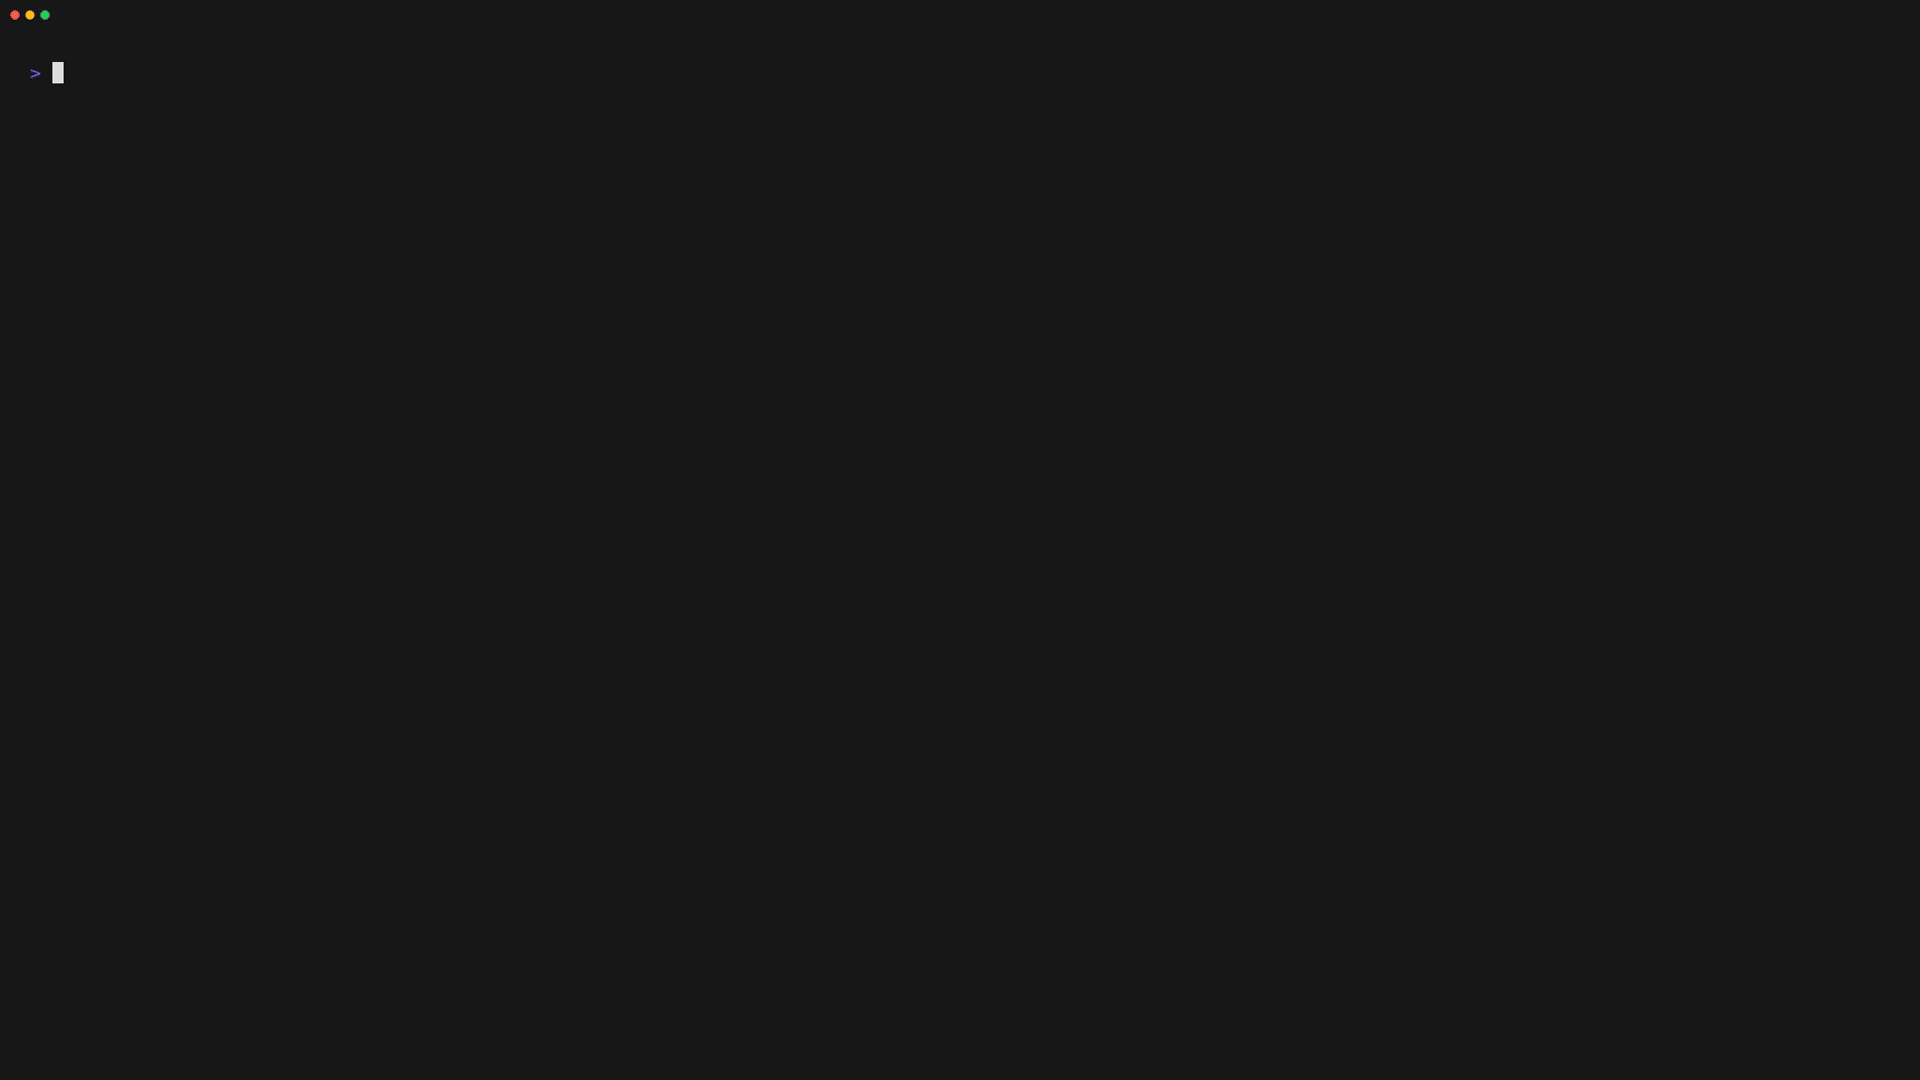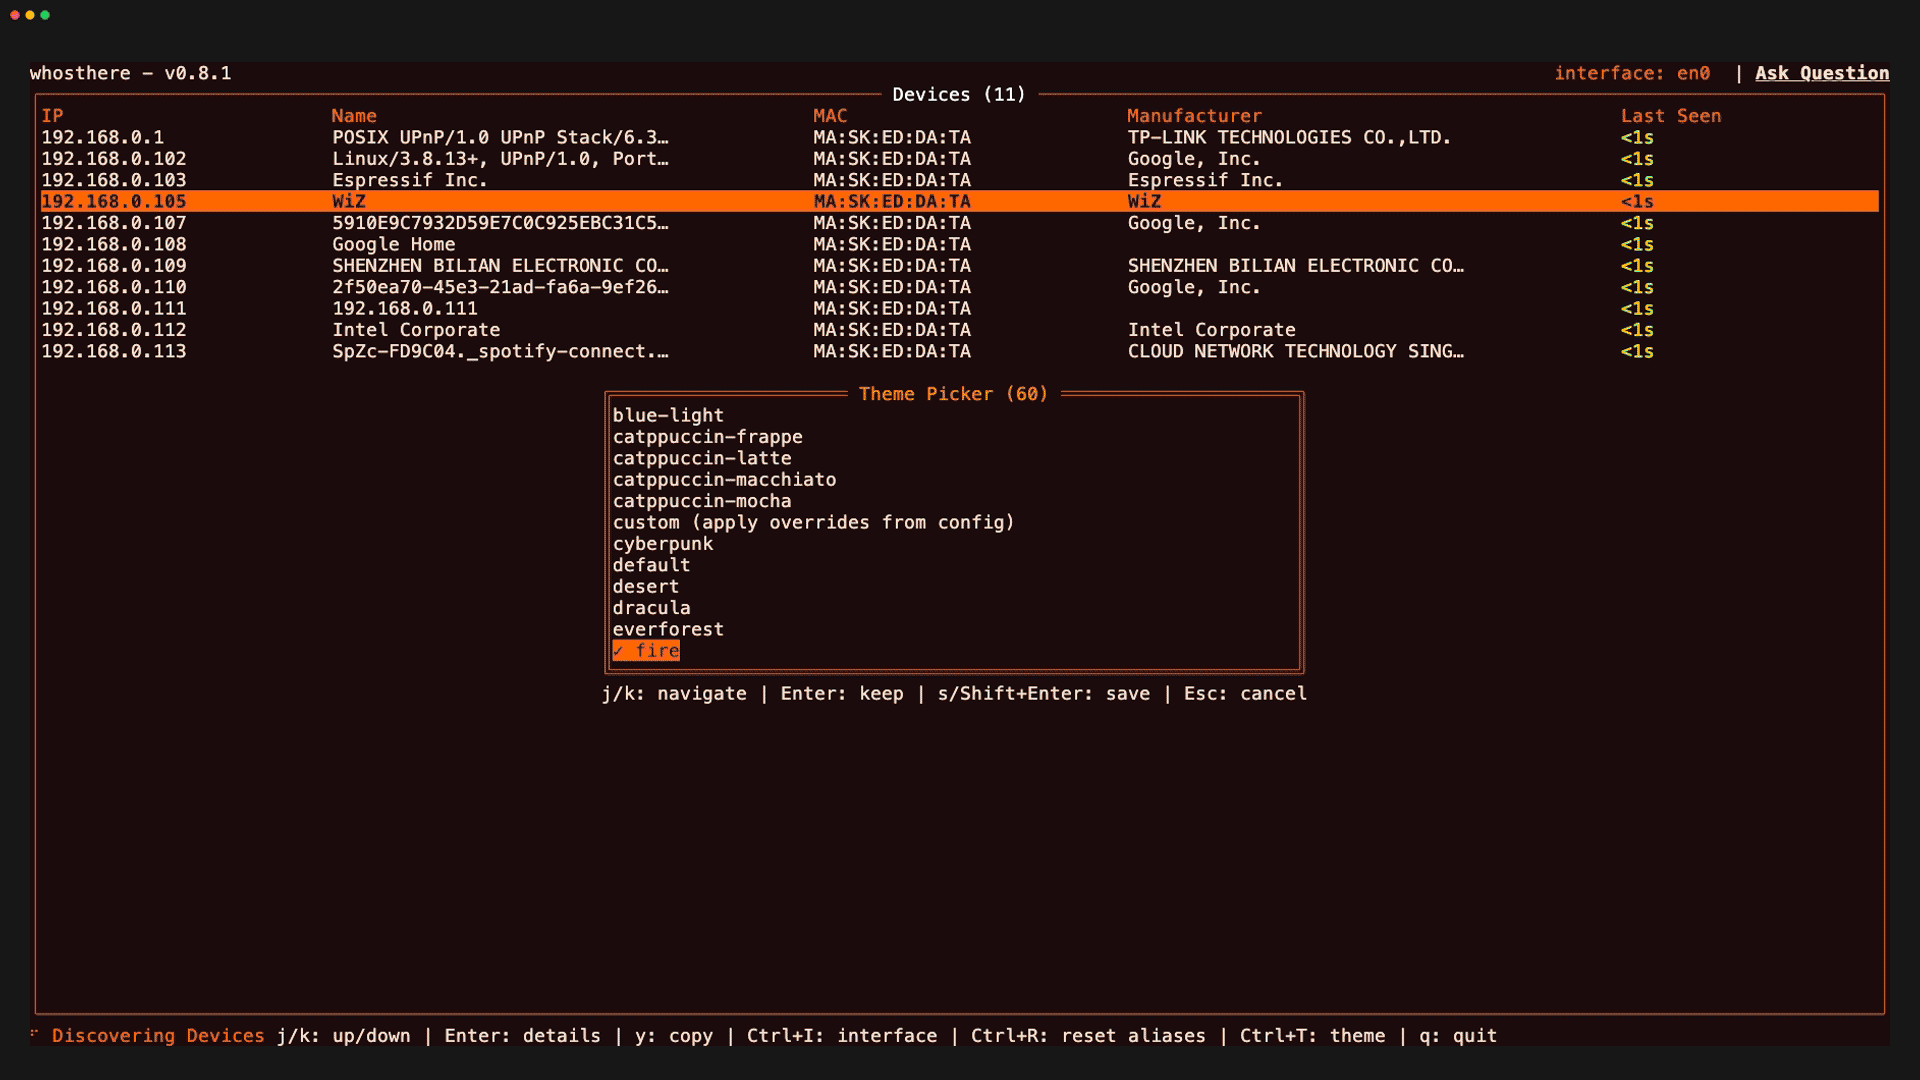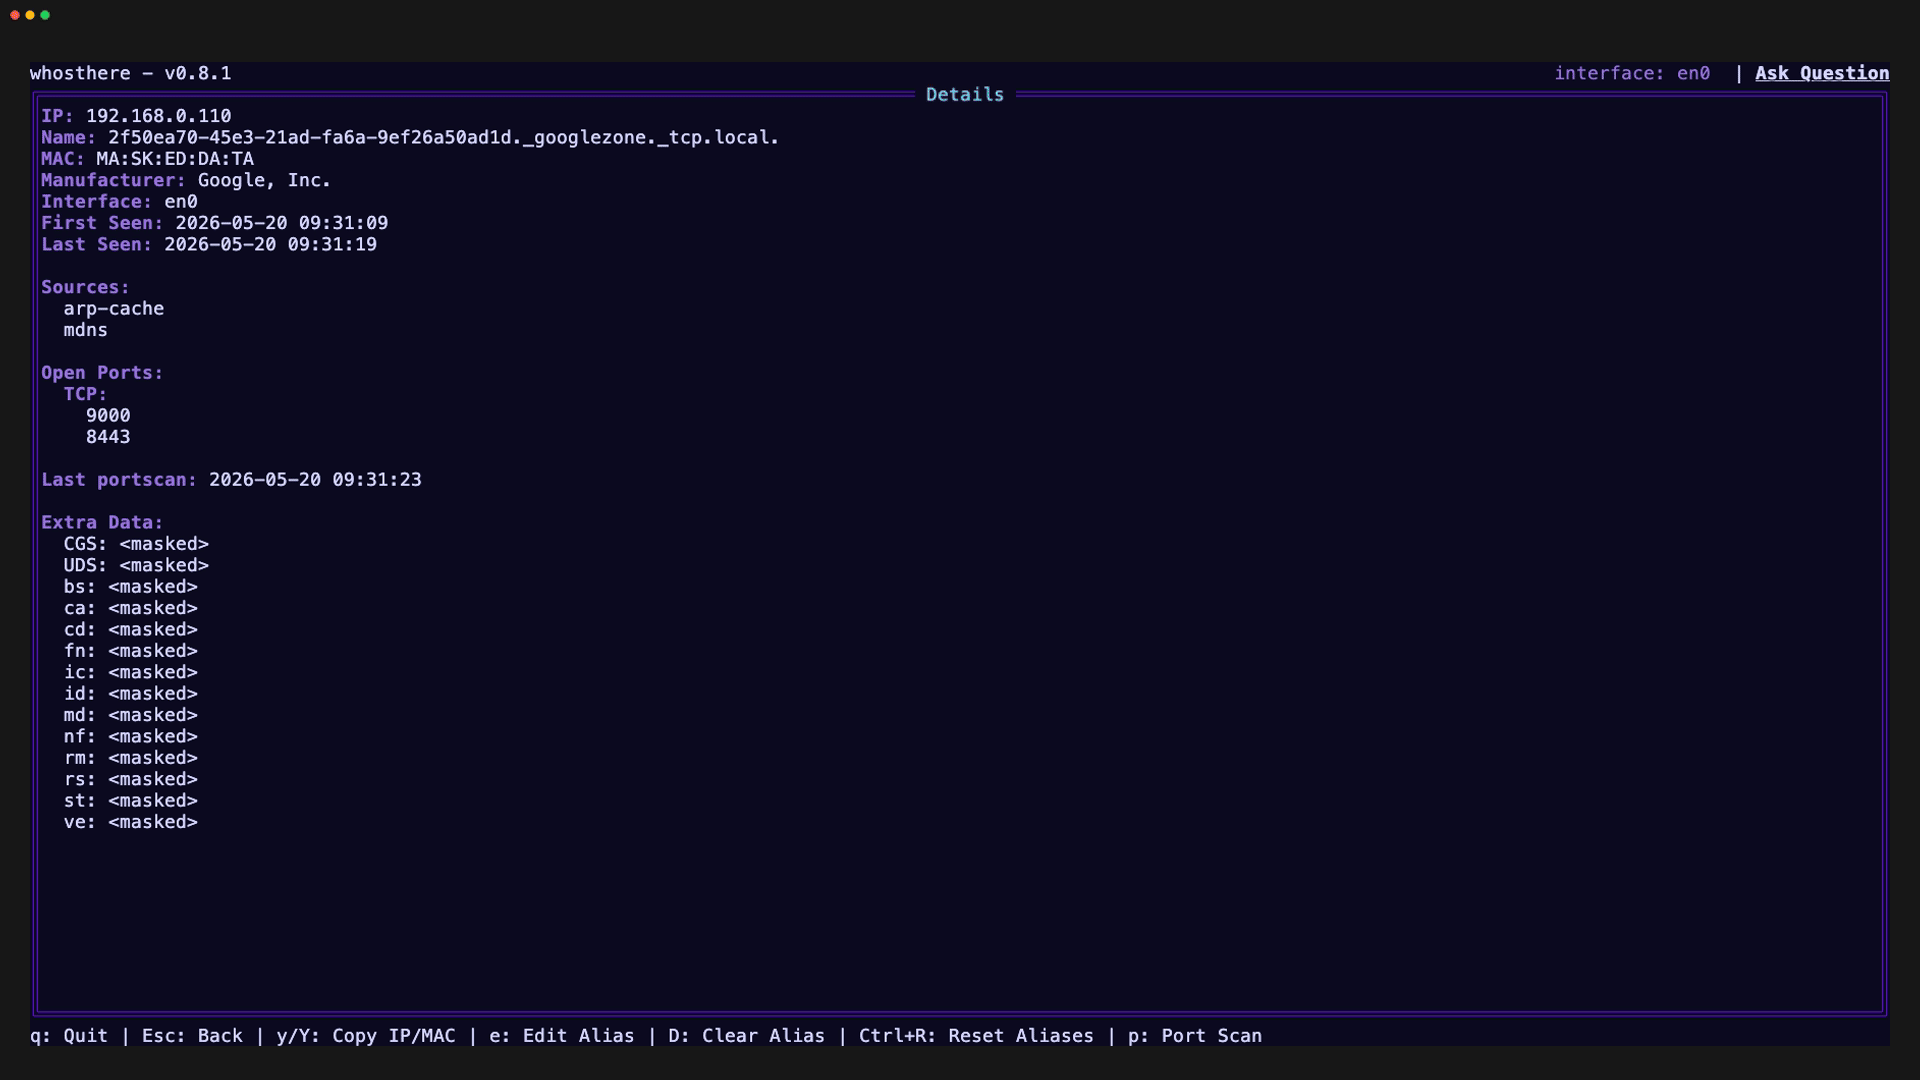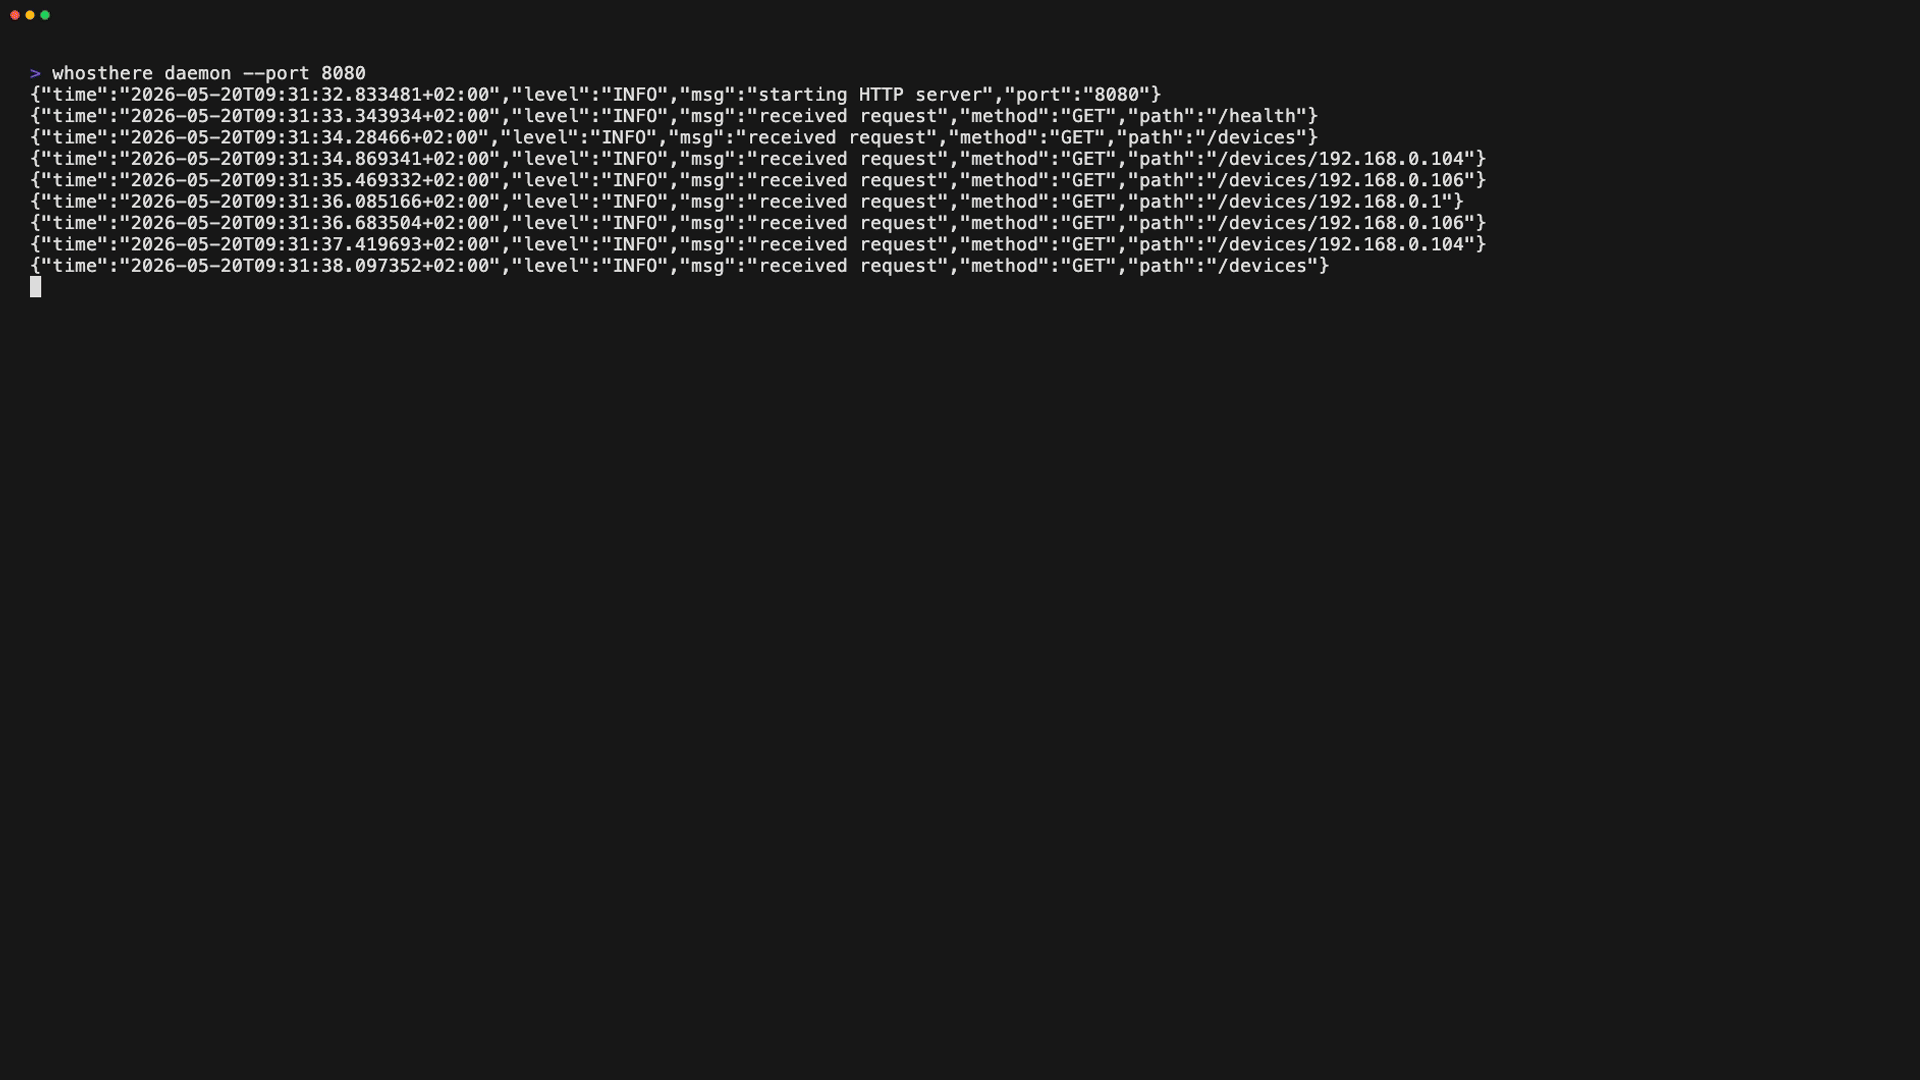 ramonvermeulen/whosthere
Strumento di scoperta di reti locali (LAN) con un'interfaccia utente terminale interattiva (TUI) scritto in Go. Scopri, esplora e comprendi la tua…
 freelabz/secator
secator - il coltellino svizzero del pentester
 s0md3v/striker
Striker è uno scanner offensivo di informazioni e vulnerabilità.
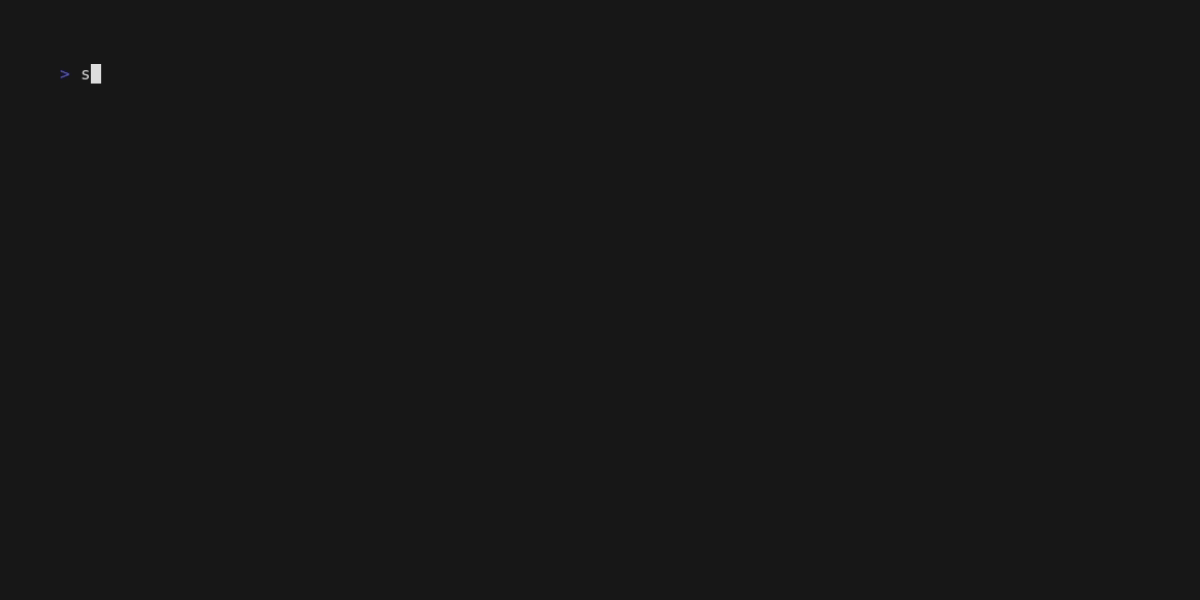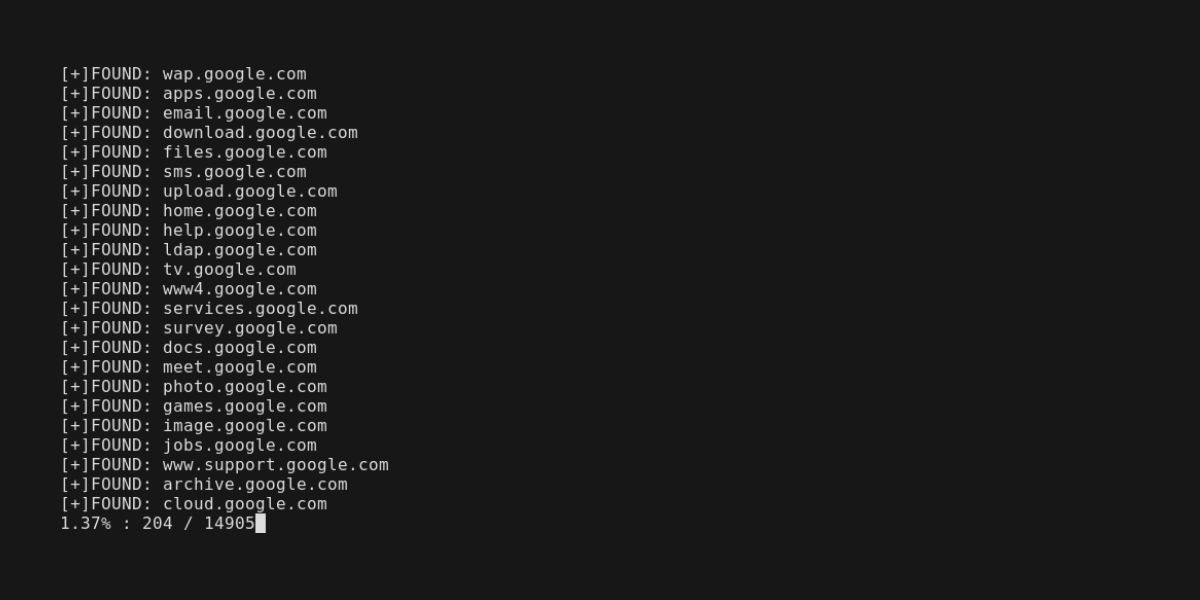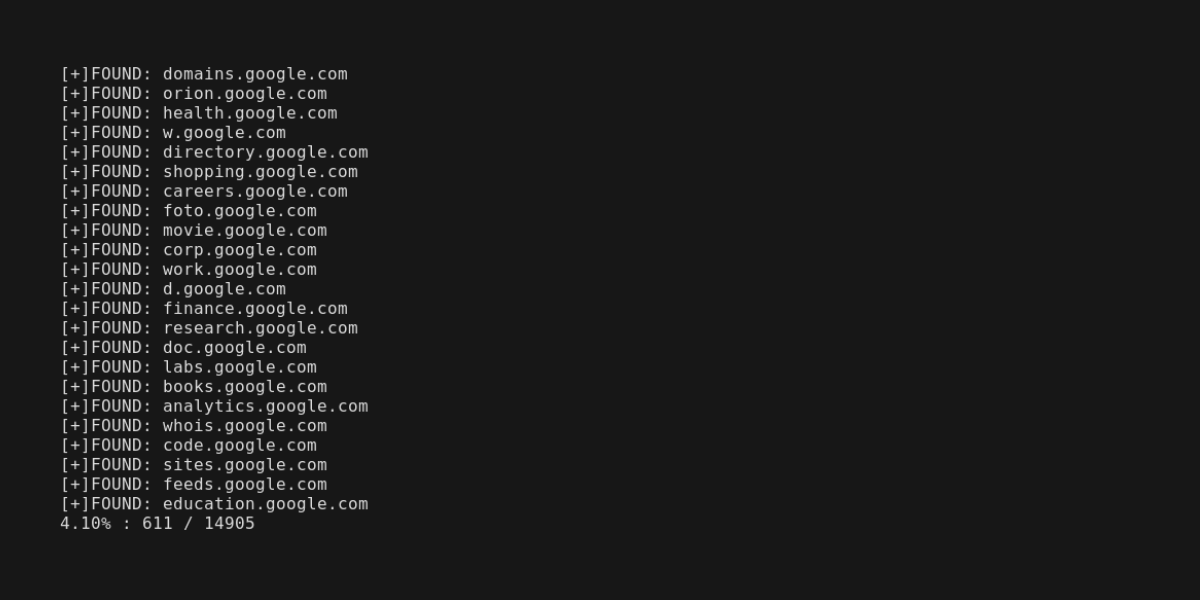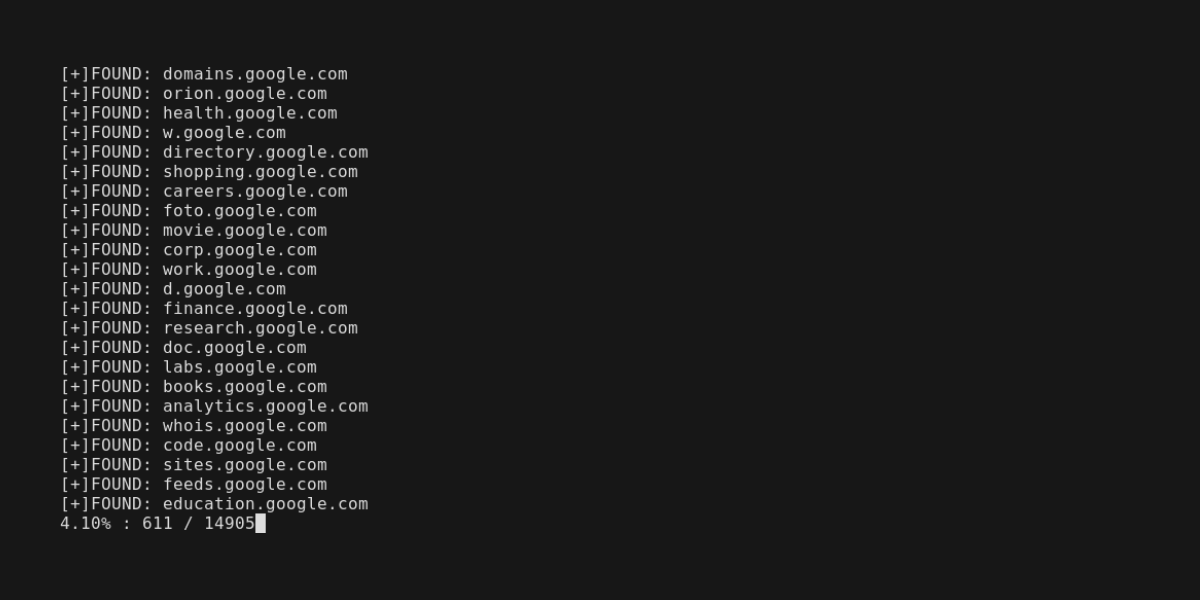 edoardottt/scilla
Strumento di raccolta informazioni - Enumerazione di DNS / Sottodomini / Porte / Directory
 codingo/reconnoitre
Uno strumento di sicurezza per la raccolta di informazioni multithread e l'enumerazione dei servizi mentre costruisce strutture di directory per…
 mehrdadrad/mylg
Strumento di diagnostica di rete







