
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
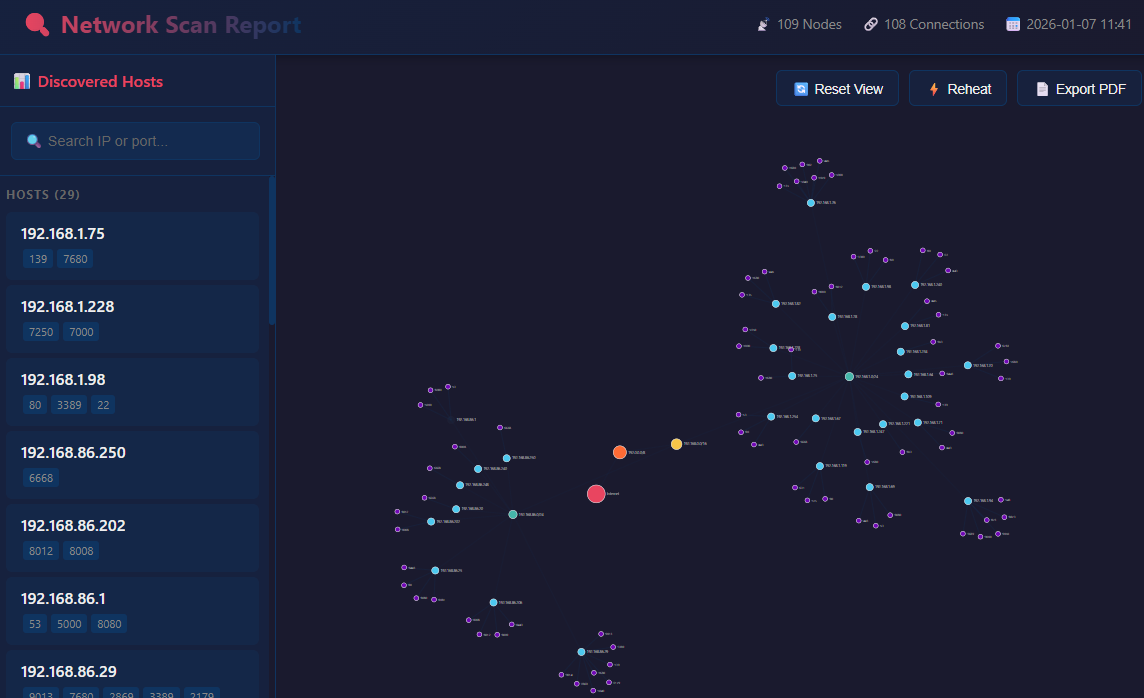
 artofscripting/masscan-report
Uno strumento Python che genera visualizzazioni HTML interattive basate su React a partire dall'output JSON di masscan, con un grafo di rete a forza…
 deade1e/radar
Lo scanner di rete hackerabile
 rxerium/bug-bounty-tools
Uno script BASH per automatizzare l'installazione degli strumenti per bug bounty più popolari
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 alechilczenko/kimi
Strumento di scoperta della superficie d'attacco costruito con un approccio a microservizi, che utilizza il multi-threading per un rapido…
 cyberintel-labs/insightsnexus
Applicazione di indagine su grafo OSINT
 microsoft/ethr
CLI multipiattaforma per test delle prestazioni di rete su TCP, UDP, HTTP, HTTPS e ICMP: larghezza di banda, connessioni/s, pacchetti/s, latenza,…
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 bahaabdelwahed/killshot
Un framework di penetration testing, strumento di raccolta informazioni e scanner di vulnerabilità web
 mafiosohack/offensive-lab-2
Guida passo-passo al test di penetrazione su una VM Ubuntu vulnerabile. Sfruttato il backdoor di ProFTPD 1.3.3c (CVE-2010-4221) per ottenere…
 geeknik/scada-scanner
Uno scanner SCADA/ICS asincrono ad alte prestazioni
 chvancooten/bugbountyscanner
Uno script Bash e un'immagine Docker per la ricognizione Bug Bounty. Progettato per uso headless.
 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
 helich0pper/karkinos
Coltellino svizzero per Test di Penetrazione e Hacking CTF con: Gestione dei Reverse Shell - Codifica/Decodifica - Cifratura/Decifratura - Cracking…
 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 bandit-haxunit/haxunit
Strumento automatizzato di ricognizione web e valutazione della sicurezza che integra enumerazione dei sottodomini, scansione delle porte, scansione…

 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Il primo ambiente di penetration testing Windows su Mac con chip M







