
 #1

 internon/inter-recon
Script per eseguire la ricognizione iniziale automatica del web e delle vulnerabilità
 leobeosab/sharingan
Strumento di ricognizione per la sicurezza offensiva
 h3x0v3rl0rd/zenmap
Interfaccia grafica per lo scanner di rete Nmap che offre un'interfaccia intuitiva per la scoperta della rete, la scansione delle porte e il…
 exbotanical/brutus
framework di sfruttamento estensibile distribuito su un'architettura modulare multi-tasking
 infosecmatter/minimalistic-offensive-security-tools
Un repository di strumenti per il pentesting di ambienti ristretti e isolati.
 h3x0v3rl0rd/autonmap
Script automatizzato di scansione Nmap per Hack The Box, che ottimizza l'enumerazione delle porte e la ricognizione durante i test di penetrazione.
 mad-robot/spartan
Framework di ricognizione automatizzato che integra enumerazione di sottodomini, probing di host attivi, scansione delle porte, rilevamento CMS e…
 hackersonlineclub/hocig1_2
HOCig- Strumento automatico di raccolta informazioni HOC V 1.2

 isnic/prober
Framework automatizzato e riproducibile per test di sicurezza di rete che utilizza Ansible e BATS per verificare DNS, disponibilità degli host, porte…
 serain/netmap.js
Veloce modulo di scoperta della rete basato su browser
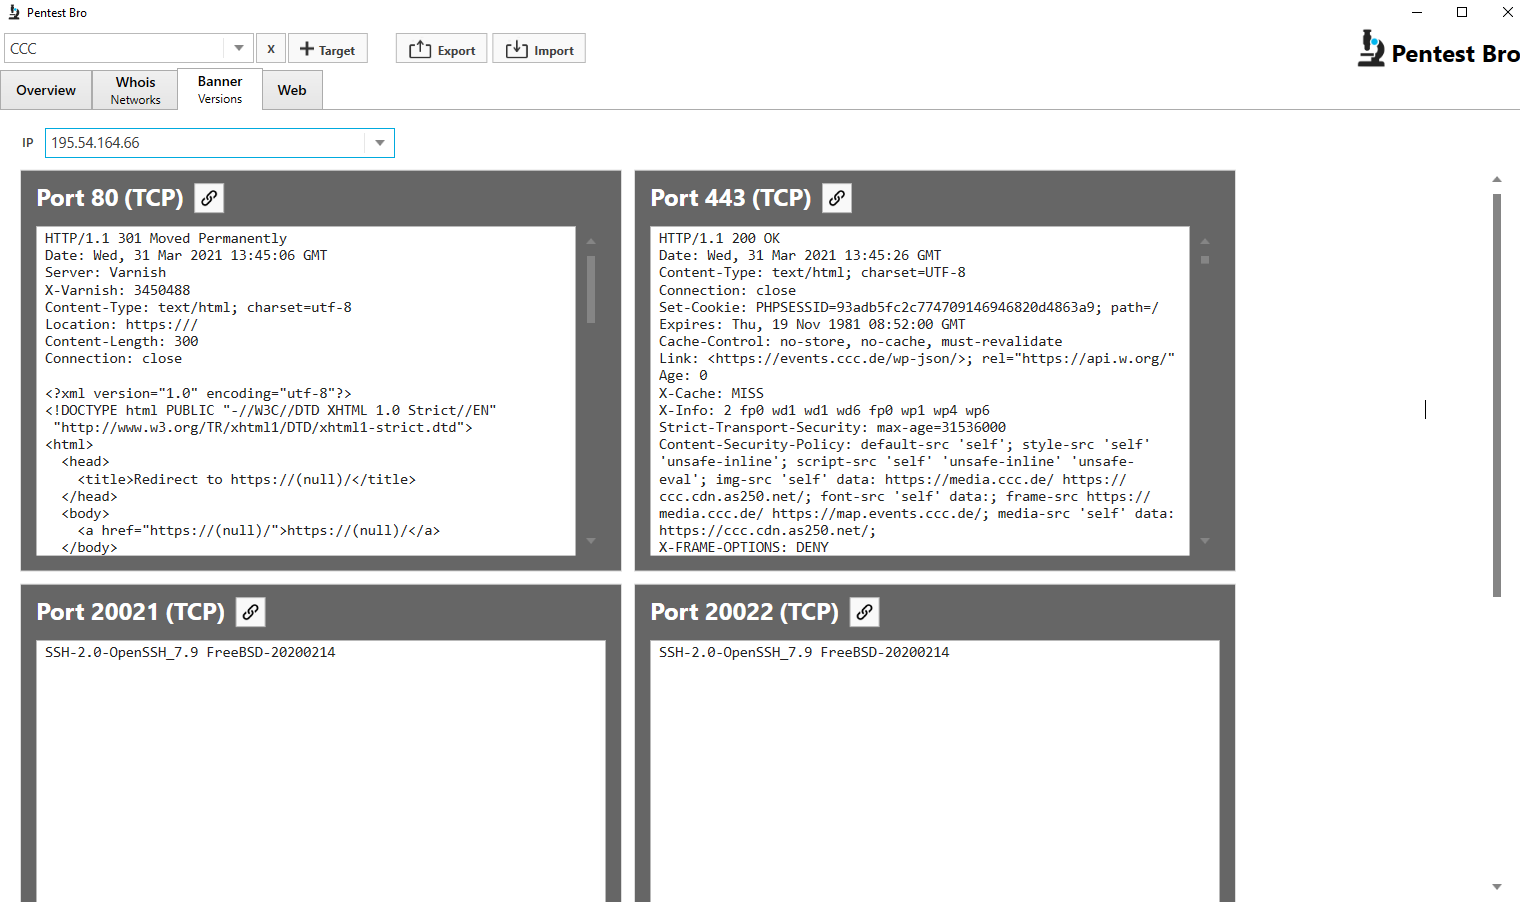 marius-rothenbuecher/pentestbro
Strumento di ricognizione basato su Windows che combina enumerazione di sottodomini, scansione delle porte, banner grabbing, ricerche whois ed…
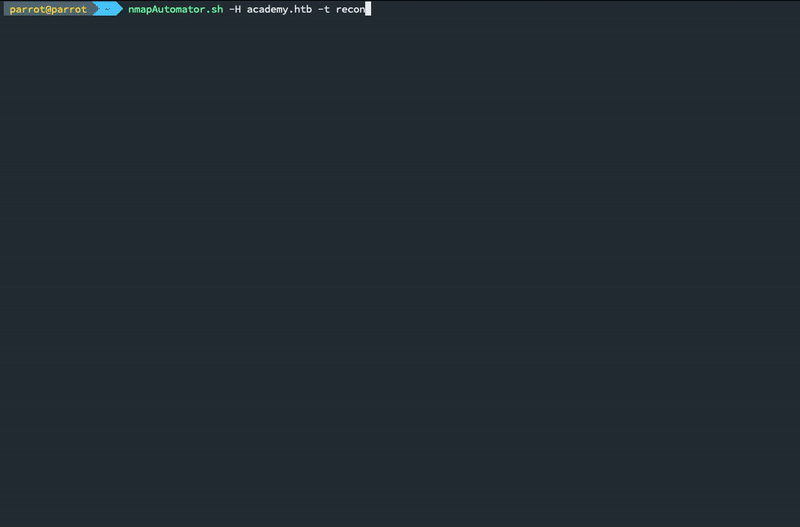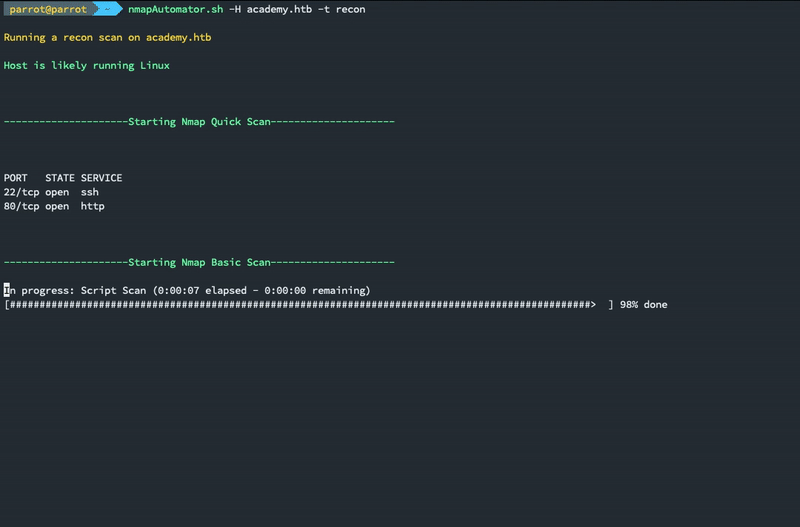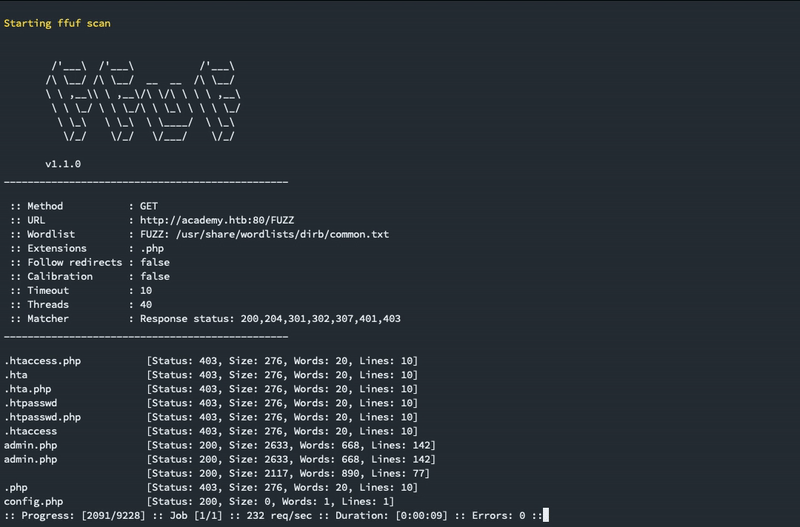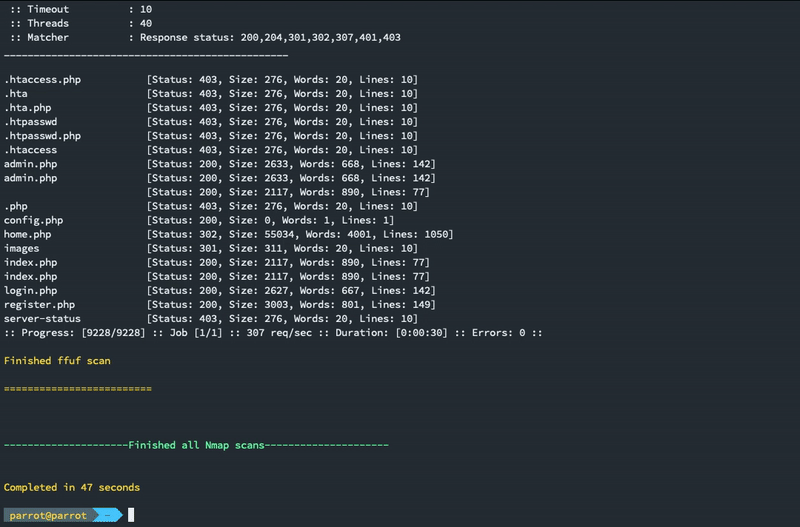 21y4d/nmapautomator
Uno script che puoi eseguire in background!
 jsmit260/reachability
I range target sono raggiungibili?
 nccgroup/nsdp-discover
Uno script nmap per individuare il servizio NSDP e recuperare informazioni di base.
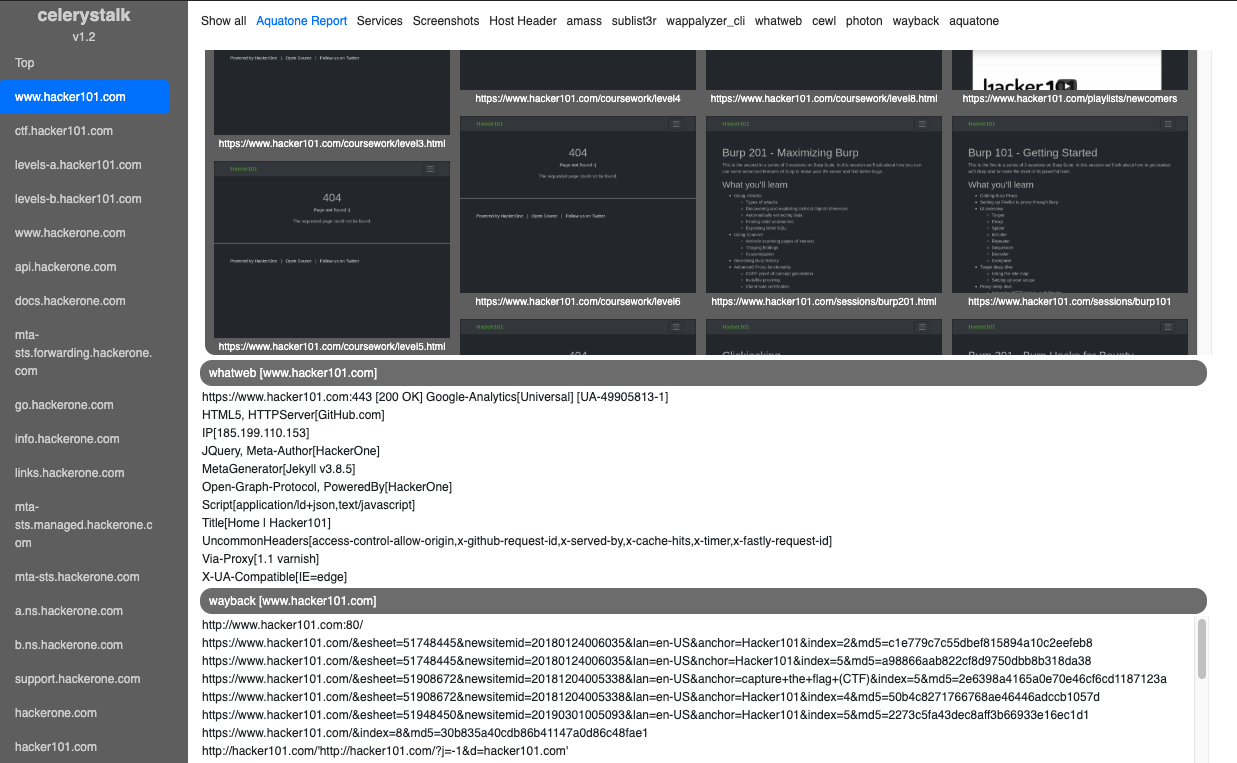 sethsec/celerystalk
Uno scanner asincrono di enumerazione e vulnerabilità. Esegui tutti gli strumenti su tutti gli host.
 maldevel/intelspy
Esegui scansioni automatiche di ricognizione di rete
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guida passo-passo allo sfruttamento della vulnerabilità MS17-010 EternalBlue su Windows Server 2008 R2, che include ricognizione, sfruttamento,…









