
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 0xinfection/logmepwn
Un toolkit di scansione e validazione completamente automatizzato, affidabile, super veloce per la vulnerabilità Log4J RCE CVE-2021-44228.
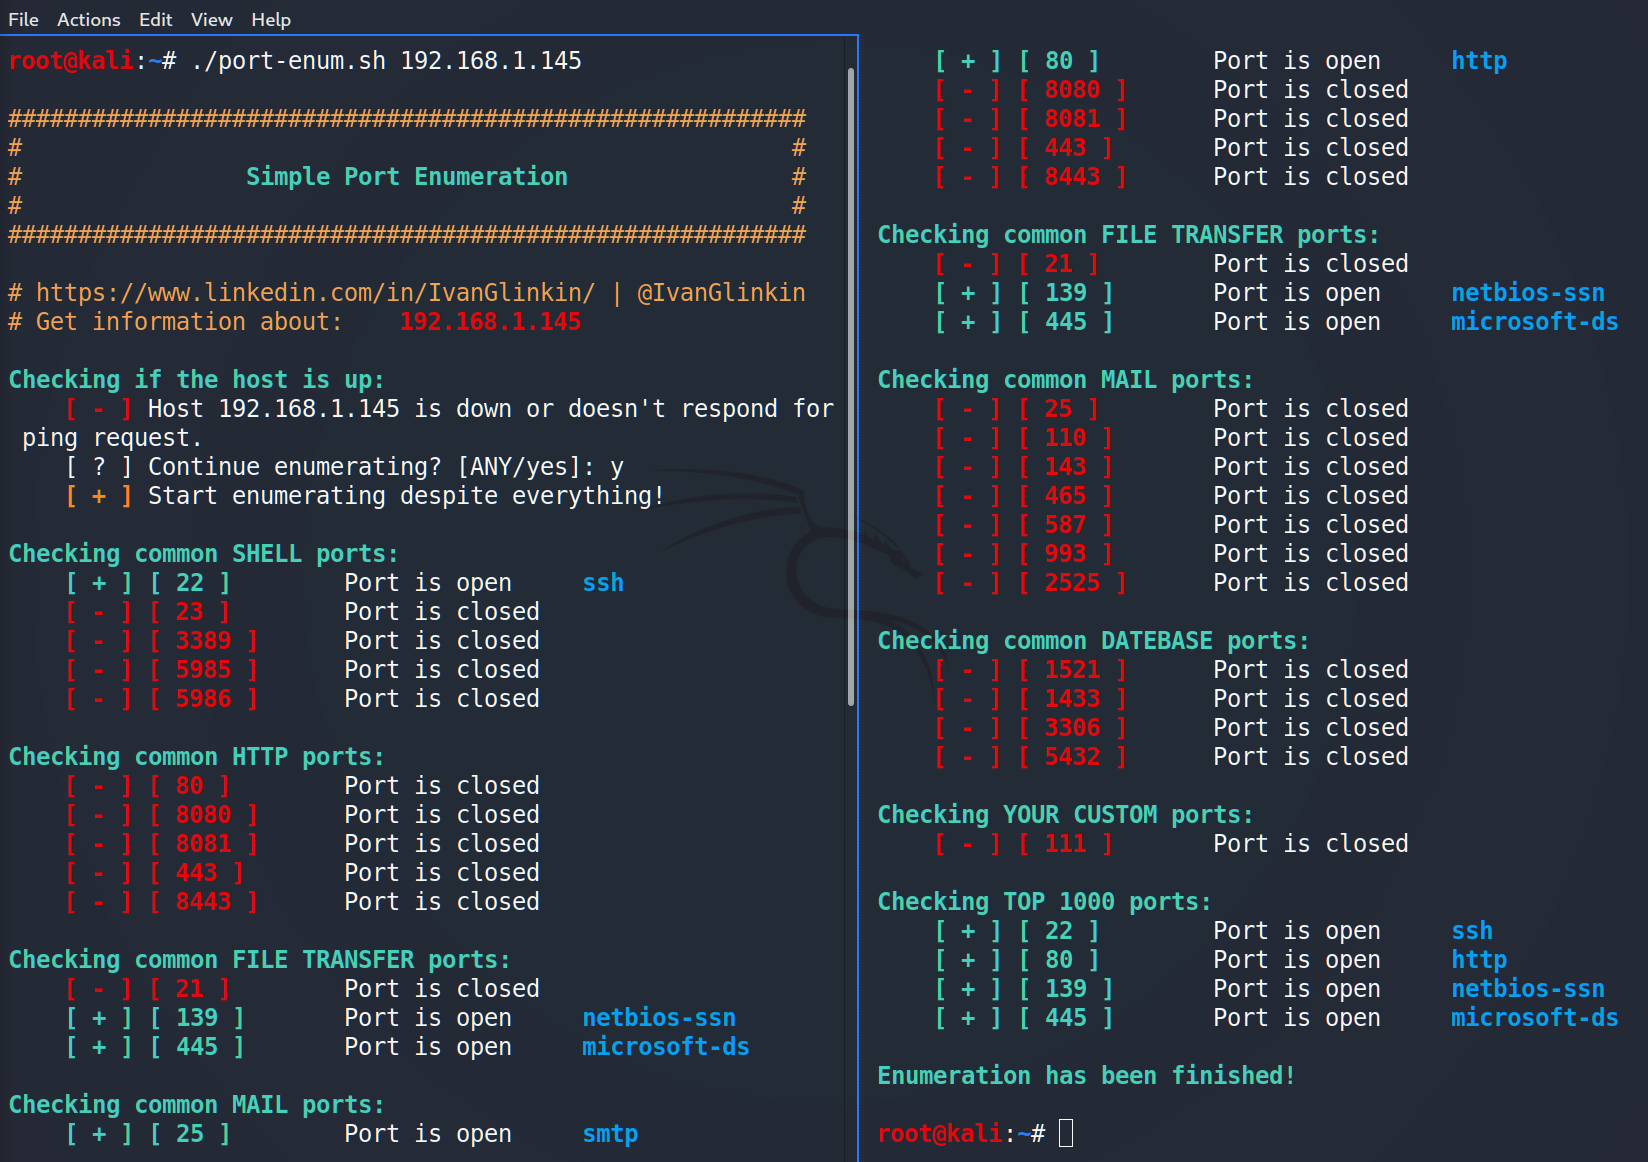 ivanglinkin/port-enumeration
Ti sei mai trovato senza la possibilità di usare NMap? Per esempio, se hai una reverse shell come utente non privilegiato e non ci sono strumenti…
 arpsyndicate/kenzer
enumerazione automatizzata degli asset web & scansione [DEPRECATED]
 hynekpetrak/cve-2019-5544_cve-2020-3992
Modulo Python / scapy che implementa il protocollo SRVLOC/SLP e scansiona i servizi OpenSLP abilitati.
 shivamrai2003/reconky-automated_bash_script
Reconky è un ottimo script bash per la scoperta di contenuti per cacciatori di bug bounty che automatizza molte attività ed è organizzato in una…
 baimaobg/sunflower_exp
Sunflower: strumento per lo sfruttamento della vulnerabilità CVE-2022-10270
 0xor0ne/qscan
Libreria di scansione di rete rapida. https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
Rilevamento di asset di rete e client di scansione che integra nmap e masscan per l'identificazione di asset su larga scala, la scansione delle porte…
 eldraco/domain_analyzer
Analizza la sicurezza di qualsiasi dominio trovando tutte le informazioni possibili. Realizzato in python.

 aqeisi/cve-2022-36663-poc
Scanner di rete interna tramite SSRF cieco su Gluu IAM
 lionsec/xerosploit
Framework man in the middle efficiente e avanzato
 pownjs/recon
Un potente framework di ricognizione dei target basato sulla teoria dei grafi.
 hcbaker/puwr
Fatti strada più a fondo nelle reti informatiche usando macchine compromesse via SSH come pivot.
 rvrsh3ll/bof_collection
Vari BOF di Cobalt Strike
 ritvikb99/dark-fantasy-hack-tool
DDOS Tool: Per abbattere piccoli siti web con HTTP FLOOD. Scanner di porte: Per conoscere le porte aperte di un sito. FTP Password Cracker: Per…
 udpsycho/moodle-cve-2018-1042
Script per sfruttare CVE-2018-1042 al fine di effettuare scansioni delle porte interne.
 sairson/yasso
Potente set di strumenti ausiliari per la penetrazione di reti interne - fa sì che Yasso sia come il vento. Supporta il brute force su servizi come…








