#1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
 v-byte-cpu/sx
:vulcan_salute: Veloce, moderno, scanner di rete facile da usare
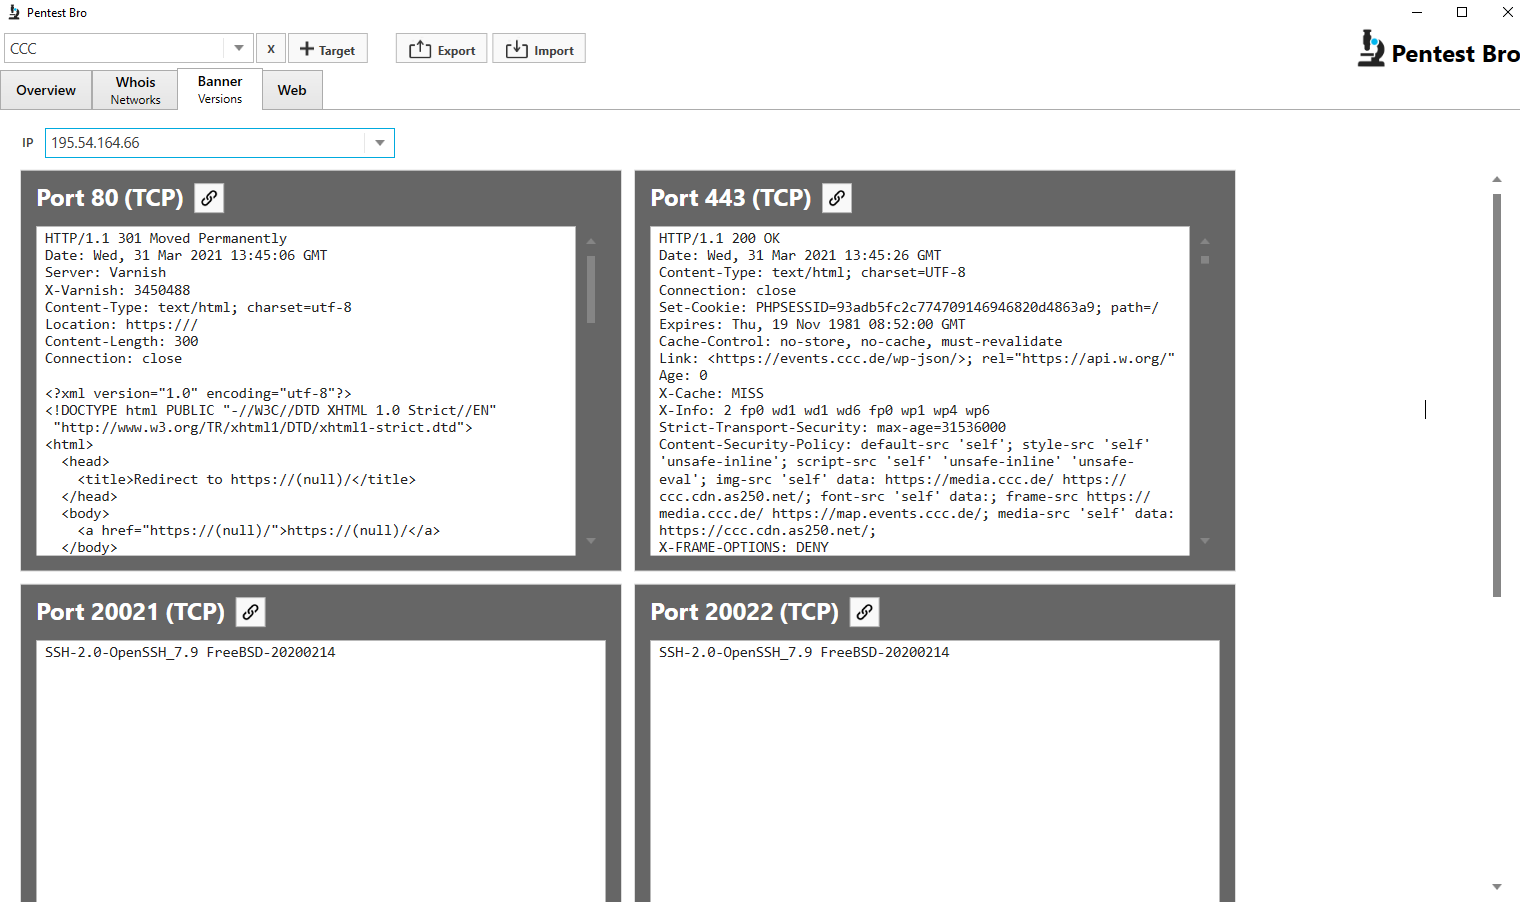 marius-rothenbuecher/pentestbro
Strumento di ricognizione basato su Windows che combina enumerazione di sottodomini, scansione delle porte, banner grabbing, ricerche whois ed…
 snovvcrash/divideandscan
Dividi i risultati della scansione completa delle porte e usali per esecuzioni mirate di Nmap

 isnic/prober
Framework automatizzato e riproducibile per test di sicurezza di rete che utilizza Ansible e BATS per verificare DNS, disponibilità degli host, porte…
 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
 six2dez/reconftw
reconFTW è uno strumento progettato per eseguire ricognizione automatizzata su un dominio target lanciando il miglior set di strumenti per effettuare…
 ghosttroops/scan4all
Repository ufficiale vuls Scan: 15000+ PoCs; 23 tipi di crack di password di applicazioni; 7000+ impronte digitali Web; 146 protocolli e 90000+…
 gwen001/pentest-tools
Una raccolta di strumenti di sicurezza personalizzati per esigenze rapide.
 codingo/reconnoitre
Uno strumento di sicurezza per la raccolta di informazioni multithread e l'enumerazione dei servizi mentre costruisce strutture di directory per…
 robertdavidgraham/masscan
Scansionatore di porte TCP, emette pacchetti SYN in modo asincrono, scansione dell'intera Internet in meno di 5 minuti.
 projectdiscovery/naabu
A fast port scanner written in go with a focus on reliability and simplicity. Designed to be used in combination with other tools for attack surface…
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 owasp/ninja-pingu
Scanner di rete ad alte prestazioni per scansioni IP e porte su larga scala, con identificazione dei servizi, rilevamento di dispositivi embedded e…
 abacus-group-rto/legion
Legion è uno strumento di penetration testing di rete open source, facile da usare, super estensibile e semi-automatizzato che aiuta nella scoperta,…
 pownjs/recon
Un potente framework di ricognizione dei target basato sulla teoria dei grafi.
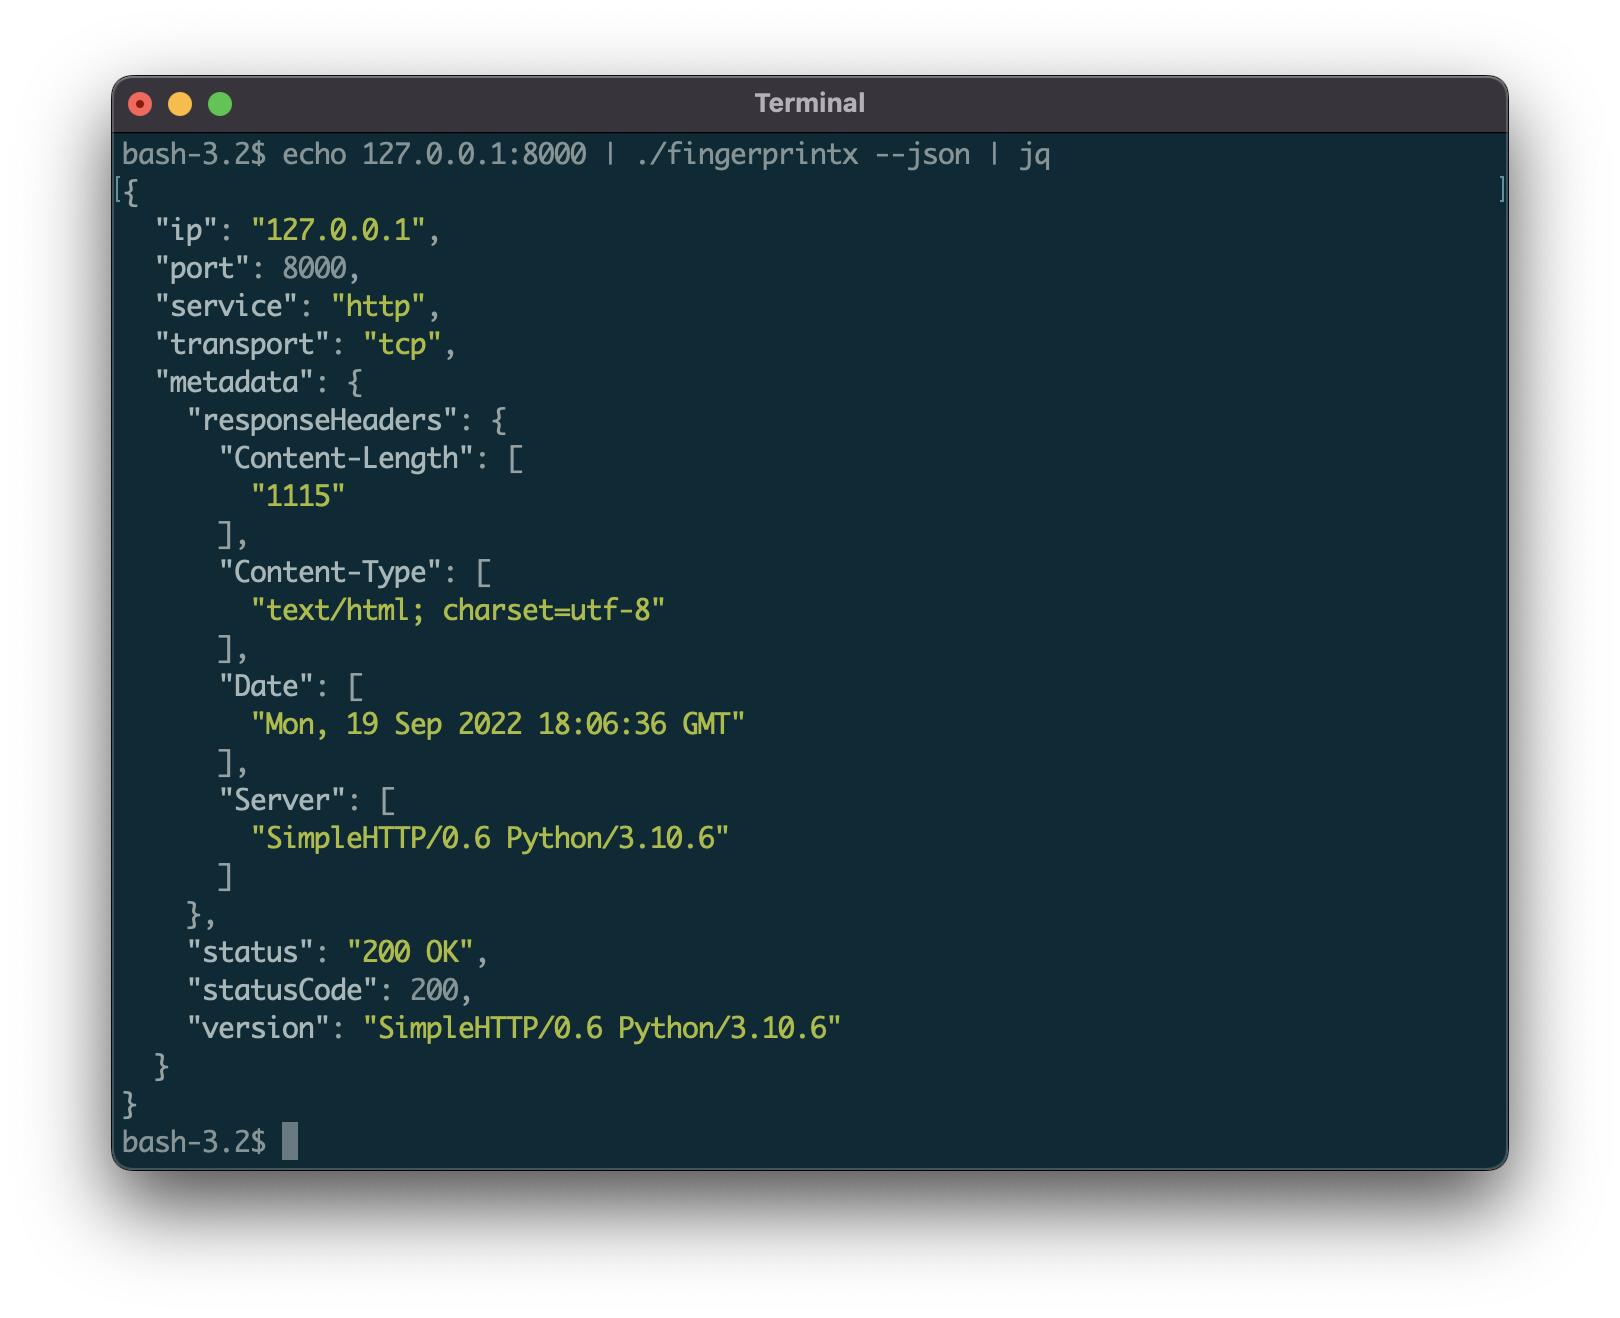 praetorian-inc/fingerprintx
Utilità autonoma per la scoperta dei servizi sulle porte aperte!