
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
 xdavidhu/portspider
🕷 Un framework di scansione di rete multithread veloce come un fulmine con moduli.
 isgroup/openmagic
Lettura oltre i limiti dell'heartbeat TLS di OpenSSL (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Exploit Script basato su Python3
 internon/inter-recon
Script per eseguire la ricognizione iniziale automatica del web e delle vulnerabilità
 nurdilin/cve-2018-16706
O come spengo la mia TV tramite un cronjob
 znakar/sharktooth
Scanner di porte con integrazione Docker e Prometheus + Grafana. Uno strumento per l'audit di rete con supporto multithreading e monitoraggio in…
 r4tw1z/cve-2024-6387
Questo script, creato da R4Tw1z, è progettato per scansionare indirizzi IP per verificare se stanno eseguendo una versione potenzialmente vulnerabile…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Strumento ad alto impatto autorizzato dell'ECOSYSTEM CYBERDUDEBIVASH per rilevare CVE-2025-64155 (Command Injection in FortiSIEM phMonitor).…

 rek2/goenumerator
Uno strumento personale in GO per i miei soliti primi passi di enumerazione su un target.
 sairson/yasso
Potente set di strumenti ausiliari per la penetrazione di reti interne - fa sì che Yasso sia come il vento. Supporta il brute force su servizi come…
 blindfuzzy/lhf
Uno strumento di ricognizione modulare per pentesting
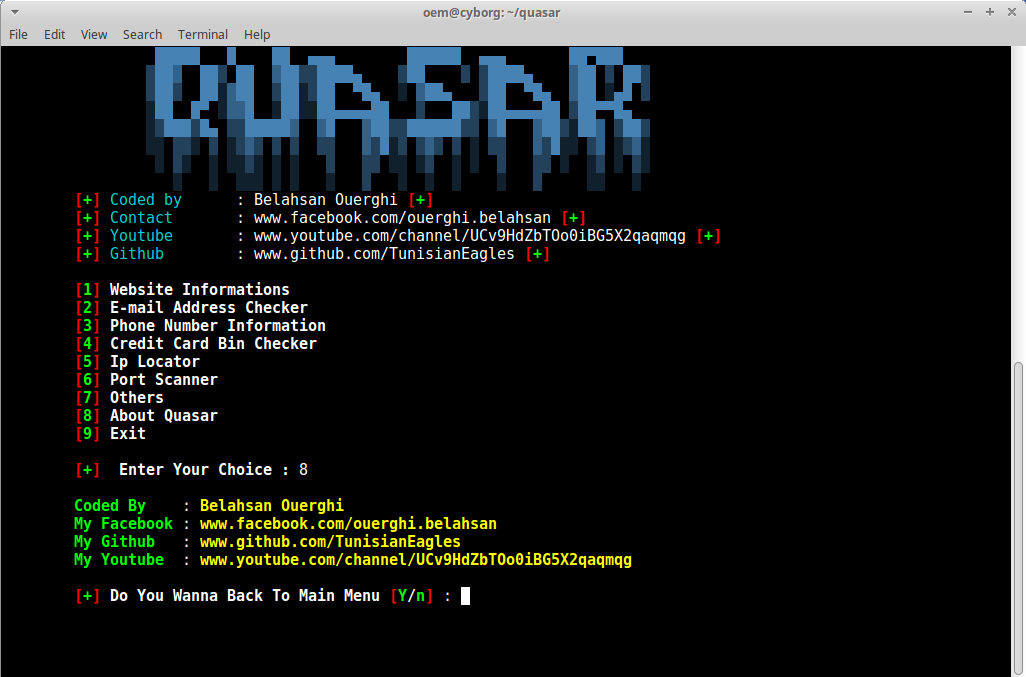 cyb0r9/quasar
Framework modulare di raccolta informazioni per penetration tester, con funzionalità di analisi di siti web, ricerca email/telefono, controllo BIN…
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 exploit
 hackersonlineclub/hocig1_2
HOCig- Strumento automatico di raccolta informazioni HOC V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check è uno strumento snello ed efficiente creato per rilevare server che eseguono versioni vulnerabili di OpenSSH.
 slsteff/cve-2020-0688-scanner
Scansiona le versioni di Microsoft Exchange con masscan
 parbatzone/reconvault
🔍 Organizzatore di note di Recon per cacciatori di bug bounty e giocatori di CTF — sottodomini, porte, endpoint, vulnerabilità, tutto in un unico…
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
È uno script semplice per automatizzare la scansione delle porte interna dovuta a SSRF in requests-baskets v 1.2.1. questo script può anche assistere…








