
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit

 eldraco/domain_analyzer
Analizza la sicurezza di qualsiasi dominio trovando tutte le informazioni possibili. Realizzato in python.
 chvancooten/bugbountyscanner
Uno script Bash e un'immagine Docker per la ricognizione Bug Bounty. Progettato per uso headless.
 nullt3r/jfscan
JF⚡can - Super veloce scansione delle porte e scoperta dei servizi utilizzando Masscan e Nmap. Scansiona grandi reti con Masscan e usa le capacità di…
 ginjachris/pentmenu
Uno script bash per ricognizione e attacchi DoS
 reddyyz/astsu
Uno strumento di scansione di rete, sviluppato in Python 3 usando scapy.
 enenumxela/ps.sh
Uno script bash che automatizza la scansione delle porte su uno o più host target specificati. Lo scopo degli script è ridurre i tempi di scansione,…
 j0ey17/exploit_cve-2023-27163
Exploit Proof of Concept per la vulnerabilità Server Side Request Forgery in Requests Basket v1.2.1 e versioni precedenti.
 nonosticisiguzo-command/nmap-scan-results
Trovate 200+ vulnerabilità su scanme.nmap.org inclusa CVE-2023-38408 (9.8 critico)
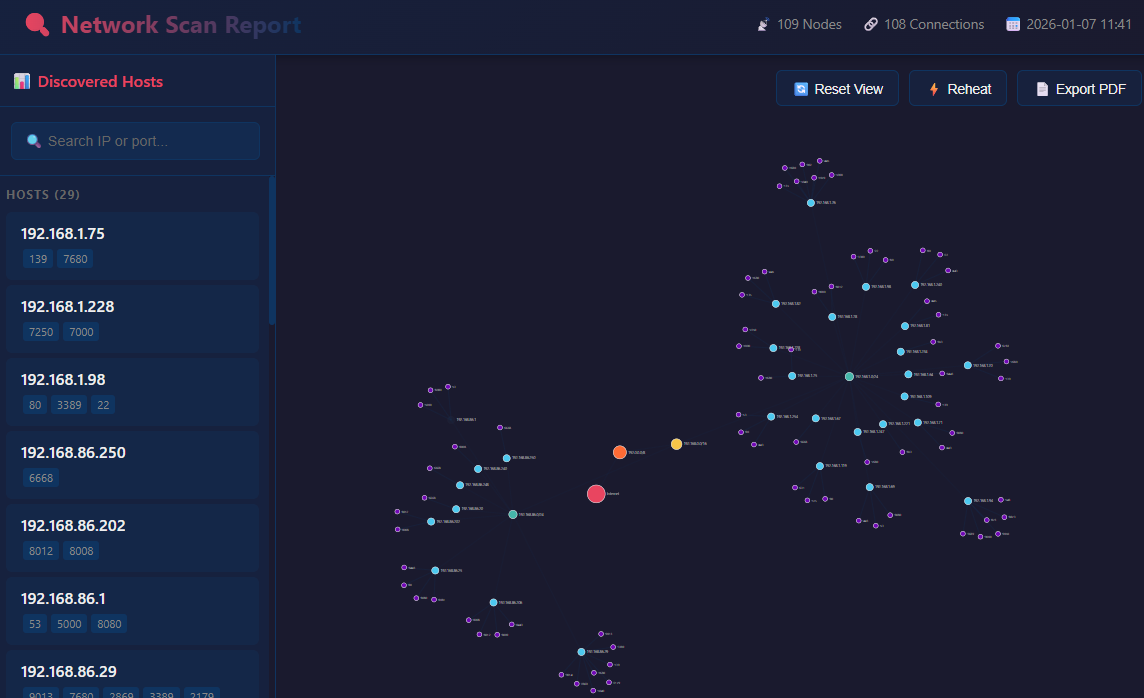 artofscripting/masscan-report
Uno strumento Python che genera visualizzazioni HTML interattive basate su React a partire dall'output JSON di masscan, con un grafo di rete a forza…
 besimorhino/powercat
netshell include tutte le funzionalità nella versione 2 di PowerShell
 ekultek/zeus-scanner
Utilità di ricognizione avanzata
 infosecmatter/minimalistic-offensive-security-tools
Un repository di strumenti per il pentesting di ambienti ristretti e isolati.
 zyylhn/zscan
Zscan un set di strumenti di scansione aggressiva
 milesrichardson/docker-onion-nmap
Esegui scansioni di servizi nascosti .onion con nmap utilizzando Tor, proxychains e dnsmasq in un contenitore Docker alpine minimale.

 flipkart-incubator/rta
Red team Arsenal - Uno scanner intelligente per rilevare vulnerabilità di sicurezza negli asset di layer 7 dell'azienda.
 spyboy-productions/omnisci3nt
Omnisci3nt è uno strumento open-source di web reconnaissance e intelligence per estrarre informazioni tecniche approfondite dai domini, inclusi…
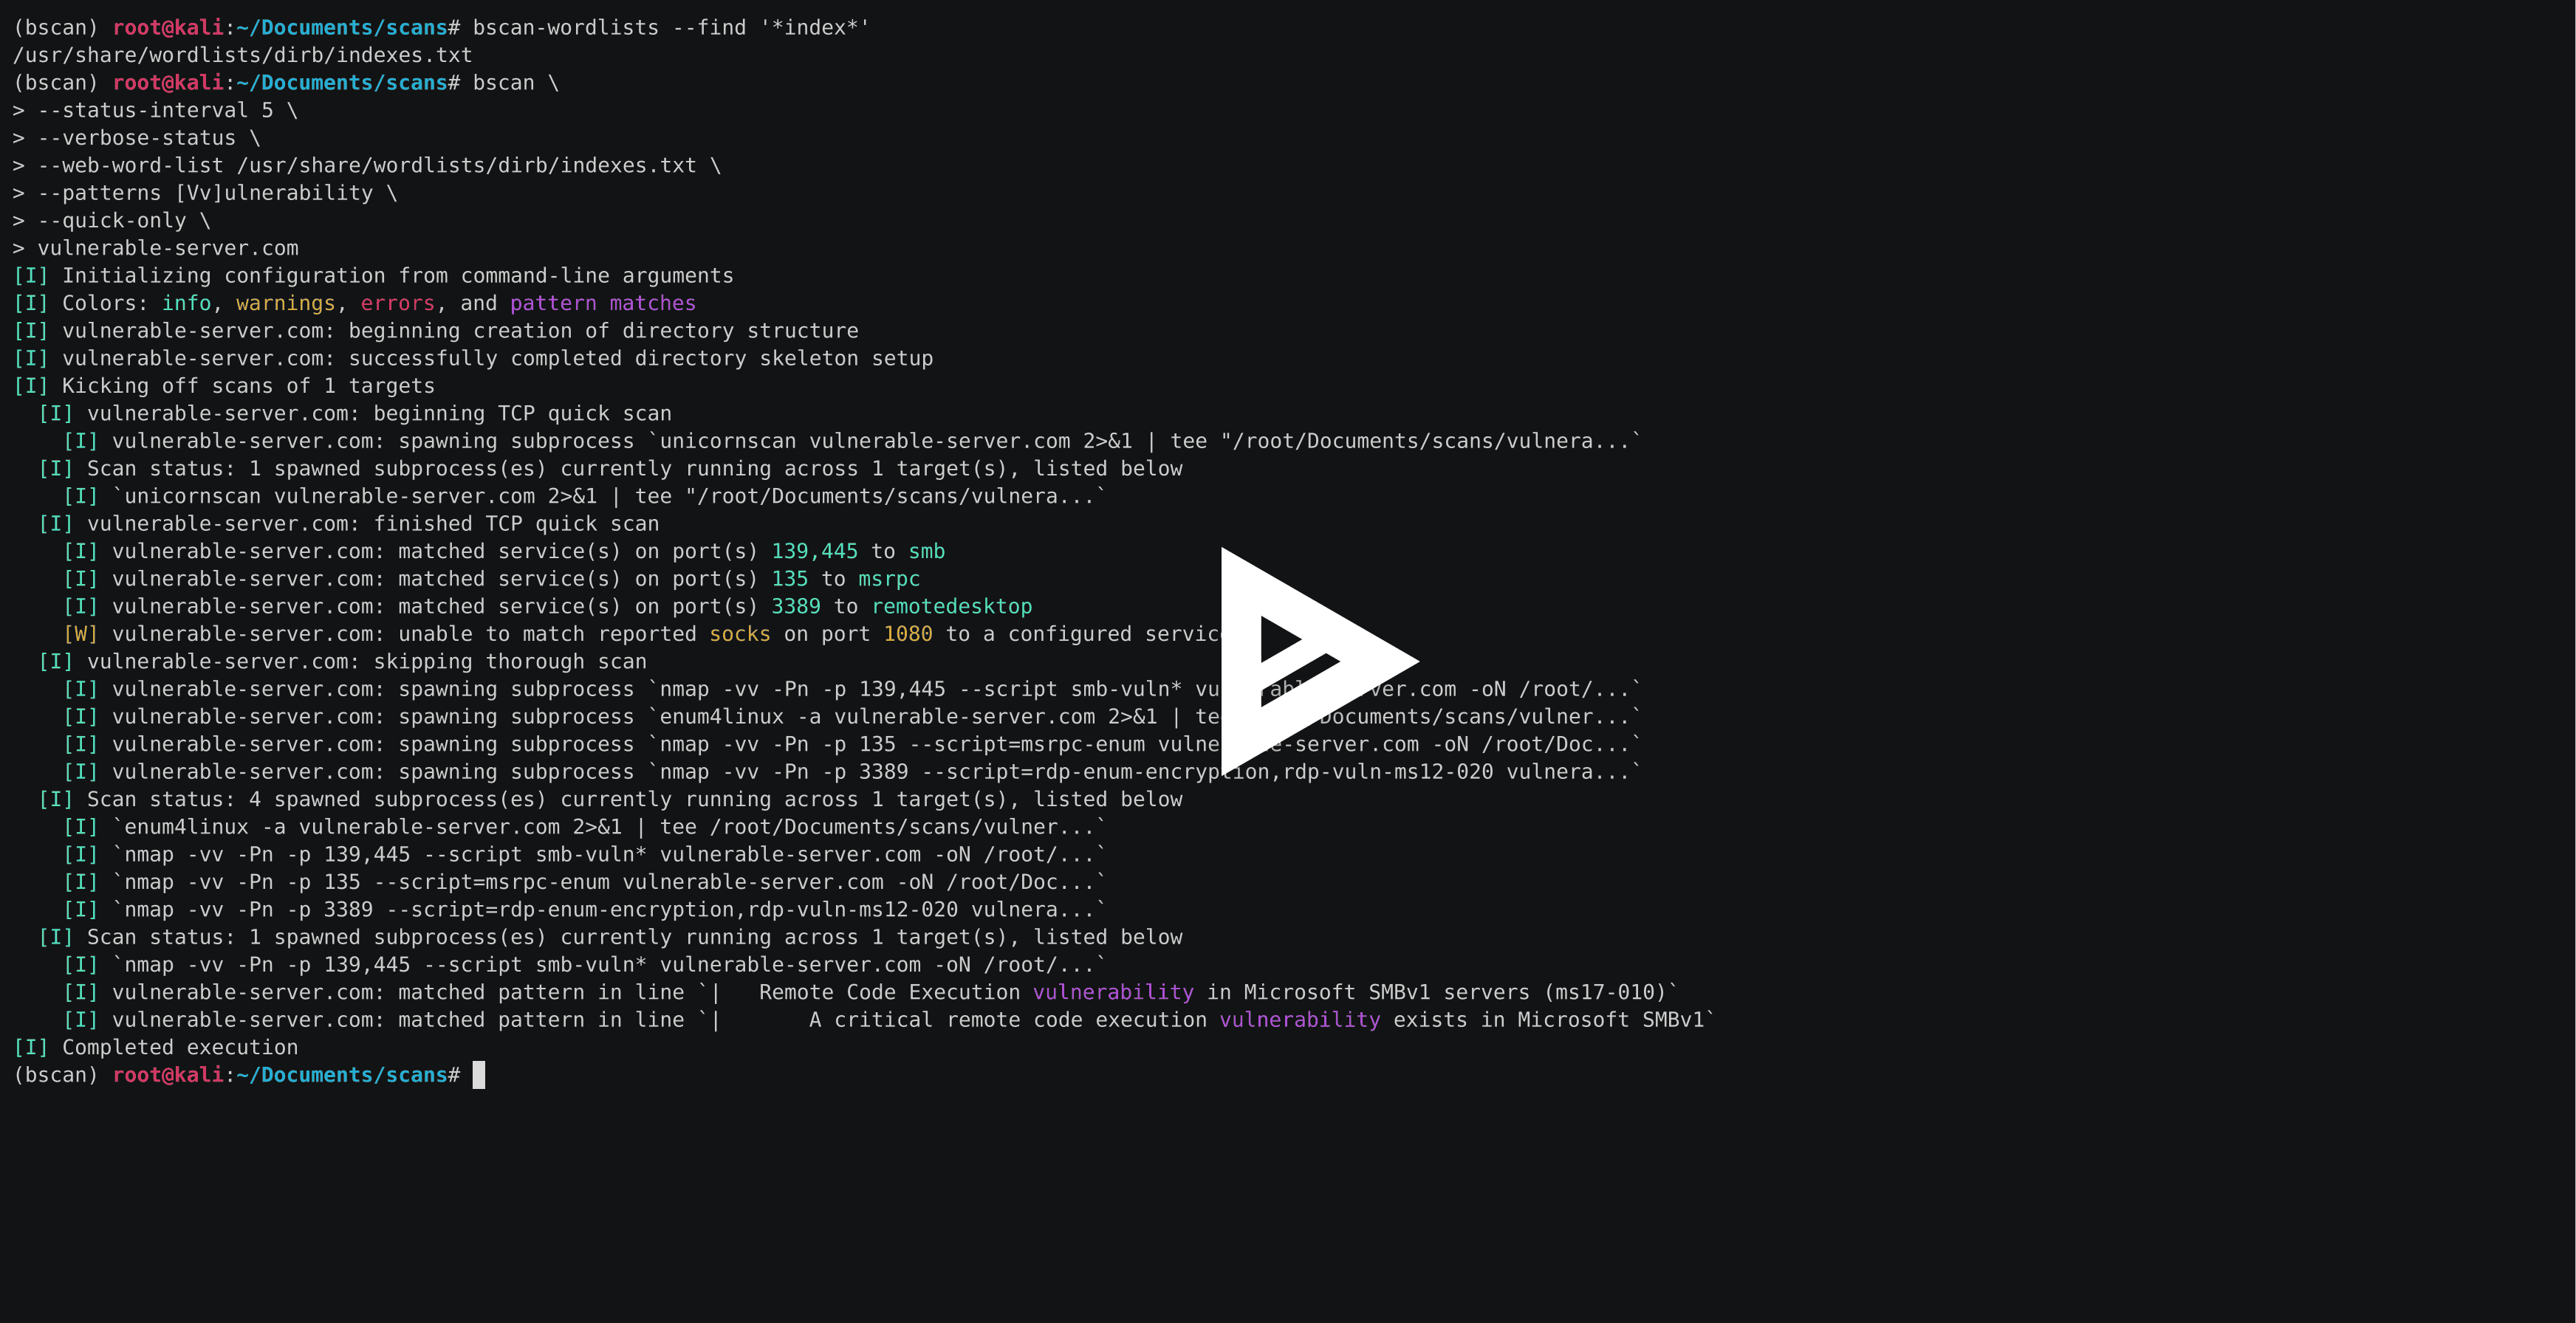 welchbj/bscan
strumento asincrono per l'enumerazione dei target








