
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 tausifzaman/cve-2026-3844
Exploit PoC per CVE-2026-3844, una critica vulnerabilità di caricamento file senza autenticazione nel plugin WordPress Breeze che porta a RCE.
 ac8999/cve-2025-27636-rce-in-apache-camel
PoC Python che sfrutta CVE-2025-27636, un RCE tramite header injection in Apache Camel, con supporto per esecuzione di comandi, lettura di file e…
 xen0bit/cve-2022-37434_poc
pensi che non lo fa ma invece lo fa
 mrmtwoj/cve-2025-2005
WordPress FEUP Exploit di caricamento arbitrario di file (CVE-2025-2005)
 mohwahyudi/poc-cve-2026-64638-
Catena di exploit PoC per XSS pre-autenticazione su WordPress fino a RCE tramite DOM clobbering, REST JSONP/SOME e caricamento di plugin, con…
 0xdak/cve-2026-53595_exploit
Script di exploit che combina CVE-2026-53595 (acquisizione di account anonimo) e CVE-2026-53593 (caricamento .pht) per l'esecuzione remota di codice…
 s-index/cve-2021-43811
awslabs/sockeye Iniezione di codice tramite caricamento non sicuro di YAML CVE-2021-43811
 izzz0/cve-2023-27372-poc
Proof-of-concept Python per rilevare CVE-2023-27372 in SPIP CMS. Scansiona singoli o più URL per la vulnerabilità e restituisce i risultati al…
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
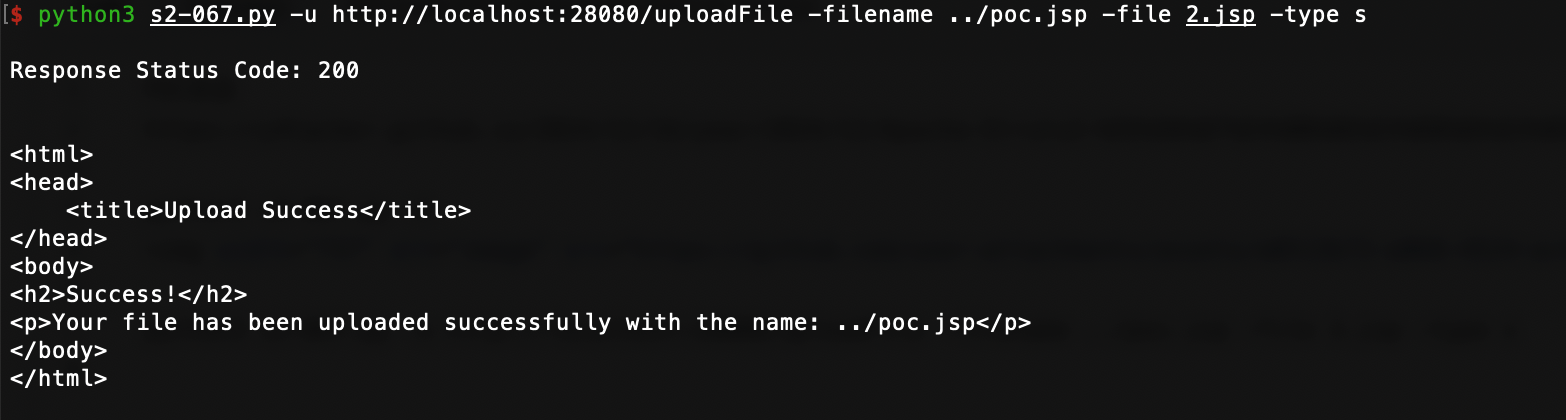 yangyanglo/cve-2024-53677
Proof-of-concept exploit per CVE-2024-53677 (S2-067), un bypass della logica di upload file di Apache Struts2 che consente l'esecuzione remota di…
 cillian-collins/cve-2025-55182
Uno script di exploit proof of concept per CVE-2025-55182
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
Script Python per sfruttare RCE di CVE-2022-42889
 gbuyssens/cve-2026-39987
Exploit di Marimo precedente alla 0.23.0. Vulnerabilità Pre-Auth RCE tramite endpoint websocket: /terminal/ws.
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) via Resource Exhaustion using Oversized Image Bitmaps
 liaomilk/cve-2025-69212-for-myself
just record for myself
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
Proof-of-concept exploit e generatore di payload per CVE-2026-22686, un sandbox escape in enclave-vm <2.7.0 che consente l'esecuzione di codice…
 ezramansor/cve-2025-32432-poc
Un semplice PoC scritto in Go sulla vulnerabilità di Remote Code Execution (RCE) di CraftCMS identificata come CVE-2025-32432








