
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 shelld3v/cve-2019-11580
Una shell CVE-2019-11580
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC RCE pre-auth di Exchange MRSProxy | Scanner + Exploit | NTLM Relay → Webshell → SYSTEM
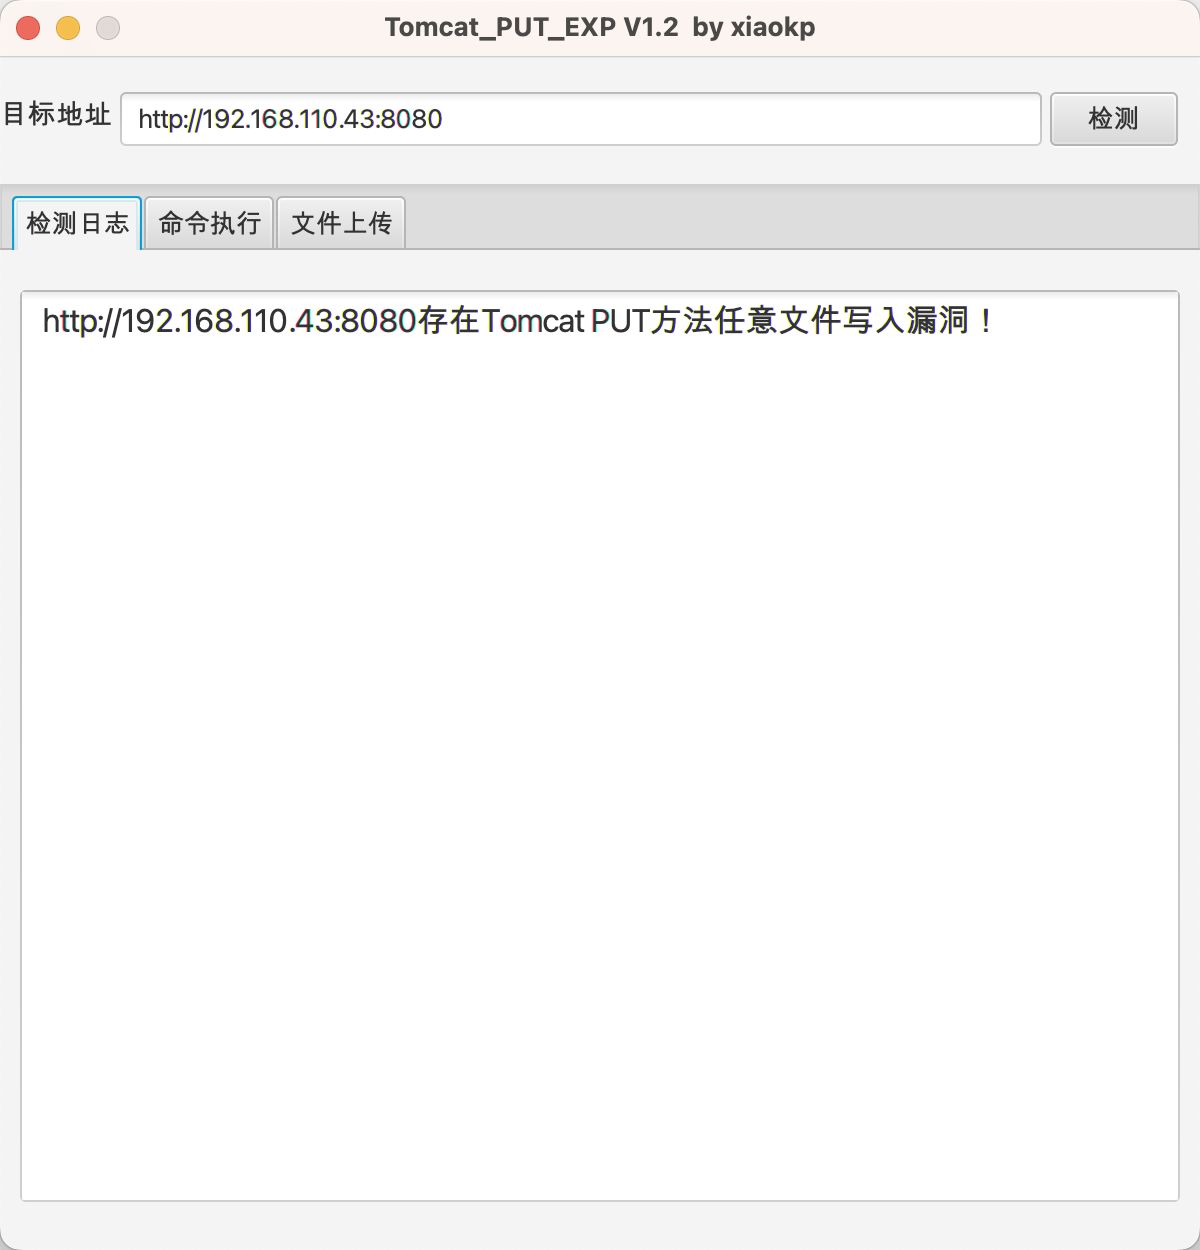 xiaokp7/tomcat_put_gui_exp
Exploit per scrittura arbitraria di file tramite il metodo PUT di Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Laboratorio pratico che riproduce CVE-2025-22457: configura container Docker attaccante/vittima, individua gli indirizzi dello stack con GDB e…
 rburrito/payloadgenerator
Un wrapper per MSFvenom che permette di generare facilmente payload.
 elitexspam/def4cer
Una versione sicura dell'exploit CVE-2026-53787 per il caricamento di file degli attributi dell'ordine di Amasty, con la modifica del caricamento di…
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Caricamento arbitrario di file non autenticato
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 che emula una tastiera Bluetooth HID per l'accoppiamento automatico con telefoni Android e l'iniezione di sequenze di tasti…
 ktn1990/cve-2019-9978
Wordpress Social Warfare Esecuzione di Codice in Remoto (AUTO UPLOAD SHELL)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Strumento automatizzato per sfruttare SharePoint CVE-2019-0604
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatizza la creazione e l'hosting di un payload XSS JavaScript per installare un modulo tema malevolo, innescando una reverse shell tramite…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 e CVE-2017-12615 per tomcat server
 0x00-0x00/cve-2018-10517
Exploit RCE per CMS Made Simple 2.2.7
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow di timwr strumento automatico di patch multi-file.
 jimidk/better-cve-2022-29464
Exploit proof-of-concept per CVE-2022-29464 che consente il caricamento illimitato di file e l'esecuzione remota di codice su prodotti WSO2…
 z92g/cve-2021-31805
S2-061/S2-062 Vulnerabilità di esecuzione remota di codice in Struts2 POC&EXP
 grimlockx/cve-2019-9978
Esecuzione di codice remoto nel plugin Social Warfare per Wordpress, nelle versioni precedenti alla 3.5.3.








