
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 gryfman/dlpwn
Strumento Red Team per l'esfiltrazione di file nascosta tramite trasmissione audio Bluetooth, codificando dati binari in segnali FLAC per bypassare i…
 r3dxpl0it/secrep
SecRep è un repository che contiene un archivio utile di intrusioni, penetrazioni e hacking, inclusi elenchi di strumenti, cheat sheet e payload.
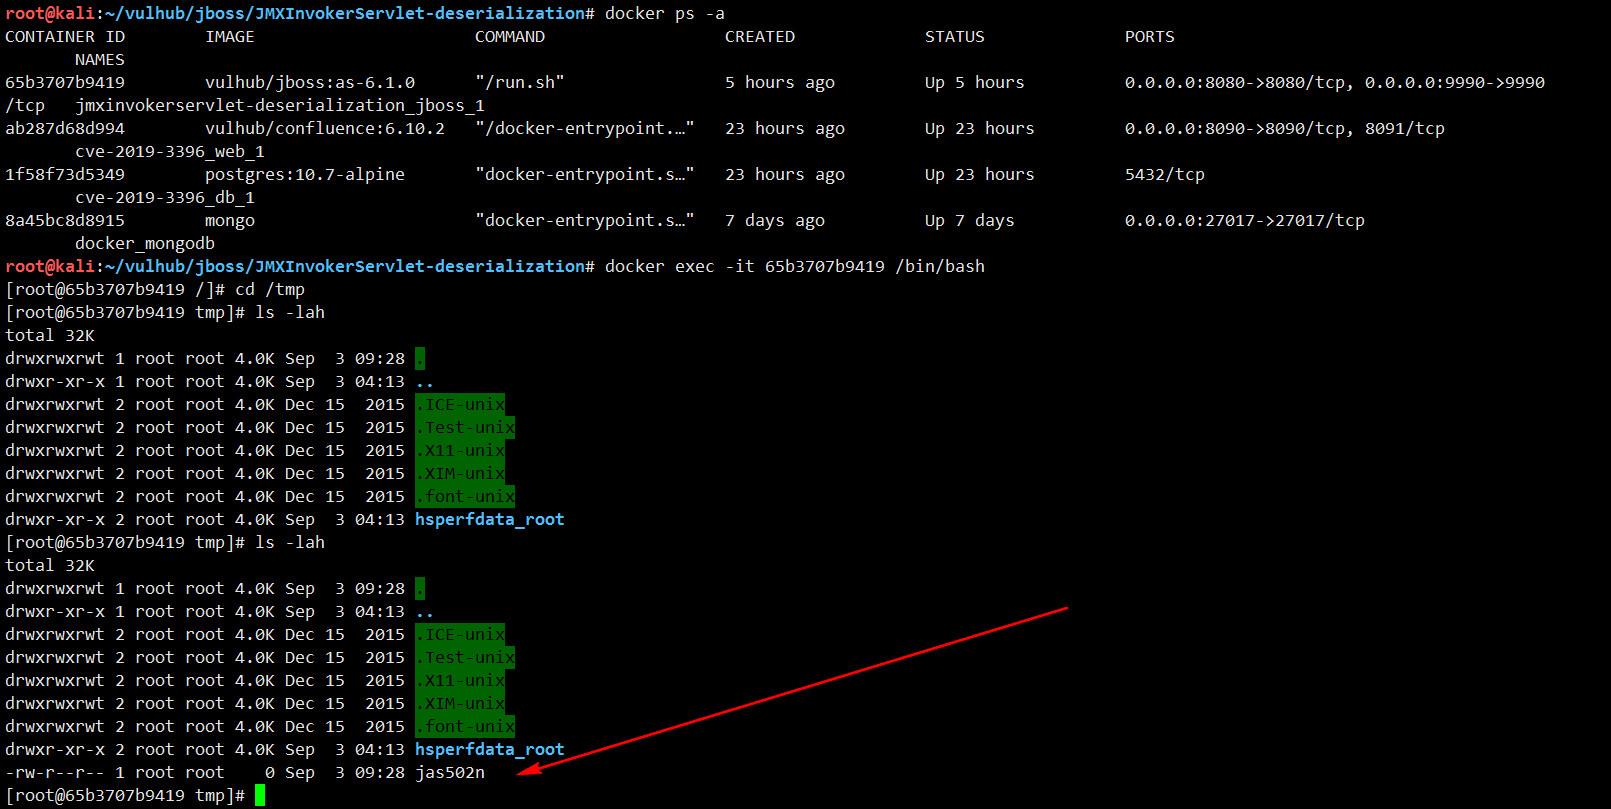 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 ill-deed/cve-2025-34085-multi-target
Scanner RCE non autenticato multi-target per CVE-2025-34085 che colpisce il plugin WordPress Simple File List. Carica, rinomina e attiva webshell PHP…
 maskhe/cve-2020-2555
CVE-2020-2555
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce rilevamento di massa di vulnerabilità poc
 baguette168/nmg
Genera payload memory-shell .NET parametrizzati (VPP, route MVC, HttpListener) compatibili con i client Godzilla, Behinder e AntSword per il red team…
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (Note rapide di pentest)
 e1a/cve-2023-4596
PoC Script per CVE-2023-4596, esecuzione remota di comandi non autenticata tramite caricamento arbitrario di file.
 ap0dexme0/cve-2023-34960
Esegui con iniezione massiccia di comandi (Chamilo)
 tiepologian/cve-2023-23397
Proof of Concept per CVE-2023-23397 in Python
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Proof-of-concept exploit per CVE-2025-34028, che dimostra l'esecuzione remota di codice pre-autenticata sulle interfacce web di Commvault tramite…
 sfewer-r7/cve-2026-63077
Esecuzione remota di codice non autenticata in JetBrains TeamCity (CVE-2026-63077)
 skimask1690/cve-2025-6218-poc
Proof of Concept per CVE-2025-6218, che dimostra lo sfruttamento di una vulnerabilità in WinRAR versioni 7.11 e precedenti, relativa alla gestione…
 zo1ro/cve-2019-2890
CVE-2019-2890 Exploit per WebLogic con T3
 jbaines-r7/overkill
QNAP N-Day (Probabilmente non CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
Cleo PoC di upload e download di file senza restrizioni (CVE-2024-50623)
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit








