
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC per CVE-2026-66066 in Ruby on Rails
 boxhg/cve-2019-0604
Spiegazione dettagliata del codice di k8gege per l'exploit RCE di SharePoint cve-2019-0604-exp.py, crea il tuo payload personalizzato.
 incredibleindishell/certi-bhai
AD CS exploitation related stuff goes here
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE tramite JNDI
 synacktiv/exim-cve-2019-15846
Materiali PoC per sfruttare CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Script di exploit proof-of-concept per CVE-2016-3714 (ImageTragick) che utilizzano file MVG/SVG per distribuire reverse shell tramite bash, nc e PHP…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Upload di Shell WAR tramite API di Apache Tomcat Manager
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro e Access Manager Plus – PoC-exploit per la vulnerabilità di esecuzione remota di codice non autenticata
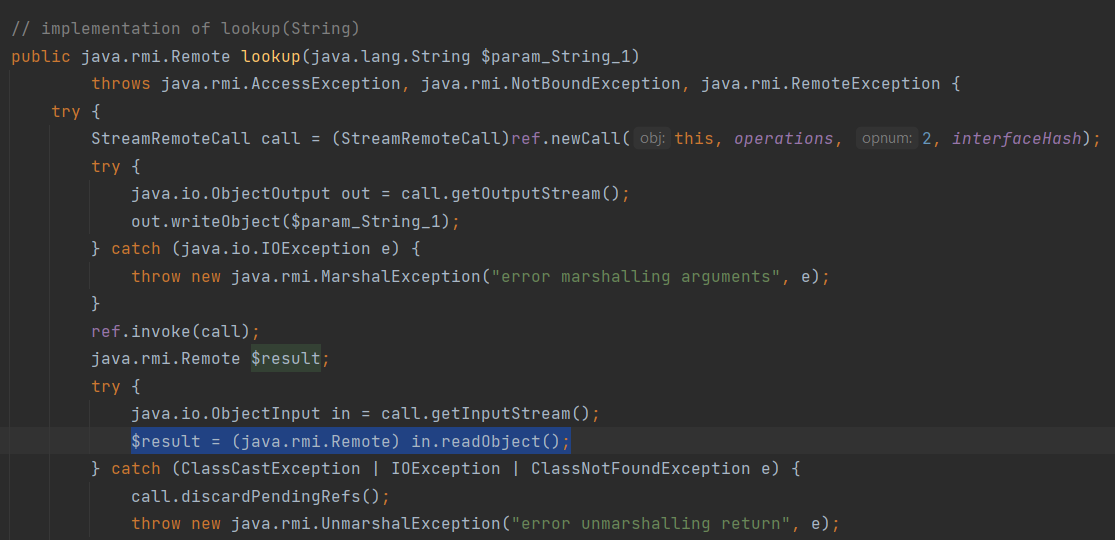 hakivvi/ermir
Registro RMI Rogue che sfrutta la deserializzazione Java non sicura tramite i metodi list/lookup/bind. Genera e fornisce gadget Ysoserial per…
 01rabbit/pakuri-thon
PAKURI-THON è uno strumento che supporta i pentester con vari strumenti di pentesting e un server C4 (server di comando e controllo e di chat e…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
Wrapper CLI per MSFvenom che semplifica la creazione di payload con gestione dei profili, generazione automatica di listener e output organizzato per…
 chrisjd20/cve-2017-9805.py
Miglior codice di exploit per CVE 2017 9805 apache struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Una vulnerabilità RCE critica nello stack TCP/IP di Windows (CVE-2025-26686) lascia memoria sensibile sbloccata, consentendo a utenti malintenzionati…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Strumento DoS multithread in Python che inonda i server Minecraft Java con pacchetti di handshake contraffatti, riutilizzo delle connessioni, padding…









