
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 sleepthegod/ssh-remote-code-execution
Zero-Day SSH creato da ClumsyLulz
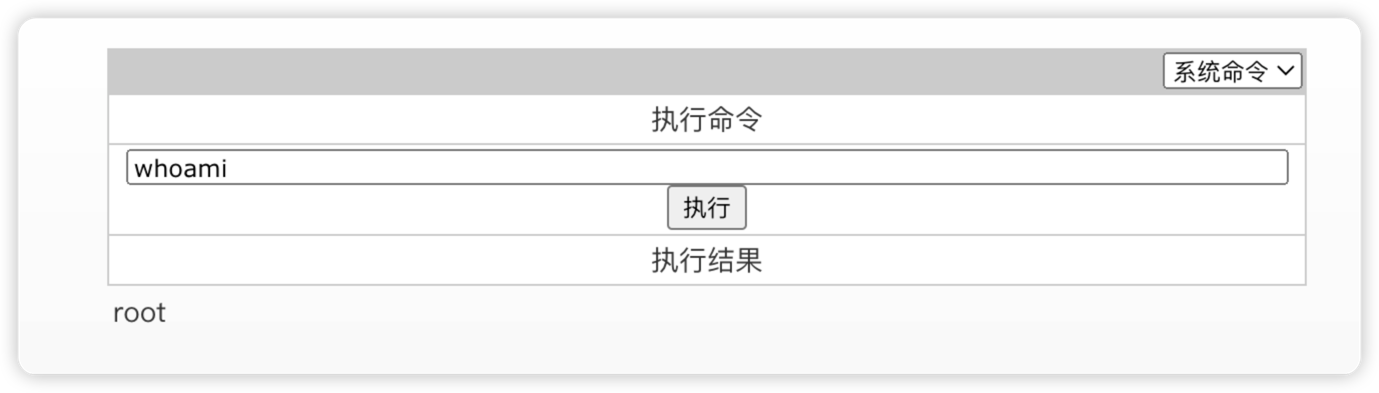 tangxiaofeng7/cve-2023-32315-openfire-bypass
RCE
 skelsec/cve-2017-12542
Test ed exploit per CVE-2017-12542
 de3vil/htmlsmuggling
è una tecnica dannosa utilizzata dagli hacker per nascondere payload di malware in uno script codificato in un allegato HTML o una pagina web…
 breaktoprotect/cve-2017-12615
Exploit POC per Apache Tomcat 7.0.x CVE-2017-12615 della vulnerabilità PUT JSP.
 9aylas/shortcut-payload-generator
AutoIt HackTool, Generatore di payload per scorciatoie .lnk come LNK-KISSER.
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 PoC con echo, per rilevamento di vulnerabilità remote.
 m8sec/cve-2021-34527
Exploit PoC di PrintNightmare (CVE-2021-34527)
 thegeekht/loki.rat
Loki.Rat è un fork di Ares RAT; integra nuovi moduli, come registrazione, blocco schermo e opzioni di localizzazione. Loki.Rat è uno strumento di…
 ignis-sec/cve-2023-38831-rarce
Uno strumento facile da installare e da eseguire per generare payload di exploit per CVE-2023-38831, WinRAR RCE nelle versioni precedenti alla 6.23.
 mikispag/rosettaflash
Uno strumento per manipolare file SWF, che sfrutta zlib per creare file SWF validi composti solo da caratteri alfanumerici, al fine di consentire…
 bigsizeme/log4j-check
Plugin di scansione log4J burp, CVE-2021-44228, supporta dnclog.cn e DNS integrato di burp, può generare payload in combinazione con JNDIExploit.
 nccgroup/vulnerabledotnethttpremoting
Esempio di .NET HTTP Remoting vulnerabile
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access freemarker SSTI vulnerabilità esecuzione comandi, script rilevamento batch, scrittura file
 bc-security/ironsharppack
IronSharpPack è un repository di popolari progetti C# che sono stati incorporati in script IronPython che eseguono un bypass AMSI e poi caricano…
 redtimmy/richsploit
Toolkit di sfruttamento per RichFaces
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Rilevamento per Versione ed Exploit
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, bypass del sandbox Lua di Redis ed esecuzione di comandi








