
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 olingo99/cve-2019-15107
Exploit proof-of-concept per CVE-2019-15107, che fornisce una reverse shell tramite un payload Perl appositamente predisposto per test di…
 justdoit-cai/cve-2023-46604-apache-activemq-rce-exp
Exploit di esecuzione remota di codice basato su Python per Apache ActiveMQ CVE-2023-46604, che sfrutta il protocollo OpenWire per consegnare payload…
 s4m98/winrar-cve-2023-38831-poc-gen
WinRAR cve-2023-38831-poc-generator
 pushkarup/cve-2023-5360
Il plugin WordPress The Royal Elementor Addons and Templates prima della versione 1.3.79 non valida correttamente i file caricati, il che potrebbe…
 7h3h4ckv157/cve-2023-37903
Exploit proof-of-concept autonomo per CVE-2023-37903 che attiva la vulnerabilità mirata e stabilisce una reverse shell.
 yifanzhg/cve-2023-45158
Exploit proof-of-concept per CVE-2023-45158, una vulnerabilità di command injection in web2py. Dimostra l'esecuzione di codice remoto tramite…
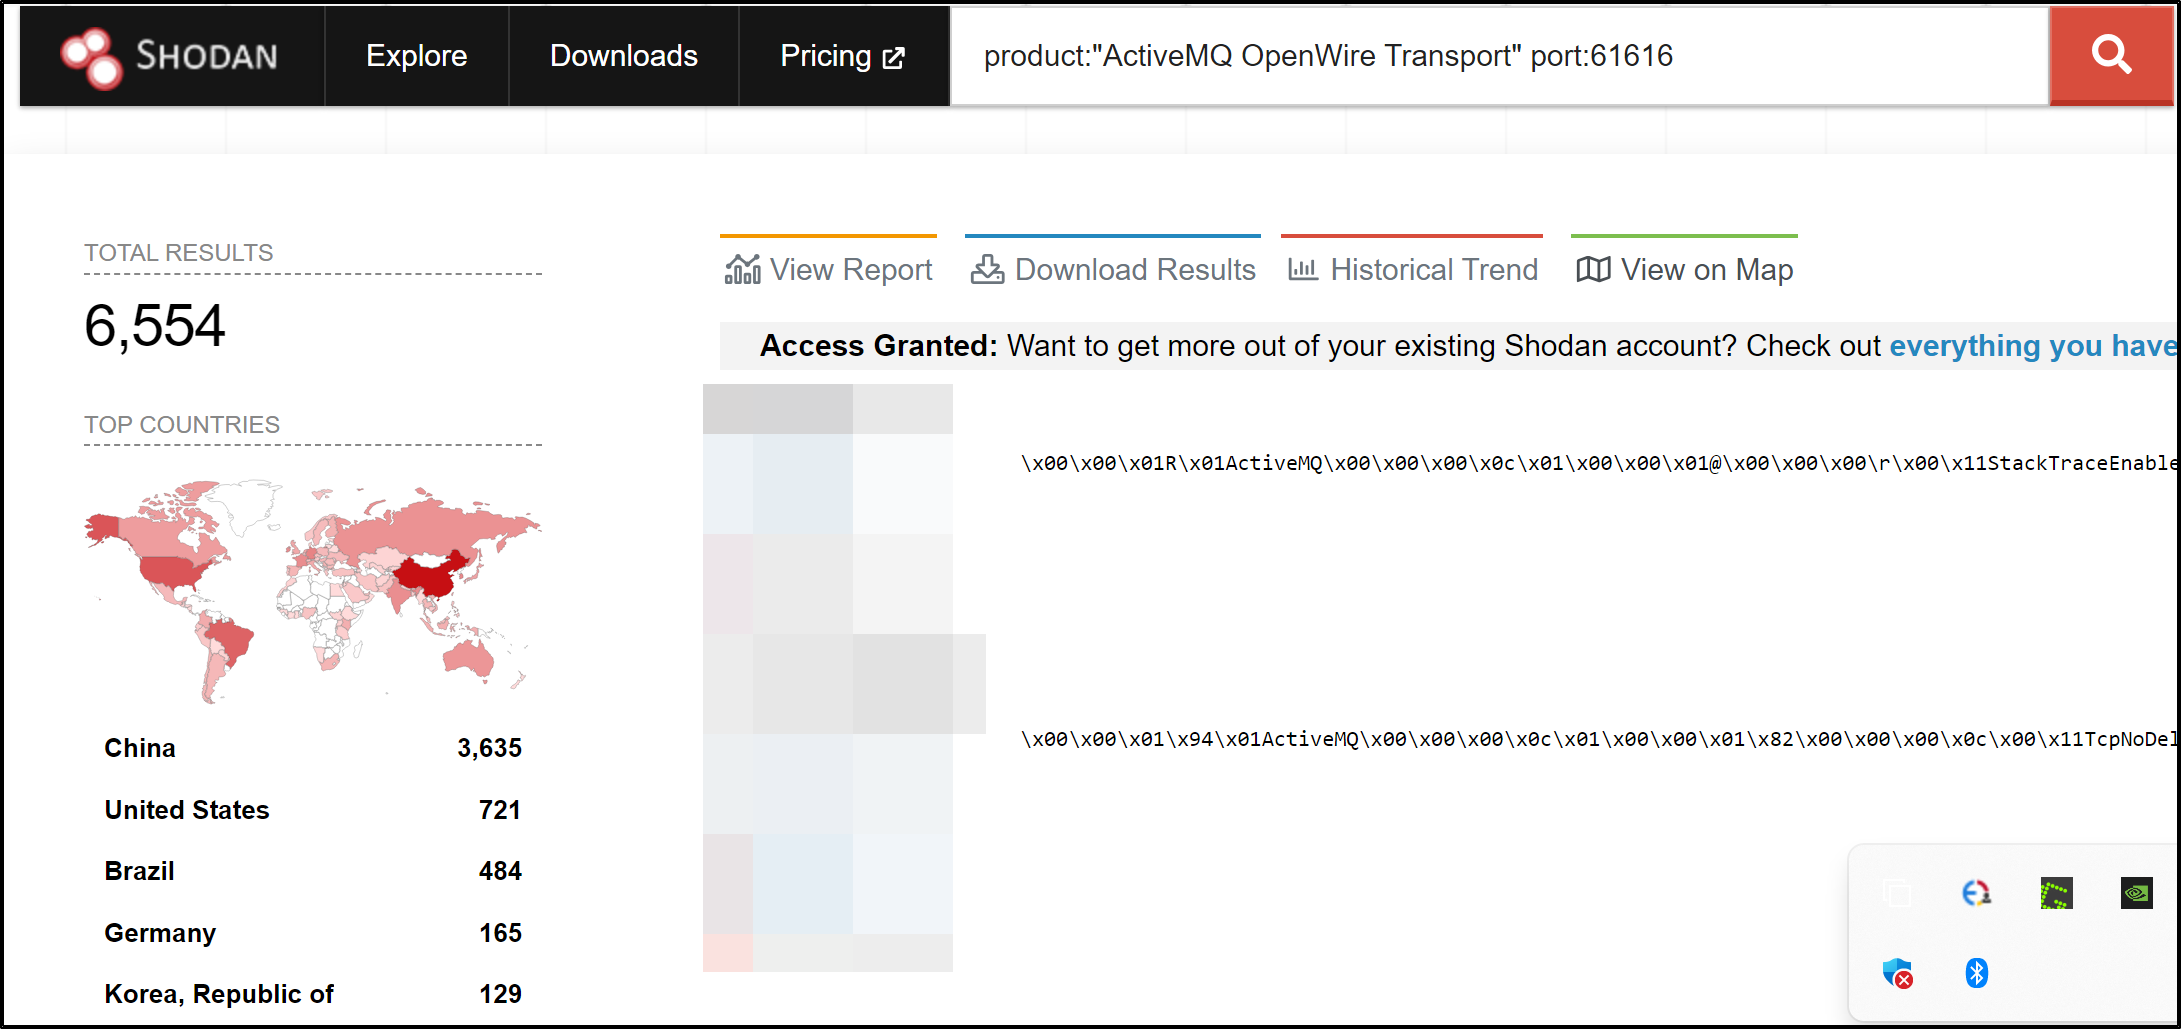 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Realizzare un exploit di reverse shell per Apache ActiveMQ (CVE_2023-46604)
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office e Windows HTML RCE (CVE-2023-36884) - PoC ed exploit
 byinarie/qu1ckdr0p2
Quicky serve file su http o https usando Flask.
 h3xecute/sidecopy-exploits-cve-2023-38831
Exploit proof-of-concept per CVE-2023-38831, una vulnerabilità RCE in WinRAR. Dimostra la creazione di archivi dannosi con file benigno e cartella…
 ripp3rdoc/xamppv3.3.0-bof
Codice exploit Proof-of-Concept per XAMPP v3.3.0 — Buffer Overflow su '.ini' (Unicode + SEH)
 48484848484848/jmeter-cve-2018-1297-
# Ambiente Dockerizzato Apache JMeter RMI Vulnerabile per RCE da Deserializzazione CVE-2018-1297, con Comandi di Exploit ysoserial, Verifica e Guida…
 hashcat/princeprocessor
Generatore autonomo di candidati password utilizzando l'algoritmo PRINCE
 n1k0la-t/cve-2023-36745
Proof-of-concept exploit per la vulnerabilità RCE di Microsoft Exchange Server CVE-2023-36745, che consente l'esecuzione remota del codice tramite…
 anvithlobo/cve-2023-38646
Exploit RCE per CVE-2023-38646
 aetsu/offensivepipeline
OfensivePipeline ti permette di scaricare e compilare strumenti C#, applicando alcune modifiche al fine di migliorare la loro evasione per esercizi…
 1337-llama/cve-2020-0688-python3
Exploit aggiornato per utilizzare Python 3.
 red4mber/cve-2023-38646
Script Python per sfruttare la CVE-2023-38646 Metabase Pre-Auth RCE tramite SQL injection








