
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 optionalctf/rocket.chat-automated-account-takeover-rce-cve-2021-22911
Prova di concetto completa di RCE non autenticata per Rocket.Chat 3.12.1 CVE-2021-22911
 bhideki/cve-2026-87902
PoC e scanner in Python per CVE-2026-87902, un path traversal nel core di WordPress che porta a LFI e RCE basato su PEAR, con bypass del WAF e…
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 dorkerdevil/cve-2020-28018
Exploit per la Use-After-Free di Exim (CVE-2020-28018) che consente l'esecuzione remota di codice tramite primitive di corruzione della memoria,…
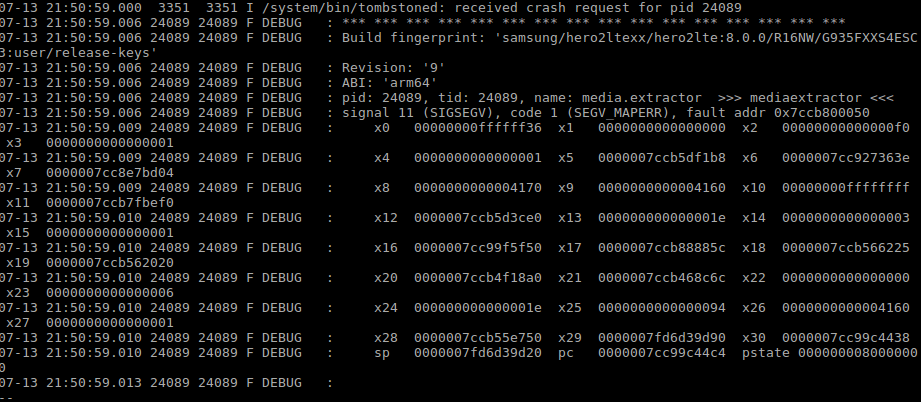 crackercat/cve-2019-2107
CVE-2019-2107
 cerberusmrxi/cve-2026-23744-mcpjam-exploit
Un exploit proof-of-concept per la vulnerabilità CVE-2026-23744 - MCPJam Inspector di Esecuzione di codice remoto (RCE). Questo strumento dimostra la…
 petrusviet/cve-2019-11581
Iniezione di template non autenticata in Atlassian Jira
 born0monday/cve-2022-45460
Prova di concetto per CVE-2022-45460
 0xsha/kindarails2shell
PoC in un singolo file per Rails CVE-2026-66066: lettura arbitraria di file, recupero dei segreti, scansione multithread e RCE condizionale tramite…
 thottysploity/cve-2024-53376
CyberPanel RCE autenticato < 2.3.8
 kitsuneshade/winrar-exploit-tool---rust-edition
Un'implementazione ad alte prestazioni e sicura in termini di memoria del tool di exploit WinRAR CVE-2025-8088, riscritto in Rust per una migliore…
 ebadfd/cve-2019-19609
Strapi Framework vulnerabile all'esecuzione di codice da remoto
 securifera/cve-2015-2900-exploit
Exploit proof-of-concept e modulo Metasploit per CVE-2015-2900 che colpisce il motore MEDCIN (medcinserv.exe) nelle versioni precedenti alla…
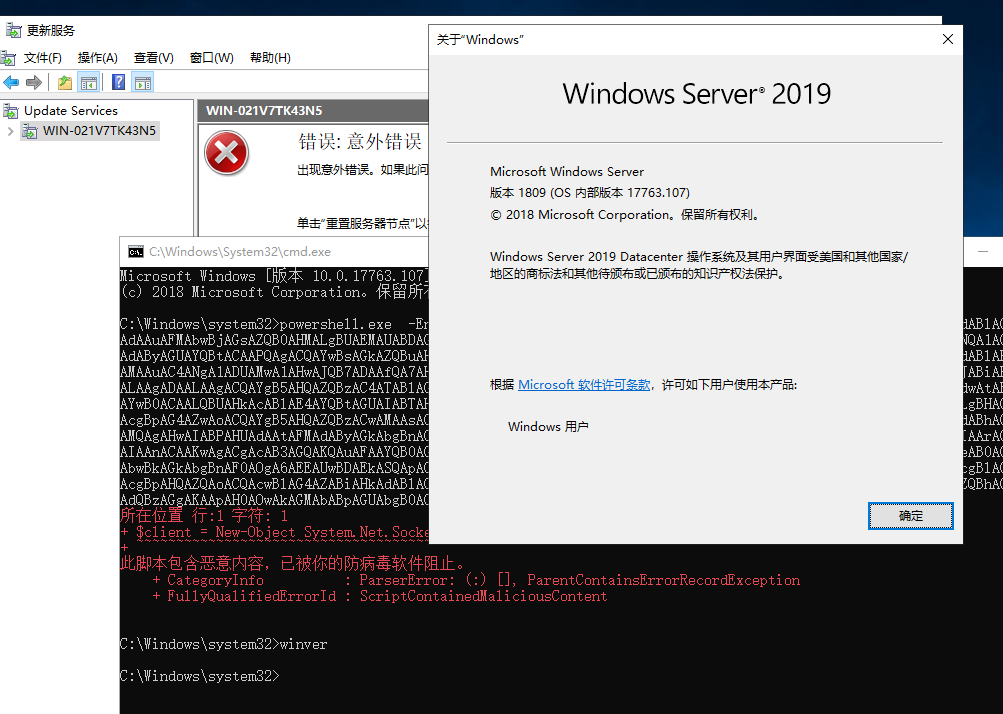 0x7556/cve-2025-59287
Exploit per CVE-2025-59287, che inietta la webshell in memoria WolfShell nei server WSUS per ottenere l'esecuzione remota di codice quando viene…
 vikaran101/cve-2022-31854
CodoForum v5.1 - Bypass del caricamento di file verso RCE (Autenticato) codice exploit
 w0wbox/cve-2023-40448
poc per CVE-2023-40448 (in costruzione), Questo potrebbe probabilmente essere un pezzo per un jailbreak
 dorkerdevil/cve-2021-27850_poc
Una prova di concetto per CVE-2021-27850 che riguarda Apache Tapestry e porta a esecuzione remota di codice non autenticata.
 davidkowalk/arduino-netcat-backdoor
*Prova di concetto* Attacca una macchina Windows che esegue Windows 7 o successivo, creando un backdoor persistente.








