
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 mrtiz/cve-2020-0688
Esecuzione di codice in remoto su Microsoft Exchange Server attraverso chiavi crittografiche fisse
 patchpoint/cve-2024-38063
Exploit proof-of-concept per CVE-2024-38063, una vulnerabilità di esecuzione remota di codice TCP/IP di Windows attivata inviando due pacchetti IPv6…
 jbaines-r7/staystaystay
Prova di concetto per CVE-2021-1585: Cisco ASA Device Manager RCE
 dust-life/cve-2019-18935-memshell
Generatore di DLL memshell in C++ per CVE-2019-18935, che abilita la distribuzione di web shell in memoria tramite deserializzazione di Telerik UI…
 v1k1ngfr/exploits-rconfig
Exploit code per rconfig <= 3.9.4
 melardev/xeytanwxcpp-rat
Lavori in corso. RAT scritto in C++ utilizzando wxWidgets
 geffner/cve-2020-8289
Exploit proof-of-concept per CVE-2020-8289 che dimostra l'esecuzione remota di codice come SYSTEM/root tramite il bypass della verifica SSL del…
 dorkerdevil/cve-2020-28018
Exploit per la Use-After-Free di Exim (CVE-2020-28018) che consente l'esecuzione remota di codice tramite primitive di corruzione della memoria,…
 vulncheck-oss/cve-2023-51467
Un go-exploit per Apache OFBiz CVE-2023-51467
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE Exploit
 thewhiteh4t/cve-2026-27483
MindsDB Path Traversal verso RCE PoC
 ghostoverflow/cve-2024-28397-command-execution-poc
Questa vulnerabilità deriva da un sandboxing incompleto in js2py, dove codice JavaScript appositamente creato può attraversare il modello di oggetti…
 thottysploity/cve-2024-53376
CyberPanel RCE autenticato < 2.3.8
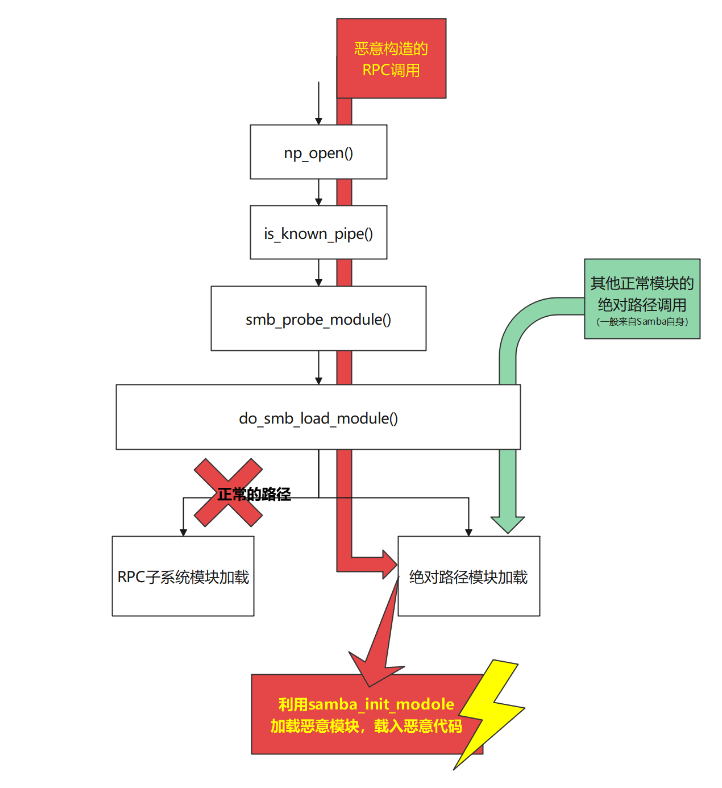 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 per l'assegnazione finale del corso Net Security. Questo rivelerebbe la vulnerabilità dei servizi che vengono eseguiti con…
 yanxinwu946/cve-2026-46331
Exploit di corruzione page-cache act_pedit CVE-2026-46331, con fix Alpine PIE
 nova-master/cve-2022-21894-payload-new
Payload basato su C per CVE-2022-21894 che mappa un payload di secondo stadio per chiamare i servizi EFI, estendendo il PoC originale per lo…
 gar-re/cve-2022-28944
Exploit proof-of-concept per l'esecuzione remota di codice non autenticata nei prodotti EMCO Software tramite spoofing DNS e iniezione di…








