
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 jeevananand1202/penetration-test
Report completo del test di penetrazione contro `IP` (VM Ubuntu). Catena di attacco: enumerazione delle directory → scoperta di file di backup →…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Un caso di studio del CVE-2024-21413. Usato come parametro la stanza di TryHackMe Moniker Link (CVE-2024-21413). Fatte modifiche con claude code…
 sallocinavalcante/lab-smb-responder-cve-2024-21413
Laboratorio creato per PenTest della vulnerabilità CVE 2024-214113 (MONIKER LINK).
 securenetexpert/cve-2024-21413-moniker-link-writeup
Write-up tecnico su CVE-2024-21413 (vulnerabilità Moniker Link)
 karimelsheikh1/htb-facts-writeup
Analisi della macchina HackTheBox Facts — CVE-2025-2304, enumerazione MinIO S3, cracking della chiave SSH ed escalation dei privilegi con facter.
 fbm31/audit-blackbox-web-to-root
Audit di sicurezza Black Box di un server Drupal 7. Dimostrazione di una Kill Chain completa: SQL Injection (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔…
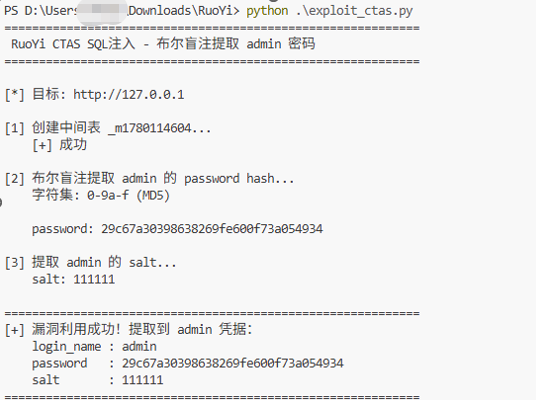 chinesespeople/cve-2026-52614
C'è una vulnerabilità di SQL injection nel backend di Ruoyi v4.8.3
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — recupero offline della password in chiaro per Lansweeper lsrunase 2.0 / lsencrypt 2.0 tramite una chiave RC4 hardcoded. PoC +…
 cspanias/rconfig_rce
PoC combinati per rConfig: SQL Injection (CVE-2020-10220) e Command Injection (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Exploit di SQL injection blind basata sul tempo non autenticata per CMS Made Simple <= 2.2.9. Estrae le credenziali admin e opzionalmente decifra gli…
 seecret.it/seecret.it
Seecret.it è un servizio sicuro di condivisione di informazioni sensibili tramite link crittografati e monouso. Ideale per trasmettere password,…
 kyomahooin/cve-2008-6970
Brute force per SQL injection blind.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
Caso di studio di vulnerabilità: CVE-2026-33829 (Coercizione NTLM dello Strumento di cattura di Windows)
 f4dee-backup/cve-2025-24071
Script di exploit per CVE-2025-24071 che intercetta gli hash NTLM da Windows estraendo un file ZIP/RAR appositamente creato, sfruttando la gestione…
 caelumisme/cve-2019-9053-poc
Python 3 exploit per CVE-2019-9053, una SQL injection blind basata sul tempo non autenticata in CMS Made Simple < 2.2.10, che estrae le credenziali…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…
 maikneysm/autopwn-titanic.htb
Questo è uno script di exploit automatizzato per la macchina Hack The Box *Titanic*. Estrae gli hash degli utenti Gitea tramite LFI, assiste nel loro…








