#1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
 gmikisilva/cve-2024-33901-proofofconcept
Breve programma che dimostra la vulnerabilità CVE-2024-33901 in KeePassXC versione 2.7.7
 okymi-x/cve-2021-43798
Toolkit Python per test autorizzati del path traversal di Grafana CVE-2021-43798, con PoC di lettura arbitraria dei file, decriptazione dei segreti…
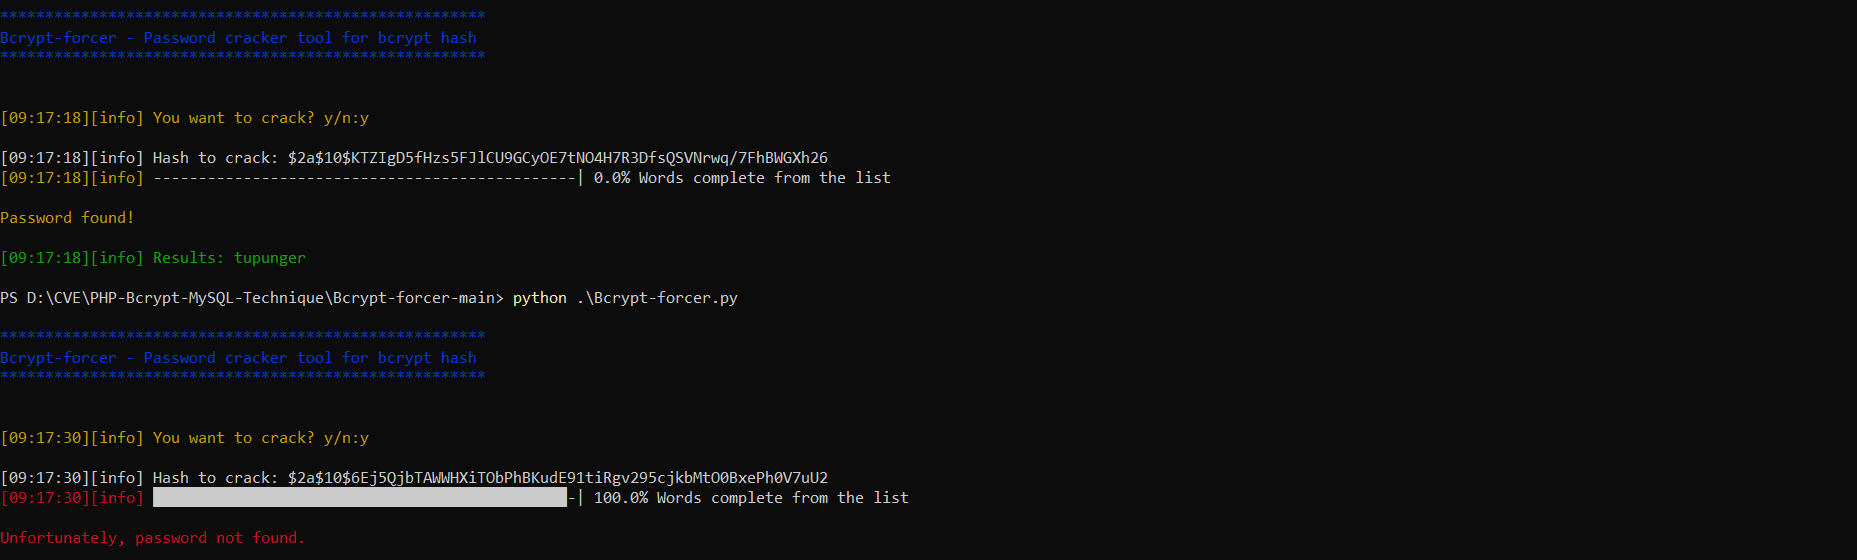 nu11secur1ty/bcrypt-forcer
Cracker di hash Bcrypt per test di penetrazione e recupero password. Decripta gli hash Bcrypt utilizzando metodi dizionario o forza bruta.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Kit di sfruttamento completo per la vulnerabilità SQL Injection CVE-2026-3180 - WordPress Contest Gallery. Include estrazione automatica dei dati,…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Questo repository contiene note di ricerca e un proof-of-concept (PoC) di alto livello per CVE-2024-21413, una vulnerabilità osservata in alcuni…
 petergabaldon/cve-2024-1346
La password root debole del database MySQL in LaborOfficeFree interessa la versione 19.10. Questa vulnerabilità consente a un attaccante di calcolare…
 jagdeepsinghceh/cms-made-simple-python3
Note di exploit e ricerca convertite in Python3 per CMS Made Simple (CVE-2019-9053) — Vulnerabilità di SQL Injection non autenticata. Include PoC…
 xk3nf4/cve-2022-25012
Argus Surveillance DVR v4.0 impiega una crittografia debole delle password.
 cybersecuritist/cve-2024-21754-forti-rce
Exploit per CVE-2024-21754 che colpisce l'hashing insufficiente delle password in FortiOS e FortiProxy, consentendo ad attaccanti privilegiati di…
 wrathfuldiety/zerologon
script zerologon per sfruttare CVE-2020-1472 CVSS 10/10
 vatsal200600/stegolab
Kit di steganografia delle immagini all-in-one per CTF e analisi forense
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 bilalbaraz/passgen
Genera password dal terminale
 magicbytes/magicarch
MagicArch è uno script post-installazione completo realizzato con Ansible, progettato per trasformare un'installazione base di Arch Linux in una…
 an00brektn/shirocrack
Semplice cracker di hash per hash di Apache Shiro scritto in Golang. Utile per sfruttare CVE-2024-4956.
 gquere/cve-2018-16987
Divulgazione tecnica di CVE-2018-16987: archiviazione in chiaro delle password dei servizi esterni nel pannello di amministrazione di Squash TM, con…
 iqbalx7/wp2shell
RCE non autenticata nel core di WordPress (CVE-2026-63030 + CVE-2026-60137)
 jeanback1/cve-2019-9053-exploit
Exploit automatico per CVE-2019-9053, un'iniezione SQL cieca basata sul tempo in CMS Made Simple ≤2.2.9. Estrae le credenziali admin (username,…