
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
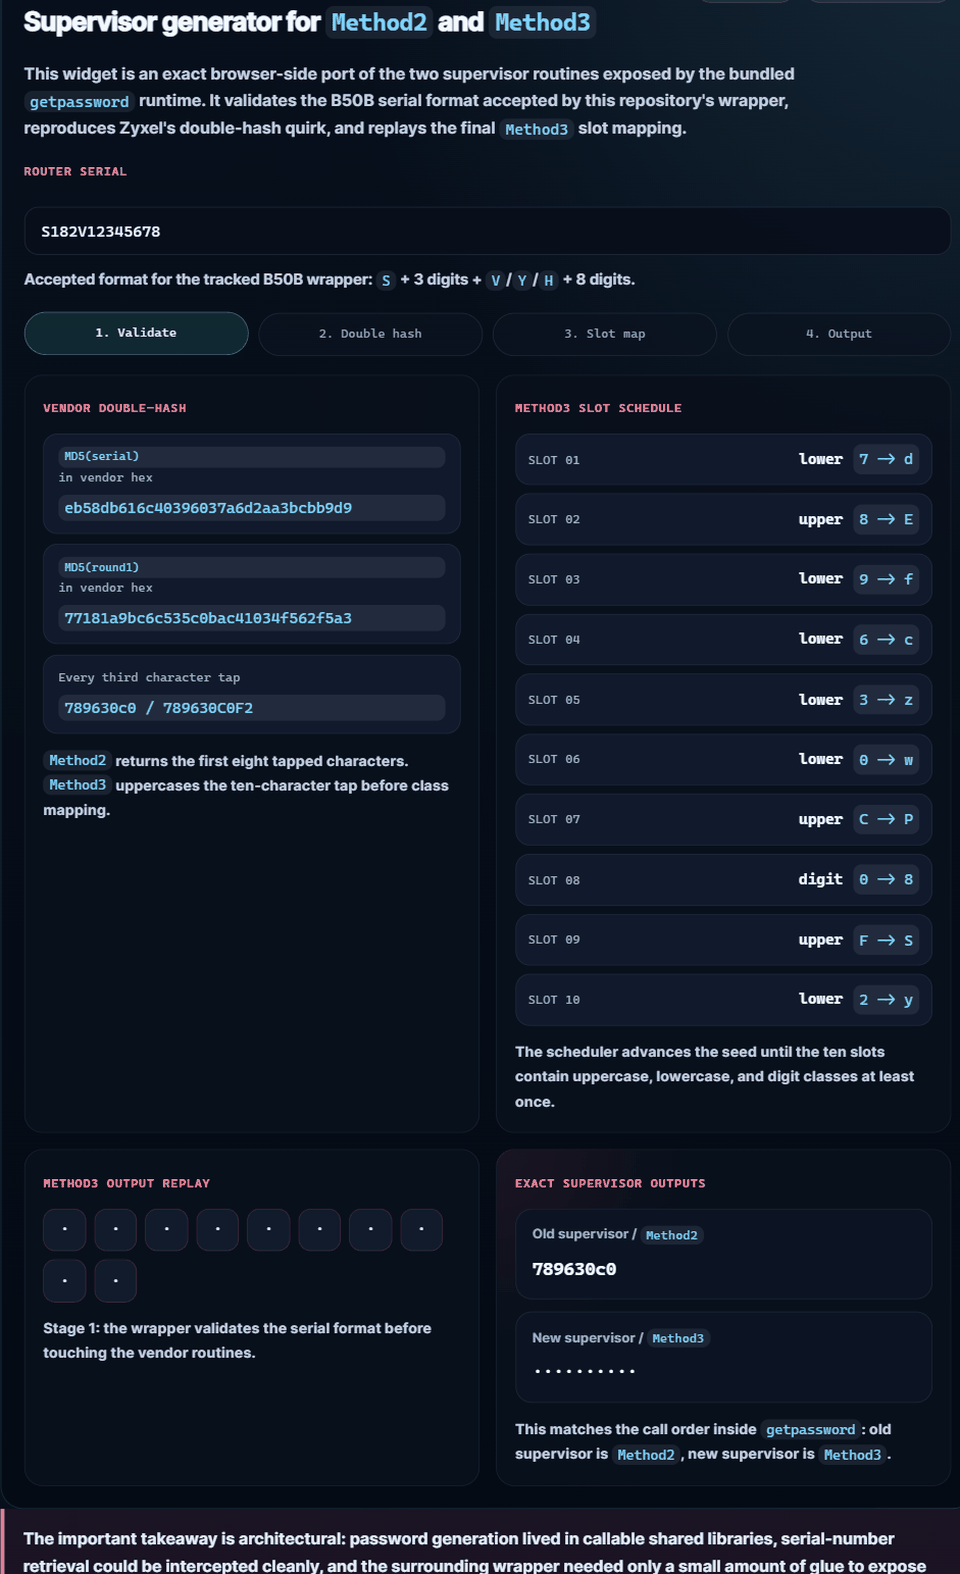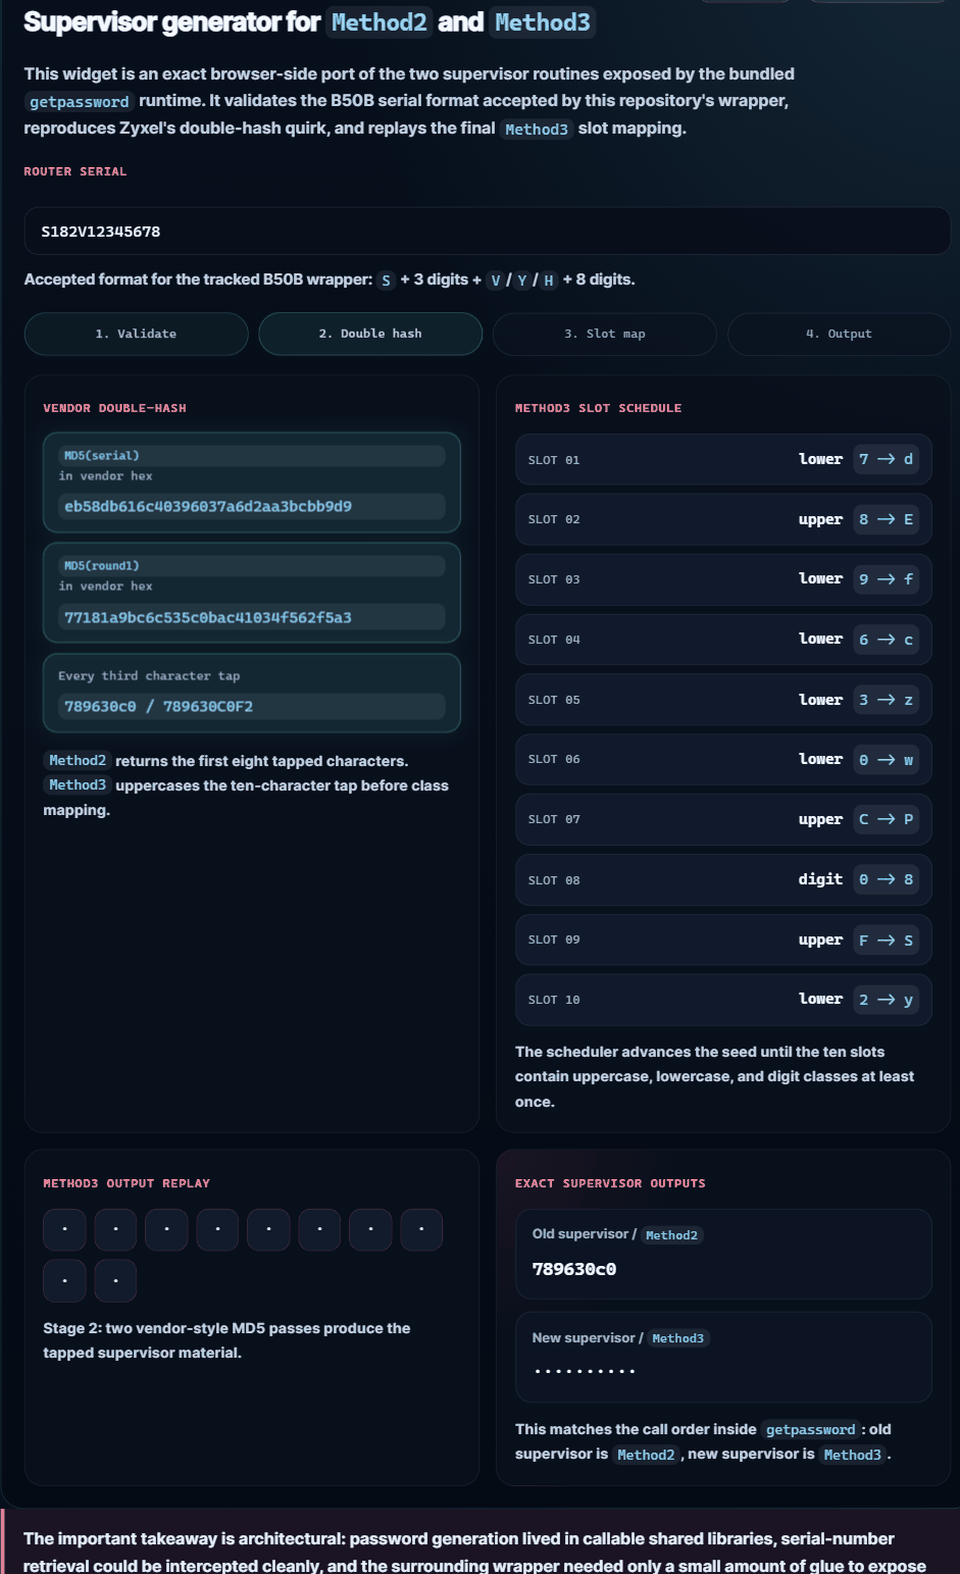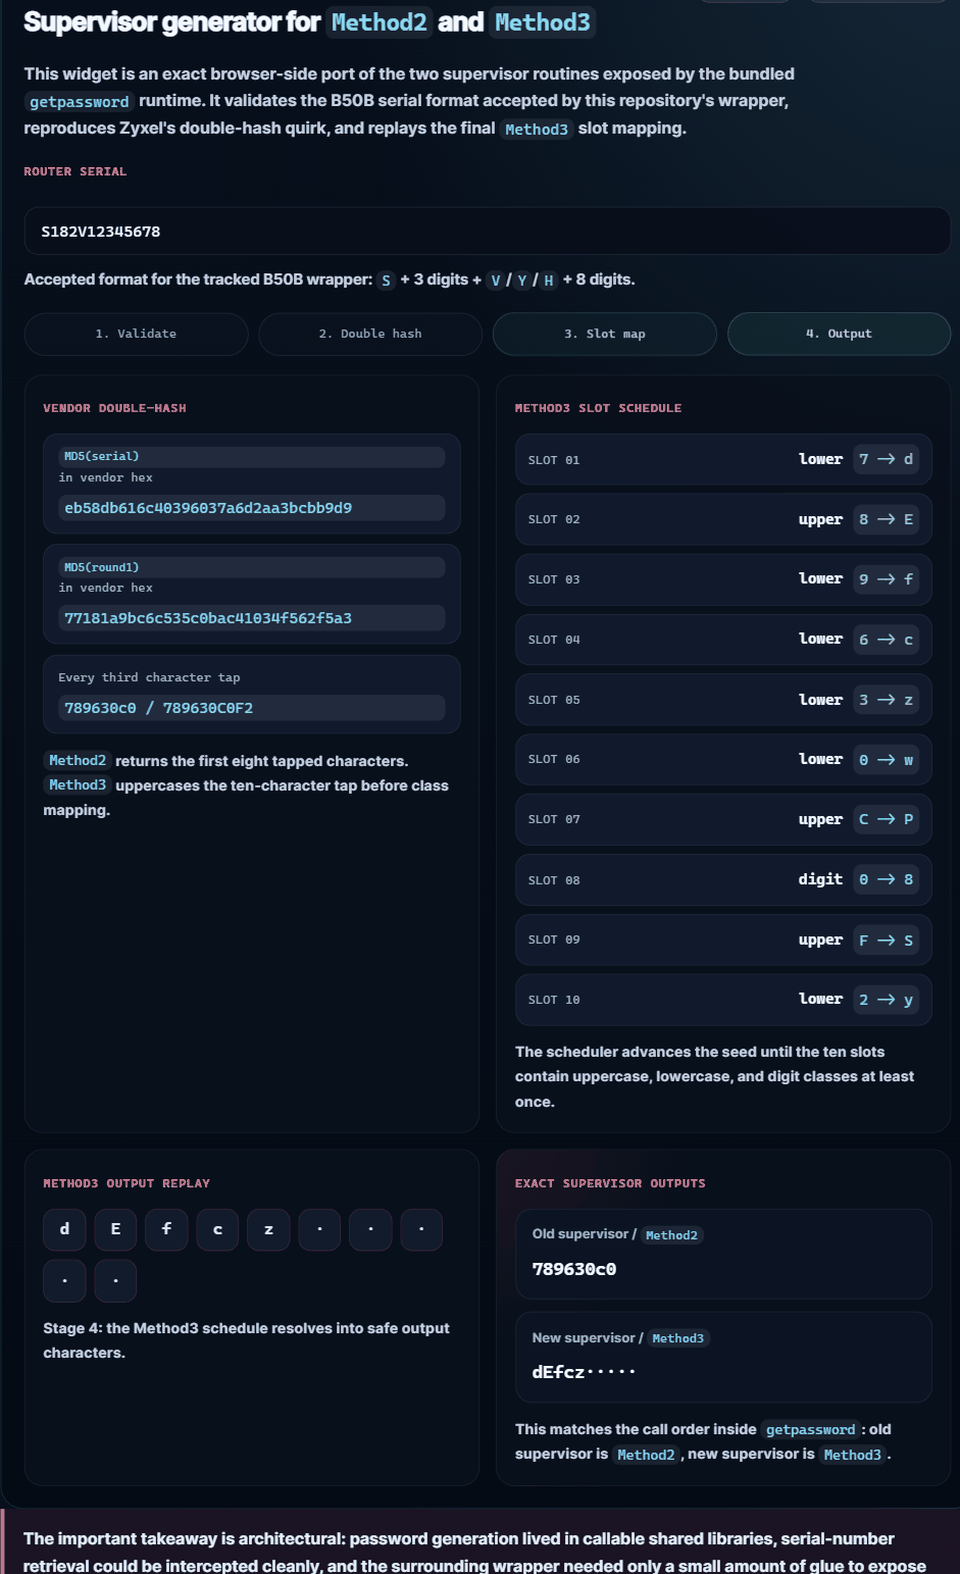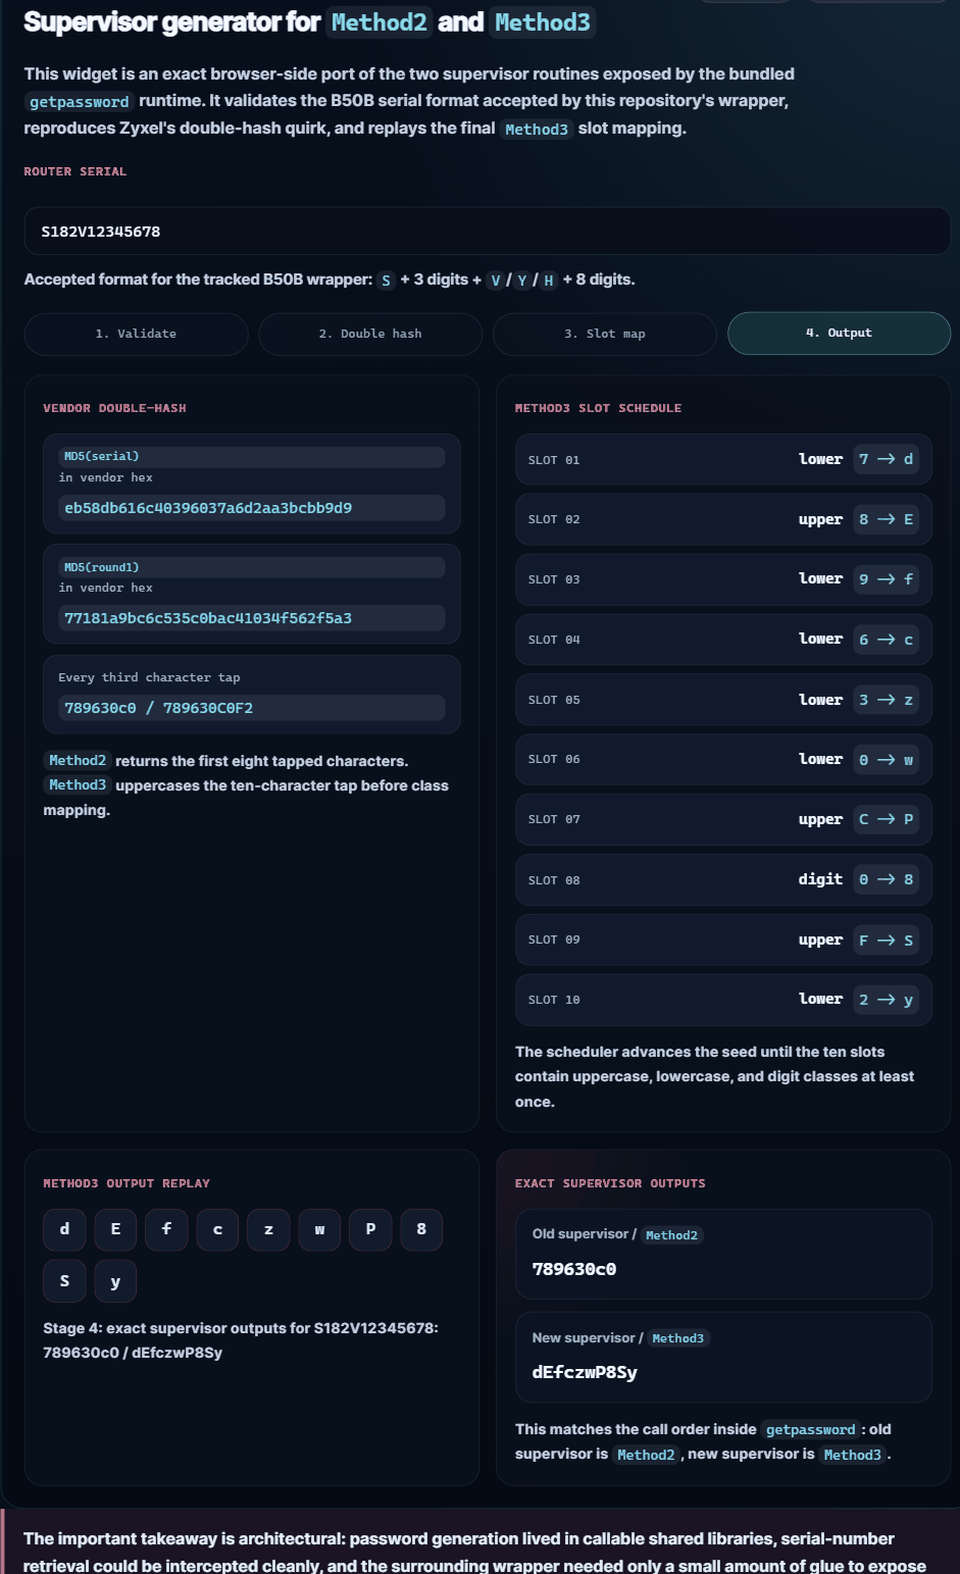
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Write-up sull'esposizione delle credenziali super-admin di Zyxel su firmware CPE/ONT/LTE/5G, con un laboratorio genpass adattato per VMG8825-B50B.
 adversis/screenscrub
Trova le credenziali negli screenshot, salvale nel tuo gestore di segreti e oscurale in modo irreversibile dall'immagine — locale, offline, basato su…
 0xblackash/cve-2026-47729
CVE-2026-47729
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - SQL Injection non autenticata. Poc.
 hantwister/o5logon-fetch
Tenta di sfruttare CVE-2012-3137 su server Oracle vulnerabili.
 ejfkdev/reyee_decrypt
Decifra il firmware Ruijie ReyeeOS (v1/v2) e i backup di configurazione cifrati; recupera le password in chiaro
 dh4nuj4/simplectf-updatedexploit
Questo script è una versione modificata dell'exploit originale di Daniele Scanu che sfrutta una vulnerabilità di SQL injection non autenticata in CMS…
 b1tbreaker/cve-2025-48708
Mancanza di sanificazione degli argomenti che porta alla fuoriuscita di password nelle versioni PDF di Ghostscript fino alla 10.05.0.
 und3sc0n0c1d0/bruteforce-to-keepass
Questo script integra i risultati ottenuti tramite lo strumento keepass-password-dumper quando si sfrutta la vulnerabilità CVE-2023-32784 che…
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Exploit Python per la vulnerabilità SQL injection CVE-2019-9053 in CMS Made Simple 2.2.10 con capacità di cracking dell'hash delle password ed…
 bytehackr/keepass_poc
PoC per KeePass [CVE-2022-0725]
 randomuser1983/ikeabuser
Un semplice wrapper di tool per automatizzare l'enumerazione, il fingerprinting e l'estrazione del PSK di un gateway VPN IPSec.
 grepstrength/cve-2026-92680
Proof-of-concept per la decifratura delle credenziali server protette tramite DPAPI di Araxis Merge (CVE-2026-92680), che dimostra una memorizzazione…
 abraxas/gatex
FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
 4d000/tenda-f3-v4
Script Python per sfruttare CVE-2020-35391 sui router Tenda F3 V3/V4, consentendo il download non autorizzato dei file di configurazione, flash e…
 mister-turtle/cve-2023-32784
Estrae le password master di KeePass da dump di memoria di database sbloccati, producendo potenziali caratteri per posizione, una passphrase e una…
 infobyte/nec_aterm_tools
Estrae chiavi hardware casuali dalle immagini firmware dei router NEC Aterm e dai codici QR per generare password valide per ottenere accesso alla…
 jaarden/cve-2024-22894
Proof-of-concept exploit per CVE-2024-22894, che dimostra l'estrazione della password di root crittografata con 3DES dal firmware delle pompe di…








