
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
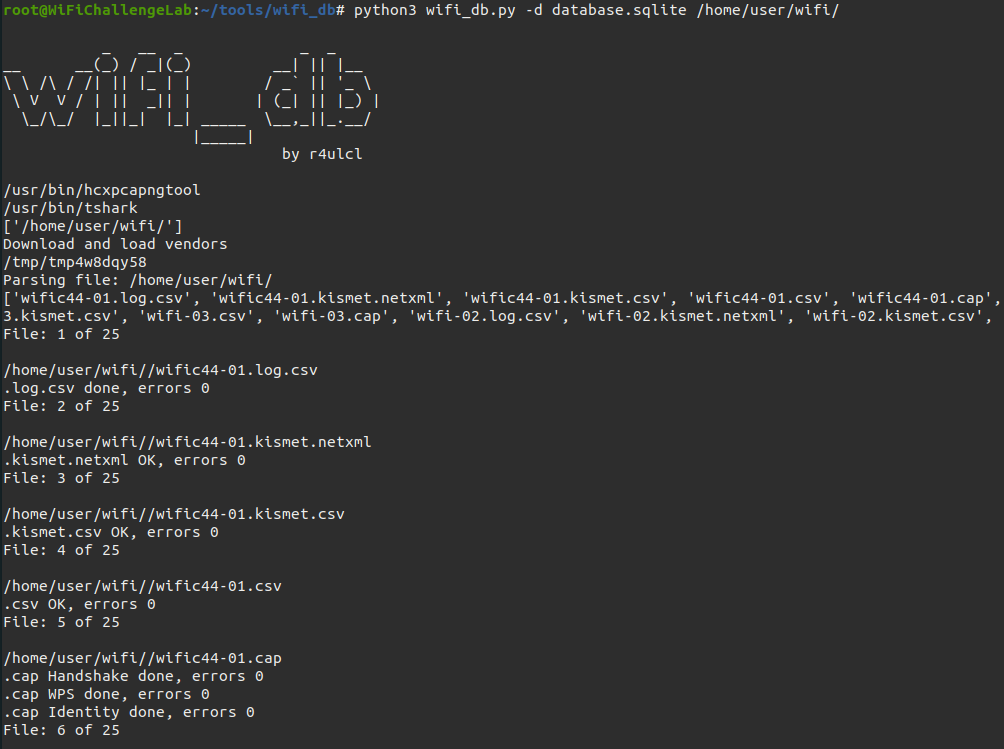
 r4ulcl/wifi_db
Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni…
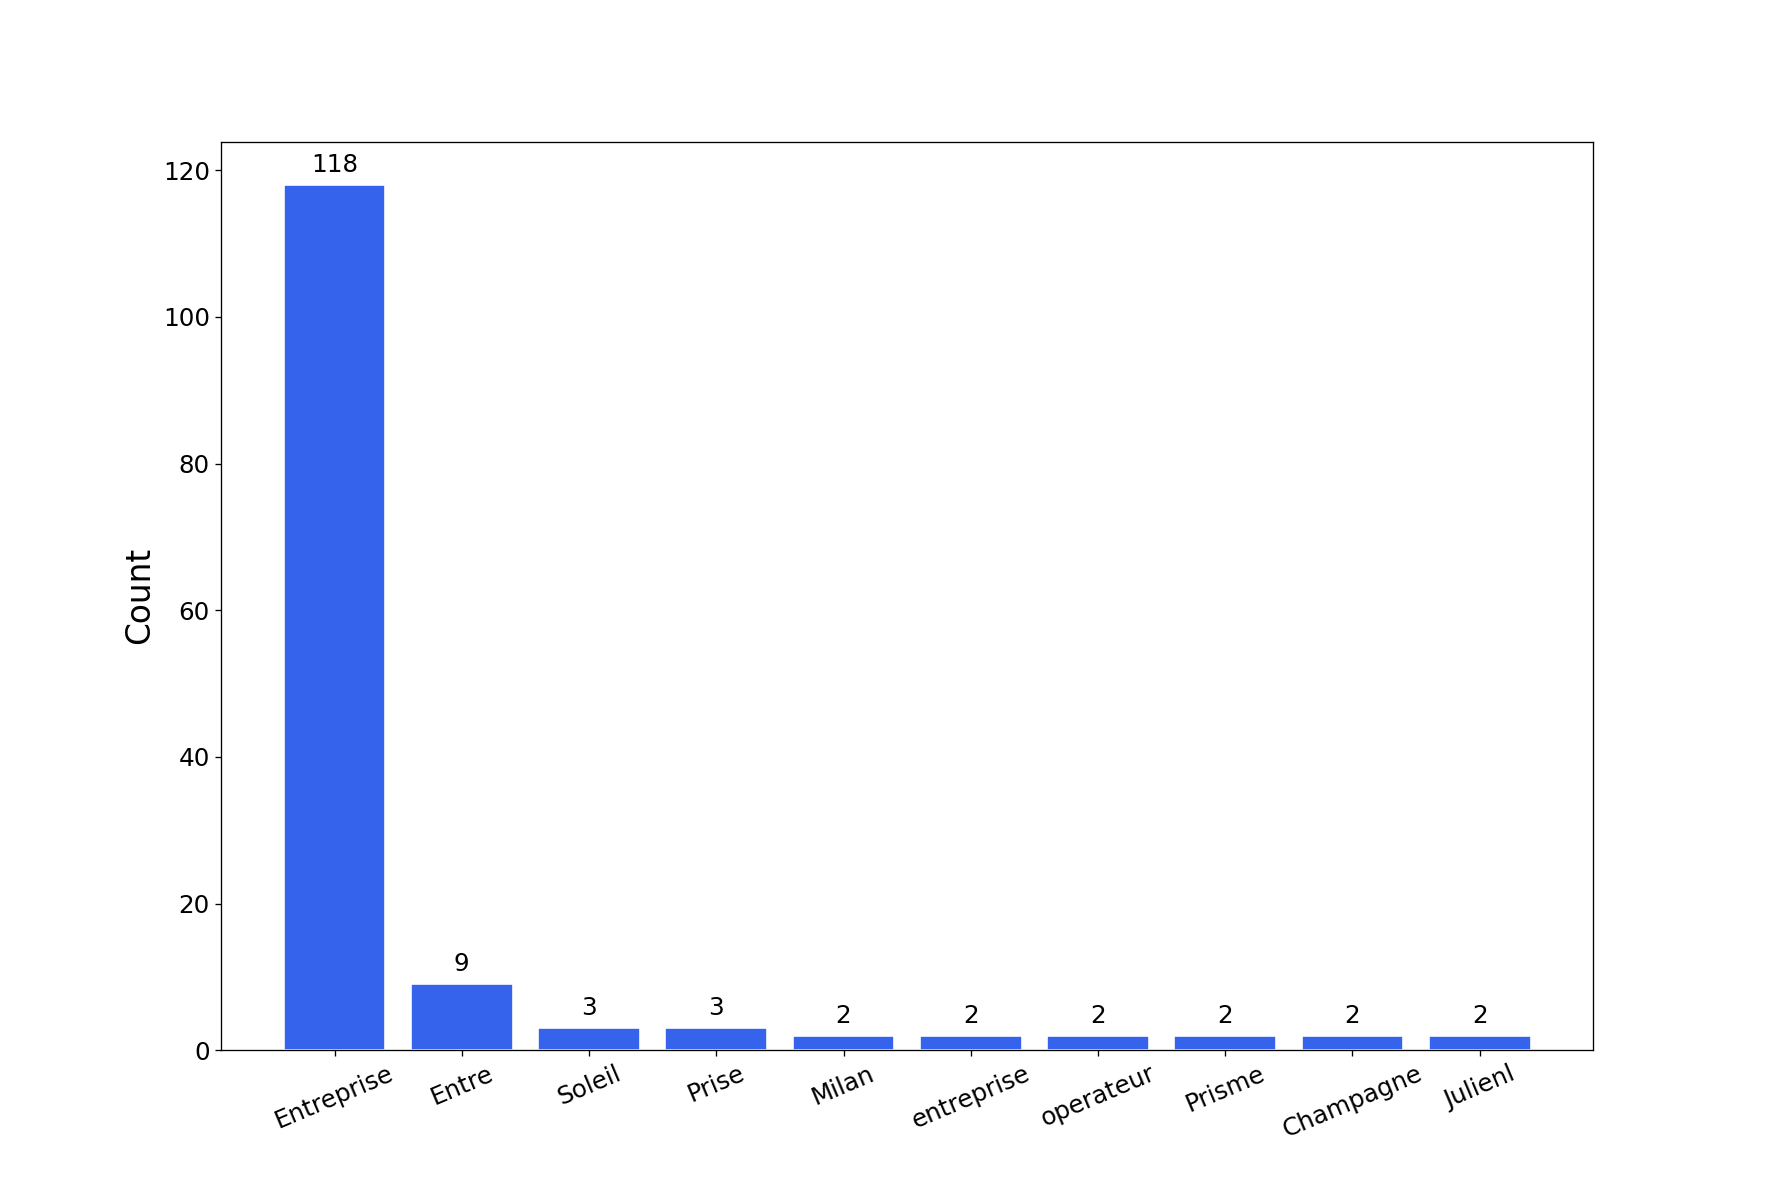 orange-cyberdefense/graphcat
Genera grafici e diagrammi basati sul risultato del cracking delle password.
 patrickdw123/paranoidf
ParanoiDF - Suite di analisi PDF basata su PeePDF di Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Strumenti aggiunti: Cracking delle…
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 ajnik/joomla-bruteforce
Script Python che esegue brute-force delle credenziali di accesso all'amministratore di Joomla utilizzando wordlist, con opzioni proxy e verbose per…
 moloch--/leakdb
Ricerca di credenziali in chiaro Web-Scale NoSQL Idempotente Cloud-Native Big-Data Serverless
 michaeldim02/narthex
Generatore modulare di dizionari personalizzati.
 z-bool/venom-jwt
Strumento di verifica delle vulnerabilità e brute-force delle chiavi sviluppato per il penetration testing di JWT, che genera risultati per FUZZ…
 synacktiv/rulesfinder
Regole di mangling delle password apprese tramite machine learning
 sensepost/assless-chaps
Decifra rapidamente challenge/risposte MSCHAPv2 utilizzando un database di hash NT.
 deprecatedluar/dredge-cargo
Vault CLI crittografato per note, configurazioni, chiavi e file. Cerca, non organizzare.
 chokepoint/beleth
Auditor di password SSH multi-thread
 buybitart/cyclepatrol
Strumento Bash per controlli di sicurezza Wi-Fi a piedi in loop, con report di evidenza. (re-inventato il WarDriving Wi-Fi)
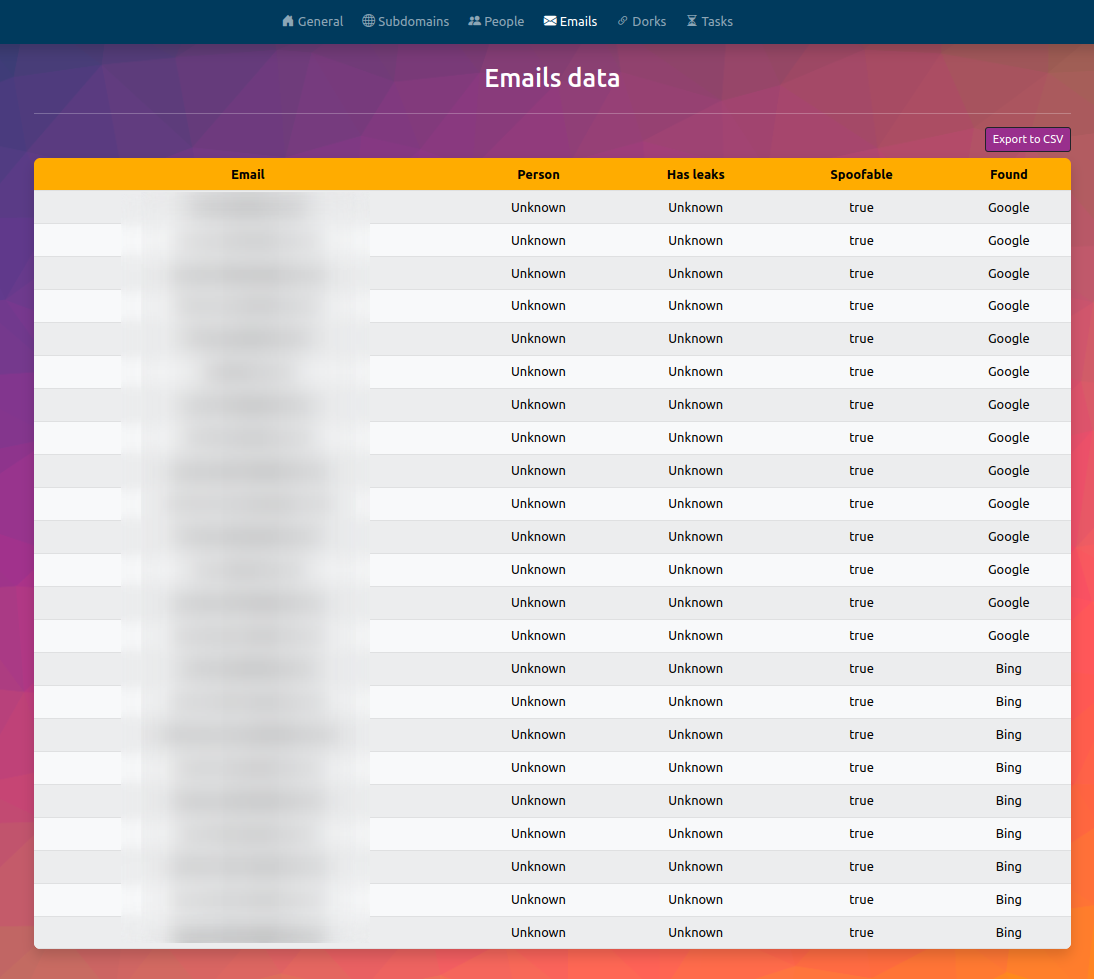 fundacio-i2cat/infohound
InfoHound è un OSINT per estrarre una grande quantità di dati dato un nome di dominio web.
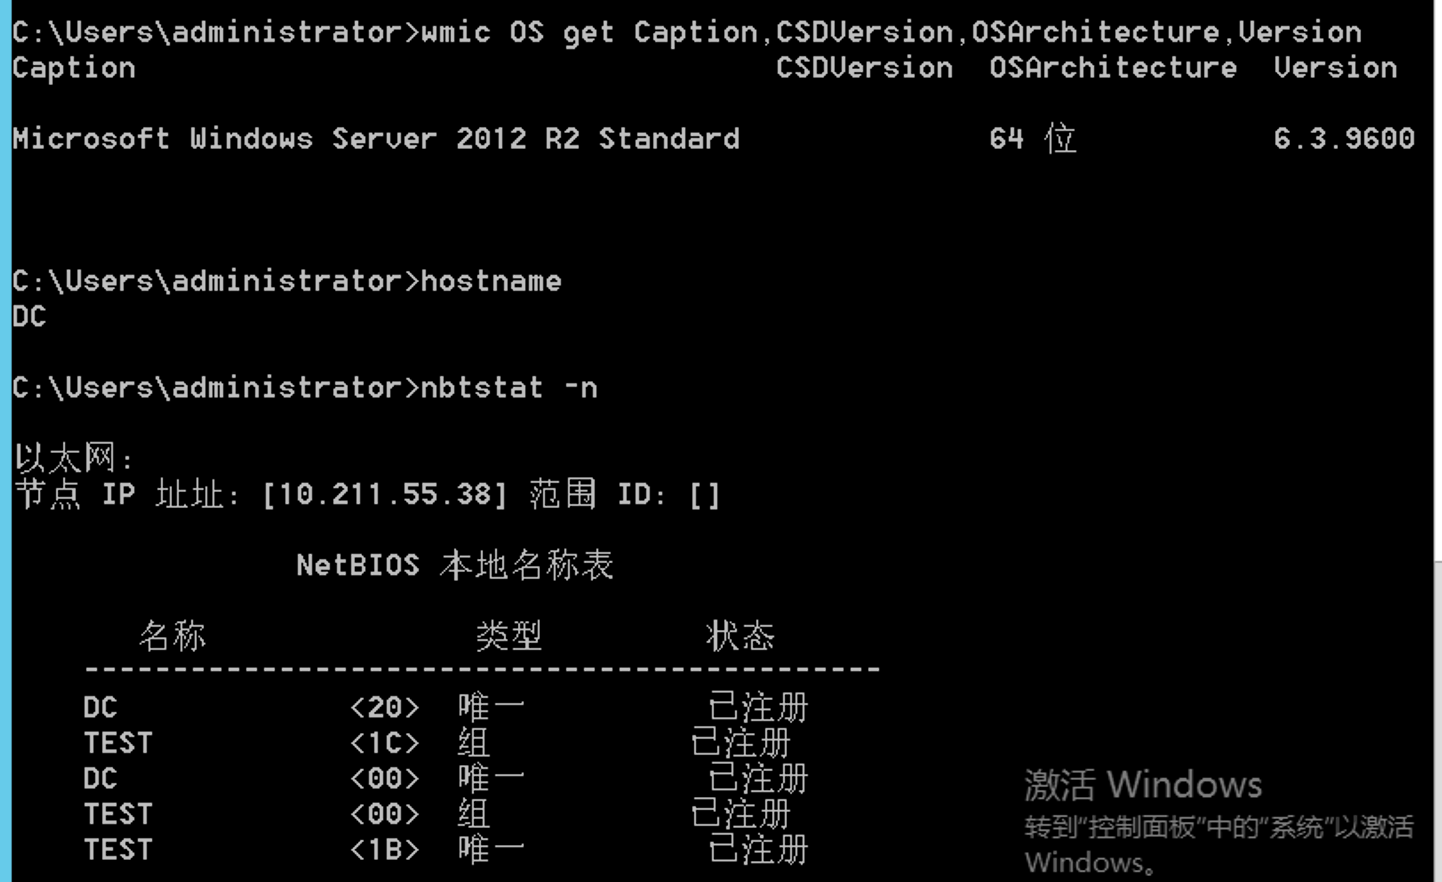 mstxq17/cve-2020-1472
cve-2020-1472 riproduzione, sfruttamento e relativo exploit
 cisc0-gif/kitt-lite
Strumento CLI per Pentesting Basato su Python
 mirchr/security-research
Ricerca sulla sicurezza








