
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 ekultek/pybelt
La cintura degli attrezzi dell'hacker
 vah13/extracttvpasswords
strumento per estrarre password dalla memoria di TeamViewer utilizzando Frida
 priyankvadaliya/zip-cracker-
Script Python per Craccare Password di Zip con attacco dizionario e anche usare Crunch come Pipeline

 brannondorsey/naive-hashcat
Wrapper plug-and-play per hashcat che recupera hash di password utilizzando attacchi preconfigurati a dizionario, basati su regole, combinator e…
 offxec/thedoc
Automatizza lo sfruttamento dell'iniezione SQL con SQLMAP, esegue crawling per vulnerabilità, estrae credenziali del database, trova pagine di login…
 kyomahooin/cve-2008-6970
Brute force per SQL injection blind.
 them4hd1/vayne-rat
Un Rat C# .NET avanzato, è stabile e contiene molte funzionalità.
 timbo05sec/autocrack
Wrapper per Hashcat per aiutare ad automatizzare il processo di cracking
 attackercan/teamviewer-dumper
Estrai ID e password di TeamViewer dalla memoria. Funziona molto meglio di altri strumenti.
 alessandroz/pupy
Pupy è un RAT (Strumento di Amministrazione Remota) opensource, multi-piattaforma (Windows, Linux, OSX, Android), multifunzione, principalmente…
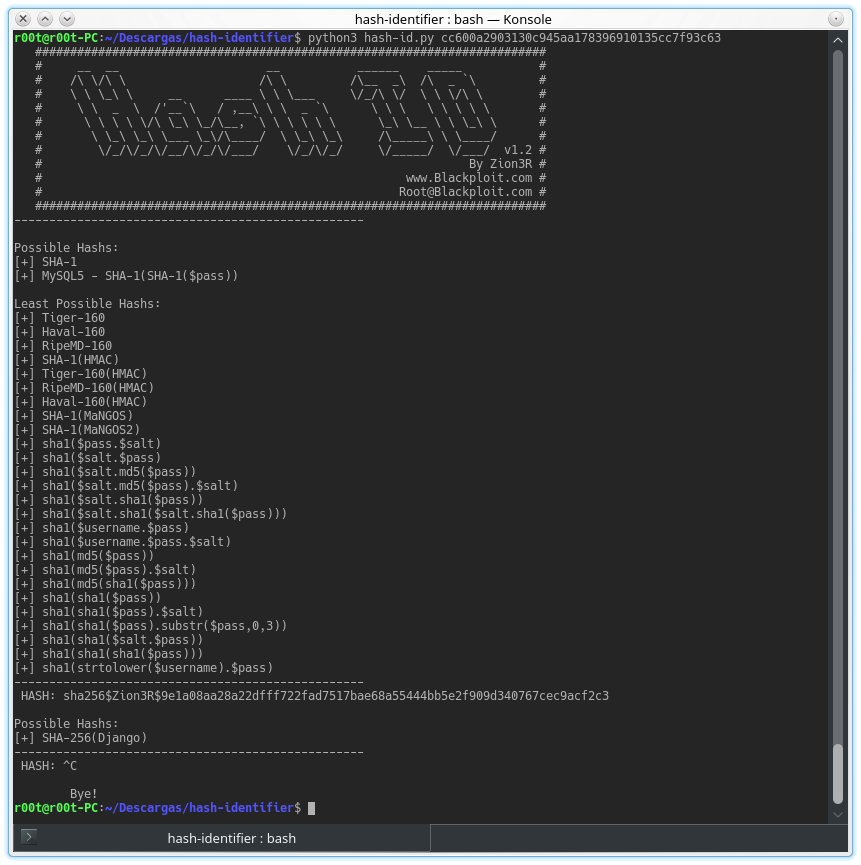 blackploit/hash-identifier
Software per identificare i diversi tipi di hash utilizzati per crittografare dati e in particolare password
 mwgg/passera
[NON SUPPORTATO] Un piccolo strumento per trasformare qualsiasi passphrase inserita in una password forte e sicura, permettendoti di utilizzare…

 jimywork/cromos
Cromos è uno strumento per scaricare estensioni legittime dal Chrome Web Store e iniettare codici in background dell'applicazione.
 peewpw/invoke-wcmdump
Script PowerShell per estrarre le credenziali di Windows dal Gestore Credenziali
 k4m4/dymerge
🔓 Un combinatore dinamico di dizionari per attacchi basati su dizionario di successo.
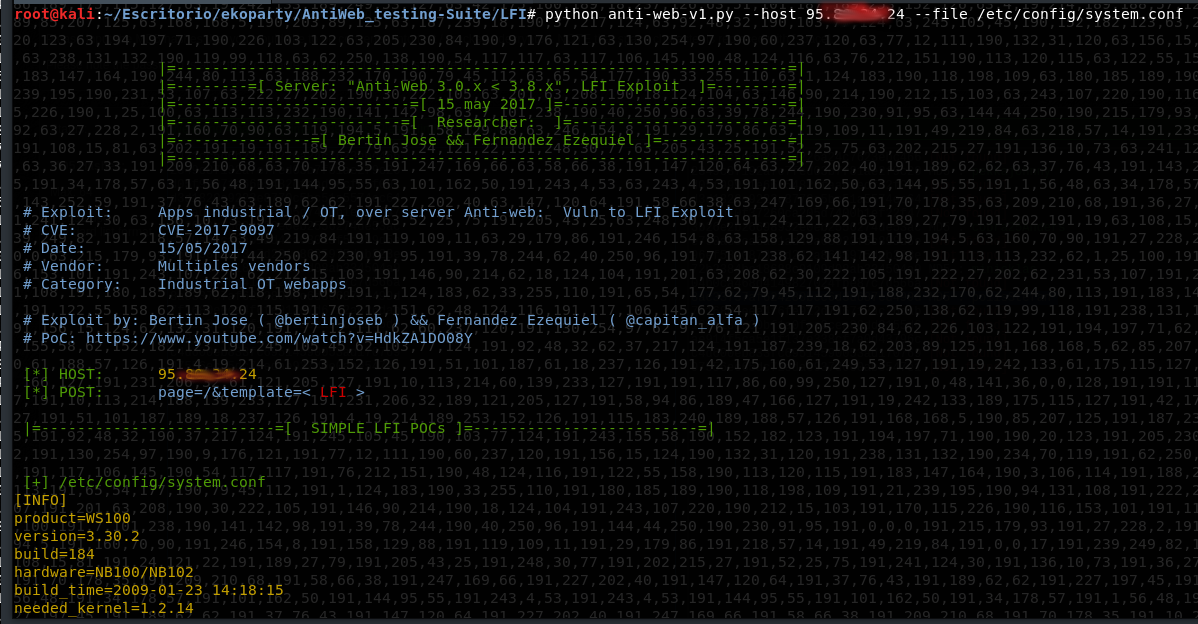 mdudek-ics/antiweb_testing-suite
Suite di strumenti che sfruttano il CVE-2017-9097 (+RCE)








