
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 bytehackr/keepass_poc
PoC per KeePass [CVE-2022-0725]
 aaaguirrep/offensive-docker
Offensive Docker è un'immagine con gli strumenti offensivi più utilizzati per creare un ambiente facilmente e rapidamente per lanciare valutazioni…
 dievus/powershellforpentesters
Repository del corso PowerShell for Pentesters
 joelgmsec/autordpwn
Il Framework Shadow Attack
 b4shfire/stegcrack
Script di exploit per CVE-2021-27211
 someshkar/colabcat
:smiley_cat: Esecuzione di Hashcat su Google Colab con backup e ripristino della sessione.
 redcode-labs/airstrike
Cattura e decifra automaticamente gli handshake WPA-2 con un'architettura distribuita client-server.
 gquere/cve-2019-6693
Decripta i segreti di configurazione FortiGate (CVE-2019-6693) per versioni precedenti alla 6.2.0, estraendo password e chiavi crittografate da…
 jas502n/sscms_decrypt
Decrittazione del database sscms
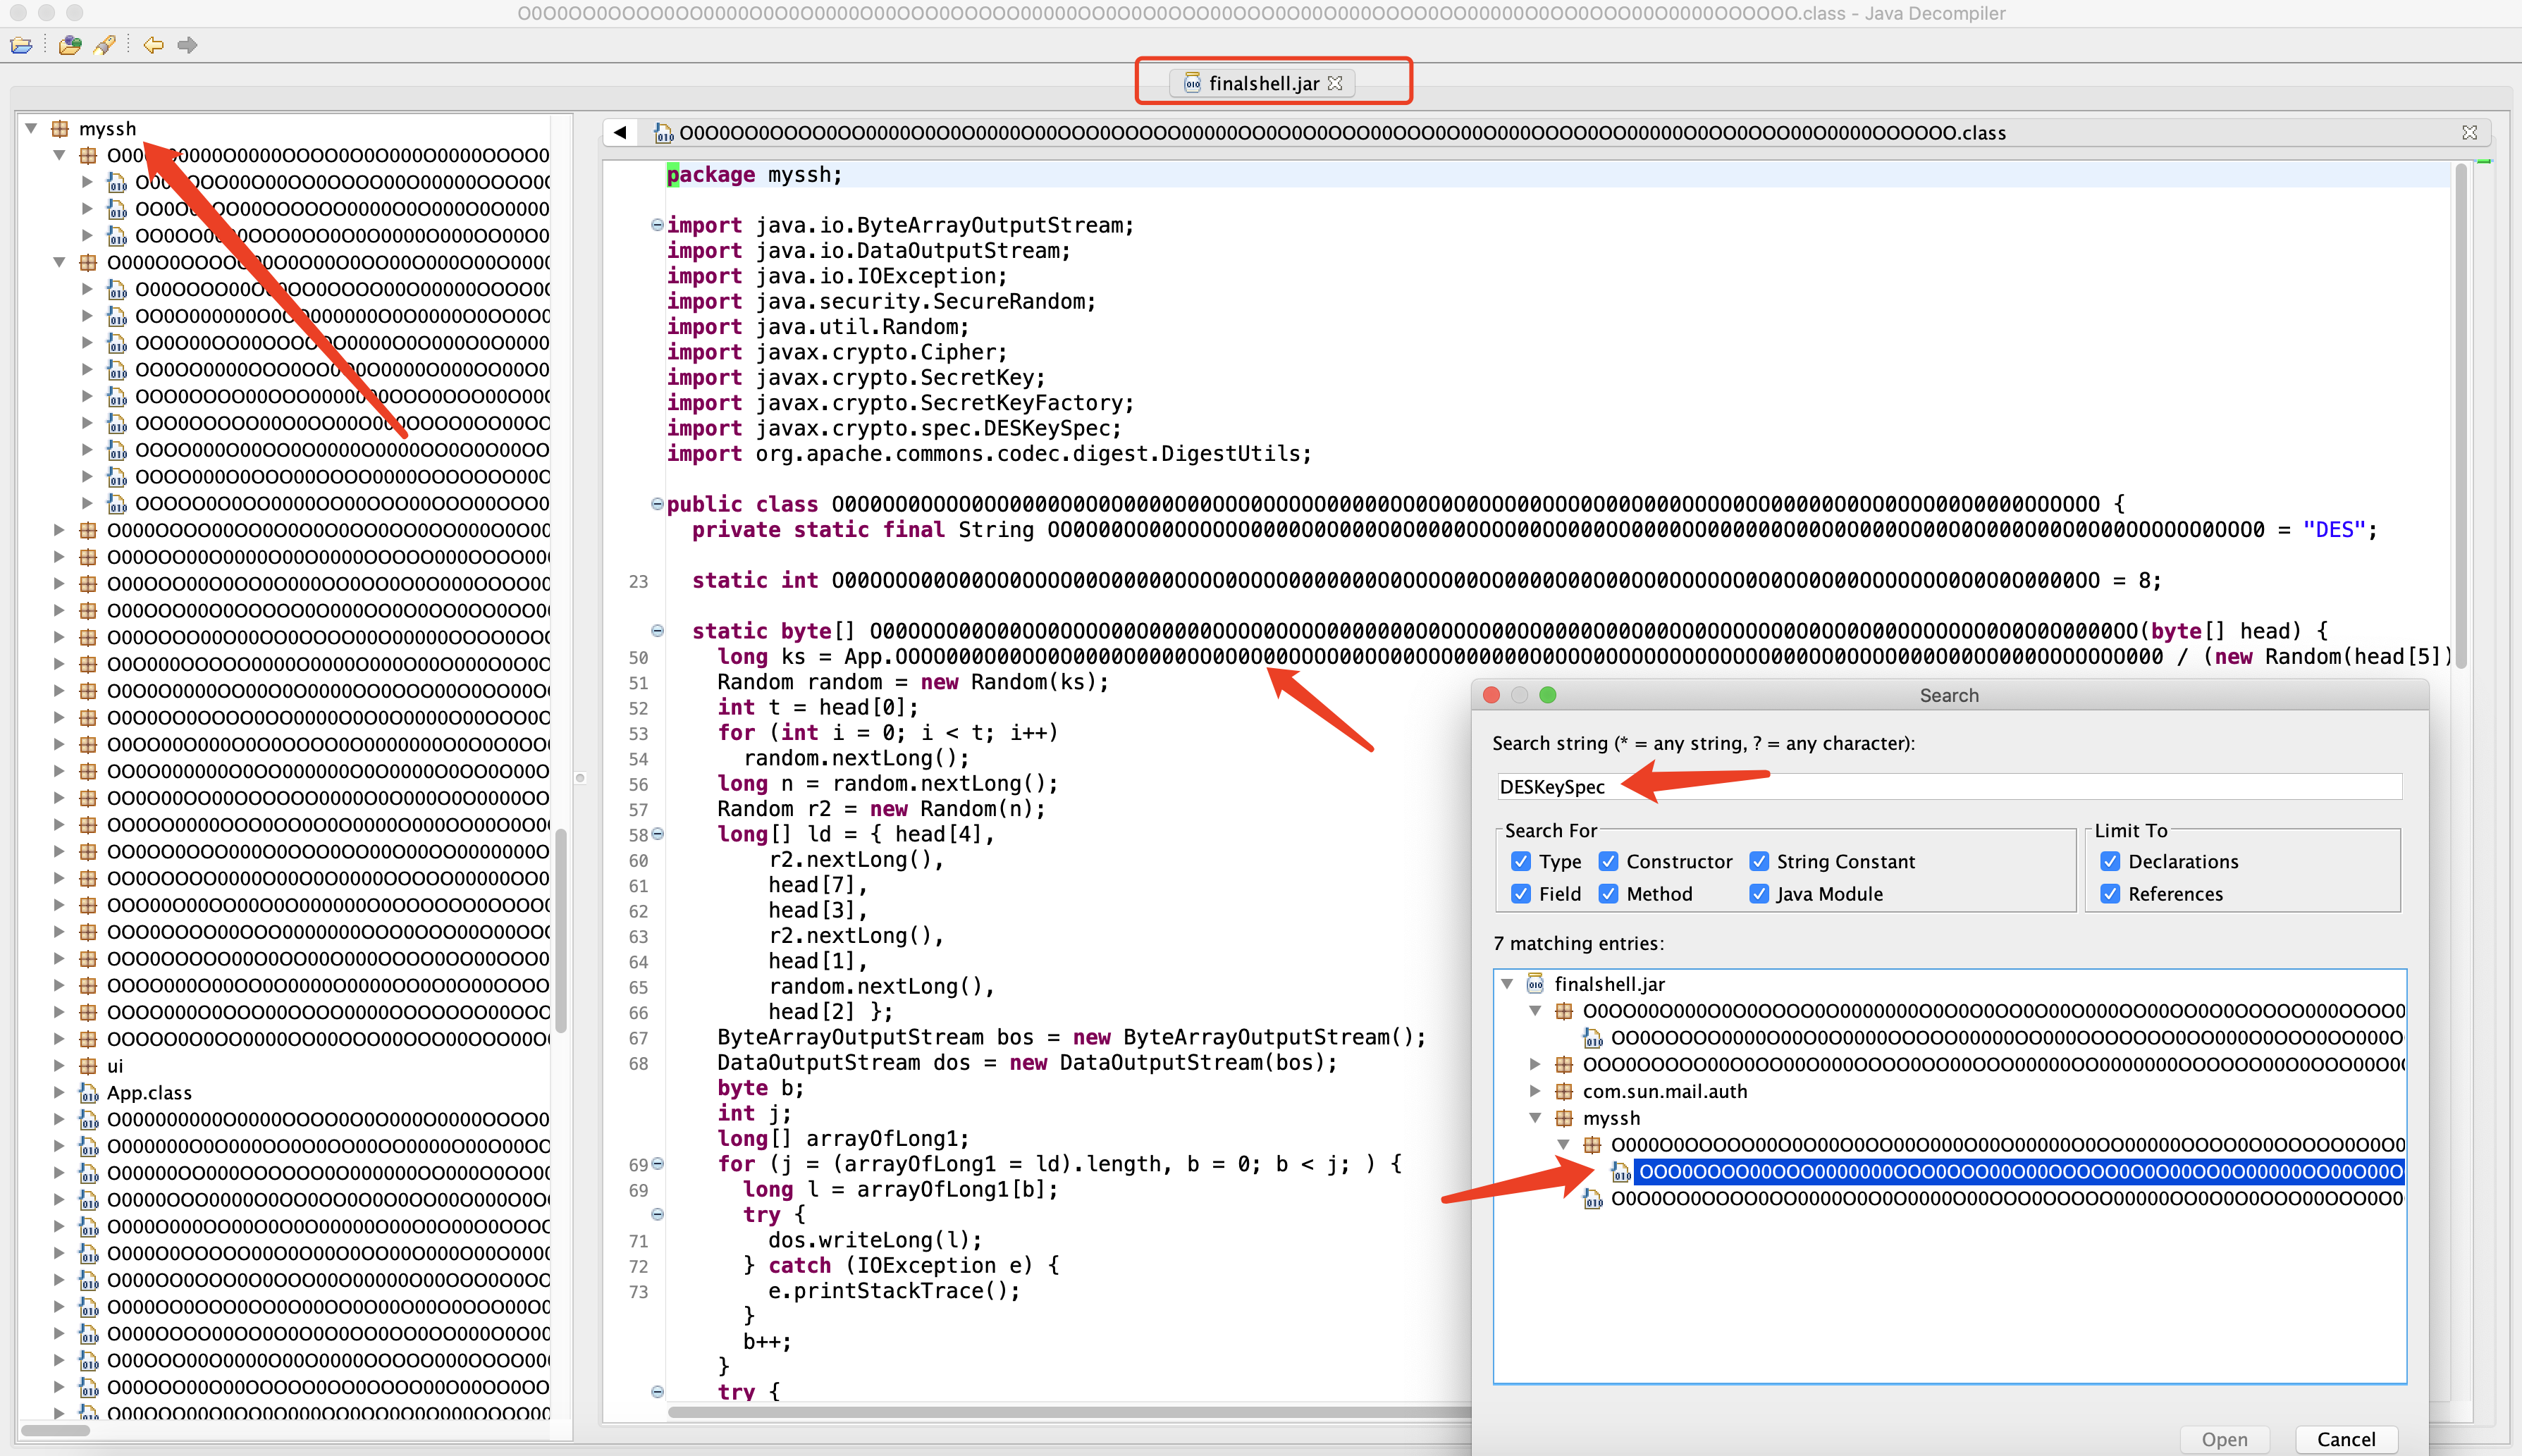 jas502n/finalshelldecodepass
FinalShellDecodePass Crittografia/Decrittografia
 entry33/aes256_passwd_store
Gestore di password crittografato AES-256 con derivazione della chiave scrypt/SHA256, che supporta operazioni di creazione, modifica, ricerca e…
 shmuelamar/cracken
un generatore veloce di wordlist di password, uno strumento per la creazione di Smartlist e per l'analisi ibrida-mask delle password, scritto in Rust…
 e-ago/bitcracker
BitCracker è il primo strumento di cracking delle password open source per unità di memoria crittografate con BitLocker
 rek7/mxtract
mXtract - Estrattore e Analizzatore di Memoria
 odedshimon/bruteshark
Strumento di analisi di rete
 tehw0lf/airbash
Uno script POSIX-compliant, completamente automatizzato per la cattura di PMKID e handshake WPA PSK, pensato per il penetration testing
 noob-hackers/p-gen
Genera password casuali e forti in Termux con questo strumento
 noob-hackers/lazybee
Crea la migliore wordlist da uno strumento Python in Termux








