#1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 hotpotcookie/cve-2022-44877-white-box
Utilità Red Team per configurare payload CWP CentOS 7 e reverse shell (Red Team 9 - CW2023)
 dawnl3ss/cve-2023-32784
Recupera la password principale di un database KeePass <= 2.53.1
 j-baines/even-you-brutus
Brute force a dizionario dell'interfaccia web di Mikrotik RouterOS 6.x
 optiv/talon
Uno strumento di indovinamento delle password che prende di mira i servizi Kerberos e LDAP all'interno dell'ambiente Windows Active Directory.
 synacktiv/rulesfinder
Regole di mangling delle password apprese tramite machine learning
 c3rrberu5/zerologon-to-shell
Script di exploit automatizzato che combina CVE-2020-1472 (ZeroLogon) con evil-winrm per ottenere una shell remota su controller di dominio Windows…
 cduram/cve-2023-39144
Divulgazione CVE-2023-39144: esposizione di password in chiaro nelle pagine admin dell'appliance Element55 Maketime, consentendo escalation di…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit per CVE-2023-23397 Outlook NTLM hash leak tramite inviti di calendario dannosi. Include weaponization PowerShell, integrazione Responder e…
 blunderbuss-wctf/wacker
Un cracker di dizionario per WPA3
 blackarch/wordlistctl
Recupera, installa e cerca archivi di wordlist da siti web e peer torrent.
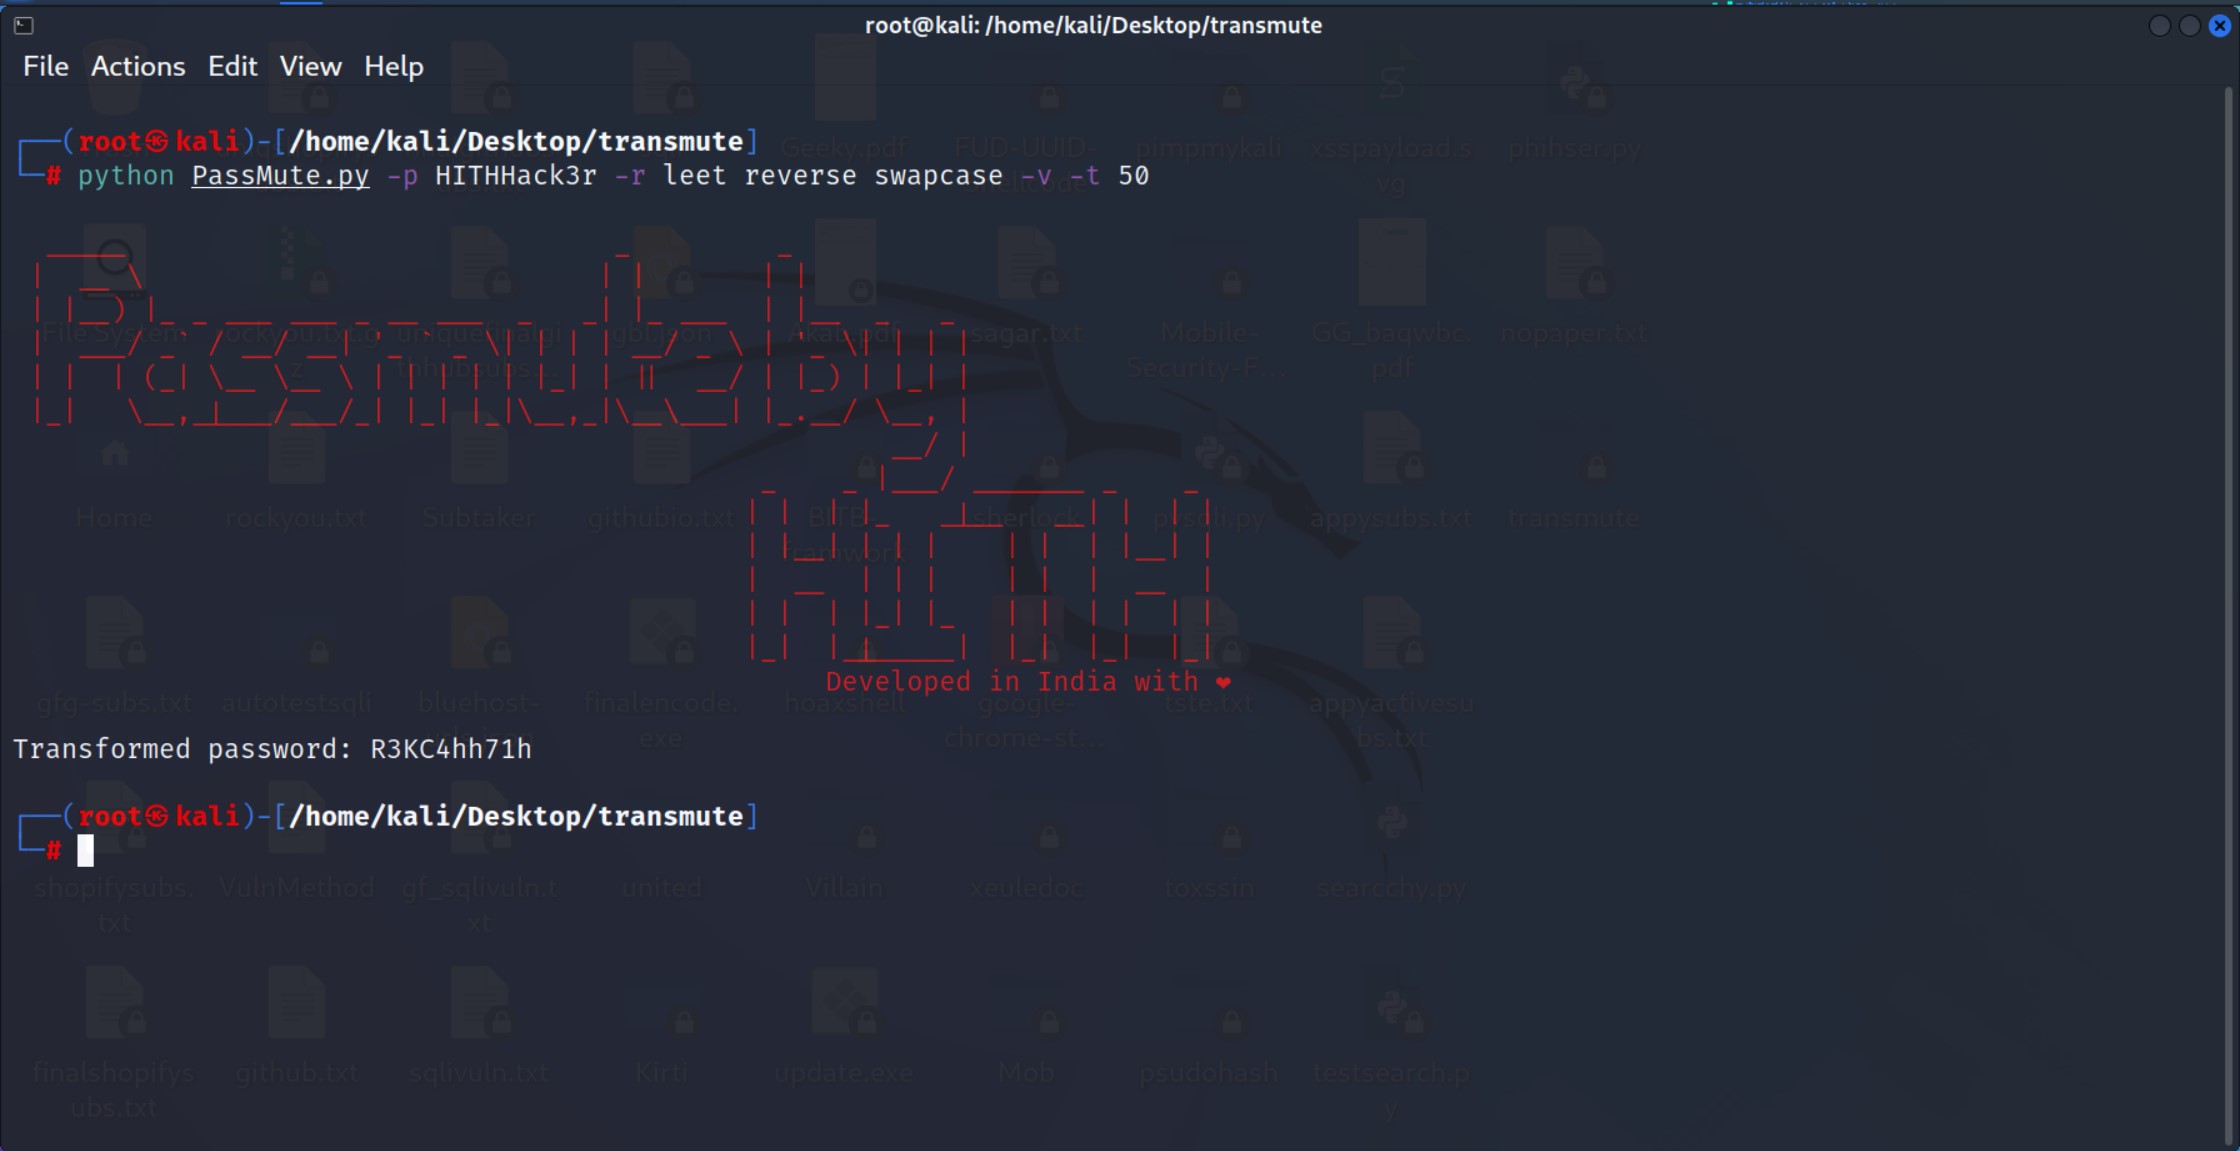 hackerinthehouse-official/passmute
Strumento CLI per la mutazione di password che applica regole di trasformazione (leet, reverse, case-swap) per generare varianti di password per test…
 moscowchill/lstar-en
LSTAR - CobaltStrike Tradotto in EN
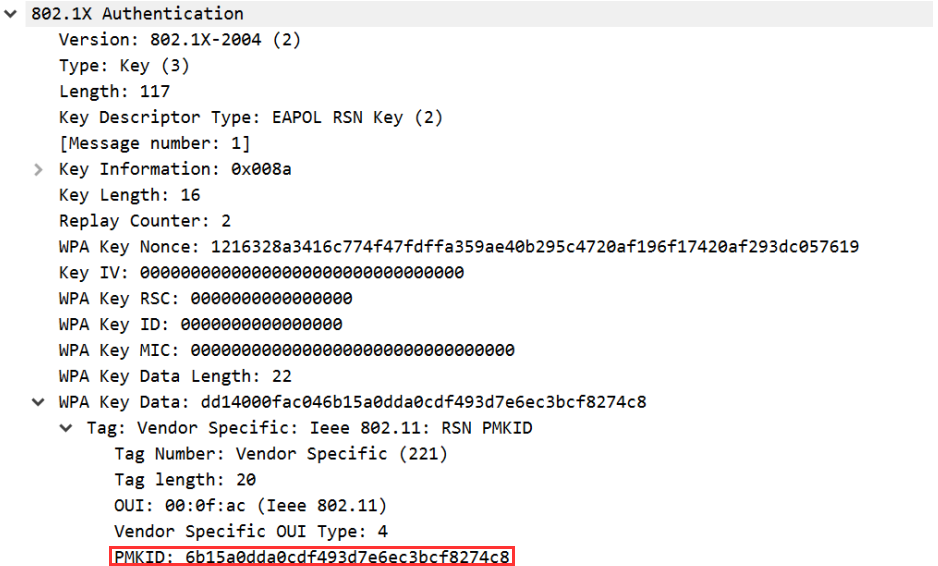 n0mi1k/pmkidcracker
Uno strumento per craccare la passphrase WPA2 con valore PMKID senza client o de-autenticazione
 arcaneiceman/kraken
Sistema distribuito di cracking delle password con forza bruta che parallelizza attacchi basati su dizionario e Crunch su più macchine tramite client…
 z-jxy/keepass_dump
Dumper di KeePass 2.X (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
Questo script integra i risultati ottenuti tramite lo strumento keepass-password-dumper quando si sfrutta la vulnerabilità CVE-2023-32784 che…
 4nner/cve-2019-9053
Exploit Python 3 per CVE-2019-9053, una vulnerabilità di SQL injection in CMS Made Simple, che consente l'estrazione di credenziali tramite SQLi…