
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 yucaerin/cve-2024-55555
Laravel Crypto Killer Scanner di massa (CVE-2024-55555)
 cspanias/rconfig_rce
PoC combinati per rConfig: SQL Injection (CVE-2020-10220) e Command Injection (CVE-2020-10879)
 sic4rio/grafana-decryptor-for-cve-2021-43798
Decripta le password DataSource di Grafana sfruttando la directory traversal CVE-2021-43798 per recuperare i file di configurazione e derivare le…
 kalidas-7/cve-2019-9053
Exploit di SQL injection blind basata sul tempo non autenticata per CMS Made Simple <= 2.2.9. Estrae le credenziali admin e opzionalmente decifra gli…
 incommatose/cve-2023-6063-poc
Una prova di concetto per CVE-2023-6063, una vulnerabilità di SQL injection blind basata sul tempo in WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - SQL Injection non autenticata. Poc.
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 mirchr/security-research
Ricerca sulla sicurezza
 nu11secur1ty/complete-google-dorks
Raccolta curata di query Google dork per la ricognizione avanzata sui motori di ricerca, che porta alla luce database esposti, file di…
 kayes817/cve-2022-1257
Exploit proof-of-concept per CVE-2022-1257 che estrae e decifra le credenziali memorizzate dal database dell'agente McAfee (ma.db) utilizzando…
 maikneysm/autopwn-titanic.htb
Questo è uno script di exploit automatizzato per la macchina Hack The Box *Titanic*. Estrae gli hash degli utenti Gitea tramite LFI, assiste nel loro…
 r4ygm/stegbrute
Strumento di steganografia bruteforce veloce scritto in Rust utile per CTF
 f4dee-backup/cve-2025-24071
Script di exploit per CVE-2025-24071 che intercetta gli hash NTLM da Windows estraendo un file ZIP/RAR appositamente creato, sfruttando la gestione…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Divulgazione dell'hash NTLMv2 tramite file .library-ms
 zzzteph/kraker
Kraker è un sistema distribuito di brute-force per password, focalizzato sulla facilità d'uso.
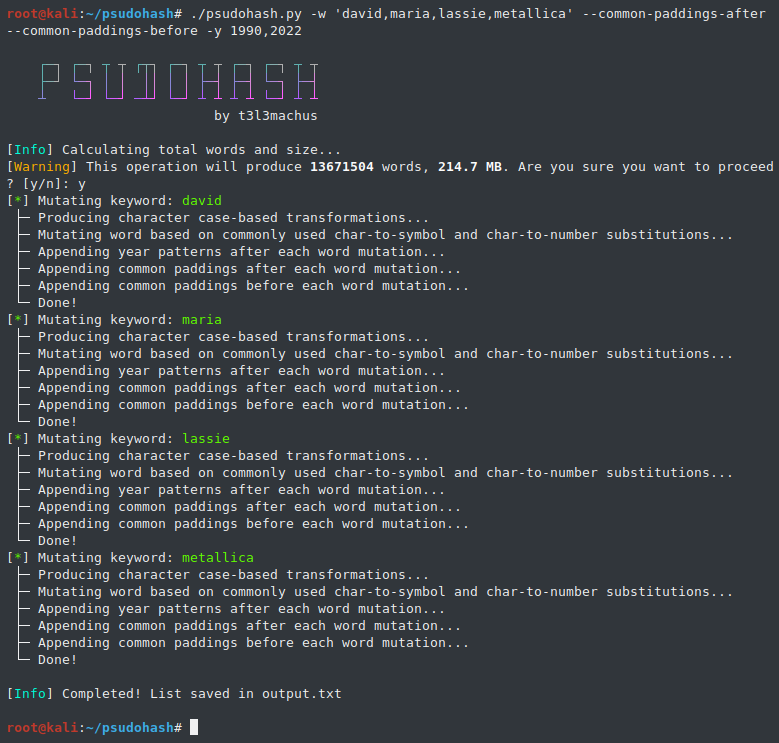 t3l3machus/psudohash
Genera milioni di mutazioni di password basate su parole chiave in pochi secondi.
 sofianehamlaoui/pentest-bookmarkz
Una raccolta di link utili per Pentesters
 z1ph1us/milksad-mnemonic-generator
Questo strumento genera frasi mnemoniche BIP-39 derivate da timestamp Unix, esplorando le implicazioni della vulnerabilità 'Milk Sad'…








