
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven: guida completa — credenziali deterministiche, escape da chroot tramite symlink, bypass delle rewrite-rule per RCE, da CVE-2024-1086…
 evilmog/ntlmv1-multi
NTLMv1 Multitool
 ibnaleem/rules
Raccolta curata di regole di cracking delle password per Hashcat con dati di benchmark, progettata per aiutare i red team e i penetration tester a…
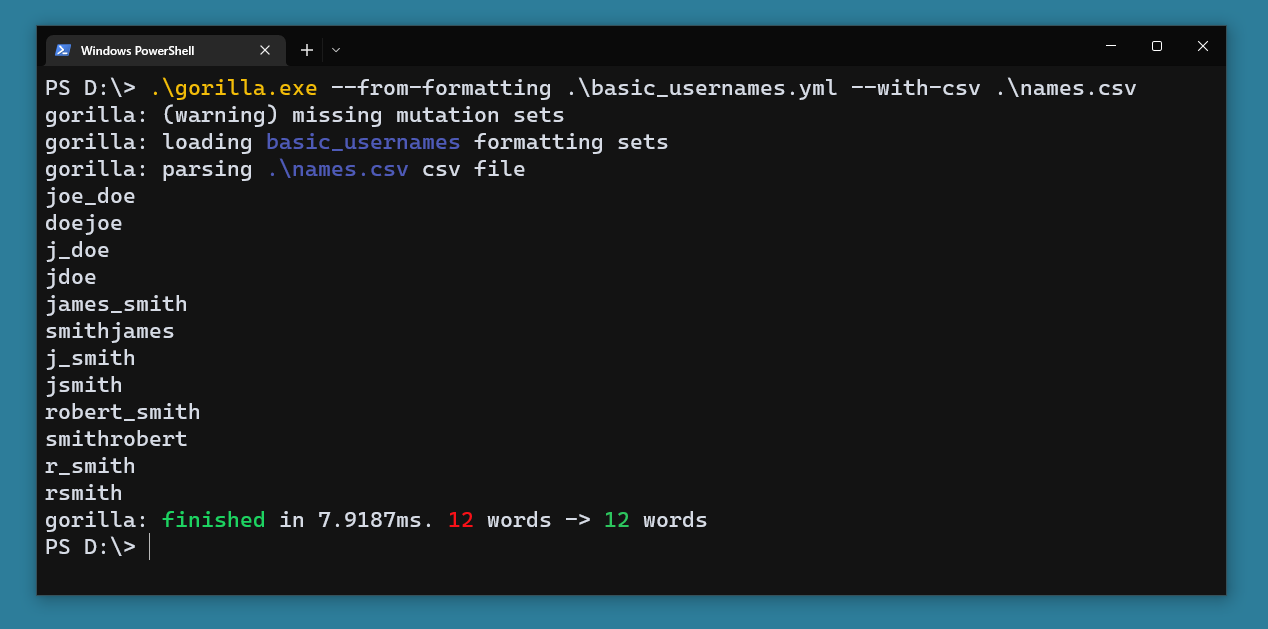 andreiverse/gorilla
tool per generare wordlist o estenderne una esistente tramite mutazioni.
 garagehq/nightcrawler
AI locale potenziato per red teaming su un telefono
 manio/mtpass
Strumento di Recupero Password MikroTik
 cvonkleist/vxworks_hash
codice per decifrare gli hash delle password di vxworks 5.x

 mbadanoiu/artemis2hashcat
Implementazione Python3 per la conversione degli hash PBKDF2WithHmacSHA1 di Artemis nel formato hashcat
 mbadanoiu/hmac_bruteforcer
Bruteforcer di chiavi HMAC molto lento
 jas502n/publiccms_decrypt
publiccms_decrypt
 jas502n/sscms_decrypt
Decrittazione del database sscms
 al1ex/gpocrack
Cracker/decrypter della cpassword delle Group Policy Preferences di Active Directory.
 nccgroup/cisco-snmp-enumeration
Enumerazione SNMP Cisco automatizzata, brute force, download della configurazione e cracking delle password
 nccgroup/hashcrack
Indovina i tipi di hash, sceglie dizionari e regole sensati per hashcat
 nccgroup/nlahoney
Ricerca associata all'Honeypot NLA
 synacktiv/cachedata_decrypt
Un semplice Toolkit per BF e decrittare Windows EntraId CacheData








