
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 gentilkiwi/mimikatz
Un piccolo strumento per giocare con la sicurezza di Windows
 alessandroz/lazagneforensic
Decrittazione delle password di Windows da file di dump
 danmcinerney/icebreaker
Ottiene credenziali in chiaro di Active Directory se ti trovi sulla rete interna ma al di fuori dell'ambiente AD.
 trustedsec/hate_crack
Uno strumento per automatizzare le metodologie di cracking tramite Hashcat del team TrustedSec.
 k4m4/dcipher-cli
🔓Cracca hash utilizzando servizi di attacco online con tabelle rainbow e di lookup, direttamente dal tuo terminale.

 m4dm0e/wpcrack
Cracker di hash WordPress.
 them4hd1/vayne-rat
Un Rat C# .NET avanzato, è stabile e contiene molte funzionalità.
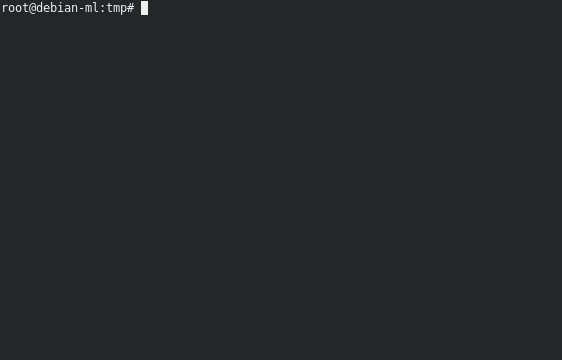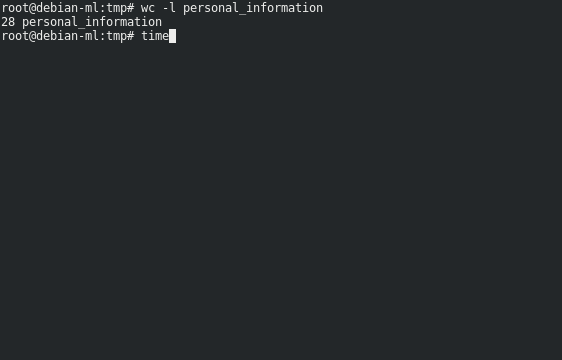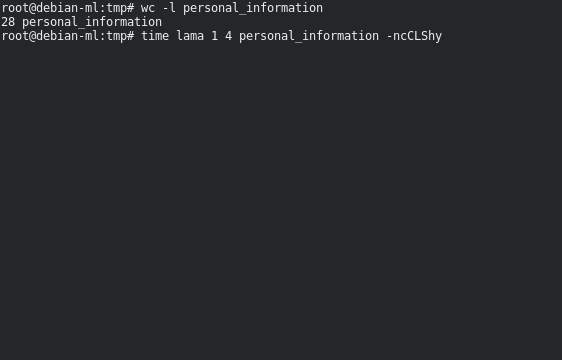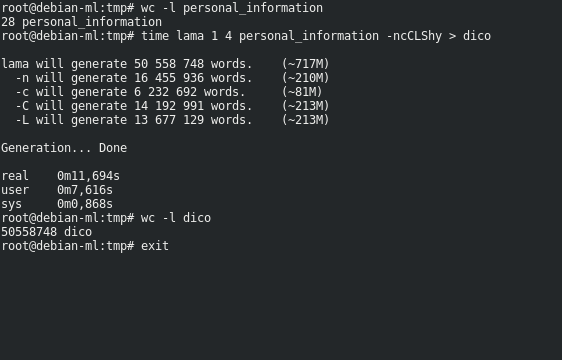 tatam/lama
Lama, l'applicazione che non mache queste parole.
 tehw0lf/airbash
Uno script POSIX-compliant, completamente automatizzato per la cattura di PMKID e handshake WPA PSK, pensato per il penetration testing
 acceis/leakscraper
LeakScraper è un efficiente set di strumenti per elaborare e visualizzare enormi file di testo contenenti credenziali. Questi strumenti sono…
 timbo05sec/autocrack
Wrapper per Hashcat per aiutare ad automatizzare il processo di cracking
 localh0t/m4ngl3m3
Generatore di pattern di password comuni utilizzando liste di stringhe
 cyberark/riskyspn
Rileva e abusa di SPN rischiosi
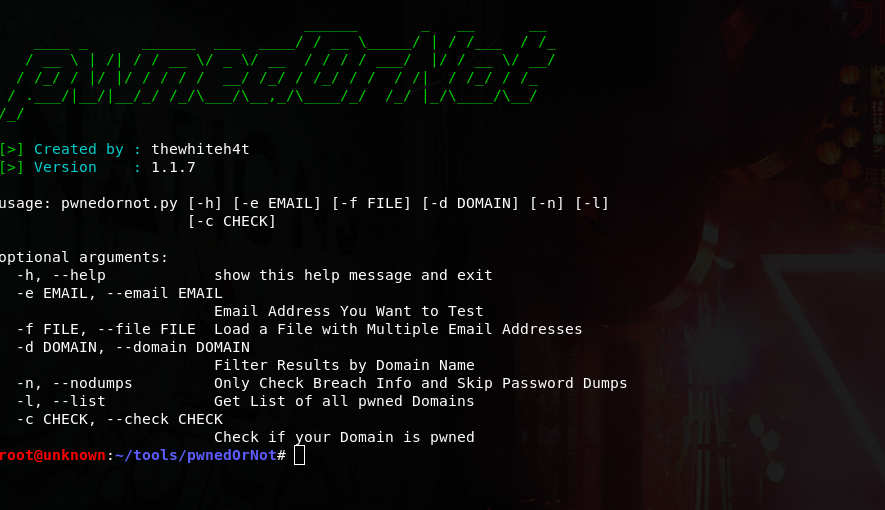 thewhiteh4t/pwnedornot
Strumento OSINT per trovare password di indirizzi email compromessi
 duo-labs/cloudmapper
CloudMapper ti aiuta ad analizzare i tuoi ambienti Amazon Web Services (AWS).
 kspearrin/ff-password-exporter
Esporta facilmente le tue password da Firefox.
 marten4n6/evilosx
Un maligno RAT (Remote Administration Tool) per macOS / OS X.







