
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 lukejenkins/cve-2022-24693
Documentazione e passaggi di riproduzione per CVE-2022-24693: credenziali hardcoded nel firmware Baicells Nova436Q e Neutrino 430, che consentono…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Questo repository contiene note di ricerca e un proof-of-concept (PoC) di alto livello per CVE-2024-21413, una vulnerabilità osservata in alcuni…
 jeevananand1202/penetration-test
Report completo del test di penetrazione contro `IP` (VM Ubuntu). Catena di attacco: enumerazione delle directory → scoperta di file di backup →…
 tim-karov/cmsms-sqli
Exploit Python3 per CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Nessuna dipendenza, blind SQLi basata sul tempo → dump delle credenziali admin.…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi SQL Injection Blind Basata sul Tempo
 kayes817/cve-2022-1257
Exploit proof-of-concept per CVE-2022-1257 che estrae e decifra le credenziali memorizzate dal database dell'agente McAfee (ma.db) utilizzando…
 ac8999/cve-2025-24071
Script Python per eseguire CVE-2025-24071
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guida 2026 all'audit di sicurezza Wi-Fi e ai test delle password WPA2: padroneggiare la modalità monitor
 vah13/extracttvpasswords
strumento per estrarre password dalla memoria di TeamViewer utilizzando Frida
 k4m4/dymerge
🔓 Un combinatore dinamico di dizionari per attacchi basati su dizionario di successo.
 dariusztytko/token-reverser
Generatore di liste di parole per craccare token di sicurezza
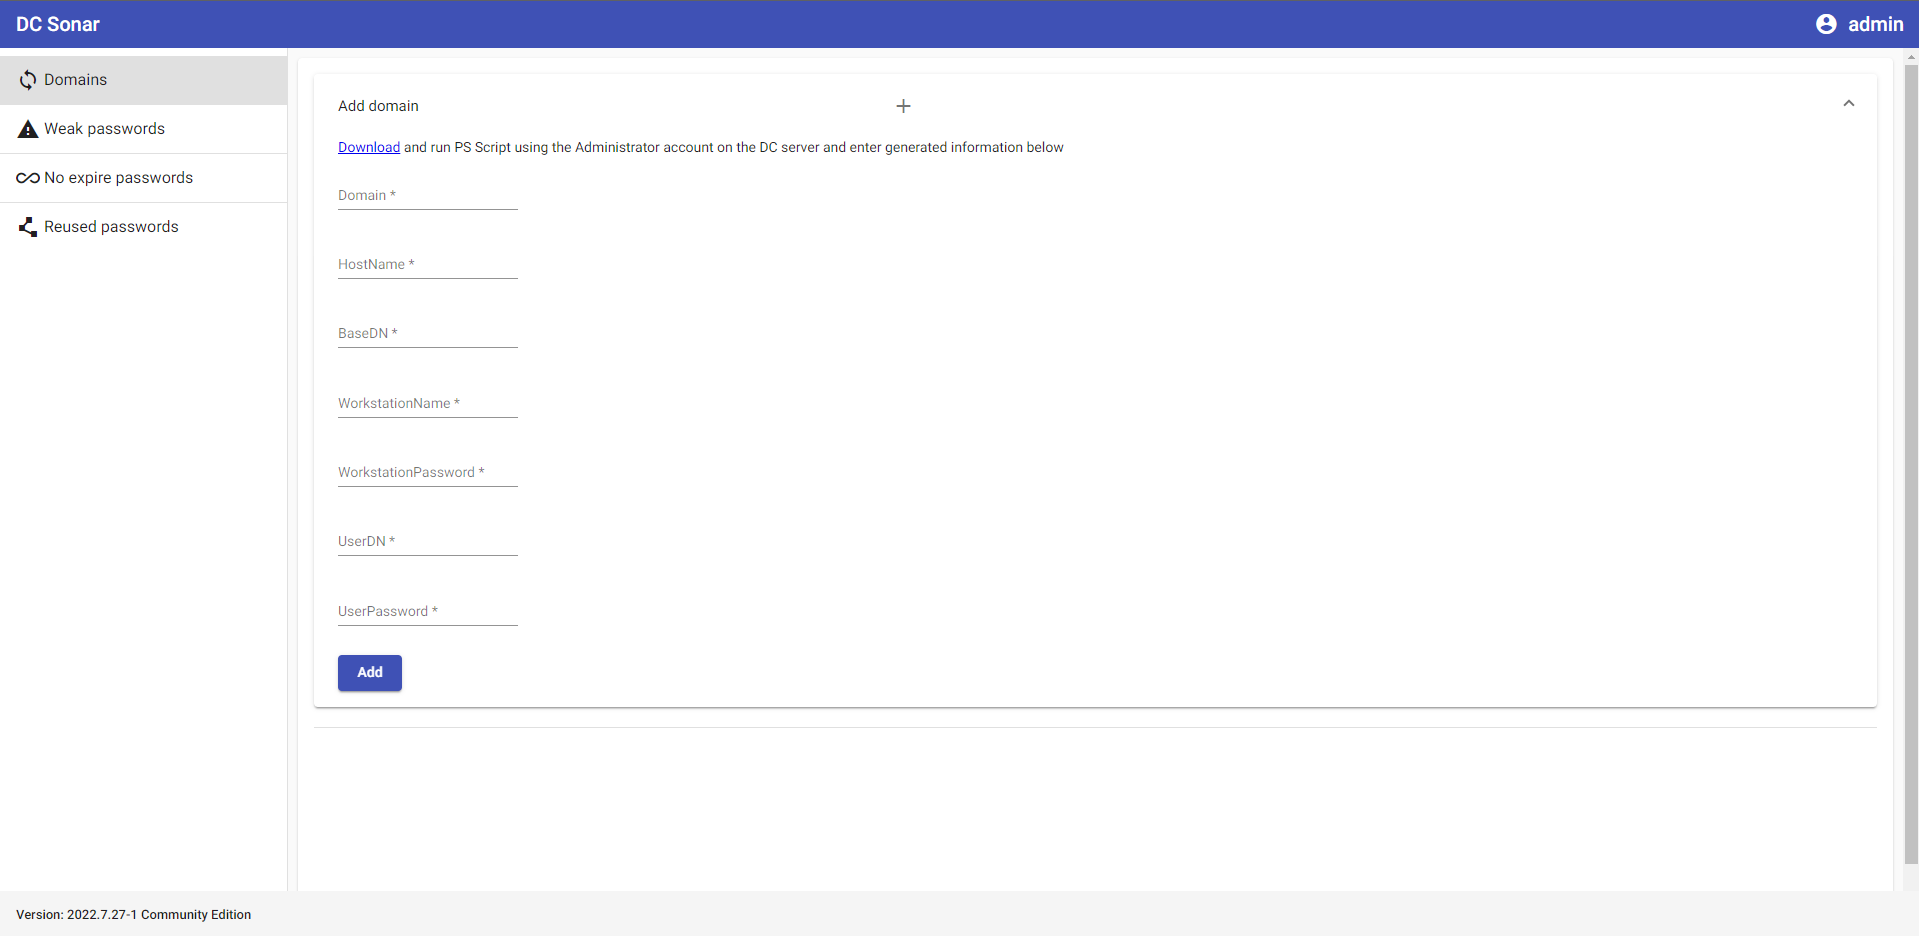 st1lly/dc-sonar
Analisi dei domini AD per i rischi di sicurezza relativi agli account utente
 axcheron/crestron_getsudopwd
Strumento per sfruttare CVE-2018-13341 e recuperare la password dell'account nascosto su dispositivi Crestron
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Exploit Python per la vulnerabilità SQL injection CVE-2019-9053 in CMS Made Simple 2.2.10 con capacità di cracking dell'hash delle password ed…
 0xblackash/cve-2026-47729
CVE-2026-47729
 synacktiv/lehack-2026-challenge
Sorgenti della challenge di Synacktiv per leHack 2026
 wrathfuldiety/zerologon
script zerologon per sfruttare CVE-2020-1472 CVSS 10/10
 paulameg/simplectf-thm-walkthrough
Primo CTF completato con successo! Questo repository documenta il mio walkthrough del Simple CTF di TryHackMe. Copre la ricognizione di rete (Nmap),…








