
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
 edoardottt/longtongue
Genera una wordlist personalizzata di password/passphrase basata sulle informazioni del target.
 jofpin/brutto
Facile brute forcing per qualsiasi cosa - Jose Pino
 markuta/bw-dump
Una prova di concetto per (CVE-2023-38840) che estrae le password master in chiaro da una cassaforte Bitwarden bloccata.
 synacktiv/sharker
Un analizzatore di catture di rete semplice, affidabile e ragionevolmente veloce.

 z-jxy/keepass_dump
Dumper di KeePass 2.X (CVE-2023-32784)
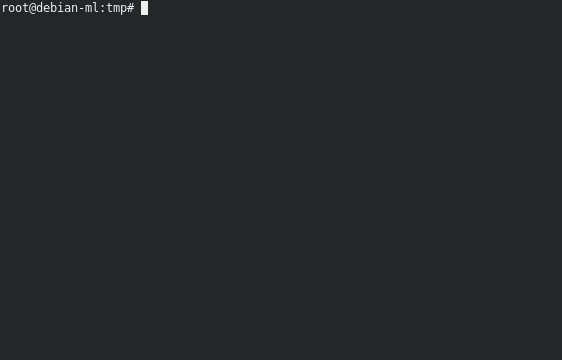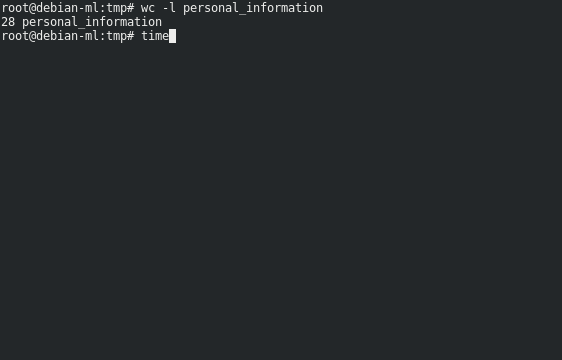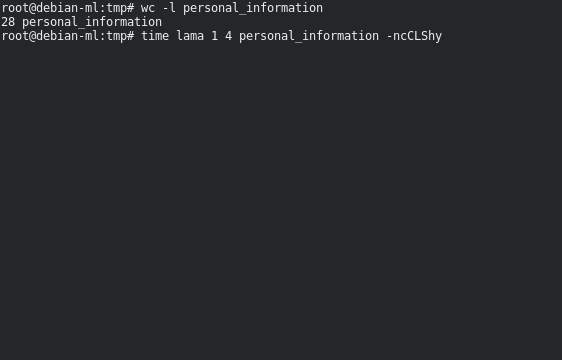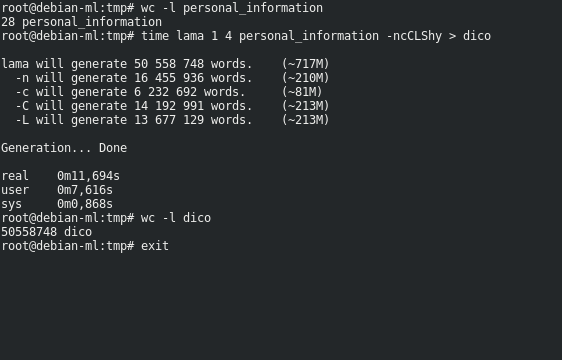 tatam/lama
Lama, l'applicazione che non mache queste parole.
 ronf98/cve-2024-43451-poc
CVE-2024-43451 è una vulnerabilità NTLM di Windows che permette a un attaccante di forzare l'autenticazione e catturare hash NTLM utilizzando…
 jas502n/publiccms_decrypt
publiccms_decrypt
 al1ex/gpocrack
Cracker/decrypter della cpassword delle Group Policy Preferences di Active Directory.
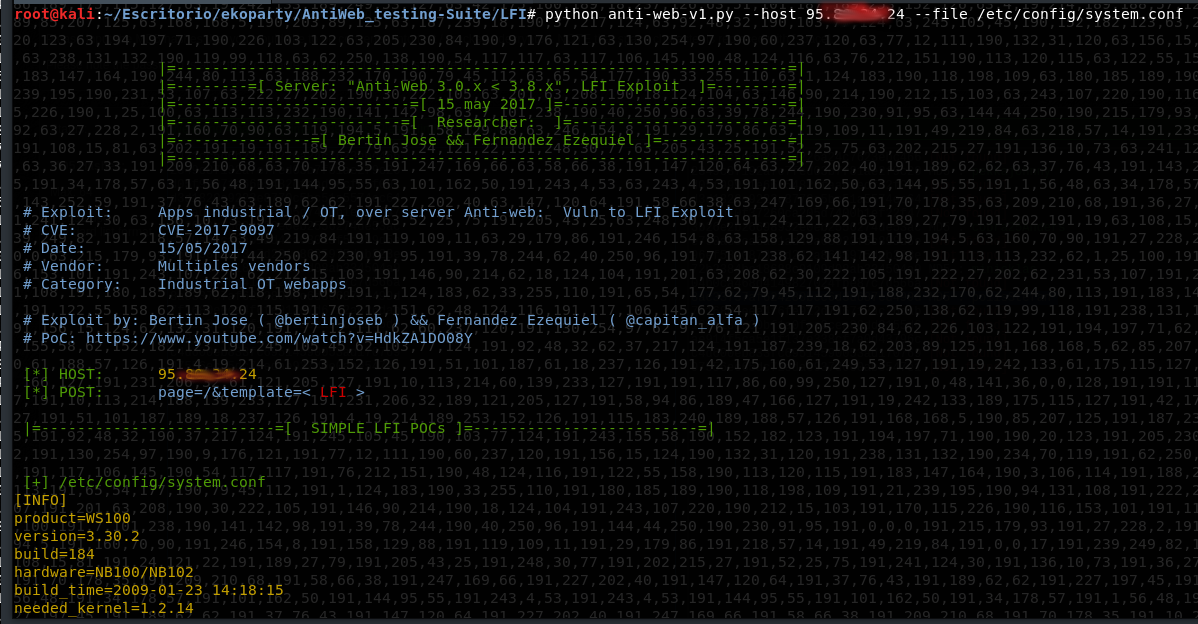 mdudek-ics/antiweb_testing-suite
Suite di strumenti che sfruttano il CVE-2017-9097 (+RCE)
 c4cnm/exploit_cve-2021-24762
Questo repository mostra un exploit per CVE-2021-24762. Si tratta di un exploit Blind SQLi che, con configurazione predefinita, estrae la password…
 ash1996x/cve-2025-50154-aggressor-script
Script Cobalt Strike Aggressor che arma file LNK e Library-MS per attivare la divulgazione di hash NTLMv2 SMB, incluso il bypass CVE-2025-24054, per…
 kartheekkandalam99/svpt_cw_2
CVE-2024-21413 Setup per CW
 imperialx1104/simple-ctf-writeup
Walkthrough professionale del CTF Simple di TryHackMe che copre enumerazione, iniezione SQL in CMS Made Simple (CVE-2019-9053), recupero delle…
 ret2desync/cve-2024-38793-poc
Codice Proof of Concept per lo sfruttamento di CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - SQL Injection autenticata (Contributor+))
 karimelsheikh1/htb-pterodactyl-writeup
HTB Stagione 10 - writeup della macchina Pterodactyl. Macchina Linux di media difficoltà che copre CVE-2025-49132 (RCE su Pterodactyl Panel) e…
 fbm31/audit-blackbox-web-to-root
Audit di sicurezza Black Box di un server Drupal 7. Dimostrazione di una Kill Chain completa: SQL Injection (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔…








