
 #1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Uno script python2 per elaborare un file PCAP al fine di decrittare il traffico C2 inviato all'implant DOUBLEPULSAR
 basil00/tallow
Tallow - Tor trasparente per Windows
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nccgroup/phantap
Phantom Tap (PhanTap) - un network tap ‘invisibile’ pensato per i red team
 eciavatta/caronte
Uno strumento per analizzare il flusso di rete durante le competizioni Capture the Flag di attacco/difesa
 fenkohq/dnsmonster
Kit di acquisizione e monitoraggio DNS passivo
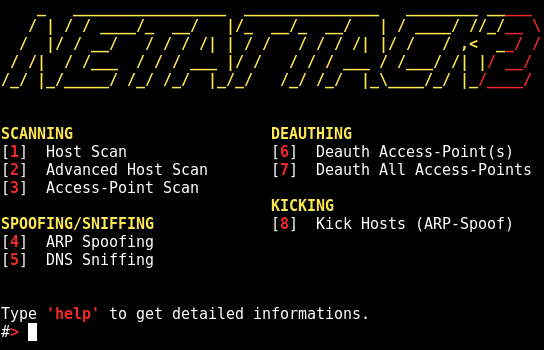 chrizator/netattack2
Uno script avanzato di scansione di rete e attacco basato su GUI. 2ª versione di netattack senza GUI.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py è uno script Python3 progettato per analizzare file di cattura di pacchetti di rete ed estrarre hash NTLMv2 in un formato…
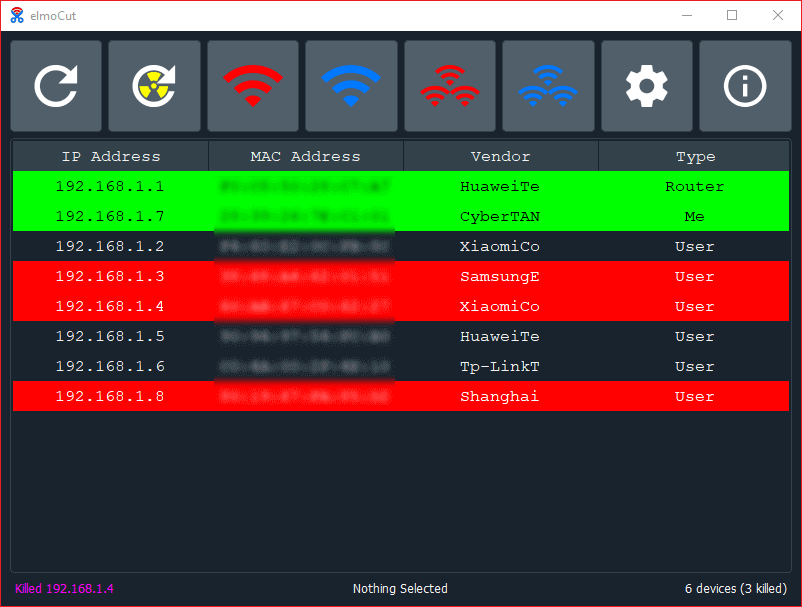 elmoiv/elmocut
ARP spoofer accattivante per Windows
 offensive-hub/black-widow
Strumento di penetration testing offensivo basato su GUI (Open Source)
 1ultimat3/pcapviz
Visualizza le topologie di rete e raccogli statistiche sui grafi basate su file pcap.
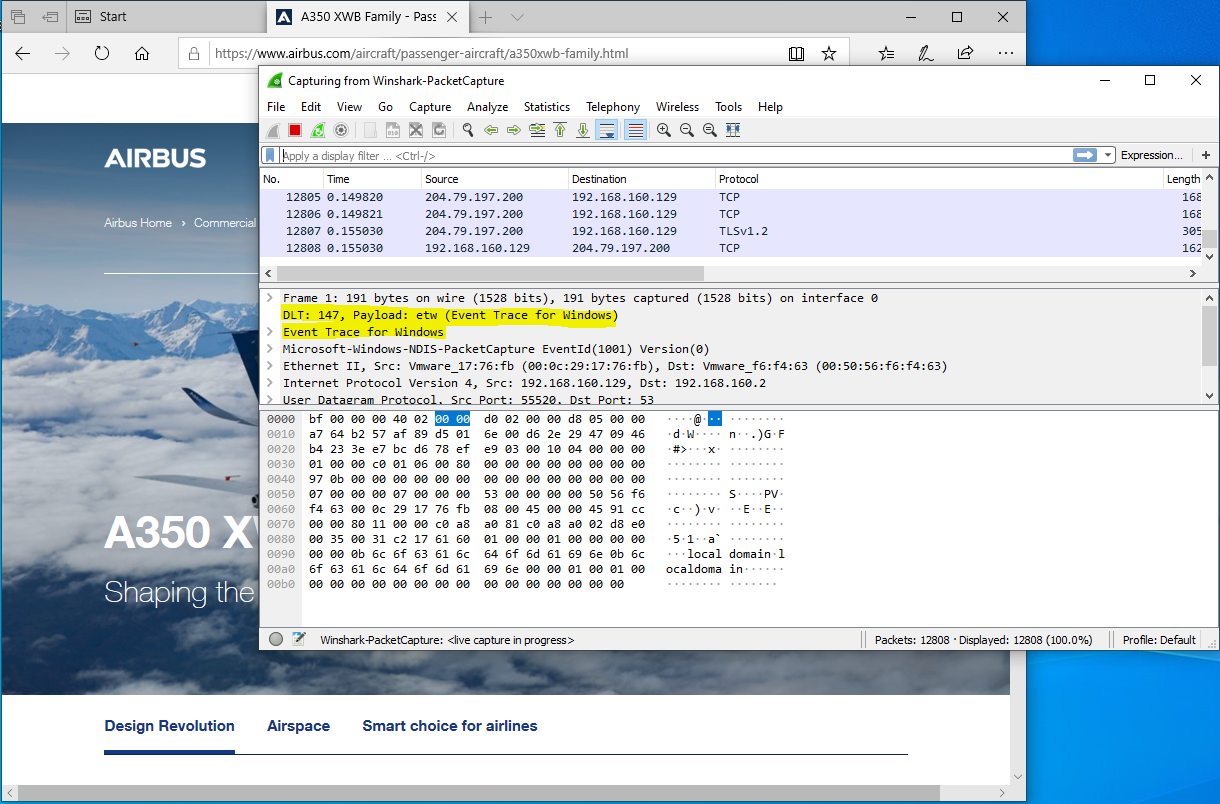 airbus-cert/winshark
Un plugin per Wireshark per strumentare ETW
 sleinen/samplicator
Invia copie di datagrammi (UDP) a più destinatari, con campionamento e spoofing opzionali.
 libnet/nemesis
Un'utilità da riga di comando per la creazione e l'iniezione di pacchetti di rete.
 robertdavidgraham/isowall
Questo è un mini-firewall che isola completamente un dispositivo target dalla rete locale.
 shramos/polymorph
Polymorph è un framework di manipolazione dei pacchetti di rete in tempo reale con supporto per quasi tutti i protocolli esistenti.
 medpaf/hawk
Strumento di rete, ricognizione e sicurezza offensiva per Linux.
 nccgroup/solitude
Solitude è uno strumento di analisi della privacy che consente a chiunque di condurre le proprie indagini sulla privacy. Che tu sia un curioso…








