
 #1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit

 projectdiscovery/proxify
Un proxy versatile e portatile per catturare, manipolare e riprodurre il traffico HTTP/HTTPS in movimento.
 samyk/keysweeper
KeySweeper è un dispositivo stealth basato su Arduino, mimetizzato come un caricabatterie USB funzionante, che intercetta, decripta, registra e…
 mehrdadrad/mylg
Strumento di diagnostica di rete
 appneta/tcpreplay
Modifica e riproduci il traffico di rete catturato a velocità arbitrarie — una suite di strumenti pcap per *NIX e Windows.
 mozillazg/ptcpdump
Analizzatore di pacchetti basato su eBPF che cattura il traffico di rete con annotazione automatica dei metadati di processo, contenitore e pod…
 simsong/tcpflow
Demultiplexer di pacchetti TCP/IP. Scarica da:
 syssec-kaist/ltesniffer
Un intercettatore open source per downlink/uplink LTE.
 gvcoder09/nodpi
Proxy locale che elude l'ispezione approfondita dei pacchetti frammentando i pacchetti TLS ClientHello, consentendo l'accesso a siti web bloccati…
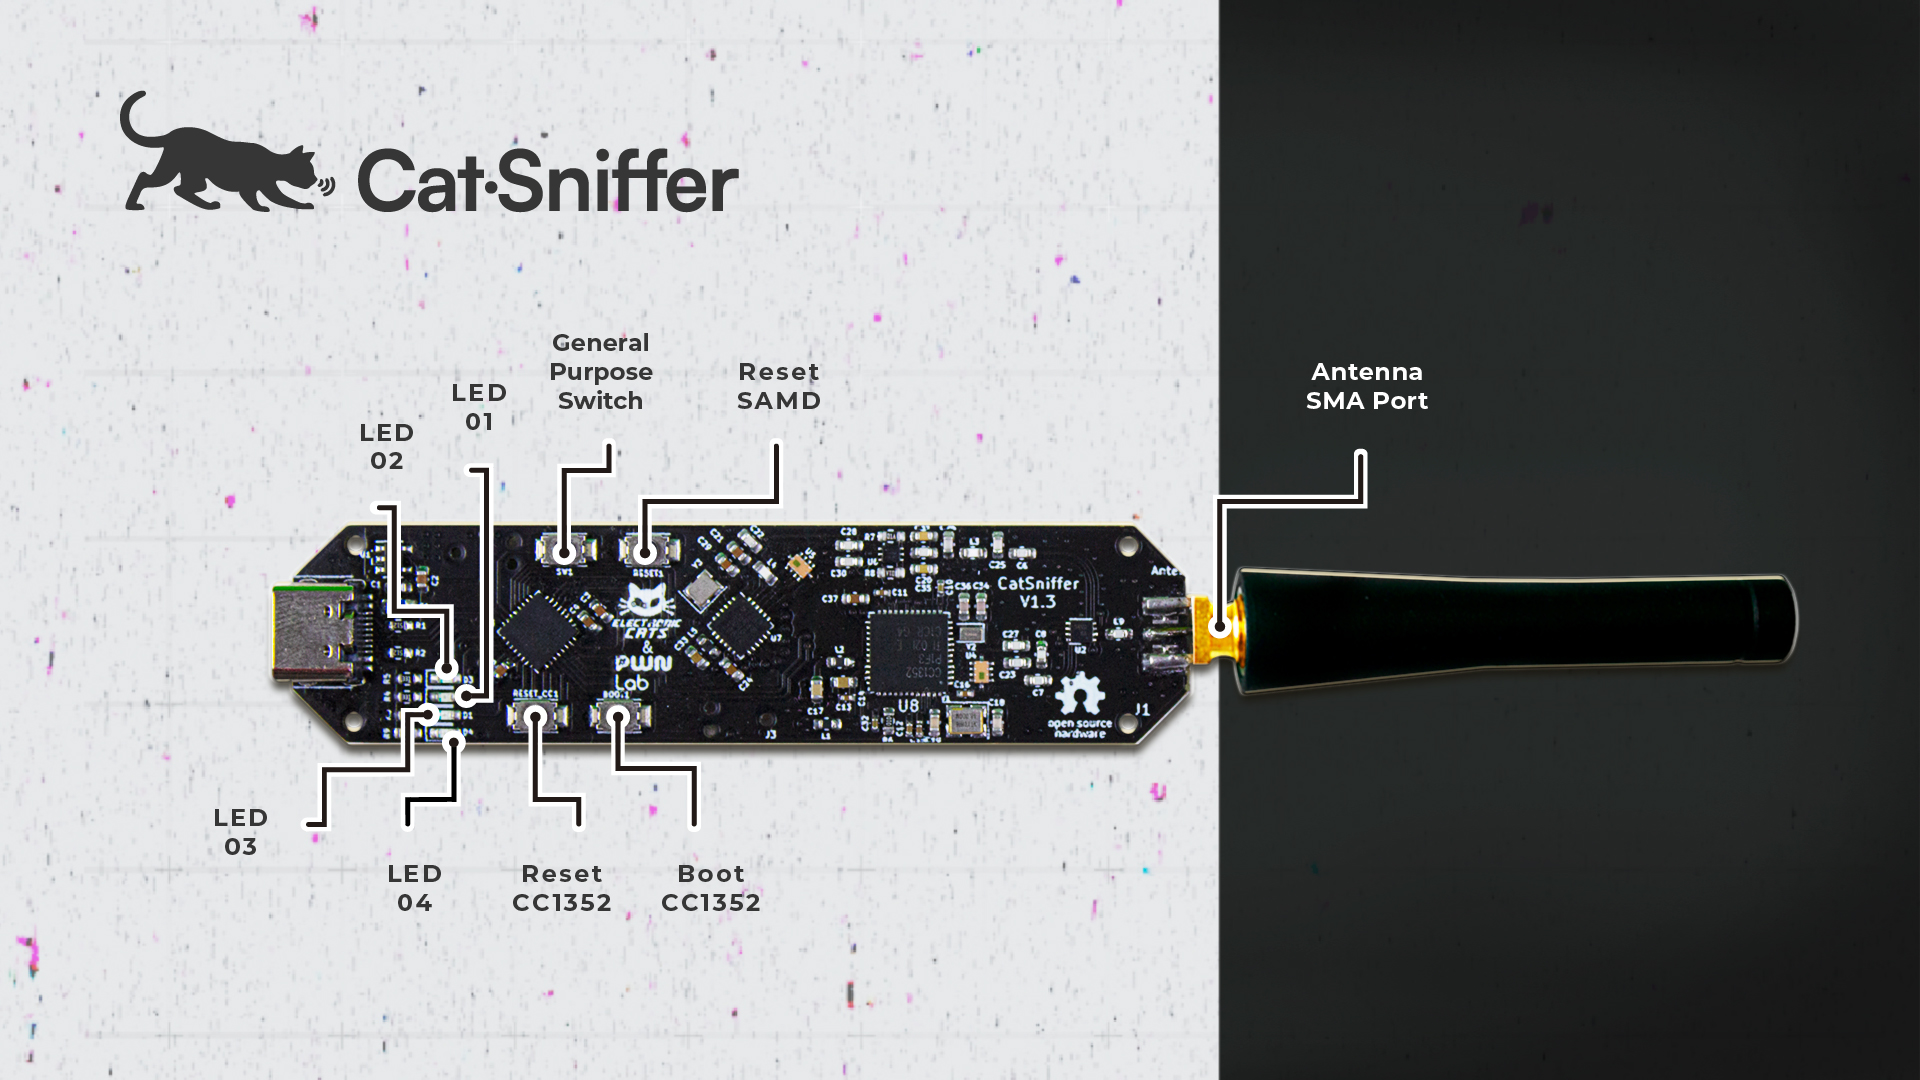 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
 0ct0sec/m5porkchop
OH NO! Qualcuno ha messo un RPG in uno sniffer di pacchetti
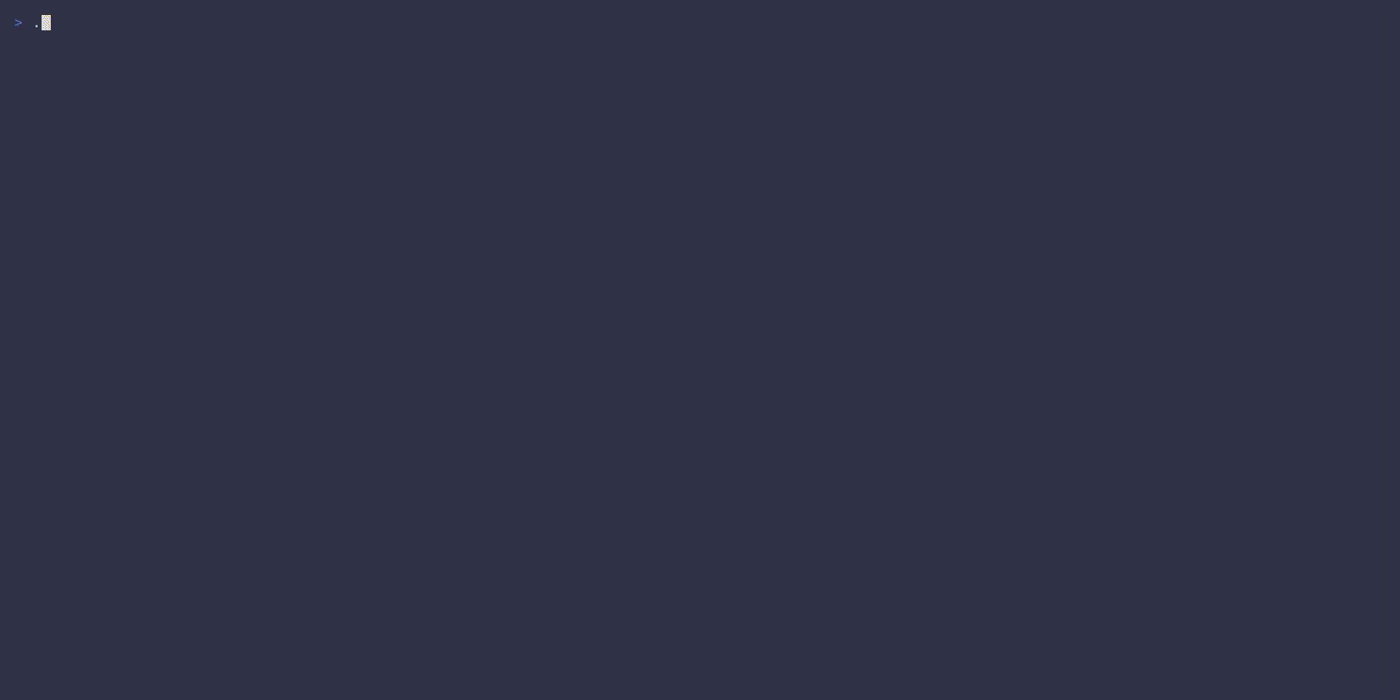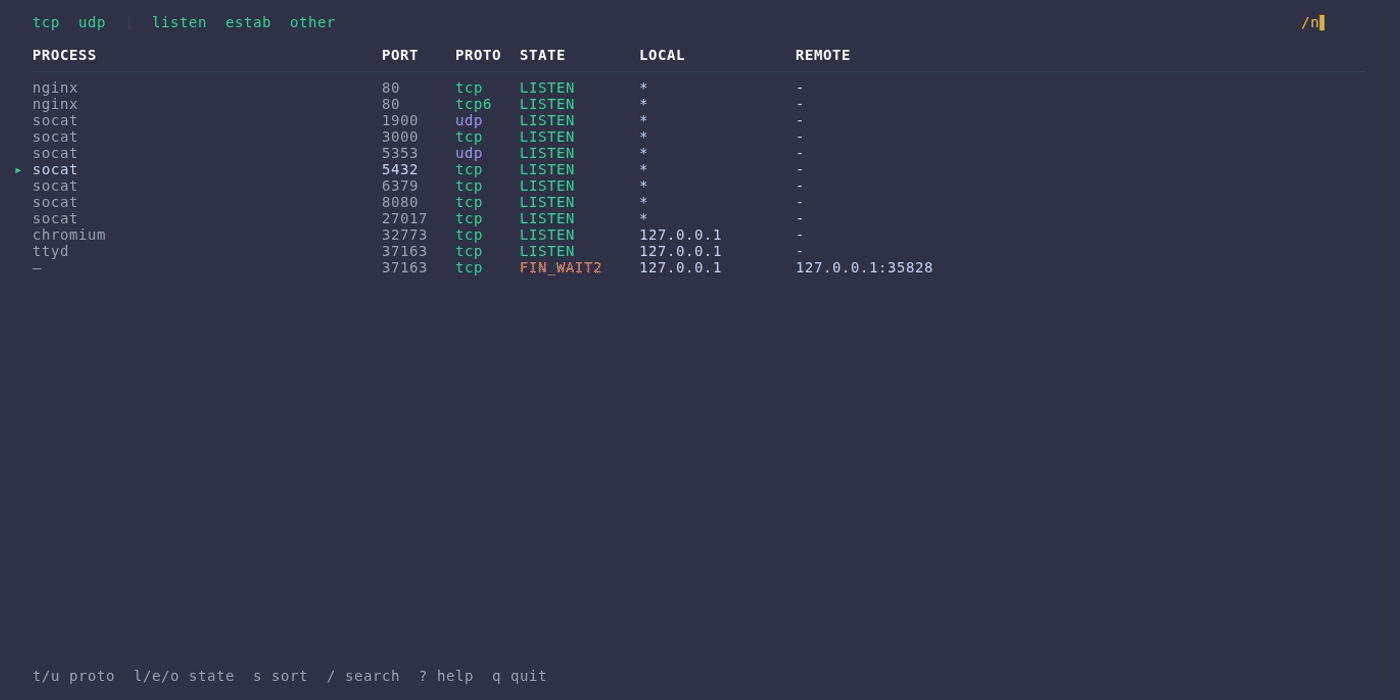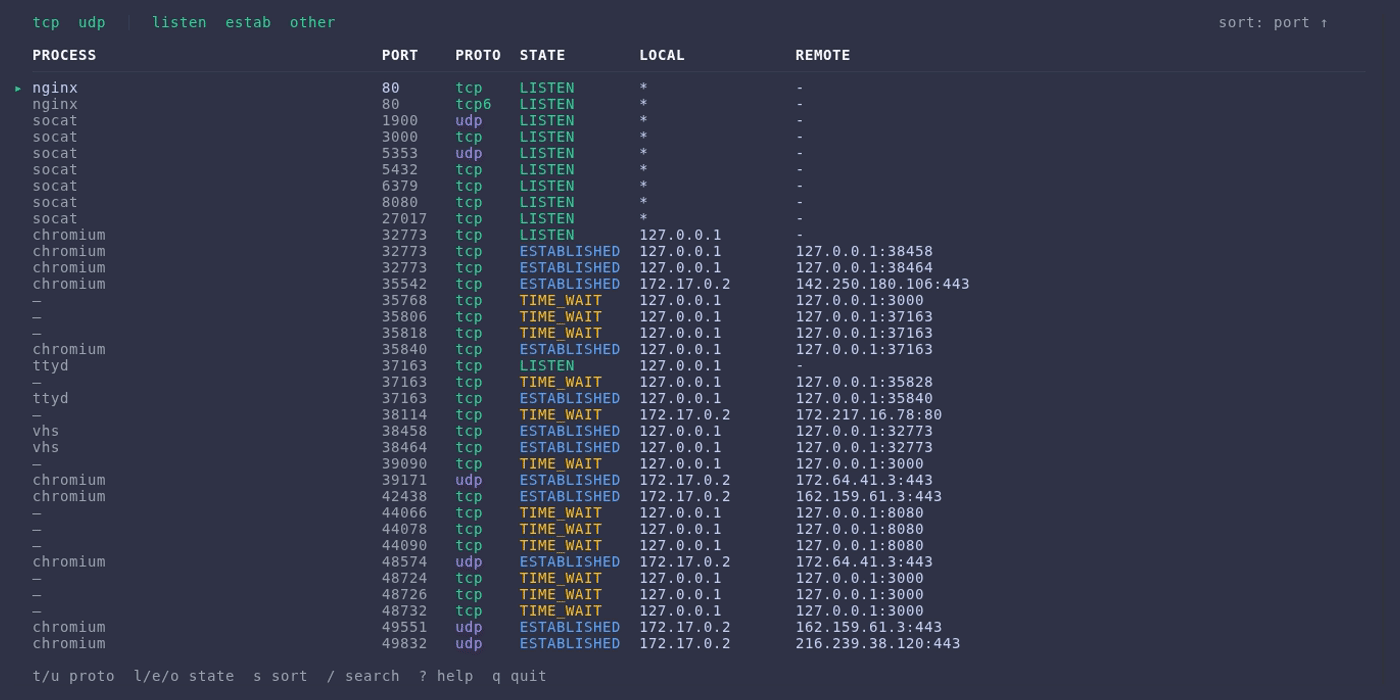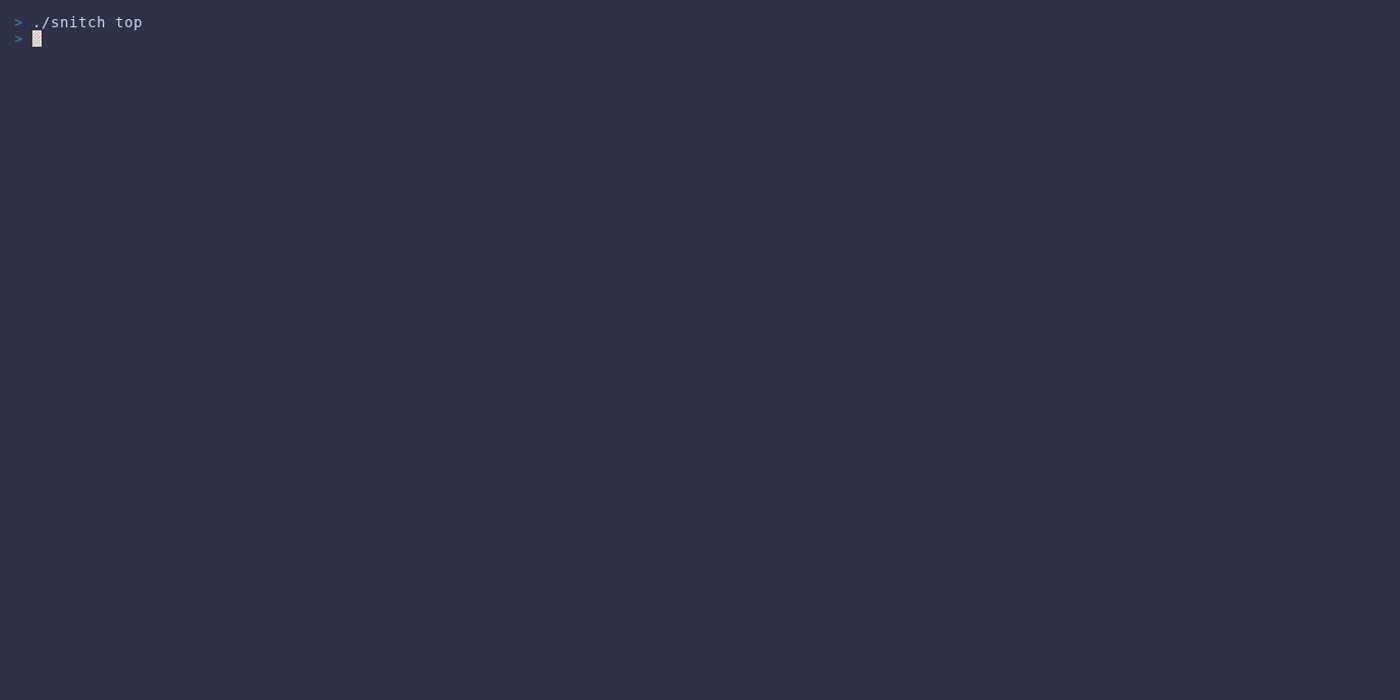 karol-broda/snitch
un modo più elegante per ispezionare le connessioni di rete
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 netsniff-ng/netsniff-ng
Un coltellino svizzero per le operazioni di rete quotidiane su Linux.
 m4n3dw0lf/pythem
framework per pentest
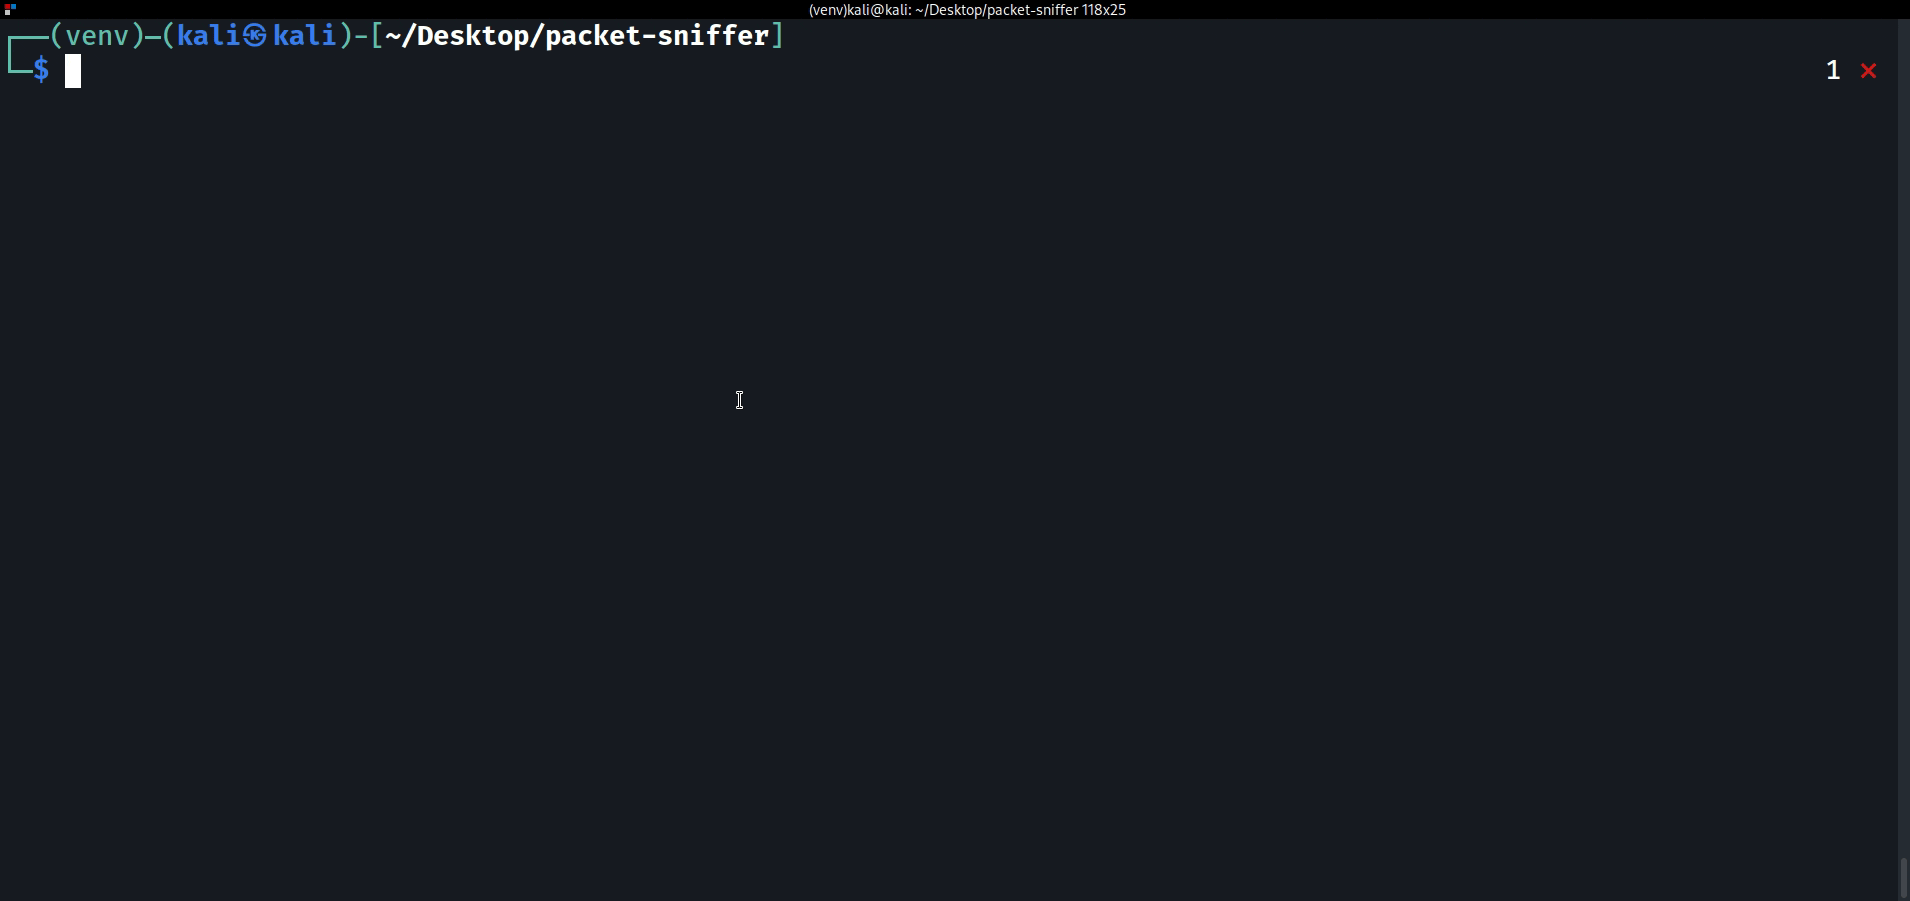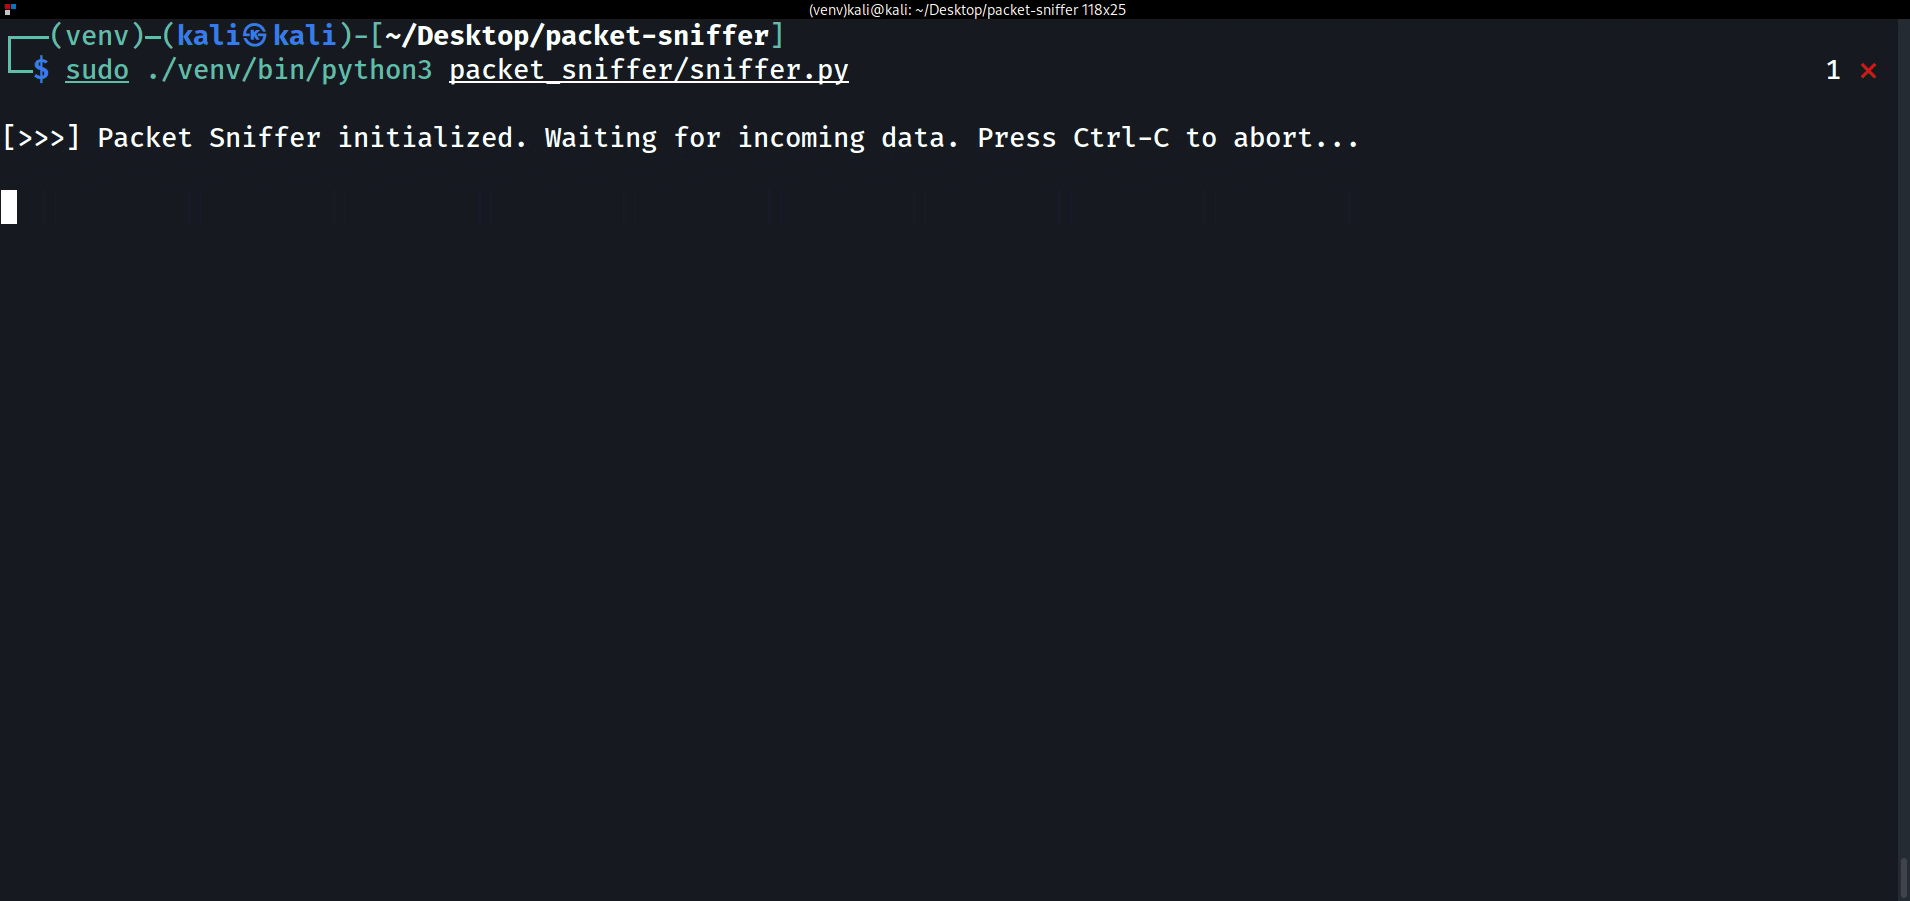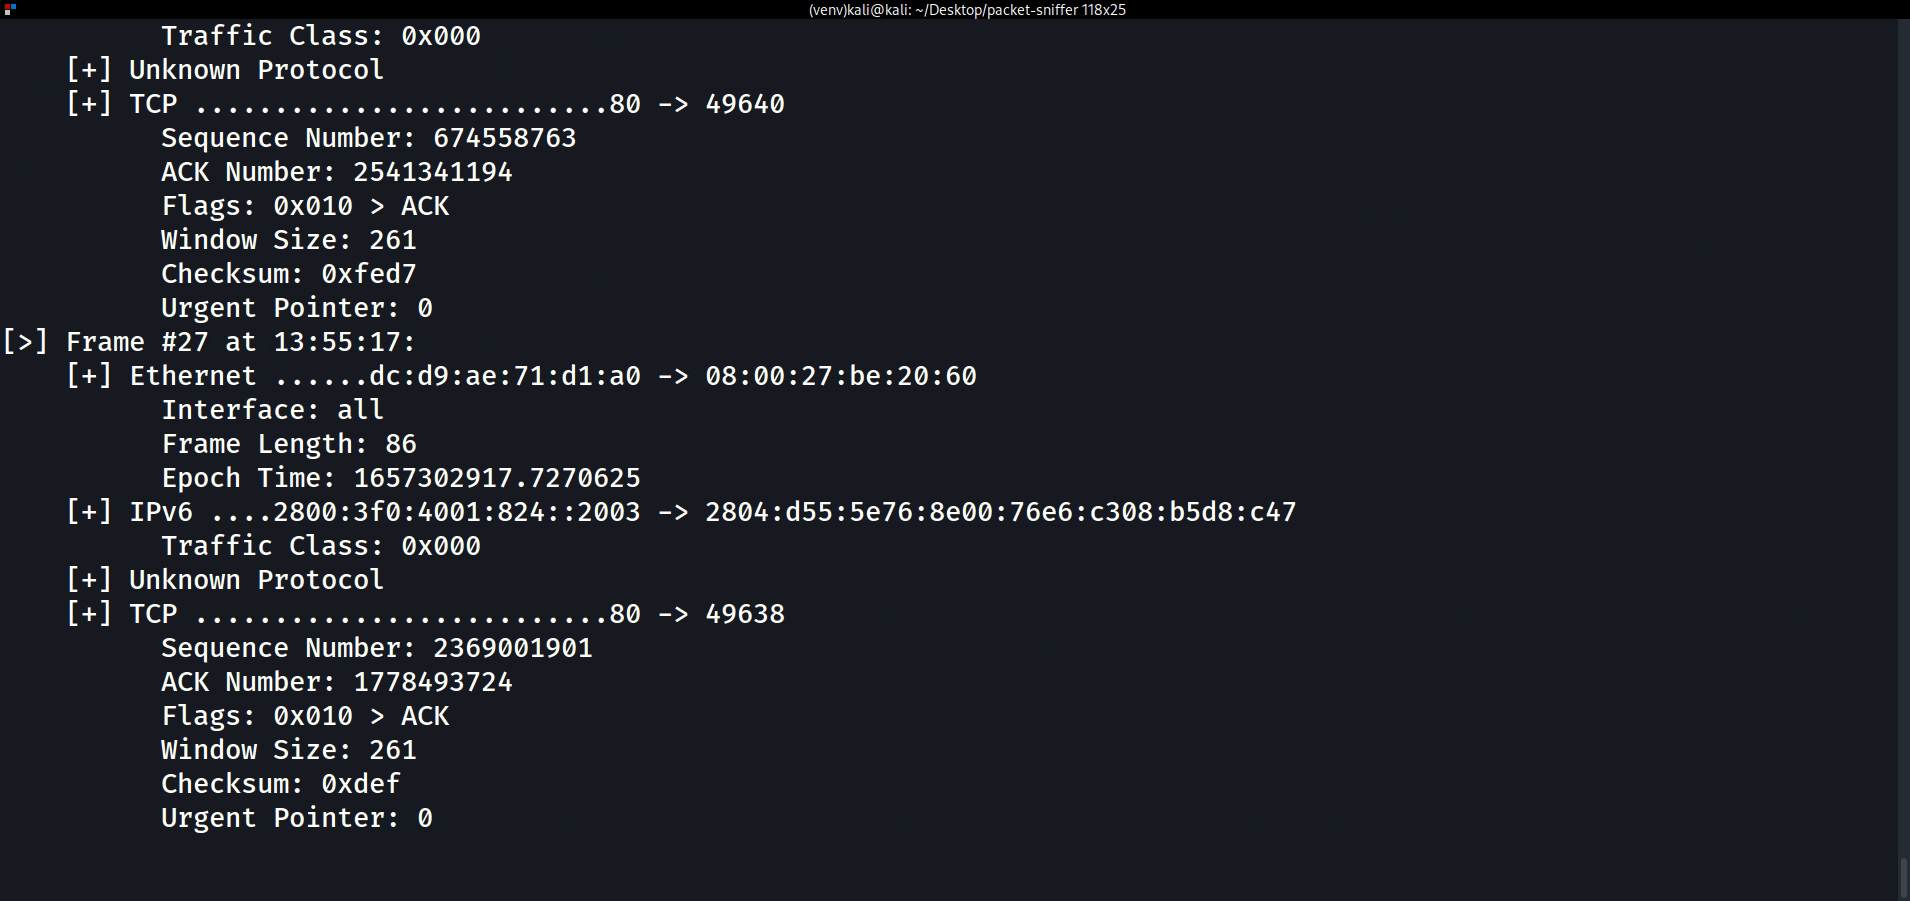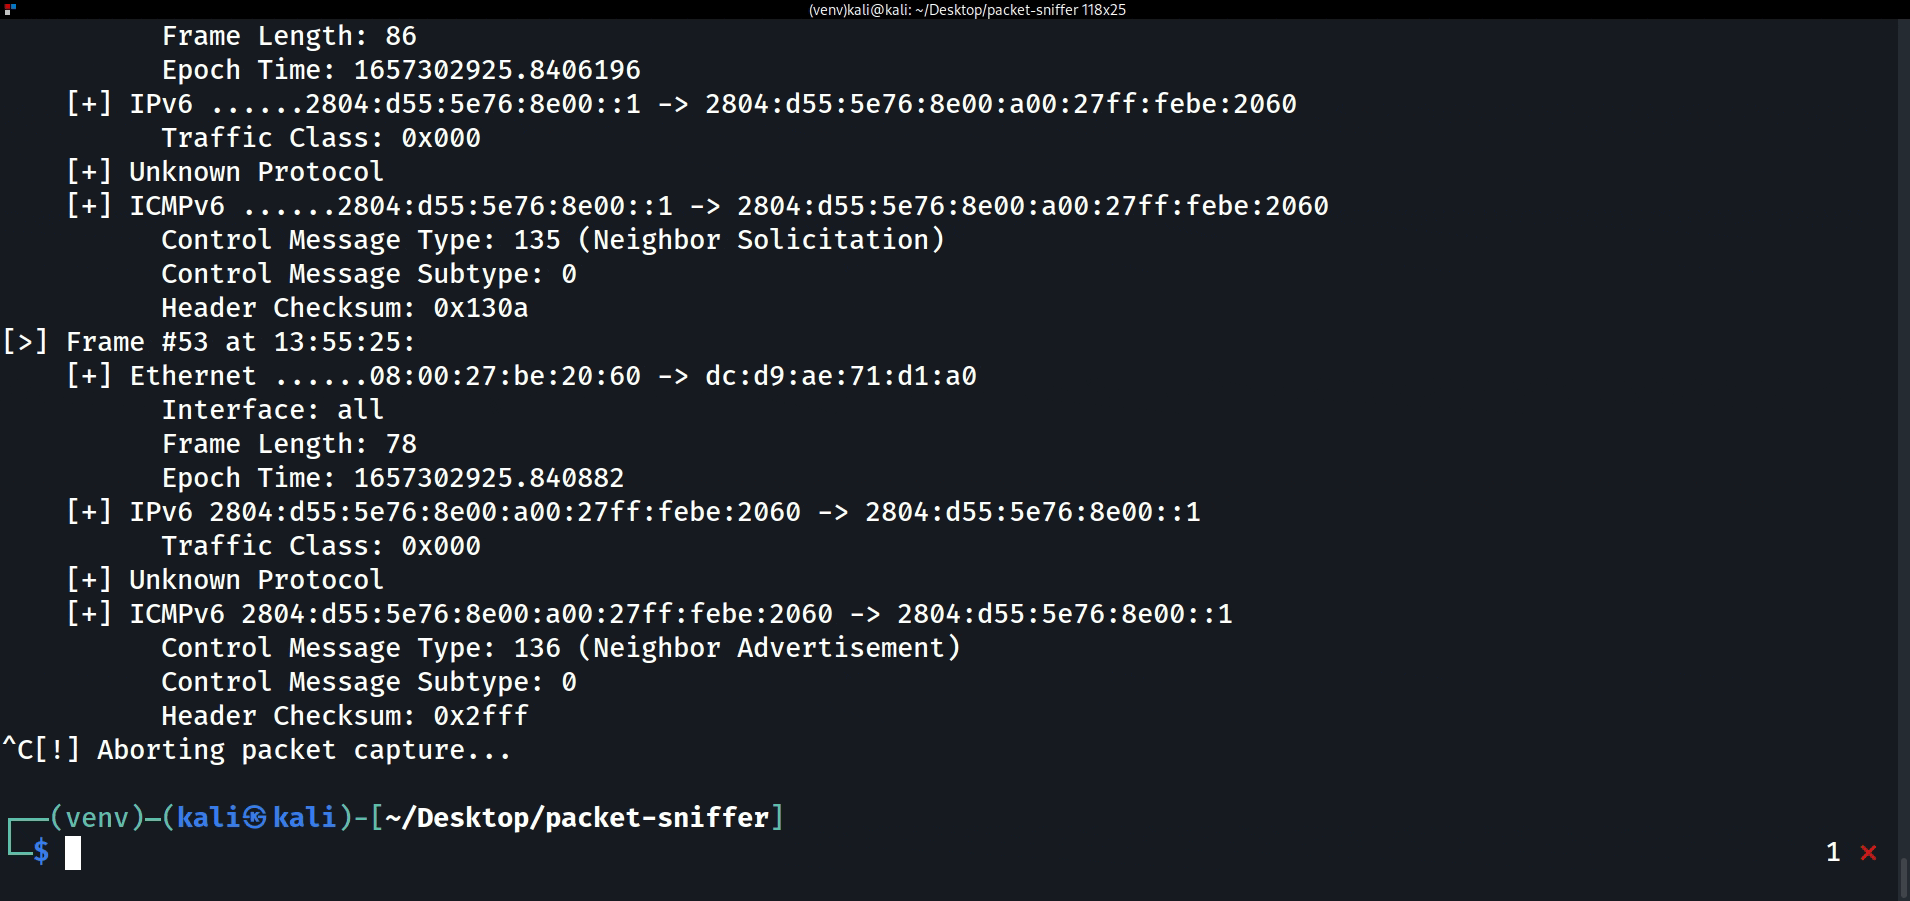 eonraider/packet-sniffer
Sniffer di pacchetti di rete basato su socket grezzi che cattura e disassembla pacchetti TCP/IP dalle interfacce di rete per analisi di sicurezza e…
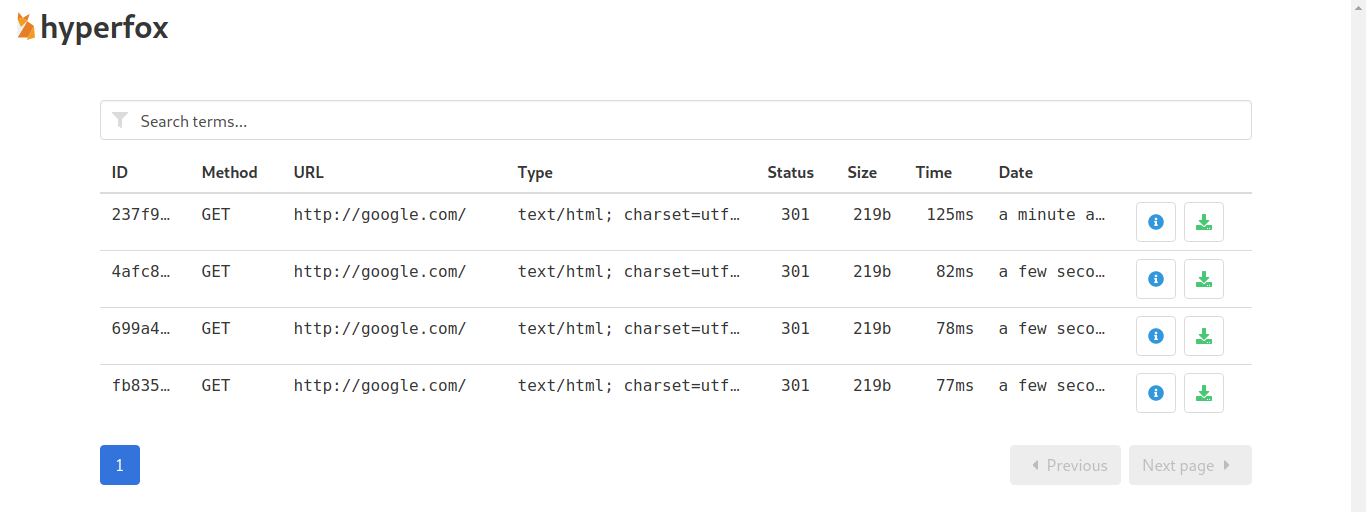 malfunkt/hyperfox
Proxy e registratore MITM HTTP/HTTPS.
 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF







