#1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit
 owasp/intrusion-alert-educational-network-ids
IDS leggero basato su Python che monitora il traffico di rete in tempo reale usando Scapy, rilevando attacchi DoS/DDoS tramite analisi della…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
Lab educativo isolato che simula l'esposizione delle credenziali OAuth CVE-2025-4679. Impara la sicurezza offensiva e difensiva attraverso esercizi…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. La presa intelligente Kankun e la sua app mobile utilizzano una chiave AES a 256 bit hardcoded per cifrare…
 wrong-commit/cve-2010-4669
Exploit basato su Python per CVE-2010-4669 che utilizza Scapy per inviare pacchetti appositamente costruiti per il test delle vulnerabilità di rete.…
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Valutazione delle vulnerabilità di rete aziendale multi-VLAN utilizzando Nessus, OWASP ZAP e Wireshark. Conferma Stored XSS su WebGoat ed EternalBlue…
 freddierice/cve-2020-35498-flag
Strumento exploit basato su C per rilevare e attivare CVE-2020-35498 tramite iniezione di raw socket con filtro BPF, che prende di mira le interfacce…
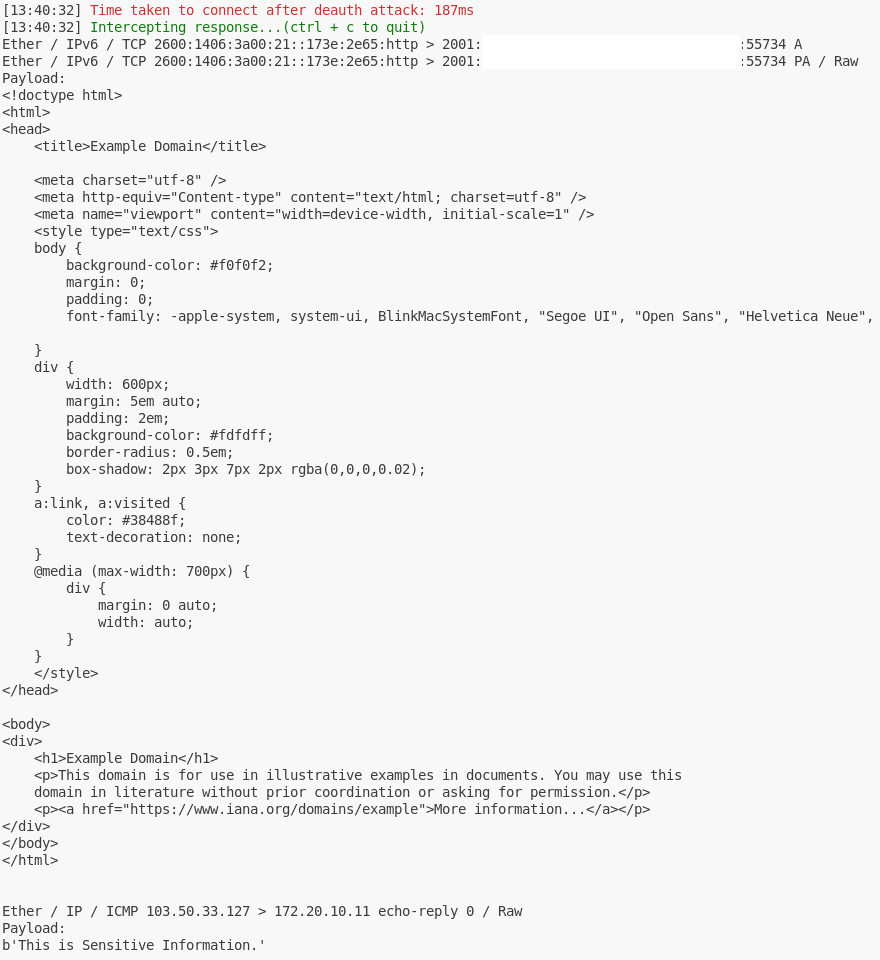 toffeenutt/cve-2022-47522-poc
Exploit proof-of-concept per CVE-2022-47522 che dimostra l'intercettazione dei frame Wi-Fi tramite attacco di deautenticazione e spoofing…
 jminis/cve-2023-50257
Questo repository è destinato a scopi di ricerca (2025 Sejong Univ. Capstone Design)
 gozn/detect-cve-2019-15107-by-pyshark
progetto scolastico
 dlee35/curveball_lua
Repository contenente script Lua e PCAP per trovare tentativi di sfruttamento di CVE-2020-0601 tramite traffico di rete
 trinadh465/external_tcpdump_cve-2018-14880
Analizzatore di pacchetti da riga di comando per il monitoraggio della rete e l'acquisizione di dati, che cattura e visualizza il traffico di rete…
 trinadh465/external_tcpdump_cve-2018-14469
Analizzatore di pacchetti da riga di comando per il monitoraggio della rete e l'acquisizione di dati, che cattura e visualizza il traffico di rete…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Analizzatore di pacchetti da riga di comando per monitoraggio di rete e acquisizione dati, cattura e visualizza traffico di rete per risoluzione…
 trinadh465/external_tcpdump_cve-2018-14879
Analizzatore di pacchetti da riga di comando per il monitoraggio della rete e l'acquisizione di dati, catturando e visualizzando il traffico di rete…
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-concept per CVE-2020-13777 (vulnerabilità di riconnessione TLS 1.3 in GnuTLS). Analizza file pcap per dimostrare il difetto a fini educativi…
 diegovargasj/cve-2025-32407
Exploit proof-of-concept per CVE-2025-32407: bypass della validazione del certificato TLS in Samsung Internet per Galaxy Watch, consentendo attacchi…
 martinvks/cve-2022-45059-demo
Demo interattiva della vulnerabilità di request smuggling CVE-2022-45059 in Varnish Cache. Include un'app web Spring Boot, un proxy vulnerabile, un…
 quynhold/detect-cve-2017-0144-attack
Programma di monitoraggio e sorveglianza del traffico di rete scritto in Python, che genera un avviso quando rileva attacchi CVE-2017-0144.