
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Codice sorgente dello stack Bluetooth Android Fluoride con focus su CVE-2021-0474, che fornisce una base per la ricerca di vulnerabilità e…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
Repository dello stack Bluetooth AOSP modificato per CVE-2021-0435, che fornisce una versione corretta o vulnerabile per l'analisi e il test delle…
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Codice sorgente dello stack Bluetooth Android (Fluoride) per AOSP 10 r33, specificamente correlato alla ricerca e allo sfruttamento della…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
Stack Bluetooth AOSP (Fluoride) con una patch per CVE-2020-0380, che consente l'analisi e il test delle vulnerabilità Bluetooth su Android 10.
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android stack Bluetooth (Fluoride) con una patch specifica per CVE-2021-0431, che consente l'analisi e il test delle vulnerabilità Bluetooth in AOSP…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Codice sorgente dello stack Bluetooth di Android (system/bt) comprensivo della patch per la vulnerabilità di escalation dei privilegi CVE-2021-0522.
 iswaxan/jailedcement
Semplice bootlooper iOS che sfrutta CVE-2022-46689. Camuffato da onlyfans
 vincedes3/cve-2017-2368
CVE-2017-2368 Bug di crash dell'app Messaggi VCF

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. La presa intelligente Kankun e la sua app mobile utilizzano una chiave AES a 256 bit hardcoded per cifrare…
 edwins907/cve-2024-45352
vulnerabilità in Xiaomi (CVE-2024-45352)
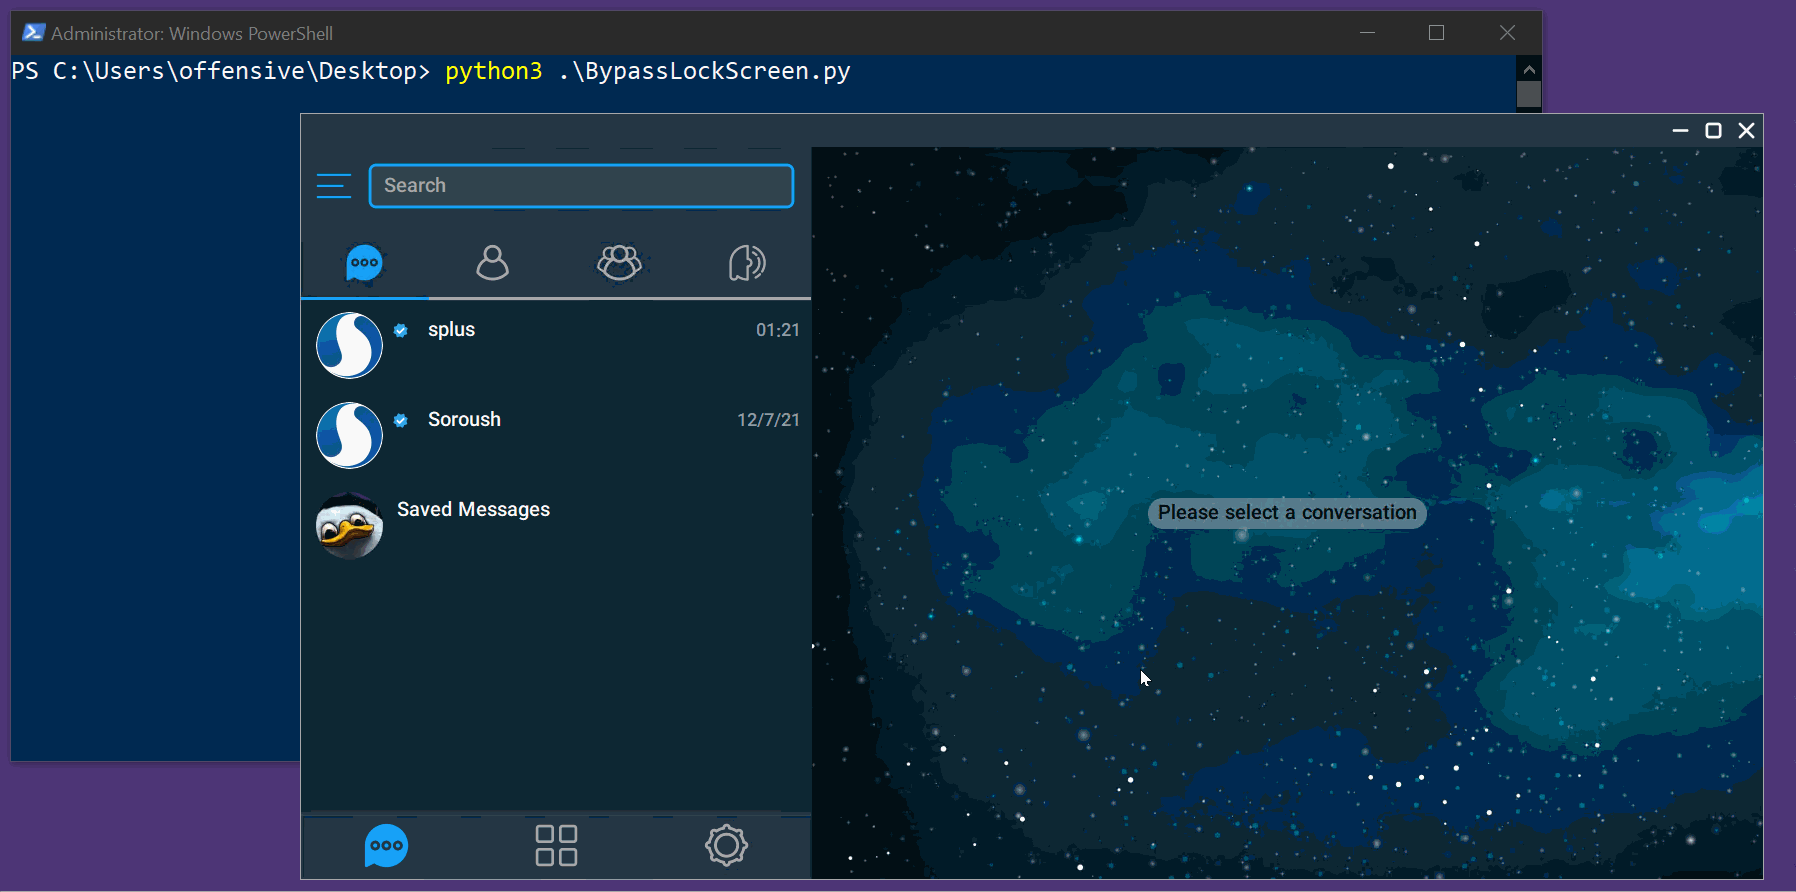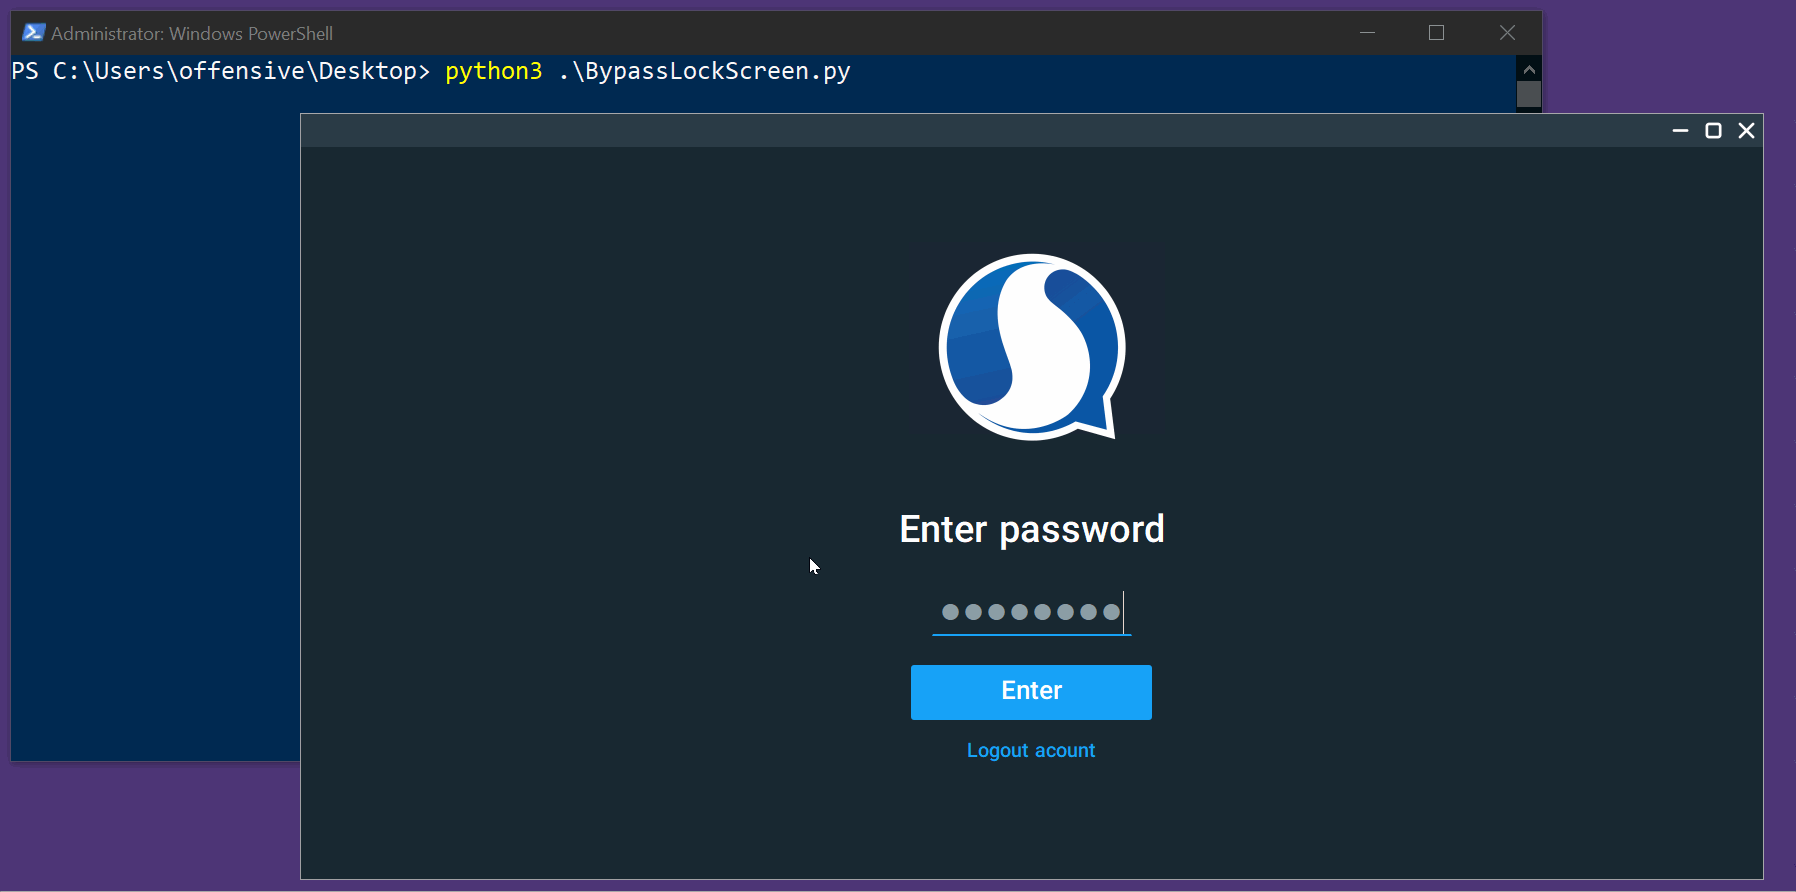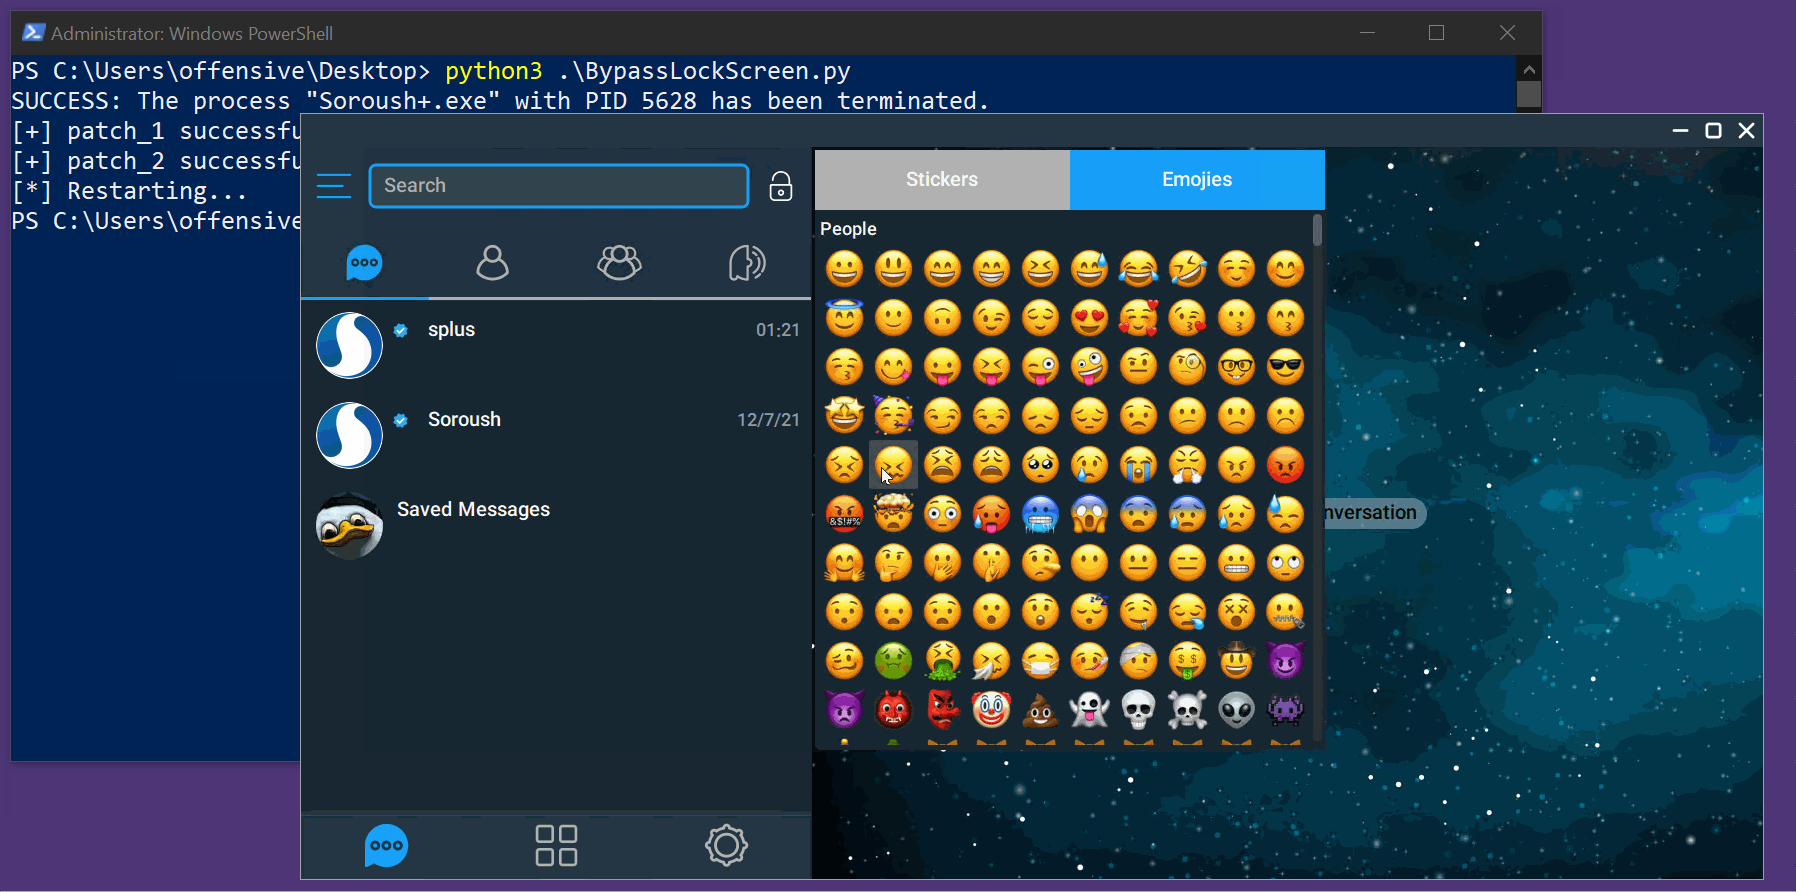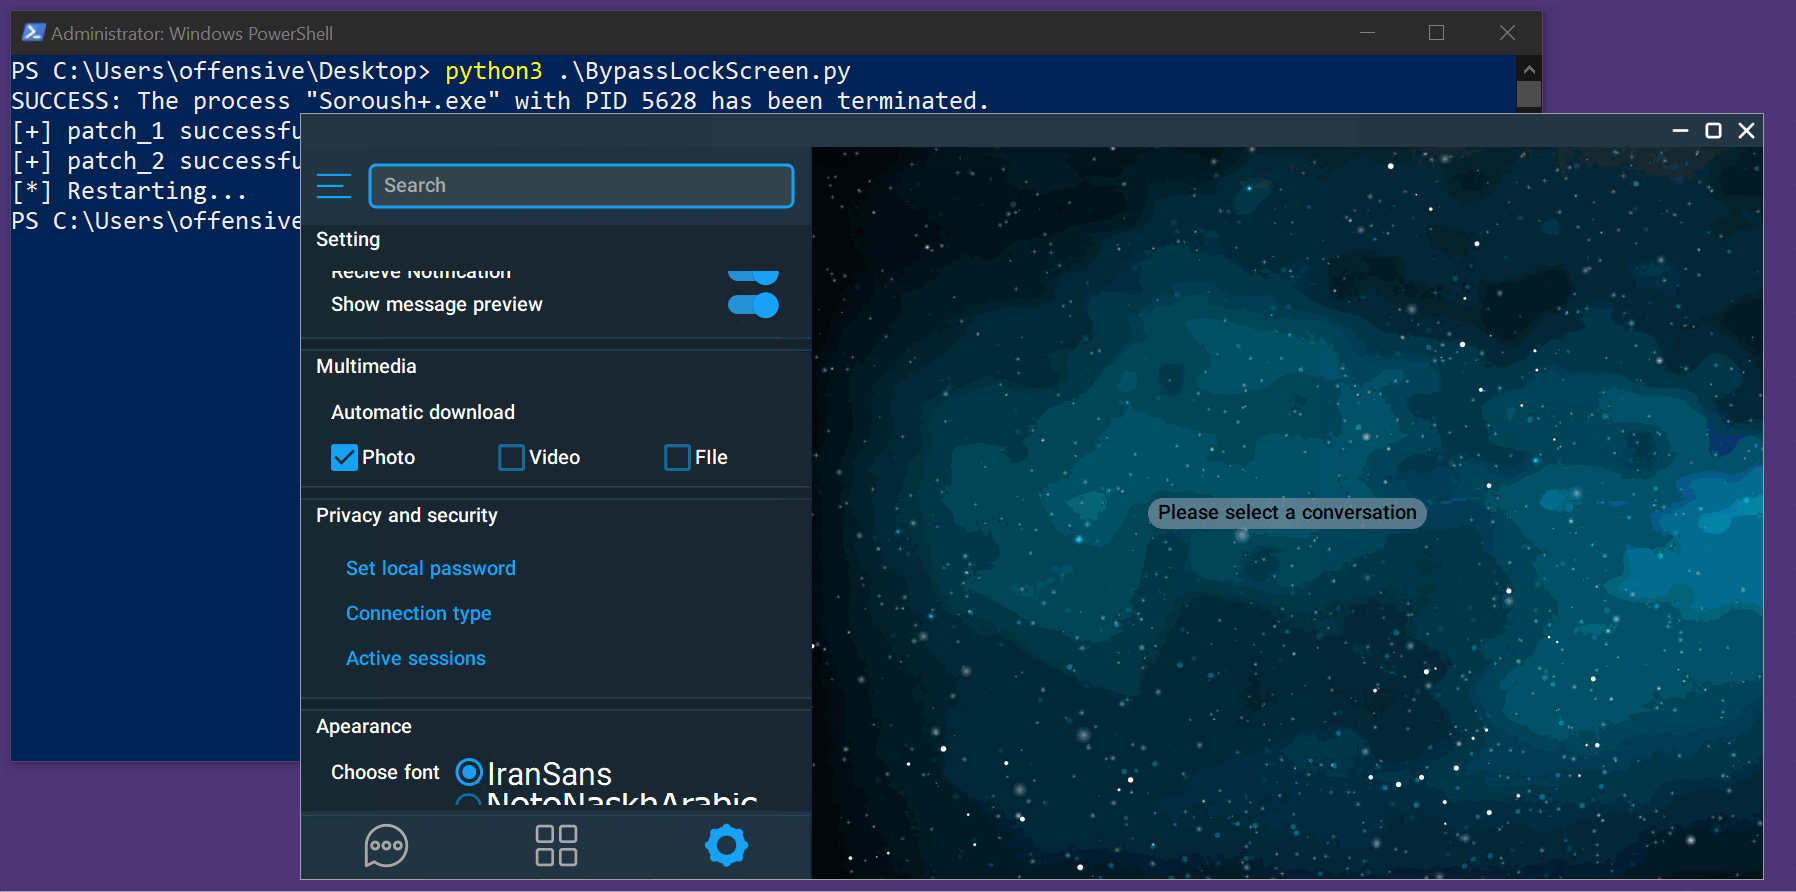 scopion/cve-2022-26629
Exploit PoC per CVE-2022-26629: bypassa la schermata di blocco su SoroushPlus+ Messenger 1.0.30 tramite controllo degli accessi improprio. Include…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
Android stack Bluetooth (Fluoride) con una patch specifica per CVE-2021-0474, che fornisce il codice sorgente per compilare e testare il componente…
 mazx0p/cve-2014-8609-poc
vulnerabilità PendingIntent
 sumeetit/cve-2022-20607
Nel firmware cellulare Pixel, è possibile una scrittura fuori dai limiti a causa della mancanza di un controllo dei limiti. Ciò potrebbe portare…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Proof-of-concept exploit per CVE-2024-0023 in frameworks/av di Android, implementato in C++ per dimostrare la vulnerabilità del framework…

 yashubitra/mobile-intrusion-detection-system
Autoencoder profondo non supervisionato che segnala traffico mobile anomalo: oltre 25.000 flussi HTTP/HTTPS intercettati da un dispositivo iOS reale…
 shinycolumn/cve-2025-50944
Validazione impropria della catena di certificati nell'applicazione Android EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Repository di base del framework Android per AOSP 10 R33, modificato per affrontare CVE-2021-0334, con focus sull'analisi e lo sfruttamento delle…








