
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 helpsystems/embarcadero-workaround
Questa è una soluzione alternativa per CVE-2014-0993 e CVE-2014-0994 che applica patch in memoria senza la necessità di ricompilare il software…
 parapapinho/cve-2017-12561
Write-up di reverse engineering e proof of concept per CVE-2017-12561, un use-after-free in HPE iMC dbman, che copre binary diffing, decodifica ASN.1…
 0xblackash/cve-2026-74469
Research repository for CVE-2026-74469 (DiagSpill), a Linux kernel SCTP peer transport counter overflow causing an out-of-bounds write, with PoC,…
 demining/scalar-venom-attack
Repository di exploit e ricerca che analizza CVE-2025-60013, una vulnerabilità critica di inizializzazione HSM che consente il recupero della chiave…
 0xblackash/cve-2026-68121
Research repository for CVE-2026-68121, a Linux kernel PPPoE use-after-free in pppoe_sendmsg() enabling local privilege escalation, with PoC,…
 rebelle3/cve-2017-7117
Exploit educativo per CVE-2017-7117, una vulnerabilità di type-confusion e use-after-free in JavaScriptCore di iOS 10.3.4, che dimostra tecniche di…
 pray3r/cve-2015-8088
Crash PoC
 erikdervishi03/cve-2026-31024
Proof of Concept (PoC) per un buffer overflow basato sullo stack in Steghide 0.5.1. Dimostra come lunghi percorsi dei file innescano un crash (DoS) e…
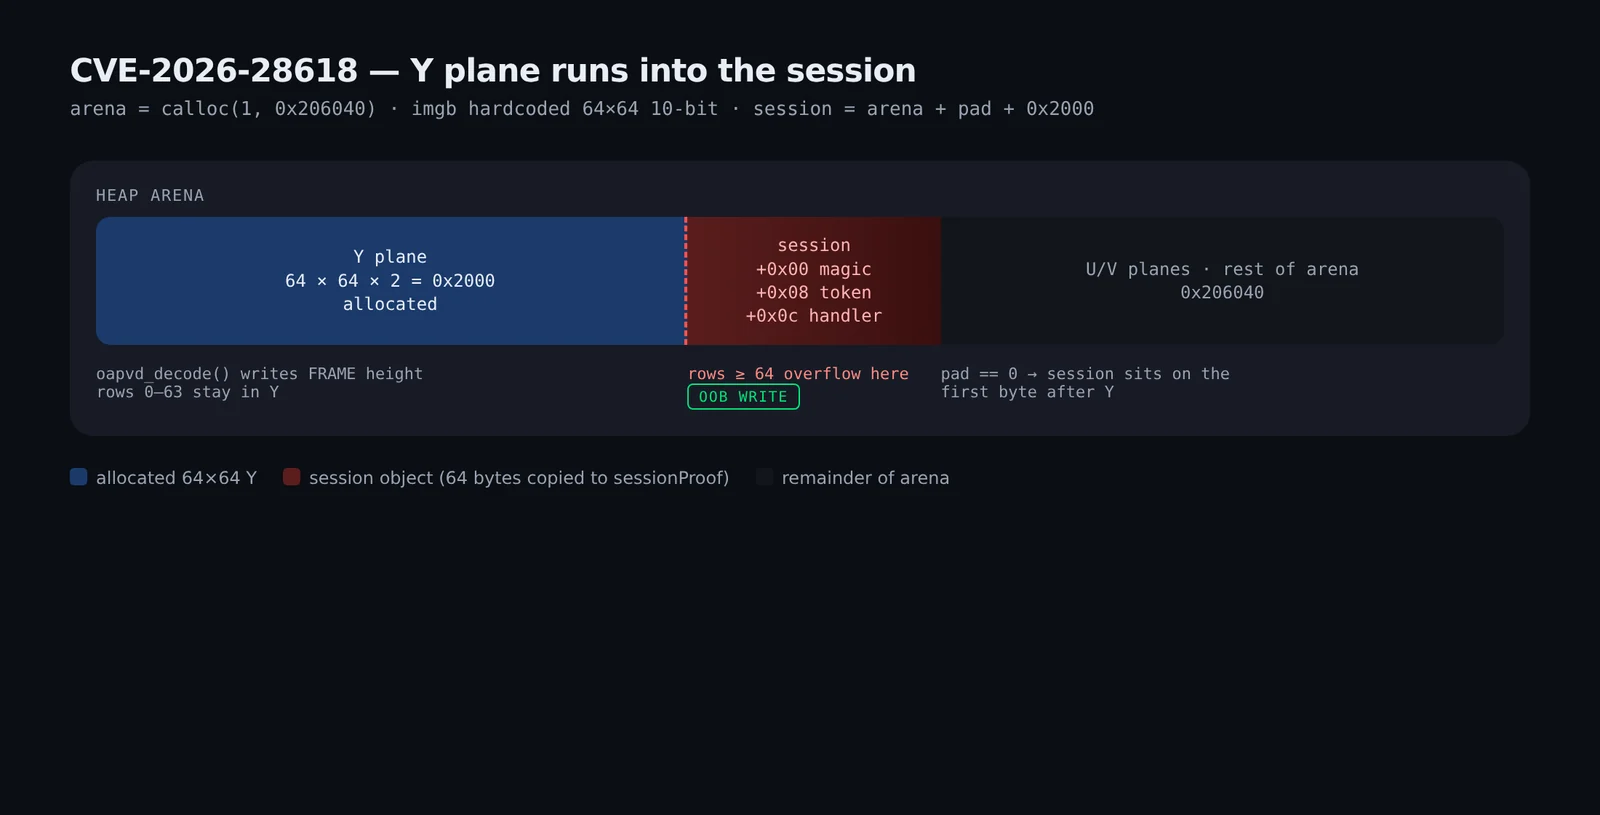 raafatabualazm/streambox-cve-2026-28618
Redacted notes on CVE-2026-28618 / StreamBox APV lab — heap write into a session object via FRAME height mismatch
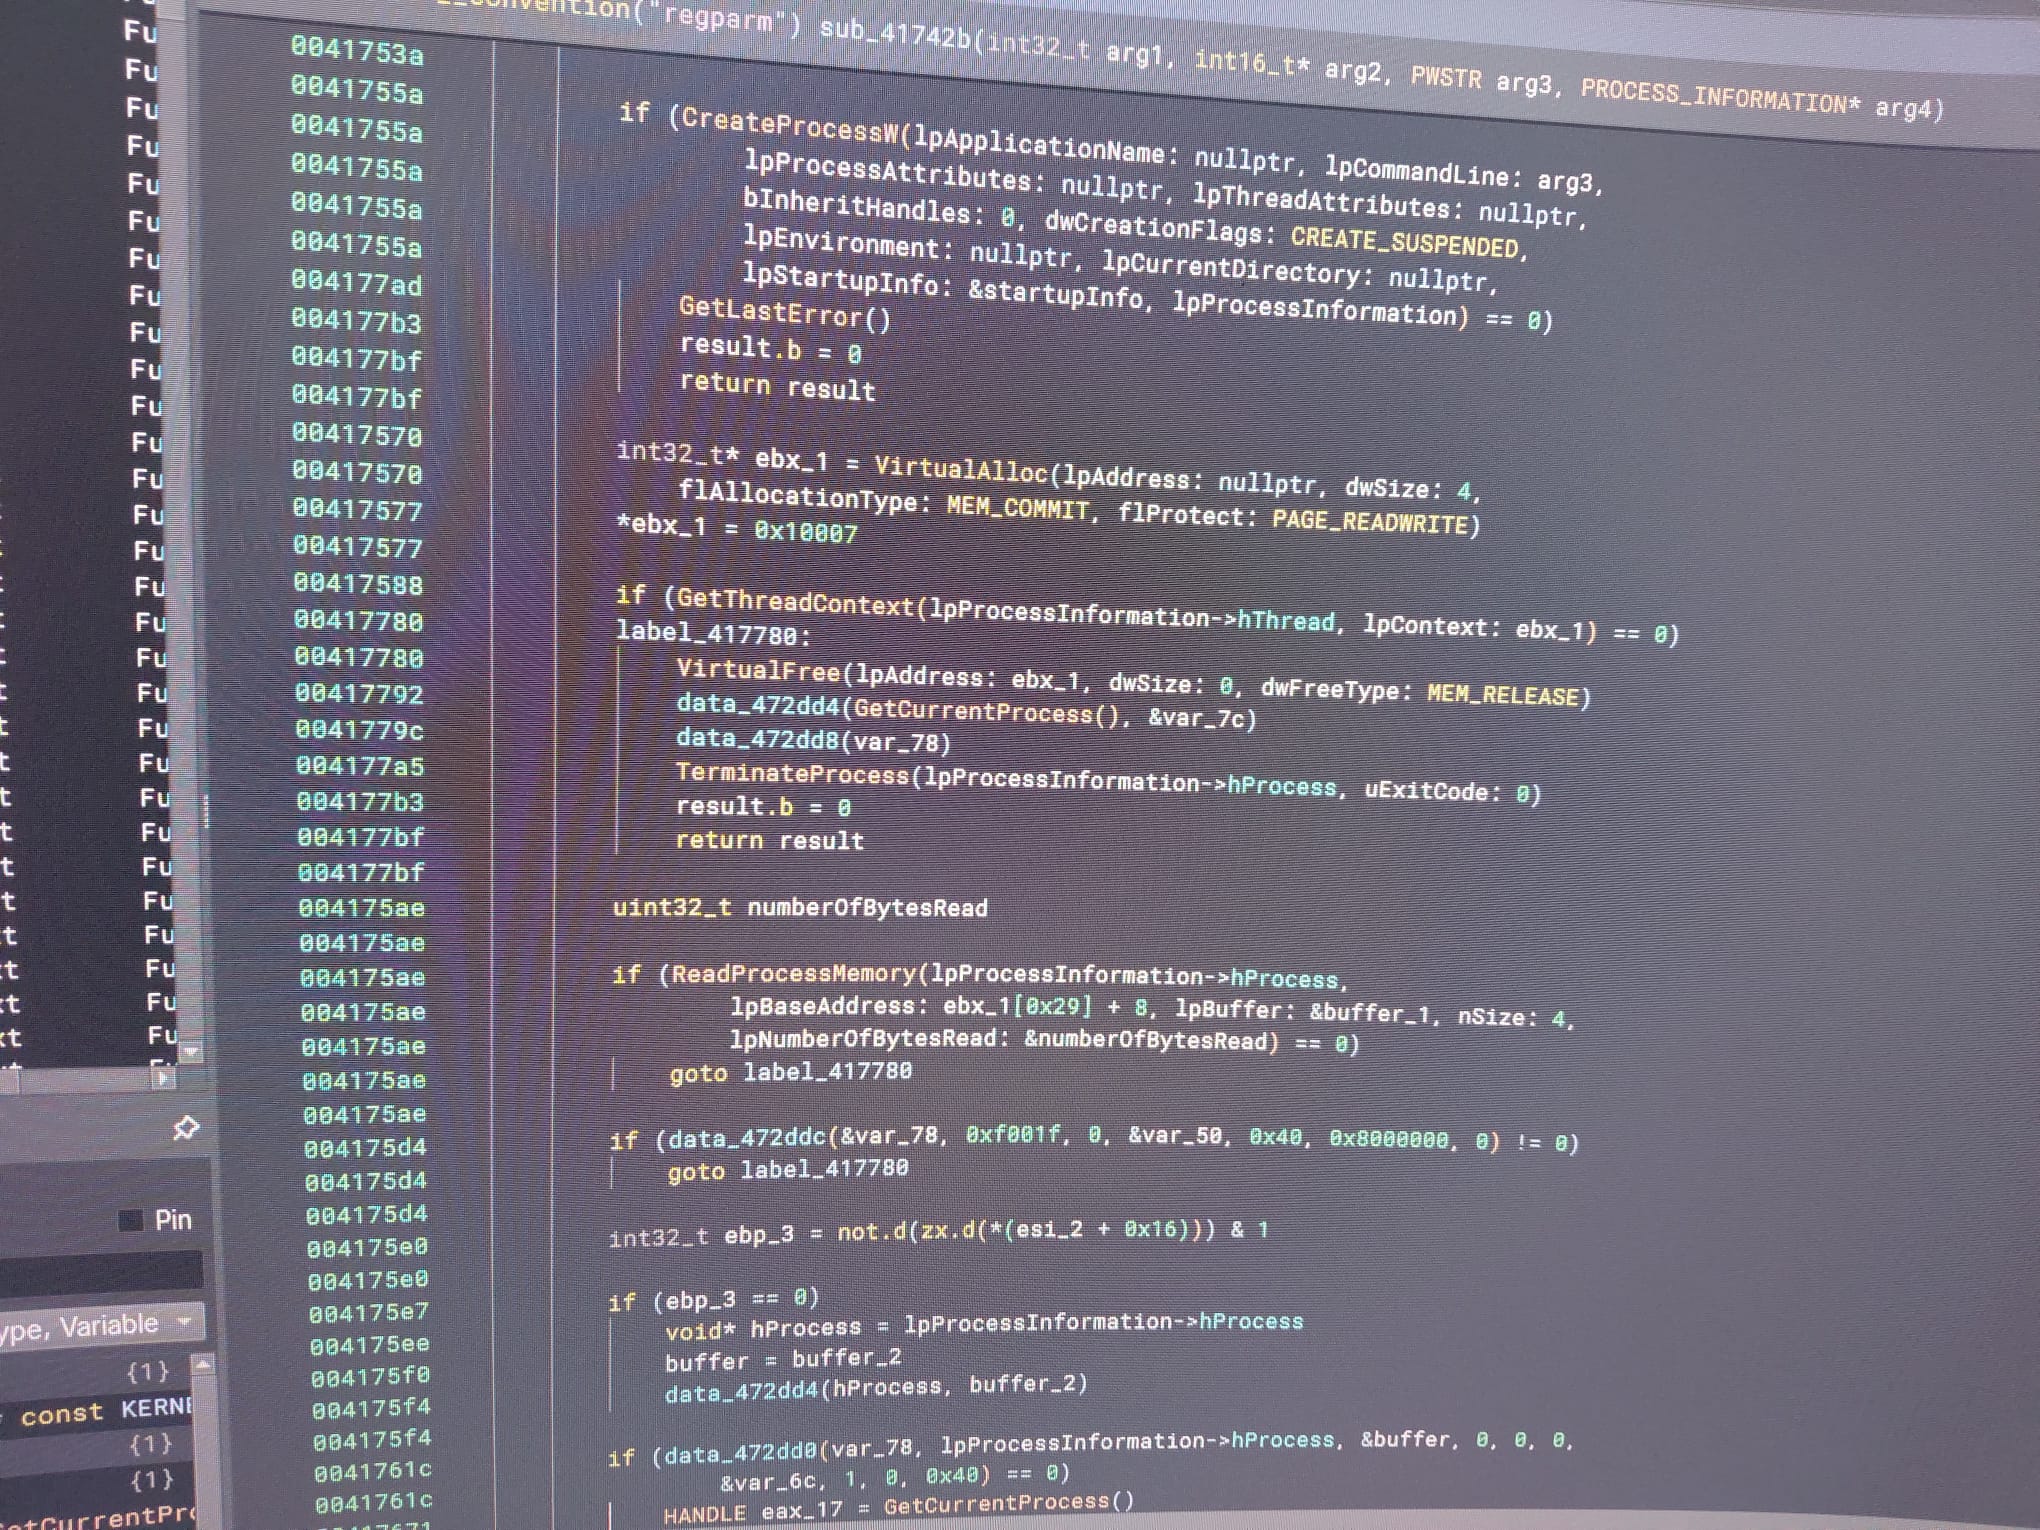 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analisi di reverse engineering di una variante fileless di Remcos RAT che si inietta in svchost.exe tramite chiamate API native. Copre l'estrazione…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — vulnerabilità del kernel iOS/macOS che porta a un panic differito (A19 Pro, iOS 26.3 RC)
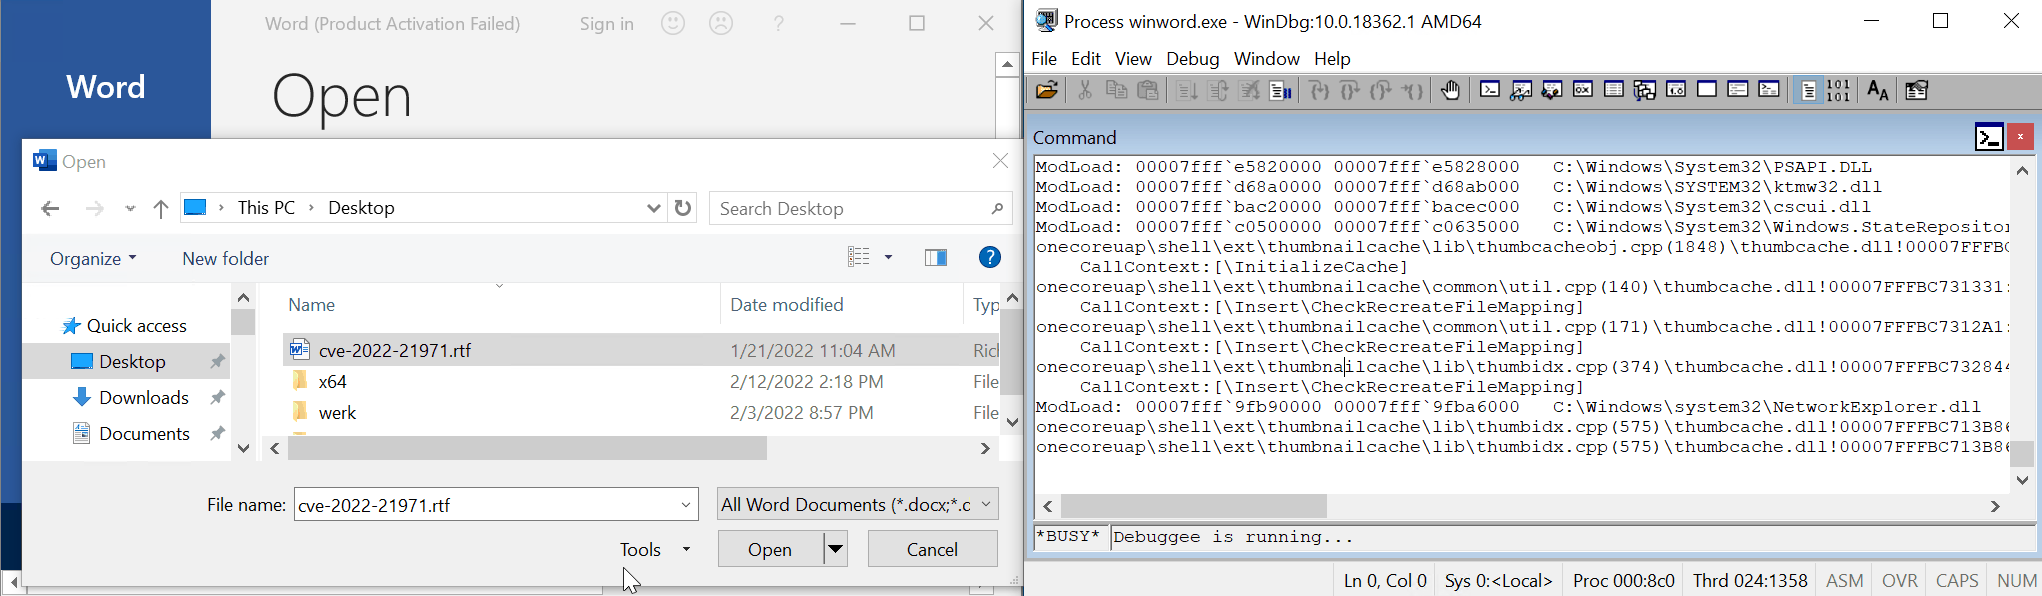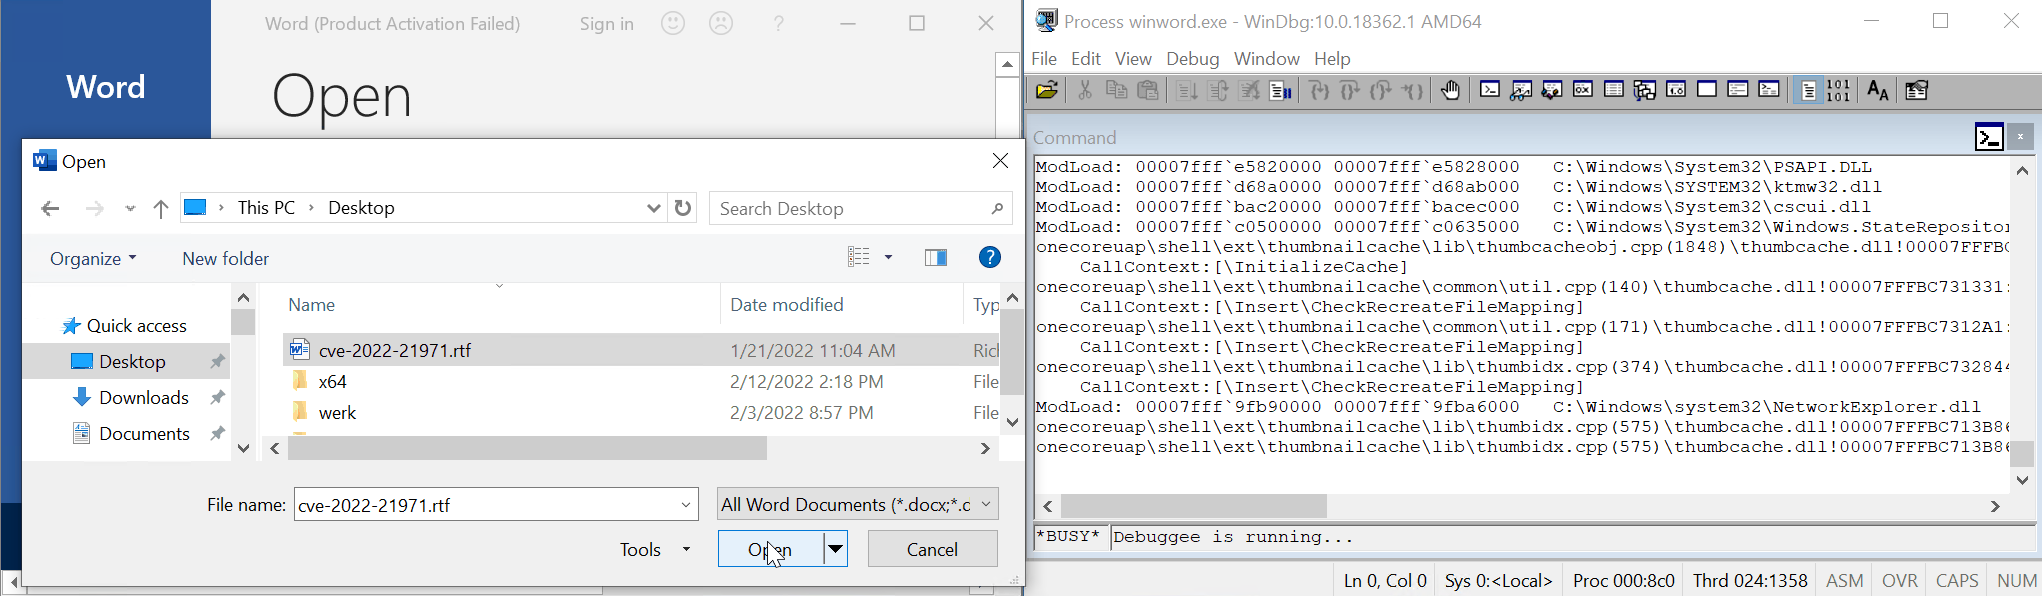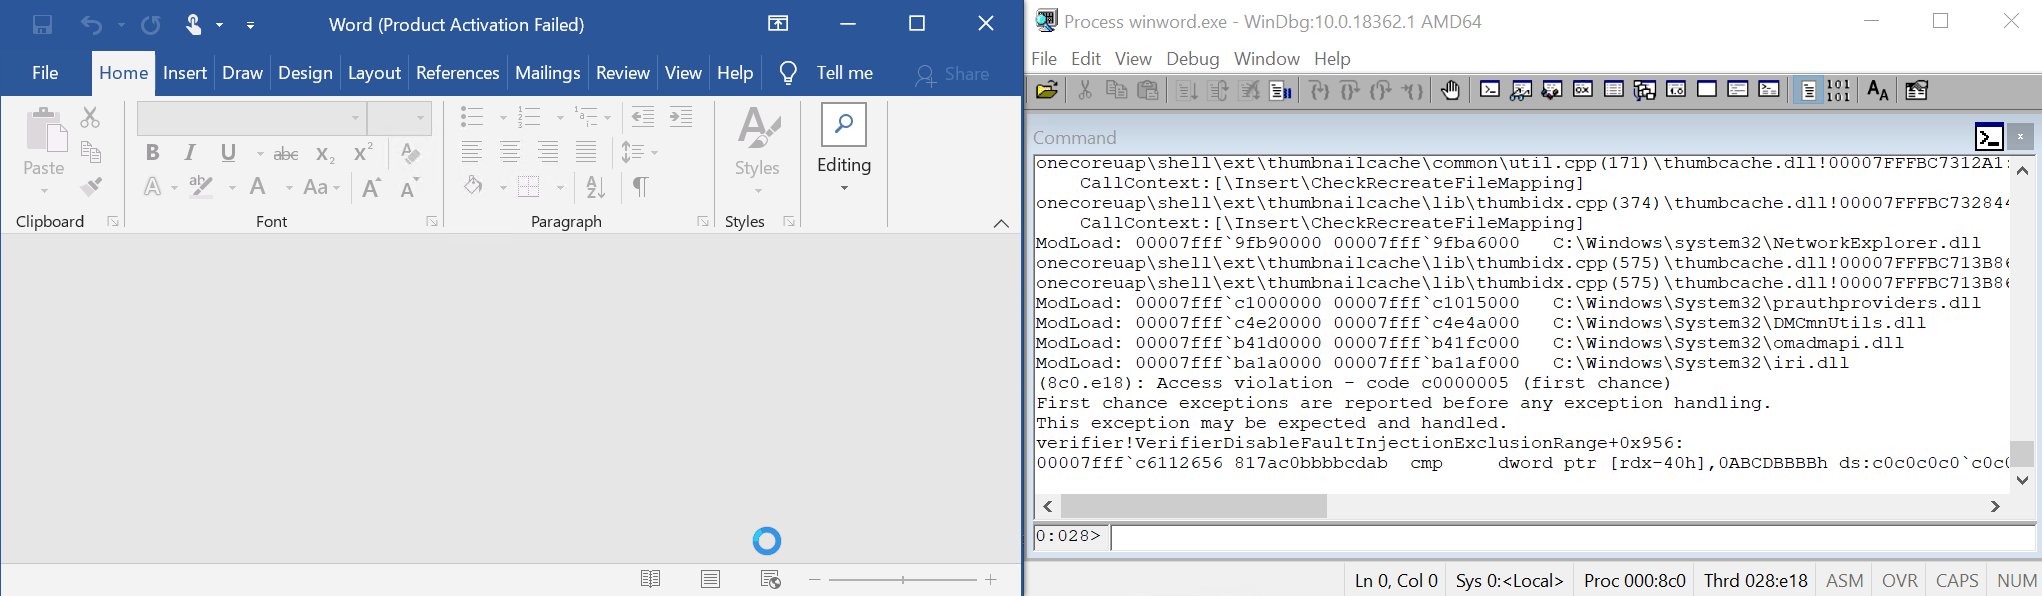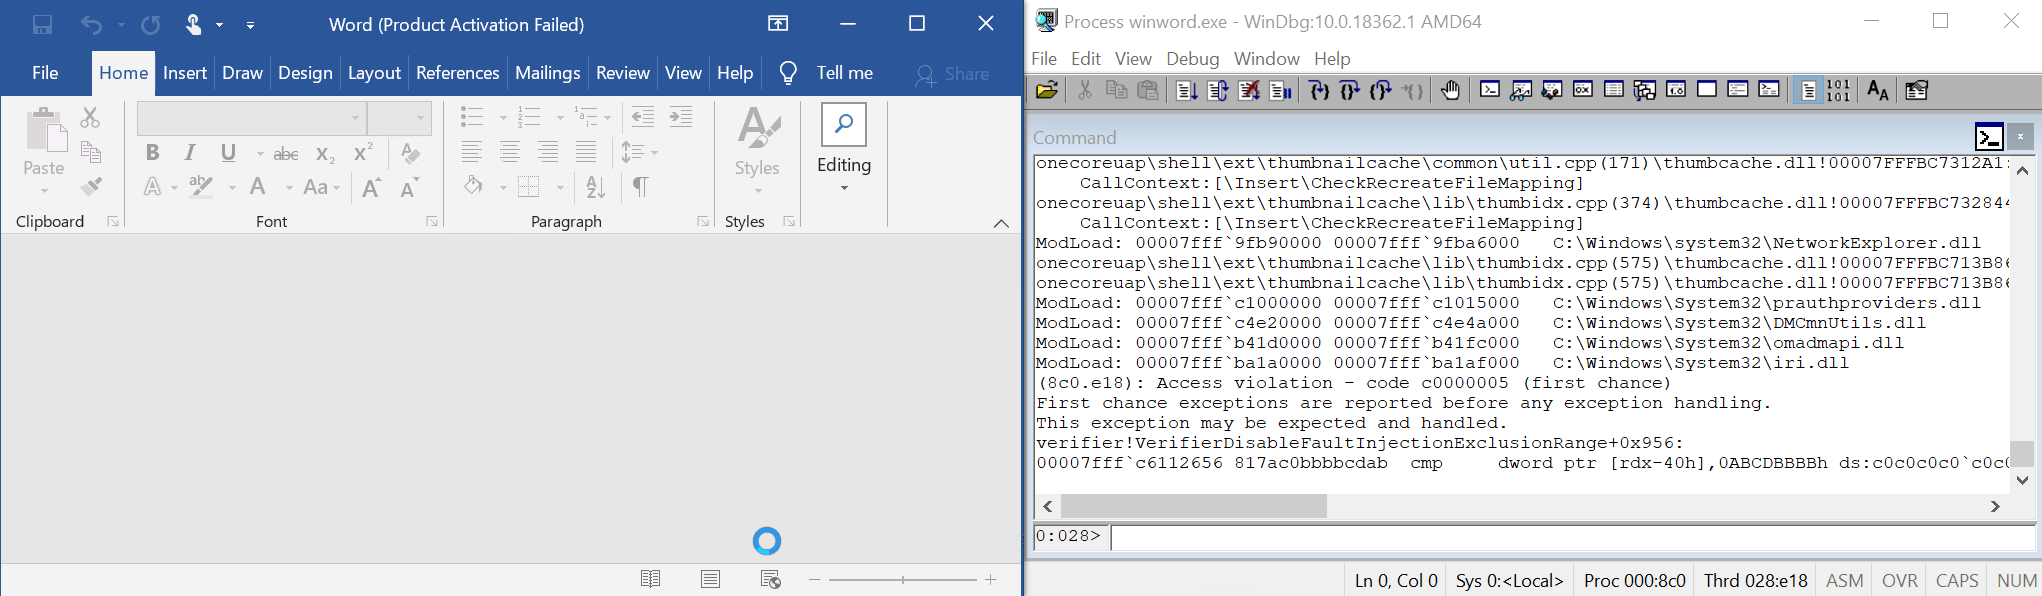 tufanturhan/cve-2022-21971-windows-runtime-rce
Exploit proof-of-concept per CVE-2022-21971, una vulnerabilità di free di puntatore non inizializzato in prauthproviders.dll di Windows Runtime,…
 deaurity/ghost-hoock
GhostLock ridotto a una sola primitiva: SELinux disattivato su Galaxy A17 (BZA5) tramite futex PI UAF (CVE-2026-43499). Nessun root, nessuna patch…
 jordelmir/elysium-vanguard-sentinel-audit
L'edizione ufficiale Sentinel v7.11 - Suite di rilevamento dell'hypervisor e audit della memoria del kernel per Honor Magic V2. Indagine su…
 asdyxcyxc/cve-2020-1362
analisi di CVE-2020-1362
 adminpentester/cve-2024-38063-
Sfruttamento remoto del kernel tramite IPv6
 csrxamfi/cve-2026-65330
Exploit proof-of-concept in Perl che dimostra un use-after-free nel trie NECP, con un'opzione di heap spray per innescare la corruzione della memoria…
 saadislamm/spoiler
I pericoli di caricamento speculativo potenziano gli attacchi Rowhammer e alla cache - CVE-2019-0162 -








