
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 bartblaze/yara-rules
Collezione di regole Yara private.
 stfnw/reproducer-poc-cve-2022-0847
PoC molto approssimativo per rilevare/riprodurre CVE-2022-0847 (dirty pipe) attraverso la generazione casuale di syscalls e differential fuzzing…
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratori pratici, appunti e report per i moduli CEH v13 — che coprono web hacking, penetration testing di rete, analisi malware, ingegneria sociale…
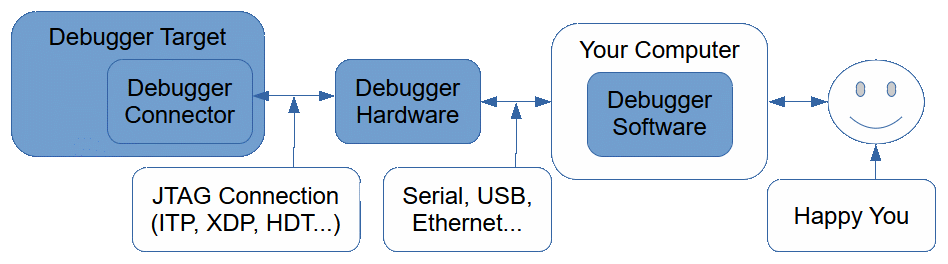 x86-jtag-open-research/x86-jtag-information
Documenta l'hardware dei debugger JTAG Intel e AMD x86, i connettori, il software di probe e le piattaforme target per il debug di sistema a basso…
 simoesctt/ctt-mailpit-rce-v1.0---temporal-resonance-mail-server-takeover
Strumento di exploit che trasforma l'iniezione di header SMTP in esecuzione remota di codice con capacità di worm auto-propagante, dotato di…
 lfi-project/lfi
Repository di alto livello per LFI: Sandboxing software-based pratico, efficiente e sicuro.
 tom025/ply_exploit_rejection
Argomenti per rifiutare CVE-2025-56005
 joakimbulow/cve-2026-23907
Proof-of-concept exploit per la vulnerabilità di path traversal in Apache PDFBox (CVE-2026-23907), che dimostra la scrittura arbitraria di file…
 kimstars/ashwesker-cve-2026-21509
Proof-of-concept exploit per l'elusione della funzionalità di sicurezza di Microsoft Office (CVE-2026-21509). Genera file DOCX dannosi con oggetti…
 star-sg/challenges
Calendario dell'Avvento CTF a tema natalizio con 12 sfide strutturate in binary exploitation, crittografia, reverse engineering, forensics, OSINT e…
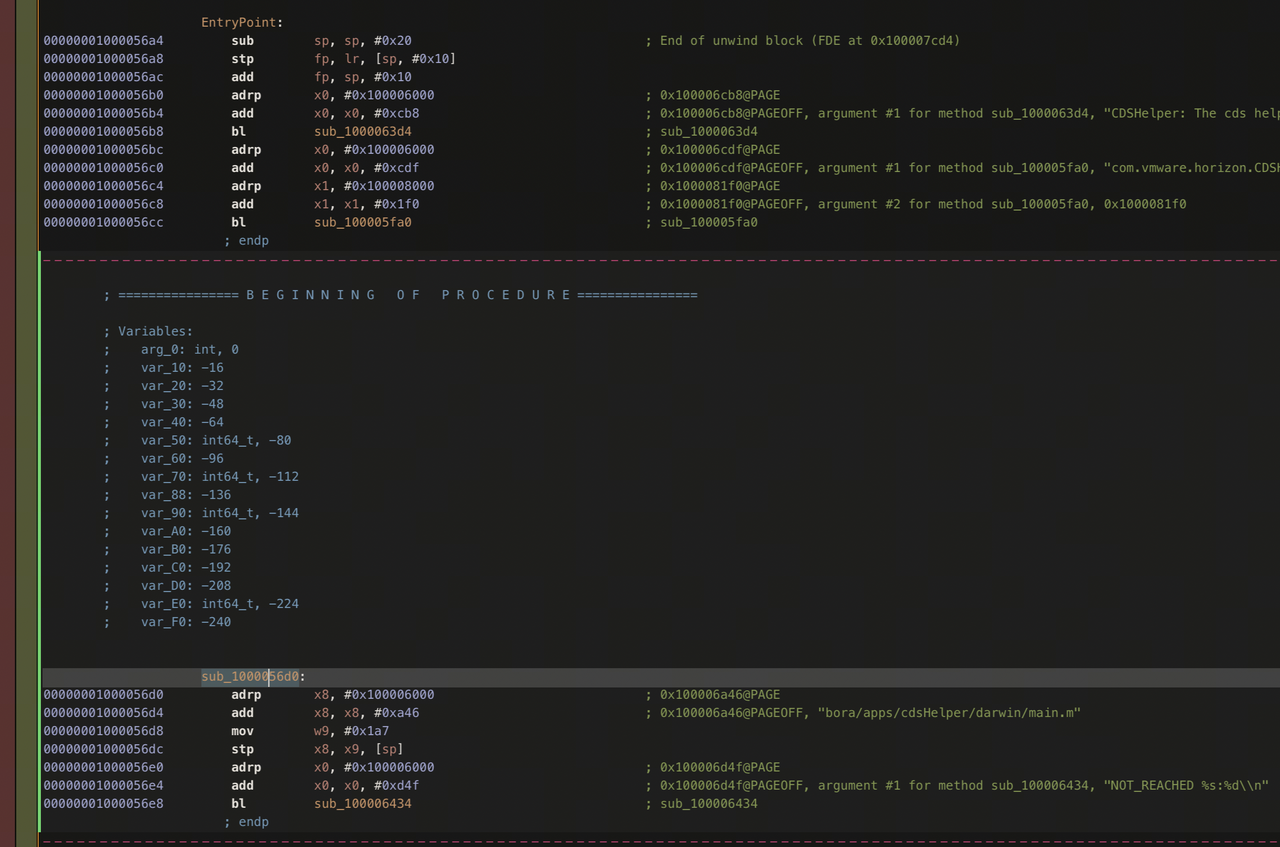 null-event/cve-2024-11467
Client VMWare Horizon per macOS con LPE dovuta a un difetto logico XPC. POC tardivo per una 0-day che ho divulgato responsabilmente a Omnissa.
 decalage2/oletools
Toolkit Python per l'analisi di documenti MS OLE2 e Office, estrazione di macro VBA, rilevamento di exploit e analisi forense di file di…
 ax/apk.sh
Rende più semplice il reverse engineering delle app Android, automatizzando compiti ripetitivi come il pulling, il decoding, il rebuilding e il…
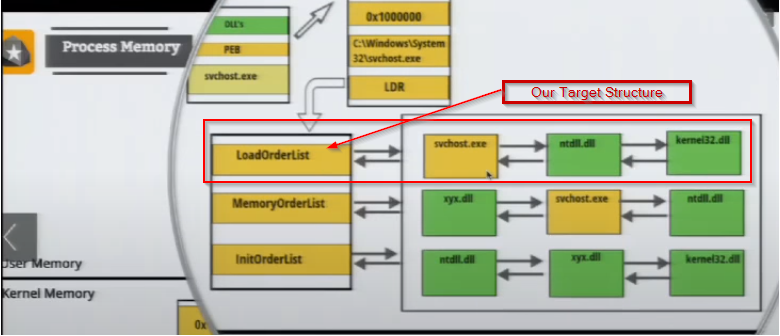 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting tramite Modified TartarusGate approach + Remote Process Injection via APC Early Bird + Genera…
 tkmru/awesome-edr-bypass
Collezione curata di risorse per l'elusione degli EDR, inclusi PoC, strumenti, workshop, presentazioni e blog per hacking etico e operazioni red team.
 ph4l4nx/ctf-s-tools
Repository per indicizzare strumenti utili per CTF
 hackura/xz-cve-2024-3094
Demo Python che simula CVE-2024-3094: una backdoor nella supply chain di XZ Utils con attivazione stealth basata su trigger.
 imnot-ye/cve-2019-17147
Analisi completa di reverse engineering e sfruttamento di CVE-2019-17147, un buffer overflow basato su stack nei router TP-Link TL-WR841N. Include…








