
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit

 soheilkhodayari/jaw
JAW: Un framework di analisi della sicurezza basato su grafi per JavaScript lato client.
 pan-unit42/dotnetfile
Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
 trailofbits/slither-mcp
Server MCP per l'analisi statica Slither dei contratti intelligenti Solidity
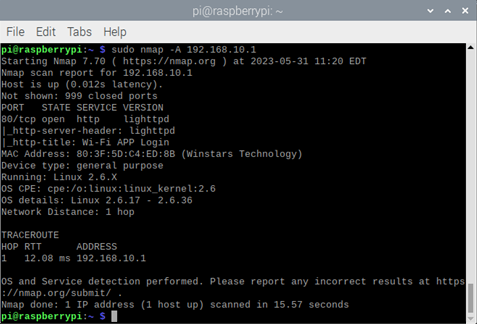 scorpion-security-labs/cve-2020-12124
Exploit proof-of-concept per CVE-2020-12124 che mira al router Wavlink AC1200, dimostrando iniezione di comandi non autenticata e buffer overflow…
 albertan017/llm4decompile
Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni
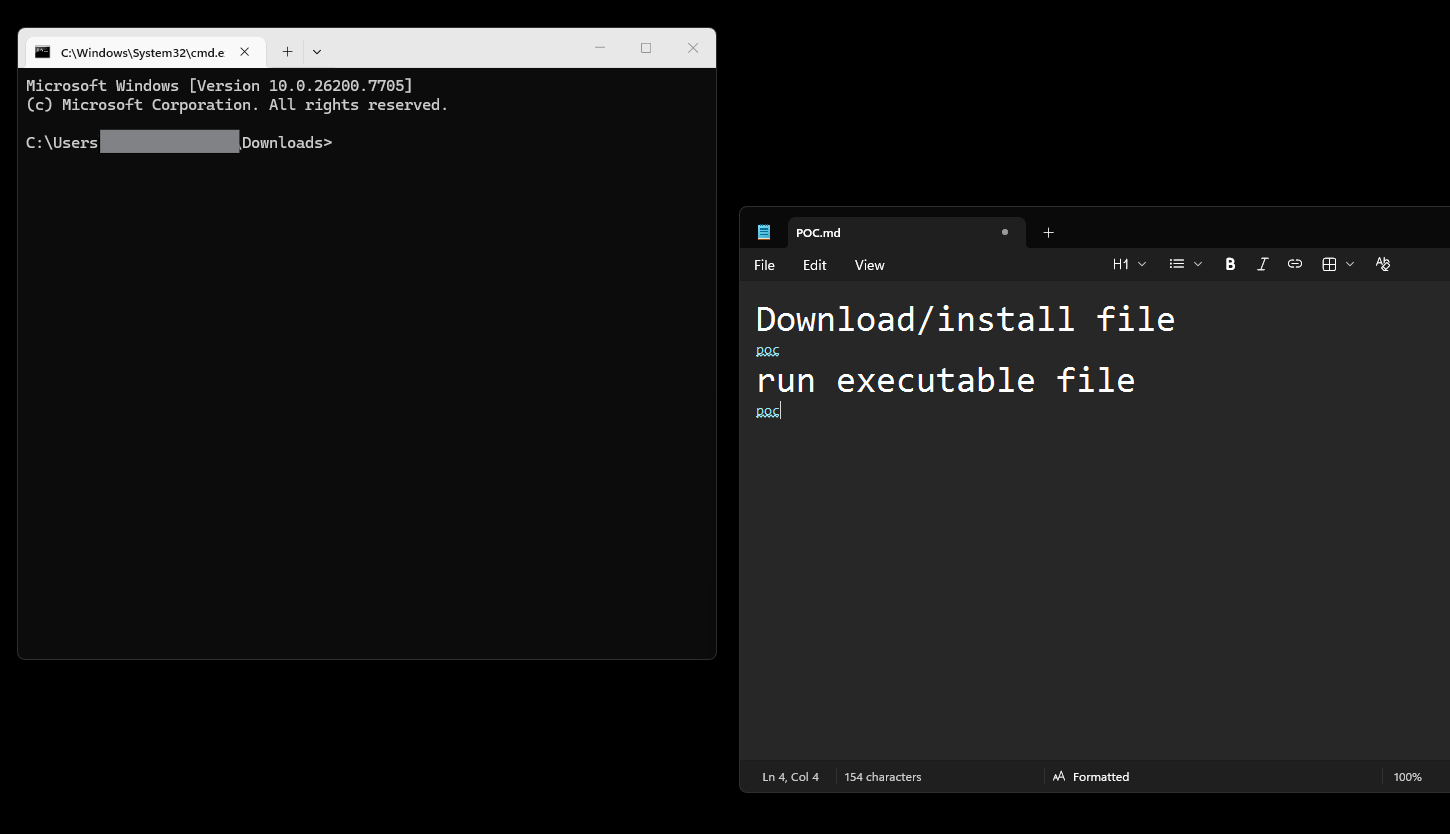 rajauzairabdullah/cve-2026-20841
Proof-of-concept exploit per CVE-2026-20841, una vulnerabilità di esecuzione remota di codice in Blocco note di Windows, che dimostra il trigger…
 uky007/cve-2025-62215_analysis
Sviluppo di exploit per CVE-2025-62215 utilizzando Claude Code Agent Team
 otsmane-ahmed/ci-supplychain-guard
Strumento di analisi statica che rileva dipendenze dannose nelle pipeline CI/CD utilizzando il pattern matching e l'analisi AST, con un sistema di…
 kyxiaxiang/360wfp_exploit
BYOVD: Usa 360 WFP driver per bloccare la connessione di rete EDR/XDR.
 pstirparo/machofile
machofile è un modulo per analizzare file binari Mach-O
 simoesctt/ctt-microsoft-office-ole-manifold-bypass-cve-2026-21509
Exploit per CVE-2026-21509, una bypass della validazione OLE di Microsoft Office che utilizza una tecnica speculativa di race-condition per eludere…
 renat0z3r0/notepadpp-supply-chain-iocs
IoC e regole di rilevamento per l'attacco alla supply chain di Notepad++ (CVE-2025-15556) — Lotus Blossom APT, giugno–dicembre 2025. Include query…
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratorio didattico che dimostra le tecniche di evasione dei sandbox per espressioni JavaScript e l'evoluzione delle patch attraverso più versioni…
 lilify-jp/squre
🛡️ Toolkit per la protezione binaria open source per Windows PE. Nanomite, protezione VM, anti-debug e altro.
 dman95/sasm
SASM - semplice IDE multipiattaforma per i linguaggi assembly NASM, MASM, GAS e FASM
 jackdoe/pico2-swd-riscv
Libreria di probe di debug SWD per core RISC-V RP2350. Fornisce halt/resume/step, accesso a registri e memoria, esecuzione di codice e tracciamento…
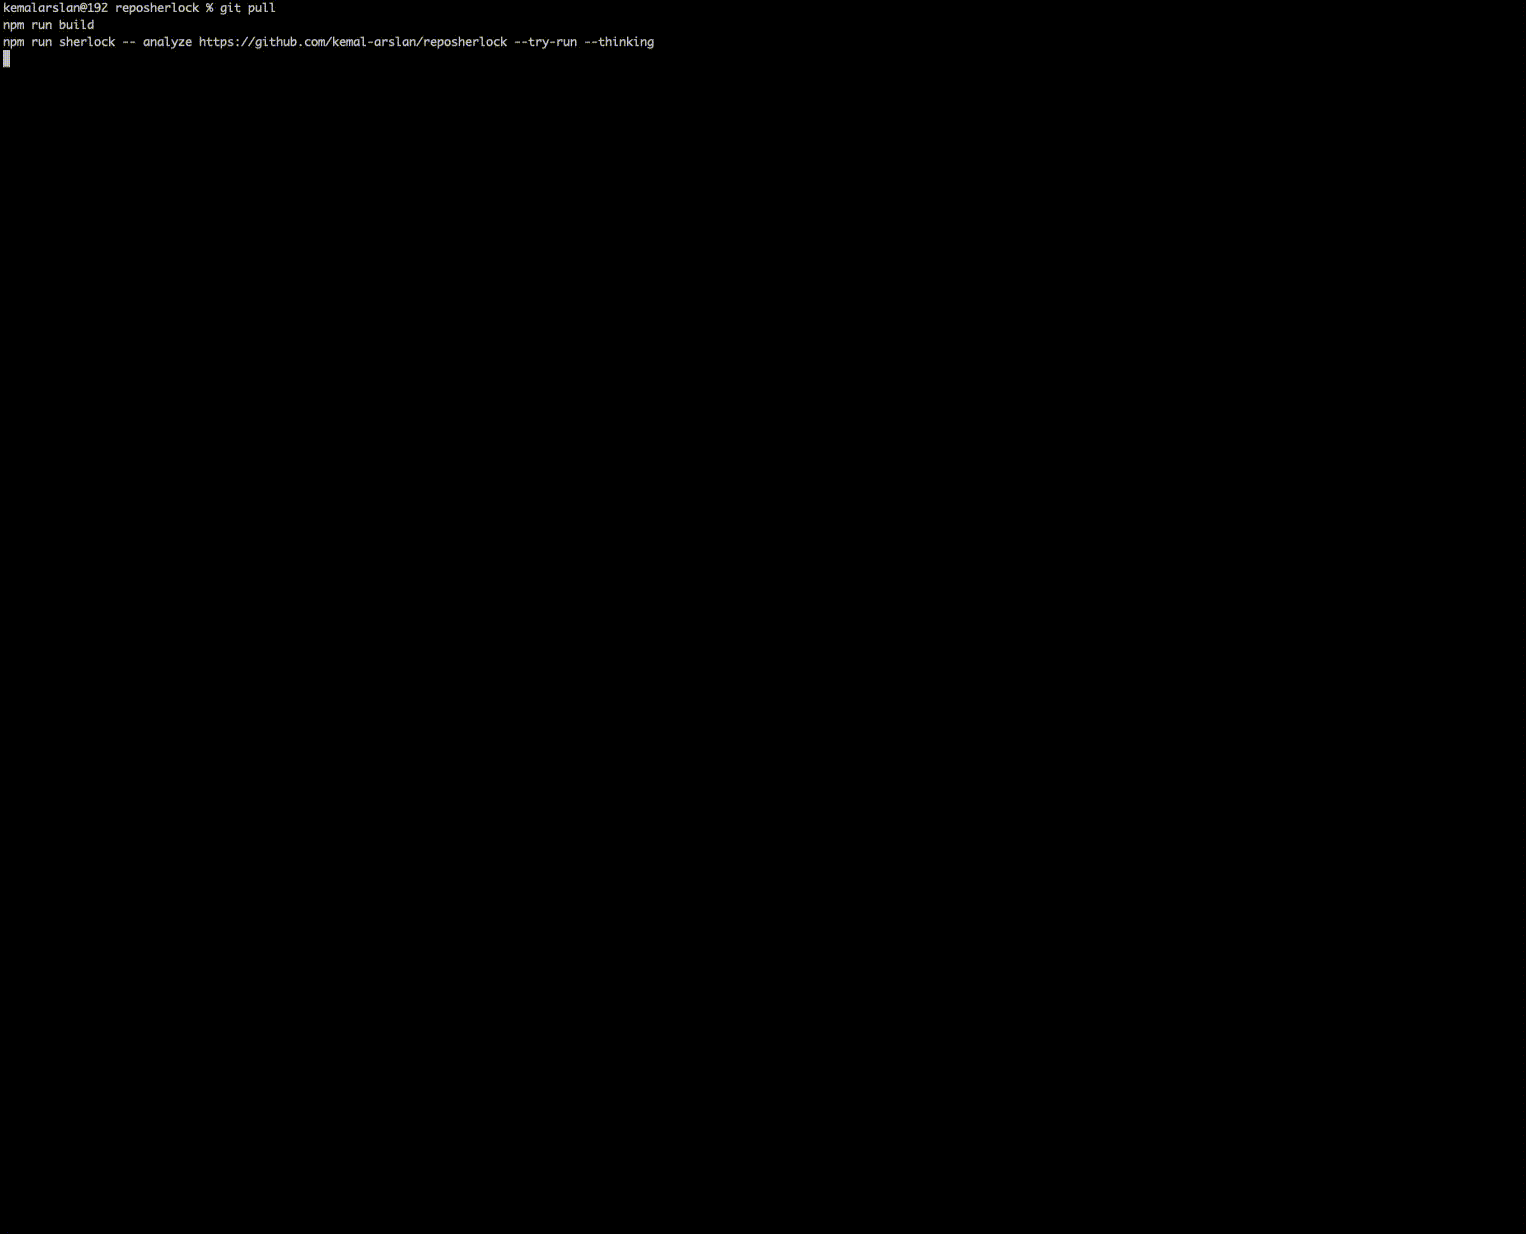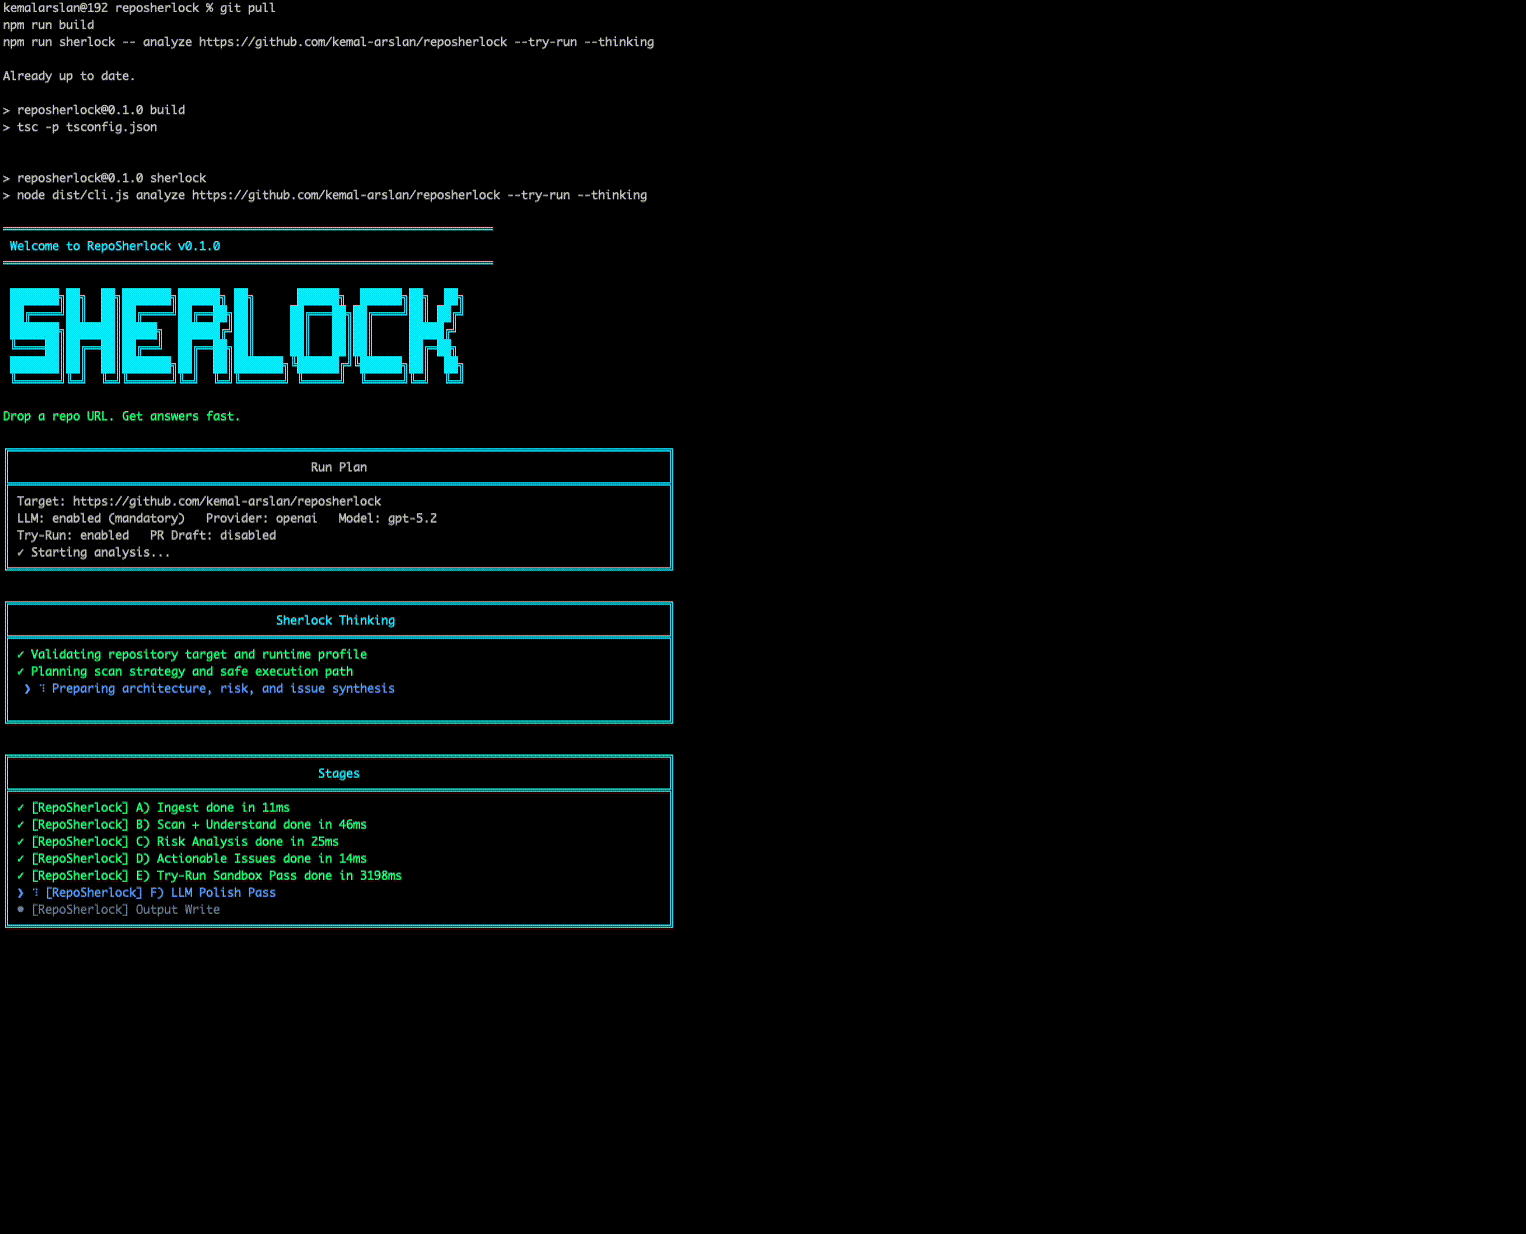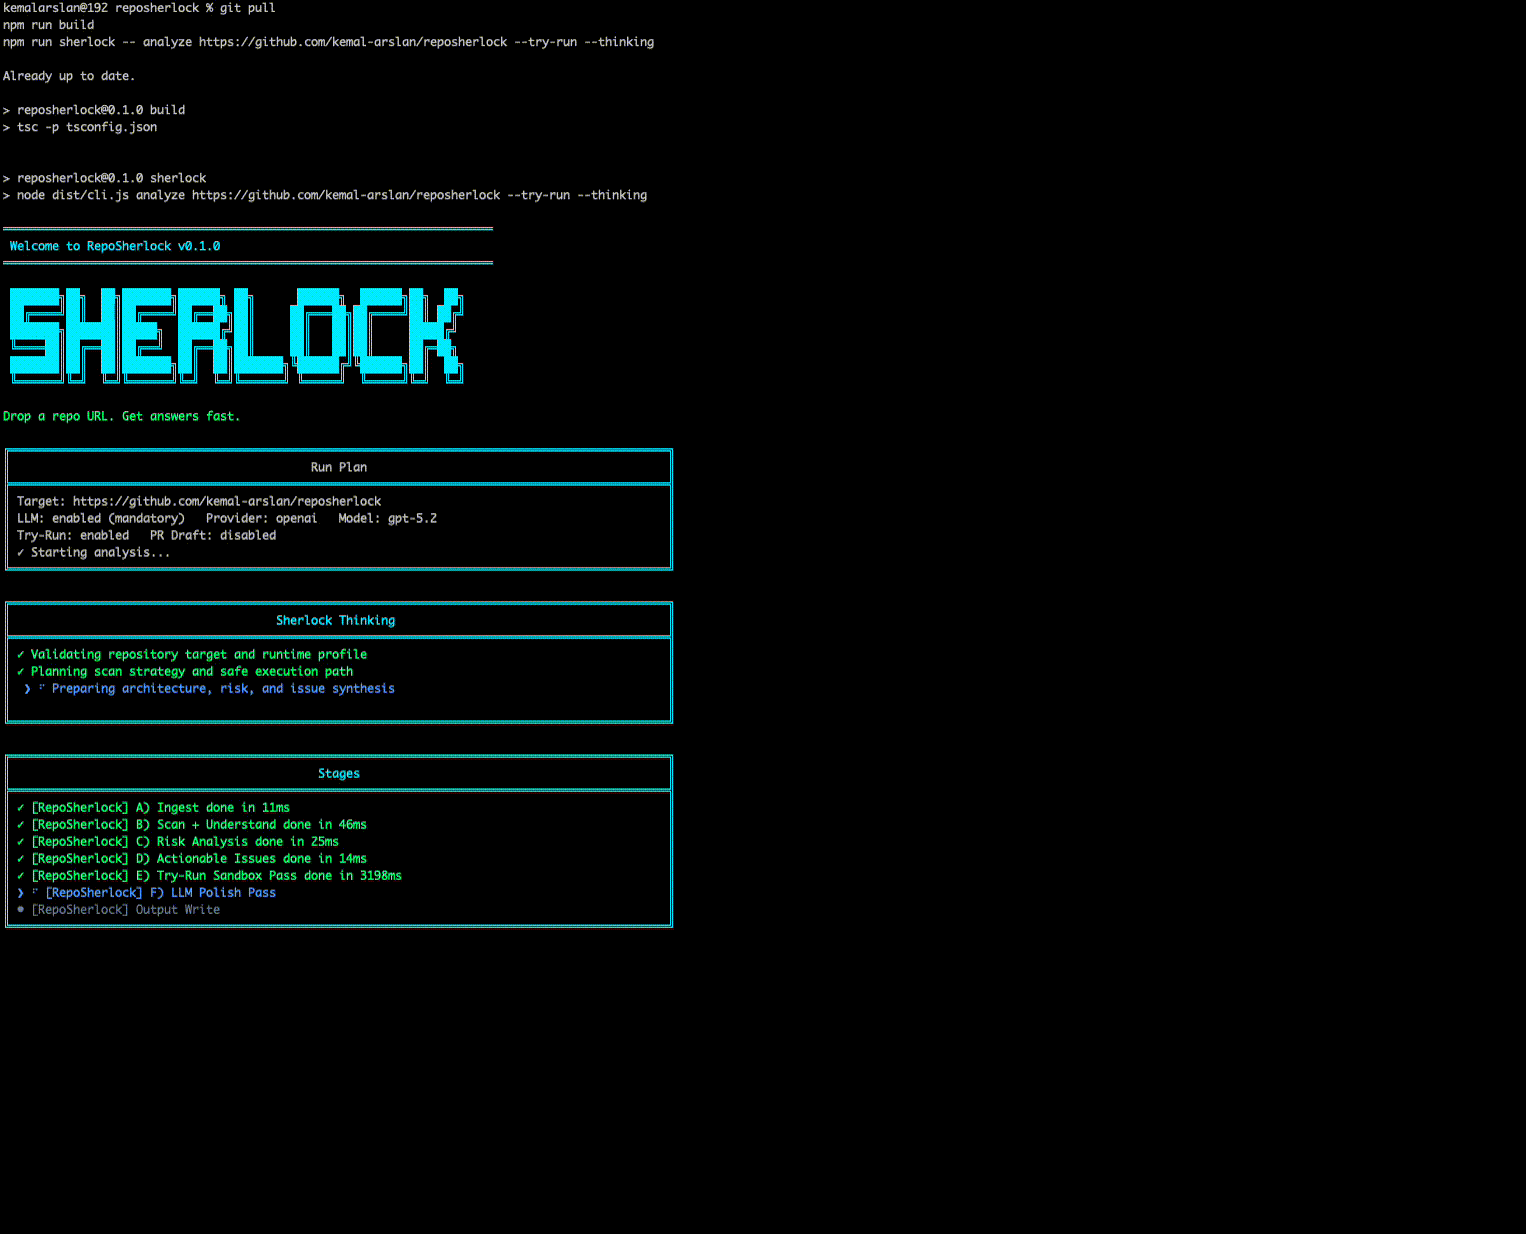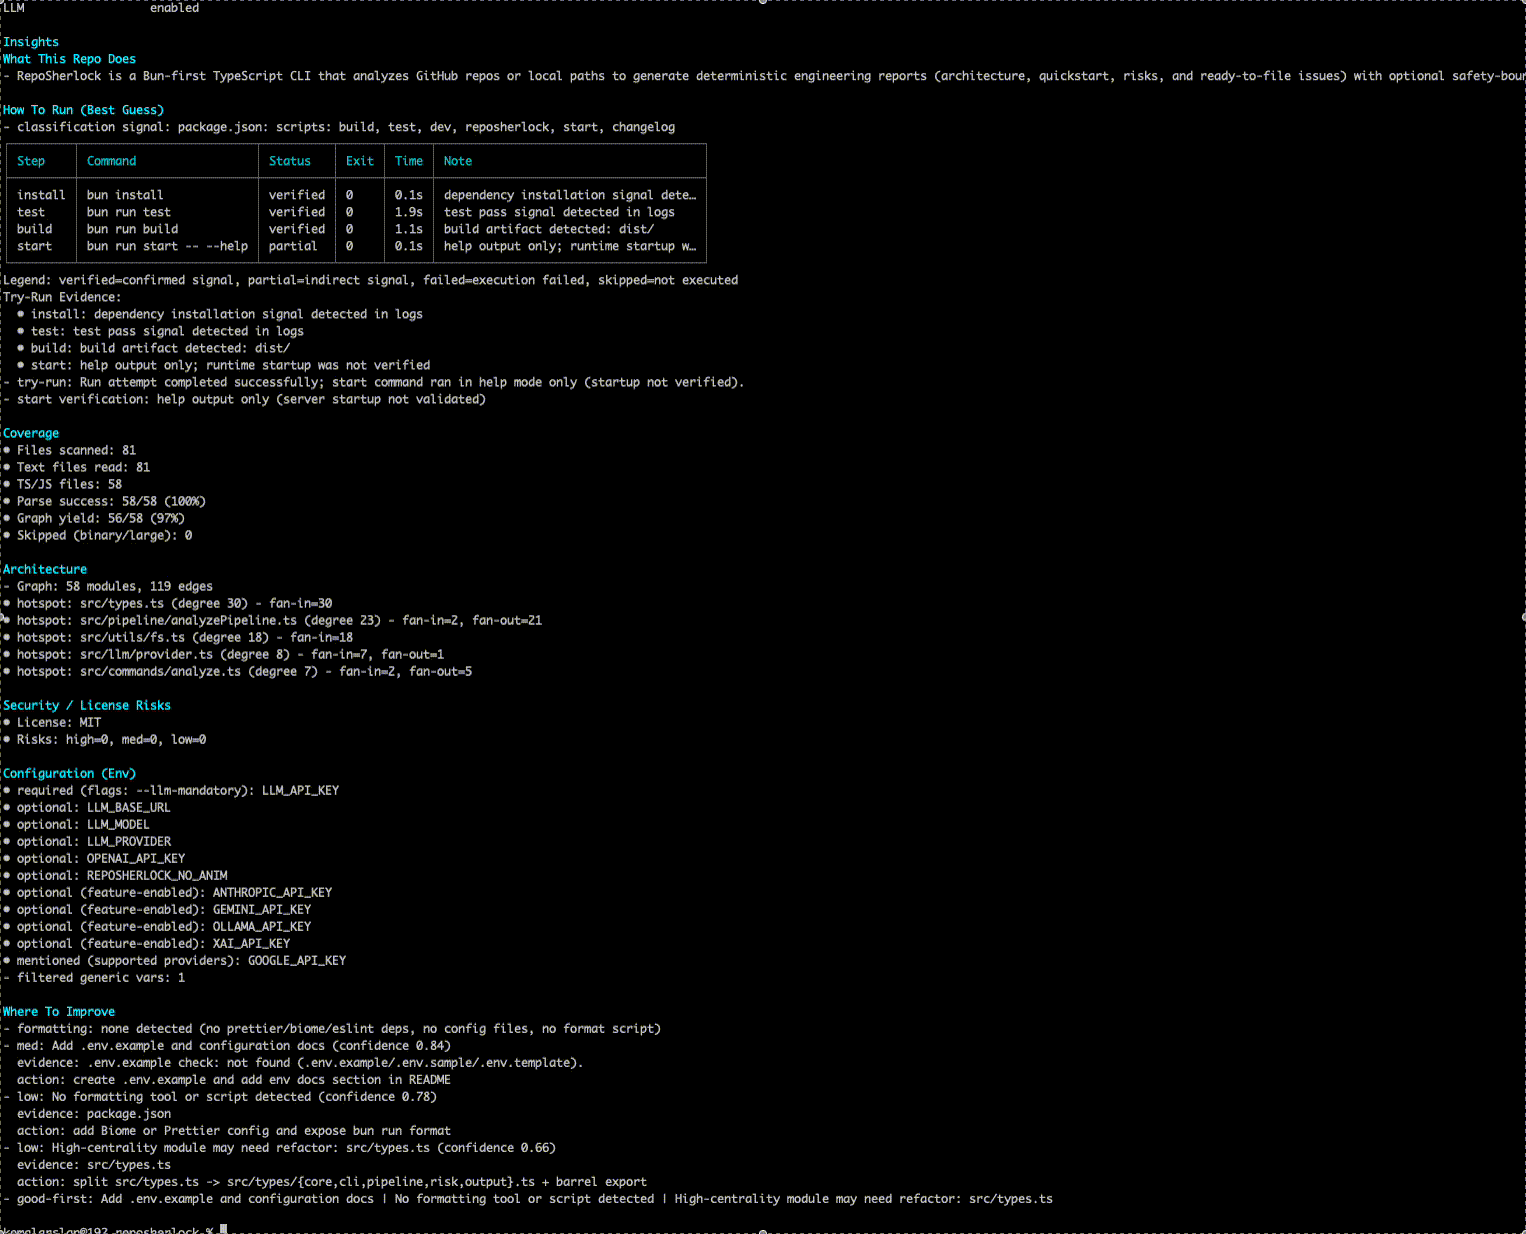 kemal-arslan/reposherlock
Analizza qualsiasi repository GitHub (URL o percorso locale) → mappa dell'architettura, comandi di esecuzione verificati, rischi e problemi attuabili…








